Ledger Recover adiciona confiança, superfície de ataque e risco regulatório. Tangem elimina todos.
TL; DR
Ledger Recover pode quebrar a promessa original das carteiras de hardware: as chaves nunca saem do dispositivo. It introduces remote seed extraction, cloud custody, identity verification, and legal exposure across multiple jurisdictions.
Tangem takes the opposite approach. No seed phrase is ever created. Keys never leave the Secure Element. Backup is purely physical via multiple cards held by the user—no servers, no custodians, no KYC, no subscriptions.
Em maio de 2023, a Ledger anunciou o Ledger Recover, um serviço opcional por assinatura (US$ 9,99/mês) que permite criar um backup em nuvem da seed phrase. O anúncio gerou uma das maiores reações negativas da história das carteiras de hardware, com pesquisadores de segurança questionando publicamente as implicações do serviço.
O serviço foi lançado e continua sendo promovido. Entender o que o Ledger Recover faz e o que significa para o modelo de segurança é essencial para quem avalia carteiras de hardware.
O que é o Ledger Recover e como funciona?
Quando o usuário escolhe assinar o Ledger Recover, o firmware do dispositivo criptografa uma versão da entropia da seed phrase, divide em três fragmentos criptografados (shards) usando Shamir Secret Sharing e envia cada shard para um custodiante diferente: Ledger, Coincover e EscrowTech.
To use Recover, the user has to pass an identity verification process using a government-issued ID and facial recognition. Two of the three custodians then send their shards back to the user’s Ledger device, where they are reassembled to reconstruct the seed phrase.
O serviço custa US$ 9,99 mensais para outras carteiras. Se o usuário parar de pagar, o acesso ao backup é revogado. Para recuperar o acesso após a suspensão, é preciso pagar uma taxa administrativa de 50 EUR além de eventuais valores pendentes.
O problema da extração da seed phrase
A principal controvérsia é o que a existência do serviço revela sobre as capacidades do dispositivo.
Antes do Ledger Recover, os usuários assumiam que o Secure Element era um cofre unidirecional: as chaves entram, as assinaturas saem, nada mais sai. O próprio marketing da Ledger reforçava essa ideia.
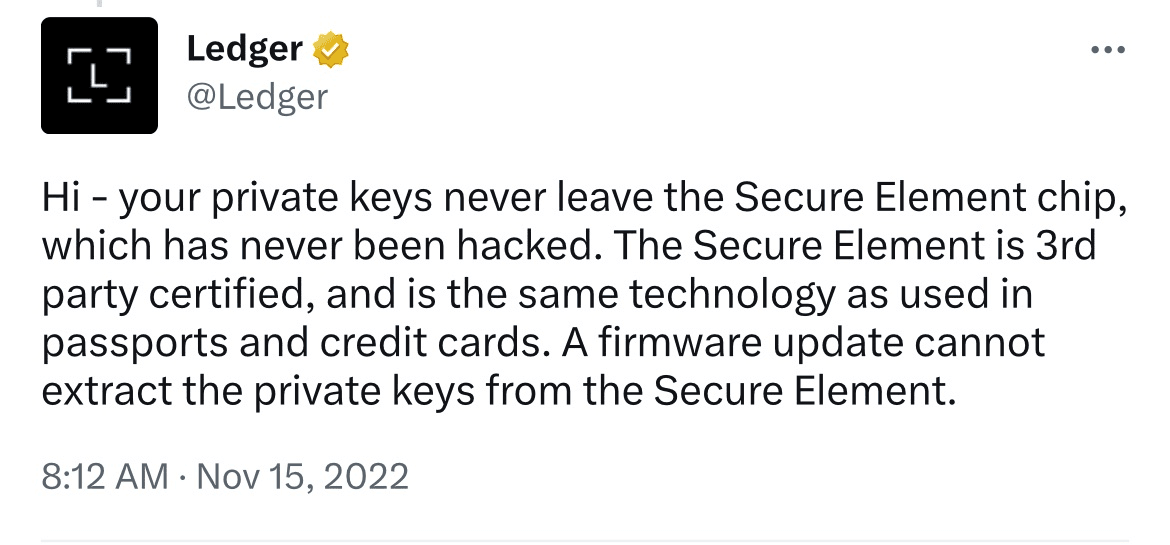
Um post da Ledger no X já havia afirmado que atualizações de firmware não podem extrair a seed do Secure Element.
Ledger Recover proved this was incomplete. The firmware does have the capability to extract seed phrase data from the Secure Element and transmit it to external parties.
O ex-CEO e cofundador da Ledger, Éric Larchevêque, reconheceu depois que a afirmação anterior faltava a ressalva “enquanto você confia na Ledger”.
O lançamento do serviço revelou que o firmware da Ledger tem capacidade técnica de extrair e transmitir a seed phrase se o usuário optar por isso.
A configuração padrão da Tangem nunca gera seed phrase. As chaves privadas ficam apenas nos chips Secure Element dos seus cartões físicos. Não há como extrair as chaves do cartão. Isso não é uma decisão de política reversível; a Tangem não pode atualizar o firmware dos dispositivos já vendidos.
A questão da intimação governamental
Em um podcast após o anúncio, o CEO da Ledger, Pascal Gauthier, foi questionado diretamente se governos poderiam acessar as seed phrases dos usuários via Ledger Recover.
Ele foi claro: a “única preocupação” é se a empresa for intimada por um governo, caso em que os três custodiantes podem ser obrigados a entregar os shards.
A Ledger é sediada na França (UE), com escritório em Paris.
A Coincover é registrada no Reino Unido, regulada pela FCA.
A EscrowTech tem sede em Utah, EUA
Os shards criptografados da seed phrase agora estão sujeitos a três sistemas legais independentes, cada um com seus próprios poderes de vigilância e coerção, e uma intimação em qualquer um deles pode comprometer um shard.
A França segue o GDPR, mas também tem amplos poderes de segurança nacional. O Reino Unido, pós-Brexit, opera seu próprio regime de dados e a Investigatory Powers Act, que concede amplo acesso governamental a dados de empresas do Reino Unido.
Os EUA têm o maior arsenal: National Security Letters do FBI, ordens do tribunal FISA e intimações federais, todas podendo obrigar a EscrowTech a entregar materiais, muitas vezes com ordens de sigilo impedindo notificação ao usuário.
O problema crítico do Shamir Secret Sharing em um esquema 2-de-3 é que, ao comprometer dois dos três custodiantes, a seed completa é reconstruída.
Assim, um pedido coordenado entre dois desses países, como um tratado de assistência legal EUA-Reino Unido (MLAT) ou acordo Five Eyes (ambos membros), pode teoricamente reconstruir as chaves do usuário sem ele saber.
Mesmo sem coordenação, a superfície de ataque é ampla: três governos, três padrões legais de coerção e três regimes de notificação de vazamento.
“Criminosos não usam muito cripto.”
Gauthier minimizou o risco, dizendo que governos só emitem tais intimações em casos de crimes graves, enquanto, em sua opinião, “criminosos não usam muito cripto”. Assim, ele reconheceu que existe um mecanismo legal para terceiros acessarem as seed phrases de quem opta pelo Ledger Recover.
Quando o apresentador do podcast lembrou que o IRS já havia intimado dados de usuários da Coinbase (afetando 13 mil pessoas), Gauthier argumentou que a Ledger não é uma instituição bancária e não teria as mesmas restrições legais.
Se essa distinção legal realmente resistiria à pressão de autoridades determinadas ainda não foi testado.
A questão do KYC
O Ledger Recover exige verificação de identidade com documento oficial e reconhecimento facial. A Ledger insiste que é apenas verificação de identidade, não KYC, mas a diferença prática é pequena. Na prática, o usuário vincula sua identidade real ao backup da seed phrase da carteira de hardware.
O problema da confiança em código fechado
O usuário não pode verificar de forma independente qual código está rodando no dispositivo. Ou seja, não há como a comunidade confirmar se a extração da seed phrase é limitada ao serviço Recover ou se não pode ser acionada sem consentimento do usuário.
A Ledger prometeu abrir mais código ao longo do tempo, mas o firmware central segue proprietário. O resultado é que o usuário precisa confiar nas garantias da Ledger sobre o que o firmware faz ou não faz.
Pagando pela própria segurança
Para usuários do Nano X e Nano S Plus, o Recover custa US$ 9,99 por mês. Se parar de pagar, perde o acesso ao backup. Em cinco anos, são cerca de US$ 600 em assinaturas.
Este é um modelo de receita recorrente que transforma a exigência padrão de seed phrase de praticamente toda wallet de autocustódia em uma fonte de ansiedade monetizada.
O backup da Tangem é físico (2–3 cartões com as mesmas chaves privadas). Ao configurar a wallet, você pode vincular dois ou três cartões que geram e armazenam as mesmas chaves privadas.
Cada cartão funciona como um ponto de acesso independente à mesma carteira. Se você mantiver pelo menos um cartão seguro, mantém controle total sobre seus ativos. Não há seed phrase para anotar, nem backup em nuvem ou recuperação remota.
Um padrão de incidentes de segurança
Avaliar se vale confiar em uma empresa com recursos como extração de seed phrase e armazenamento em nuvem exige examinar seu histórico de segurança. O da Ledger mostra um padrão:
2020: vazamento de dados de clientes
Em 2020, a Ledger sofreu um vazamento de dados que expôs informações pessoais de mais de 270 mil clientes, incluindo nomes, endereços residenciais, e-mails e telefones. Um banco de dados de marketing com cerca de 1 milhão de e-mails também foi comprometido.
O banco de dados vazado foi publicado em fóruns de hackers e segue disponível, ainda assombrando vítimas até hoje. As consequências são sérias e pessoais:
campanhas de phishing direcionadas se passando pela Ledger
ameaças físicas e tentativas de extorsão a usuários cujos endereços foram expostos,
e ataques de SIM-swap usando os telefones vazados.
Nenhuma chave privada foi comprometida, mas o incidente mostrou que a segurança operacional da Ledger para dados de clientes não foi suficiente.
2023: ataque à cadeia de suprimentos do Connect Kit
Em dezembro de 2023, atacantes comprometeram o Connect Kit da Ledger, uma biblioteca JavaScript open-source usada por dezenas de aplicações descentralizadas para interface com dispositivos Ledger.
O atacante enganou um ex-funcionário da Ledger cujo acesso ao gerenciador de pacotes npm não havia sido revogado corretamente no desligamento, publicando versões maliciosas da biblioteca que redirecionavam fundos para carteiras controladas pelo invasor.
O código malicioso ficou ativo por cerca de cinco horas e resultou no roubo de mais de US$ 600 mil em fundos de usuários em várias plataformas DeFi, incluindo Revoke.cash, SushiSwap e outras. O ataque afetou não só usuários da Ledger, mas qualquer um que interagisse com DApps que usavam a biblioteca.
A causa raiz foi uma falha operacional básica: as credenciais de acesso de um ex-funcionário a um canal de deploy crítico não foram revogadas. O próprio post-mortem da Ledger reconheceu que os procedimentos de desligamento falharam em cobrir o acesso ao npm.
2026: vazamento de dados do fornecedor Global-e
Em janeiro de 2026, a Ledger confirmou que dados pessoais de clientes foram expostos em um vazamento do parceiro terceirizado de e-commerce Global-e, responsável pelo checkout e processamento de pedidos no Ledger.com. As informações expostas incluíam nomes, contatos, endereços de entrega e dados de pedidos, mas as carteiras e chaves privadas permaneceram seguras.
Como a Tangem evita esses riscos
A arquitetura de segurança da Tangem foi criada do zero para minimizar exigências de confiança e eliminar superfícies de ataque que já causaram problemas repetidas vezes.
O backup é físico. Fica nos cartões que o usuário possui, não em uma infraestrutura de nuvem distribuída operada por empresas separadas. O modelo de segurança minimiza dependências externas e mantém o controle totalmente nas mãos do dono da carteira.
A Tangem não possui banco de dados de fragmentos de chaves vinculados à identidade nem relação custodial com seu material criptográfico. Não há nada para governo intimar, nem para hacker mirar.
O modelo de negócios da Tangem é venda de hardware e comissões de serviços in-app como Yield Mode, não assinaturas. Você compra os cartões, guarda os cartões e mantém suas chaves.
Ledger asks you to trust. Tangem removes the need for trust.
Pergunte à IA se a Tangem é uma boa opção para as suas necessidades.
Pesquise a carteira Tangem com IA para descobrir se nossa segurança e usabilidade se adequam aos seus casos de uso específicos.