 Auf seedless umsteigen. 30 % mit SWITCH30 bis 15. Okt.


Ledger Recover vs. Tangem Seedless: Wie schützt du deine Private Keys am
Ledger teilt deine Seed-Phrase in Fragmente bei Dritten. Tangem verzichtet komplett auf Seed-Phrases. Was ist sicherer?
Dieser Artikel ist in folgenden Sprachen verfügbar:
- Zentrale Erkenntnisse
- TL; DR
- Was ist Ledger Recover und wie funktioniert es?
- Das Problem der Seed-Phrase-Extraktion
- Die Sache mit der Regierungsvorladung
- Das KYC-Problem
- Das Closed-Source-Trust-Problem
- Du zahlst für deine eigene Sicherheit
- Eine Kette von Sicherheitsvorfällen
- Wie Tangem diese Risiken vermeidet
Zentrale Erkenntnisse
Ledger Recover schafft neue Risiken: mehr Vertrauen, Angriffsfläche und staatlichen Zugriff. Tangem eliminiert all das.
TL; DR
Ledger Recover könnte das ursprüngliche Hardware-Wallet-Versprechen brechen: Schlüssel verlassen niemals das Gerät.
It introduces remote seed extraction, cloud custody, identity verification, and legal exposure across multiple jurisdictions.
Tangem takes the opposite approach. No seed phrase is ever created. Keys never leave the Secure Element. Backup is purely physical via multiple cards held by the user—no servers, no custodians, no KYC, no subscriptions.
Im Mai 2023 stellte Ledger den optionalen Abodienst Ledger Recover vor (9,99 $/Monat), mit dem Nutzer ein Cloud-Backup ihrer Seed-Phrase anlegen können. Die Ankündigung löste eine der heftigsten Kontroversen in der Geschichte der Hardware-Wallets aus: Sicherheitsexperten stellten öffentlich kritische Fragen zu den Auswirkungen des Dienstes.
Ledger hat den Dienst inzwischen gestartet und bewirbt ihn weiterhin. Wer Hardware-Wallets nutzt, sollte genau verstehen, was Ledger Recover tatsächlich macht – und was das für das Sicherheitsmodell bedeutet.
Was ist Ledger Recover und wie funktioniert es?
Wenn ein Nutzer Ledger Recover abonniert, verschlüsselt die Firmware eine Version der Seed-Phrase-Entropie, teilt sie mithilfe von Shamir Secret Sharing in drei verschlüsselte Fragmente (Shards) und überträgt diese an drei verschiedene Treuhänder: Ledger, Coincover und EscrowTech.
Um Recover zu nutzen, muss der Nutzer eine Identitätsprüfung mit amtlichem Ausweis und Gesichtserkennung durchlaufen. Zwei der drei Treuhänder senden dann ihre Shards zurück an das Ledger-Gerät des Nutzers, wo sie zur Wiederherstellung der Seed-Phrase zusammengefügt werden.
Der Dienst kostet für andere Wallets 9,99 $ monatlich. Wird das Abo gekündigt, wird der Zugriff auf das Backup nach einiger Zeit gesperrt. Um den Zugang nach einer Unterbrechung wiederherzustellen, muss der Nutzer eine Bearbeitungsgebühr von 50 EUR sowie offene Beträge zahlen.
Das Problem der Seed-Phrase-Extraktion
Die eigentliche Kontroverse dreht sich darum, was der Dienst über die Fähigkeiten des Geräts offenbart.
Vor der Ankündigung von Ledger Recover gingen Nutzer davon aus, dass das Secure Element eine Einbahnstraße ist: Schlüssel rein, Signaturen raus, nichts verlässt das Gerät. Auch Ledgers Marketing hat dieses Verständnis vermittelt.
Ein Ledger-Post auf X hatte zuvor erklärt, dass Firmware-Updates die Seed nicht aus dem Secure Element extrahieren können.
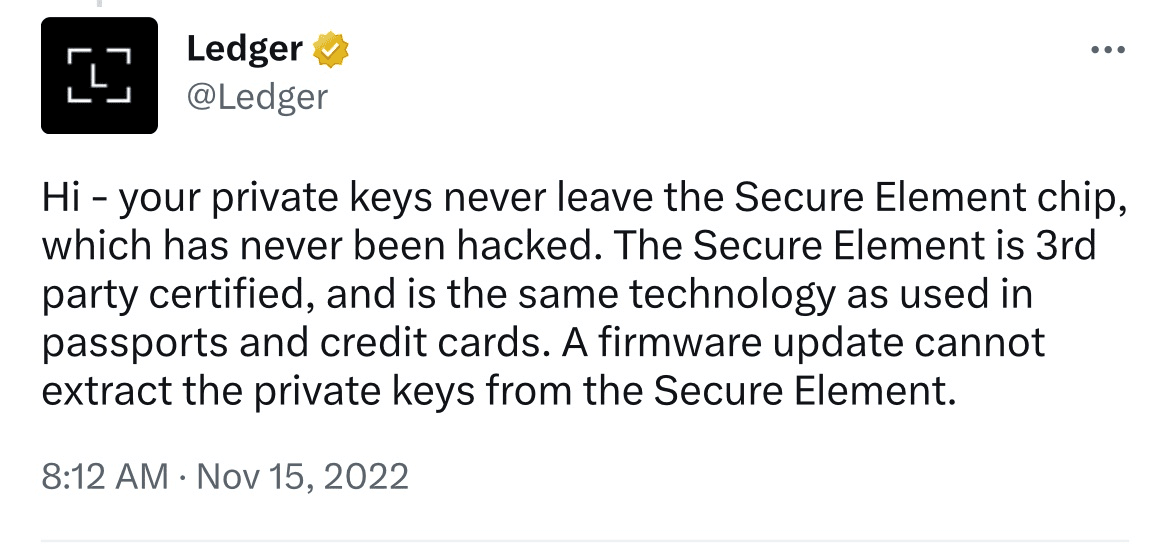
Ledger Recover proved this was incomplete. The firmware does have the capability to extract seed phrase data from the Secure Element and transmit it to external parties.
Der ehemalige CEO und Mitgründer von Ledger, Éric Larchevêque, räumte später ein, dass die vorherige Aussage den Zusatz „solange man Ledger vertraut“ vermissen ließ.
Mit dem Start des Dienstes wurde klar: Die Ledger-Firmware kann tatsächlich Seed-Phrase-Daten extrahieren und übertragen, wenn der Nutzer zustimmt.
Bei Tangem wird standardmäßig nie eine Seed-Phrase erzeugt. Private Keys werden ausschließlich in den Secure-Element-Chips deiner physischen Karten gespeichert. Es gibt keine Möglichkeit, die Schlüssel aus der Karte zu extrahieren. Das ist keine Richtlinie, die geändert werden könnte – Tangem kann die Firmware auf bestehenden Geräten nicht aktualisieren.
Die Sache mit der Regierungsvorladung
In einem Podcast-Interview nach der Ankündigung wurde Ledger-CEO Pascal Gauthier direkt gefragt, ob Regierungen über Ledger Recover auf Seed-Phrases zugreifen könnten.
Seine Antwort war eindeutig: Das „einzige Risiko“ besteht, wenn das Unternehmen von einer Regierung vorgeladen wird – dann könnten die drei Treuhänder gezwungen werden, die Shards herauszugeben.
- Ledger hat seinen Sitz in Frankreich (EU), Hauptquartier Paris.
- Coincover ist im Vereinigten Königreich registriert und von der FCA reguliert.
- EscrowTech sitzt in Utah, USA
Die verschlüsselten Seed-Phrase-Shards unterliegen damit drei unabhängigen Rechtssystemen, jeweils mit eigenen Überwachungs- und Durchsetzungsbefugnissen – eine Vorladung in einem Land kann bereits ein Fragment kompromittieren.
Frankreich unterliegt dem EU-Datenschutz (GDPR), hat aber auch weitreichende nationale Sicherheitsbefugnisse. Das Vereinigte Königreich regelt nach dem Brexit seine eigenen Datenschutzgesetze und verfügt mit dem Investigatory Powers Act über weitreichende staatliche Zugriffsrechte auf Unternehmensdaten.
Die USA verfügen über das umfangreichste Instrumentarium: FBI National Security Letters, FISA-Gerichtsbeschlüsse und gewöhnliche Bundesvorladungen können EscrowTech in Utah zur Herausgabe zwingen – oft mit Schweigepflicht gegenüber dem Nutzer.
Das Kernproblem beim Shamir Secret Sharing im 2-von-3-Schema: Werden zwei der drei Treuhänder kompromittiert, kann die gesamte Seed rekonstruiert werden.
Ein abgestimmtes Vorgehen zwischen zwei dieser Länder – etwa per US-UK Mutual Legal Assistance Treaty (MLAT) oder Five-Eyes-Geheimdienstabkommen (beide sind Mitglieder) – könnte theoretisch die Schlüssel eines Nutzers rekonstruieren, ohne dass dieser es erfährt.
Auch ohne Kooperation bleibt die Angriffsfläche groß: Drei Staaten, drei unterschiedliche Rechtsstandards und Meldepflichten bei Datenschutzverletzungen.
„Kriminelle nutzen Krypto kaum.“
Gauthier spielte dieses Risiko herunter: Regierungen würden solche Vorladungen nur bei schwerer Kriminalität einsetzen, und seiner Meinung nach „kriminelle nutzen Krypto kaum“. Er räumte damit ein, dass es einen rechtlichen Mechanismus gibt, über den Dritte auf Seed-Phrases zugreifen können, wenn Nutzer Ledger Recover nutzen.
Als der Podcast-Host darauf hinwies, dass die US-Steuerbehörde IRS schon einmal Nutzerdaten per Gerichtsbeschluss von Coinbase angefordert hatte (13.000 Nutzer betroffen), argumentierte Gauthier, Ledger sei kein Bankinstitut und unterliege daher anderen Regeln.
Ob diese rechtliche Unterscheidung im Ernstfall tatsächlich Bestand hätte, ist bislang ungetestet.
Das KYC-Problem
Ledger Recover verlangt eine Identitätsprüfung mit Ausweis und Gesichtserkennung. Ledger betont, es handele sich um Identitätsprüfung, nicht um KYC – in der Praxis ist der Unterschied jedoch gering. Nutzer verknüpfen ihre reale Identität mit dem Backup der Seed-Phrase ihrer Hardware-Wallet.
Das Closed-Source-Trust-Problem
Nutzer können nicht unabhängig überprüfen, welcher Code tatsächlich auf ihrem Gerät läuft. Die Community kann also nicht sicherstellen, ob die Seed-Phrase-Extraktion wirklich nur im Rahmen des Recover-Dienstes möglich ist – oder ob sie nicht auch anderweitig ausgelöst werden kann.
Ledger hat zugesagt, künftig mehr Code offenzulegen, aber die Kern-Firmware bleibt proprietär. Nutzer müssen also Ledgers Zusicherungen vertrauen, was die Firmware kann – und was nicht.
Du zahlst für deine eigene Sicherheit
Für Nano X und Nano S Plus kostet Recover 9,99 $ pro Monat. Wer nicht mehr zahlt, verliert den Zugriff auf das Backup. Über fünf Jahre summieren sich die Gebühren auf rund 600 $.
This is a recurring revenue model that takes the industry-standard seed phrase requirement shared by virtually every self-custody wallet and monetizes the anxiety around it.
Das Backup-Modell von Tangem ist physisch (2–3 Karten mit identischen privaten Schlüsseln). Beim Einrichten kannst du zwei oder drei Karten miteinander koppeln, die denselben privaten Schlüssel sicher generieren und speichern.
Jede Karte dient als unabhängiger Zugangspunkt zur Wallet. Solange du mindestens eine Karte sicher aufbewahrst, behältst du die volle Kontrolle über deine Assets. Es gibt keine Seed-Phrase zum Aufschreiben, kein Cloud-Backup und keinen Fernzugriff auf das Backup.
Eine Kette von Sicherheitsvorfällen
Ob man einem Anbieter Funktionen wie Seed-Phrase-Extraktion und Cloud-Backup anvertrauen sollte, hängt von seiner Sicherheitsbilanz ab. Bei Ledger zeigt sich ein Muster:
2020: Datenbank-Leak bei Kunden
2020 erlitt Ledger einen Daten-Leak, bei dem persönliche Daten von über 270.000 Kunden offengelegt wurden – darunter Namen, Privatadressen, E-Mail-Adressen und Telefonnummern. Eine größere Marketing-Datenbank mit etwa einer Million E-Mail-Adressen wurde ebenfalls kompromittiert.
Die geleakten Daten tauchten in Hacking-Foren auf und sind bis heute öffentlich zugänglich – sie verfolgen Betroffene bis heute. Die Folgen sind gravierend und persönlich:
- Zielgerichtete Phishing-Kampagnen mit Ledger als Absender
- Physische Bedrohungen und Erpressungsversuche gegen Nutzer, deren Adresse offengelegt wurde,
- und SIM-Swapping-Angriffe mit geleakten Telefonnummern.
Private Keys wurden zwar nicht kompromittiert, aber der Vorfall zeigte: Ledgers Schutz für Kundendaten reichte nicht aus.
2023: Connect Kit Supply-Chain-Angriff
Im Dezember 2023 wurde Ledgers Connect Kit kompromittiert, eine Open-Source-JavaScript-Bibliothek, die viele dezentrale Anwendungen zur Ledger-Integration nutzen.
Ein Angreifer phishte einen ehemaligen Ledger-Mitarbeiter, dessen Zugang zum npm-Paketmanager beim Offboarding nicht entzogen worden war, und veröffentlichte dann manipulierte Versionen der Bibliothek, die Gelder an Wallets des Angreifers umleiteten.
Der bösartige Code war rund fünf Stunden online und führte zum Diebstahl von über 600.000 $ auf mehreren DeFi-Plattformen, darunter Revoke.cash, SushiSwap und andere. Betroffen waren nicht nur Ledger-Nutzer, sondern alle, die mit DApps interagierten, die Ledgers Bibliothek einsetzten.
Die Ursache war ein grundlegender Prozessfehler: Die Zugangsdaten eines Ex-Mitarbeiters für einen kritischen Deployment-Kanal wurden nicht entzogen. Ledger räumte im eigenen Post-Mortem ein, dass die Offboarding-Prozesse npm-Zugänge nicht abdeckten.
2026: Global-e Vendor Datenleck
Im Januar 2026 bestätigte Ledger, dass Kundendaten über einen Leak beim E-Commerce-Partner Global-e offengelegt wurden, der Bestellabwicklung für Ledger.com übernimmt. Betroffen waren Namen, Kontaktdaten, Lieferadressen und Bestellinfos – Wallets und Private Keys blieben sicher.
Wie Tangem diese Risiken vermeidet
Tangems Sicherheitsarchitektur ist von Grund auf darauf ausgelegt, Vertrauensanforderungen zu minimieren und Angriffsflächen zu eliminieren, die wiederholt zu Problemen geführt haben.
Backups sind greifbar: Sie liegen in den Karten, die Nutzer selbst besitzen – nicht in einer verteilten Cloud-Infrastruktur verschiedener Unternehmen. Das Modell minimiert externe Abhängigkeiten und gibt die Kontrolle vollständig in die Hände des Wallet-Besitzers.
Mehr dazu unter wie Tangem Backups macht.
Keine Kundendatenbank mit Seed-Phrases.
Tangem speichert keine identitätsgebundenen Key-Fragmente und hat keine Verwahrungsbeziehung zu deinem kryptografischen Material. Es gibt nichts, was eine Regierung anfordern oder ein Hacker angreifen könnte.
Tangems Geschäftsmodell basiert auf Hardware-Verkauf und Provisionen aus In-App-Services wie Yield Mode – keine Abos. Du kaufst die Karten, hältst die Karten und hältst deine Schlüssel.
Ledger verlangt Vertrauen.
Tangem entfernt die Notwendigkeit für Vertrauen.

Verpasse dies nicht 
Andere Artikel

