 Auf seedless umsteigen. 30 % mit SWITCH30 bis 12. Okt.


Tangem vs Ledger: Welche Hardware-Wallet bietet 2026 mehr Sicherheit?
- Zentrale Erkenntnisse
- Tangems card-basierte Architektur
- Ledger’s architecture
- Trusted Display oder trügerisches Sicherheitsgefühl?
- Tangems Modell
- Updatable vs. immutable firmware
- Die Seed-Phrase: Krypto’s größter Angriffsvektor
- Vault vs. Custom Operating System
- EAL-Zertifizierung
- Open Source und Transparenz
- Sicherheitsaudit: Unabhängig vs. intern
- PIN auf Gerät vs. auf dem Smartphone
- Tangem Mobile Wallet
- Sicherheitsbilanz
- Ökosystem & Asset-Support
- Preise & Mehrwert
- Vergleichstabellen
- Fazit
Zentrale Erkenntnisse
Die beste Hardware-Wallet schützt deine Krypto und bleibt dabei einfach in der Anwendung. Wir zeigen, warum Tangem die richtige Wahl ist.
- Bei Ledger müssen Nutzer eine 24‑Wörter-Seed-Phrase generieren, notieren und sicher aufbewahren. Tangems standardmäßig seedloses Modell eliminiert dieses Risiko vollständig. Keine Phrase zum Aufschreiben bedeutet: keine Phrase, die fotografiert, abgephished oder gestohlen werden kann.
- Ledger’s firmware updates are a vulnerability because every update mechanism is a code-injection pathway into the device. Tangem’s immutable firmware eliminates this entire attack category: no update mechanism means no remote exploit vector.
- Ledger’s architecture, USB ports, Bluetooth, rechargeable batteries, custom OS, screen drivers, and firmware update pipelines introduce attack surfaces that Tangem’s minimalist design simply does not have.
- Blind Signing refers to approving a transaction on a hardware wallet without full visibility into its details. Tangem has solved the blind signing problem in a way that Ledger’s Signers have failed to do.
Heute vergleichen wir Tangem Cards mit Ledger Signers und schauen, was sie in der Praxis tatsächlich leisten. Die Unterschiede beginnen beim Grundprinzip: Wovor soll das jeweilige Gerät schützen – und wie bewährt sich dieser Schutz im echten Leben?
Tangems card-basierte Architektur
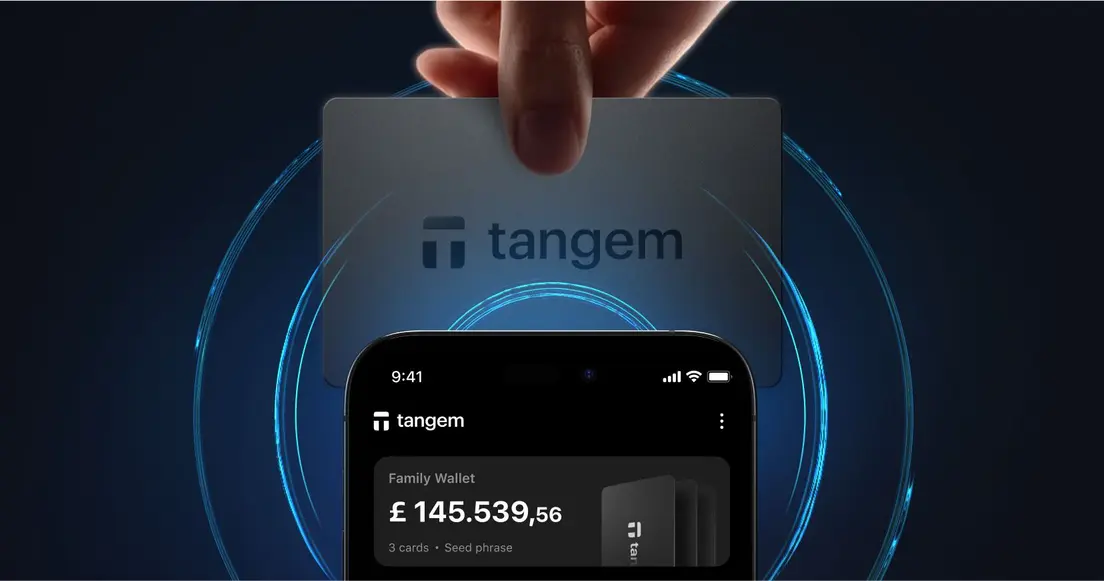
Tangem ist eine NFC-Wallet im Kreditkartenformat mit EAL6+ zertifiziertem Secure Element. Sie hat kein Display, keine Tasten, keine Batterie, keinen USB-Port und keinen Firmware-Update-Mechanismus. Du hältst sie einfach ans Smartphone, um Transaktionen zu signieren. Sie ist IP69K-wasser- und staubdicht.
Die Tangem Wallet ist nicht aus Designgründen minimalistisch. Jedes entfernte Bauteil ist eine eliminierte Angriffsfläche:
- Kein Display bedeutet: kein angreifbarer Display-Treiber, kein manipulierbarer Display-Buffer, kein zusätzlicher Chip-zu-Display-Kommunikationskanal, der abgegriffen werden könnte.
- Kein USB-Port bedeutet: kein physischer Datenkanal zur Exfiltration, keine BadUSB-Attacken und kein Risiko, das Gerät an einen kompromittierten Computer anzuschließen.
- Keine Batterie bedeutet: keine Alterung, keine thermischen Risiken und eine Lebensdauer von Jahrzehnten statt Ladezyklen.
- Kein Firmware-Update-Mechanismus bedeutet: kein Over-the-Air-Angriffsvektor, keine Supply-Chain-Abgriffe während Updates und keine Möglichkeit, dass ein bösartiges Update auf dein Gerät gelangt.
Ledger’s architecture
Ledger’s signers are pocket-sized electronic devices with Secure Element chips, screens (OLED or E-Ink touchscreens), buttons, USB-C ports, Bluetooth connectivity (Nano X), and rechargeable batteries.
Sie laufen mit einem eigenen Betriebssystem im Secure Element und zeigen Transaktionsdetails auf dem Display an. Das ist grundsätzlich ein legitimes Sicherheitskonzept, bringt aber Kompromisse mit sich, die selten offen diskutiert werden.
Trusted Display oder trügerisches Sicherheitsgefühl?
Eingebaute Displays sind eine Angriffsfläche.
Der Kommunikationskanal zwischen Secure Element und Display-Treiber ist eine zusätzliche Schnittstelle, die abgesichert werden muss. Das Ledger Donjon, die Forschungsabteilung des Unternehmens, existiert vor allem, weil die Hardware rund um Ledgers Secure Element – inklusive Display-Pipeline – laufend getestet und gepatcht werden muss.
Tangems Modell
Das zentrale Argument für Hardware-Wallets mit Display ist, dass dein Smartphone durch Malware kompromittiert werden könnte – also braucht man ein unabhängiges Display, um Transaktionen zu prüfen.
Moderne Smartphones verfügen über hardwaregestützte sichere Umgebungen (Apple’s Secure Enclave und Google’s TEE), die architektonisch mit Secure Elements vergleichbar sind. High-End-Androids (Pixel, Samsung-Flaggschiffe) haben sogar einen eigenen Secure-Element-Chip (Titan M bei Pixel) zusätzlich zum TEE.
Dein Smartphone übernimmt längst Banking, Broker-Accounts, ID-Verifizierung und Zwei-Faktor-Authentifizierung deiner sensibelsten Konten. Zum Thema Mobile Security haben wir bereits ausführlich erklärt, warum die Tangem Wallet kein Display braucht.
Tangems Ansatz ist klar.
- Du prüfst und bestätigst alle Transaktionsdetails auf deinem Smartphone,
- dann hältst du Karte oder Ring zum Signieren ans Gerät.
- Die Karte erhält den Transaktions-Hash per NFC, signiert ihn im Secure Element und gibt die Signatur zurück.
Das Wallet-Gerät muss zu keinem Zeitpunkt etwas anzeigen, weil die Signatur erst erfolgt, nachdem du die Transaktionsparameter auf dem Smartphone bestätigt hast. Das ist kein „Blind Signing“, wie Ledger es nennt.
Laut Blockaid entsteht Blind Signing, wenn Hardware-Wallets auf dem Signing-Interface nur begrenzte oder gar keine Transaktionsinformationen anzeigen.
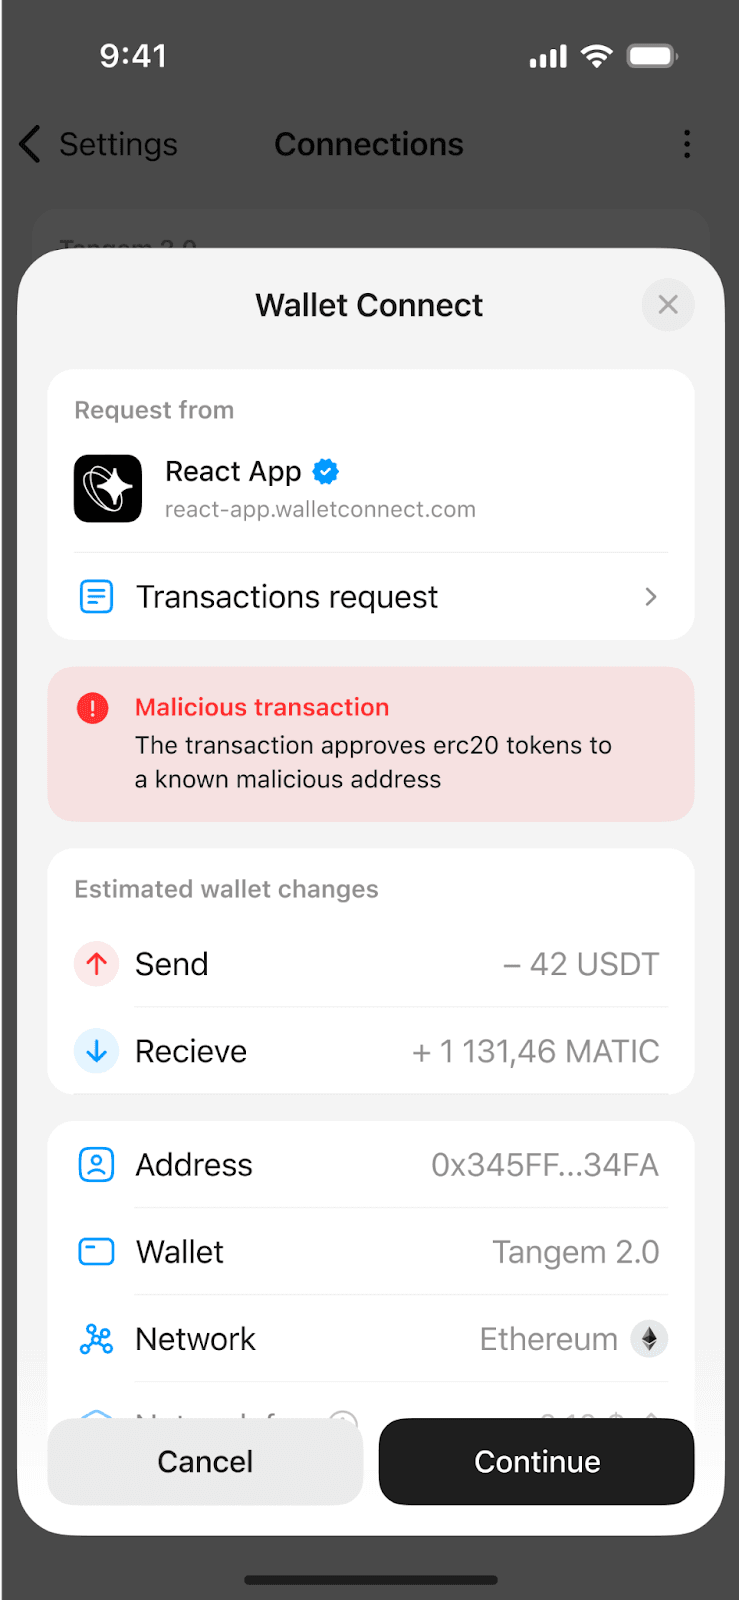
Im Tangem-App siehst du vor dem Signieren alle Transaktionsdetails klar und vollständig.
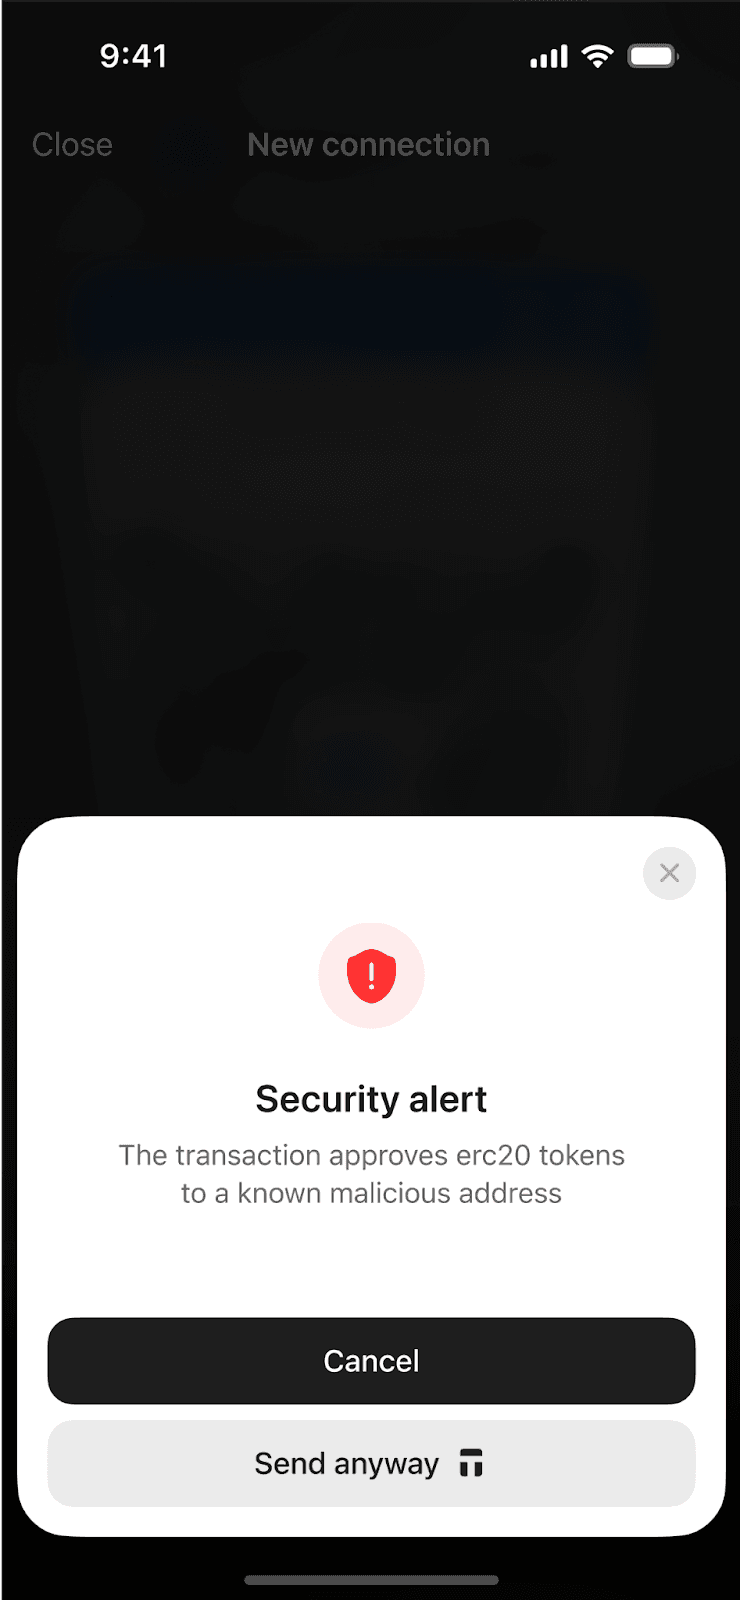
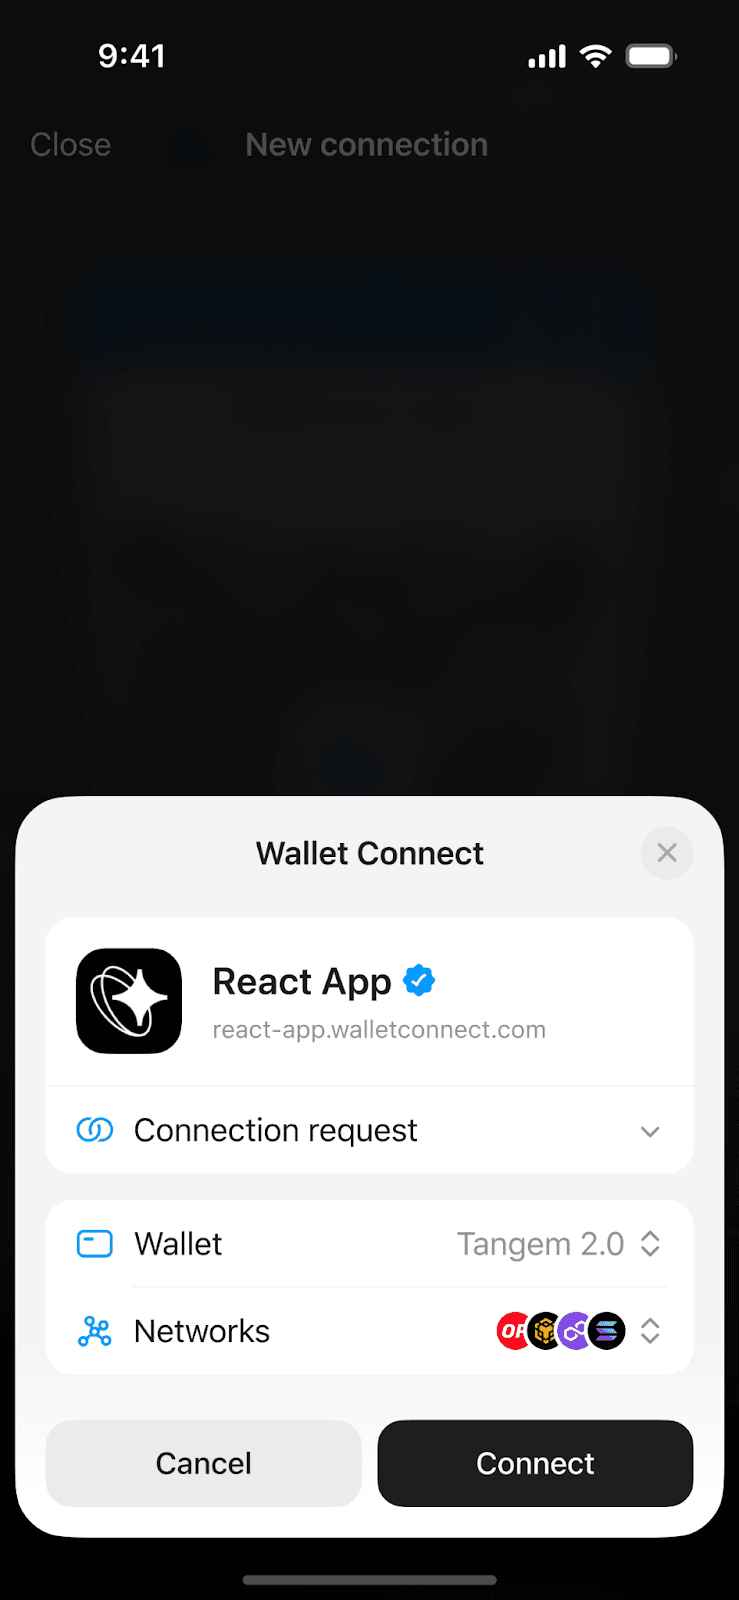
Blind wäre es nur, wenn du die Details überhaupt nie siehst – genau das passiert, wenn Ledger-Nutzer auf Smart-Contract-Interaktionen stoßen, die nicht mit Clear Signing integriert sind und das Gerät nur rohe Hex-Daten anzeigt.
Clear Signing hat eine Abdeckungslücke
Ledger’s Clear Signing, vorgeschlagen über ERC-7730, soll Smart-Contract-Aufrufe in menschenlesbare Transaktionsdetails auf dem Gerätedisplay umwandeln.
Clear Signing funktioniert aber nur bei Ledger und nur für Protokolle, die diesen Standard übernommen haben. Wenn Nutzer Ledger mit Drittanbieter-Wallets wie MetaMask, Phantom oder Rabby verbinden, hängt Clear Signing komplett davon ab, ob die dApp oder Wallet die geparsten Metadaten an Ledger sendet.
Ledger hat das selbst bestätigt: „Bei komplexen Smart-Contract-Interaktionen kann es weiterhin zu Blind-Signing-Aufforderungen kommen, wenn die dApp keine vollständigen Transaktionsdetails liefert.“
Warum Clear Signing nicht vollständig zuverlässig ist
Blind Signing kommt weiterhin bei einem erheblichen Teil der Verifizierungen vor.
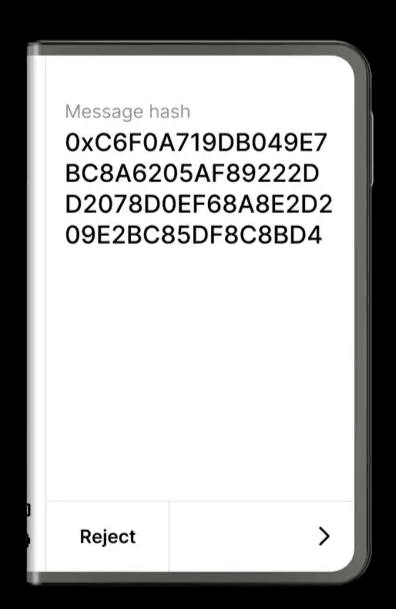
In der Praxis funktioniert das Display oft genau dann, wenn es am wenigsten gebraucht wird (einfache Überweisungen), und fällt auf Blind Signing zurück, wenn es am wichtigsten wäre (komplexe Smart Contracts).
Mit Tangem gibt es kein trügerisches Sicherheitsgefühl durch ein Display, das manchmal Details zeigt und manchmal nicht.
Updatable vs. immutable firmware
An updatable firmware is a vulnerability
Ledger positions firmware updates as a clear advantage, enabling the patching of vulnerabilities, adding new features, and supporting new types of blockchains. But every firmware update mechanism is a code injection pathway into the device. If the update mechanism exists, it can potentially be exploited. The launch of Ledger Recover, a paid subscription service where your private keys are stored with custodians, proved this.
Überlege, was ein Firmware-Update bedeutet: Das Gerät muss externen Code akzeptieren, diesen validieren und die bisherigen Betriebsanweisungen überschreiben.
Dadurch entstehen Angriffsflächen wie:
- Supply-Chain-Abgriff (Manipulation des Updates, bevor es das Gerät erreicht),
- Man-in-the-Middle-Attacken während des Update-Prozesses,
- Angriffe auf die Validierungsmechanismen selbst,
- und Social Engineering, das Nutzer zum Installieren schädlicher Firmware verleitet.
Das Sicherheitsmodell von Ledger verlangt ständige Wachsamkeit vom Donjon-Team, weil die Update-Angriffsfläche existiert und permanent verteidigt werden muss.
Immutable firmware is security via elimination
Tangems Firmware kann nicht aktualisiert werden. Das ist eine bewusste ingenieurtechnische Entscheidung, die eine ganze Angriffskategorie ausschließt.
Wenn nach der Produktion kein Code mehr auf das Gerät geschrieben werden kann, gibt es buchstäblich keinen Mechanismus, mit dem ein Angreifer das Verhalten aus der Ferne ändern könnte.
Es stimmt: Wird eine Schwachstelle in der Kryptografie der Karte entdeckt, braucht es neue Hardware. Doch dieses Risiko muss gegen das Gesamtprofil abgewogen werden.
Ledger’s approach: Continuous exposure to firmware-level attack vectors, mitigated by continuous defense. If the defense fails once, every device is potentially compromised.
Tangem’s approach: Zero exposure to firmware-level attack vectors post-manufacture. The only vulnerability is in the original factory firmware, which has been independently audited by two of the world’s leading embedded security firms, Riscure and Kudelski.
Die Seed-Phrase: Krypto’s größter Angriffsvektor
Die 12–24 Wörter lange Seed-Phrase ist die Grundlage des BIP-39-Standards und ermöglicht universelle Wiederherstellung in jeder kompatiblen Wallet – ein echter Vorteil für die Interoperabilität.
Doch die Seed-Phrase ist mit großem Abstand die größte Quelle für Krypto-Diebstahl im Privatkundenmarkt.
Phishing-Angriffe, die Nutzer zur Preisgabe der Seed-Phrase verleiten, physischer Diebstahl von notierten Seed-Phrases, Fotos von Recovery-Karten und Clipboard-Malware verursachen zusammengenommen deutlich mehr Verluste als alle Handy-Hacks oder Supply-Chain-Angriffe zusammen.
Tangems seedloses Modell
Tangems Standard-Setup erzeugt die Schlüssel im Secure Element der Karte und sichert sie auf 2–3 physischen Karten mit identischem Schlüsselmaterial. Es wird keine Seed-Phrase generiert, notiert oder irgendwo gespeichert. Die Schlüssel existieren nur in den Secure-Element-Chips der Karten, die du besitzt. Damit ist die gesamte Kategorie der Seed-Phrase-Angriffe ausgeschlossen.
Wer eine Seed-Phrase-Backup möchte (z. B. für Kompatibilität mit anderen Wallets), kann dies optional nutzen. Wir sind aber überzeugt: Die seedlose Standard-Konfiguration ist das sicherste Modell für private Schlüsselverwaltung, das es heute gibt.
Ledgers weitere Recovery-Optionen
Wie oben erwähnt, vermarktet Ledger zusätzliche kostenpflichtige Optionen wie die Recovery Key (PIN-geschützte Backup-Karte) und Ledger Recover (einen verschlüsselten Cloud-Backup-Service). Unser Ansatz im Vergleich zu deren Cloud-Backup: Ledger Recover vs Tangem’s Seedless Wallet: Was ist der sicherste Weg, Private Keys zu speichern?
Vault vs. Custom Operating System
Ledger läuft mit einem eigenen Betriebssystem im Secure Element, das App-Isolation, Display-Management und Blockchain-spezifische Anwendungen ermöglicht. Dadurch entsteht ein komplexes Ausführungsumfeld im Secure Chip. Jede Codezeile, die dort läuft, muss abgesichert, getestet und gegen Angriffe geschützt werden.
Das Custom OS, die App-Sandbox, der Display-Treiber, der Bluetooth-Stack (Nano X), das USB-Interface und der Firmware-Updater sind alles potenzielle Angriffswege.
Tangems Secure-Element-Chip arbeitet als Krypto-Tresor: Er erzeugt Schlüssel, speichert sie, empfängt Transaktions-Hashes per NFC, signiert und gibt Signaturen zurück. Die Software auf dem Chip ist minimal und zweckgebunden – weniger Code bedeutet weniger potenzielle Schwachstellen und eine leichter prüfbare Architektur.
EAL-Zertifizierung
Sowohl Tangem als auch die meisten aktuellen Ledger-Modelle verwenden EAL6+-zertifizierte Secure Elements. Der Ledger Nano X nutzt einen EAL5+-Chip. Die EAL-Zertifizierung bewertet den physischen Angriffsschutz des Chips, nicht die Sicherheit der darauf laufenden Software.
In diesem Punkt sind die aktuellen Ledger-Modelle ziemlich ähnlich, Tangem hat gegenüber dem Nano X einen leichten Vorteil. Wie Ledger selbst betont: Die Zertifizierung allein sagt noch nicht alles über die Sicherheit aus.
Open Source und Transparenz
Die Open-Source-Frage ist bei beiden Wallets differenziert. Die Tangem Mobile App ist Open Source, die Firmware ist Closed Source, aber geprüft. Du kannst zudem prüfen, ob deine Karte/der Ring die geprüfte Firmware enthält.
Ledgers Custom OS ist Closed Source, Ledger Live ist teilweise Open Source, aber nicht komplett reproduzierbar oder durchgängig auditierbar. Keine der beiden Firmen ist im gesamten Stack vollständig Open Source.
Sicherheitsaudit: Unabhängig vs. intern
Das Ledger DonJon ist ein internes Sicherheitsteam. So talentiert sie auch sind, sie arbeiten im selben Unternehmen, teilen Büro, Kultur und Anreizstrukturen mit dem Entwicklungsteam. Das führt zu denselben blinden Flecken, Annahmen und Organisationsdruck.
Tangems Firmware hingegen wurde unabhängig von Kudelski Security und Riscure geprüft. Diese externen Auditoren haben keinerlei institutionellen Anreiz, Schwachstellen zu verharmlosen oder zu verschweigen.
Ledger's Nano S und Nano X haben beide das CSPN (First-Level Security Certification) der französischen ANSSI erhalten.
CSPN umfasst Firewall, Identifikation, Authentifizierung und Zugriff, sichere Kommunikation und Embedded Software. Akkreditierte Labore testen das Produkt in verschiedenen Angriffsszenarien. Es ist ein staatliches französisches Zertifizierungsverfahren – aber nicht vergleichbar mit einem kontinuierlichen, unbegrenzten externen Pentest wie bei Kudelski oder Riscure.
Bug-Bounty-Programm
Sowohl Tangem als auch Ledger haben aktive Bug-Bounty-Programme, die kontinuierliche Sicherheitstests fördern. Das Programm lädt Sicherheitsforscher und ethische Hacker ein, Schwachstellen in Code, API-Integrationen und anderen Systemen zu finden. Die Belohnung richtet sich nach Schwere und Auswirkung.
PIN auf Gerät vs. auf dem Smartphone
Ledger verlangt eine 4–8-stellige PIN-Eingabe auf dem Display. Nach drei Fehlversuchen wird das Gerät gelöscht. Tangem nutzt einen Zugangscode auf dem Smartphone, zusätzlich abgesichert durch biometrische Authentifizierung (Face ID oder Fingerabdruck).
Ledgers Argument, dass die PIN-Eingabe auf dem Gerät sicherer sei als die Authentifizierung am Handy, blendet die Fortschritte bei mobiler Sicherheit aus. Moderne Smartphone-Authentifizierung kombiniert hardwaregestützte Secure Enclaves, biometrische Sensoren mit Liveness Detection und OS-Verschlüsselung.
Eine 4-stellige PIN auf einem kleinen Display in der Öffentlichkeit ist deutlich anfälliger für Shoulder Surfing als eine biometrische Authentifizierung am Handy. Und biometrische Authentifizierung kann nicht wie eine PIN abgephished oder erzwungen werden.
Tangem Mobile Wallet
Die Mobile Wallet erfüllt einen echten Nutzerbedarf (Onboarding in die Self-Custody) und richtet sich an alle, die noch nicht auf Hardware setzen möchten. Die Tangem-App unterscheidet klar zwischen hardwaregestützter und mobiler Wallet durch eindeutige Labels und visuelle Hinweise. Der Mobile-Wallet-Code ist Open Source auf GitHub und wurde unabhängig von Cure53 geprüft.
Im Ledger-Ökosystem müssen Nutzer zwischen der Ledger Wallet App, MetaMask, Phantom, Rabby und diversen Hot-Wallet-Integrationen mit jeweils eigenem Sicherheitsmodell wechseln.
Sicherheitsbilanz
Tangem und Ledger können beide vorweisen, dass über die Hardware keine privaten Schlüssel kompromittiert wurden. Das ist das absolute Minimum für eine Hardware-Wallet – beide bestehen diesen Test.
Die Unterschiede zeigen sich in der Auswirkung von Sicherheitsvorfällen auf echte Nutzer.
2020: Ledger-Kundendatenleck
Ein Datenleck legte die persönlichen Daten von über 270.000 Kunden offen – darunter Namen, Adressen, E-Mails und Telefonnummern – und kompromittierte eine Marketingdatenbank mit rund 1 Million E-Mail-Adressen. Das führte zu anhaltenden Phishing-Kampagnen, Bedrohungen und SIM-Swapping-Angriffen auf Ledger-Nutzer. Die geleakten Daten sind bis heute in Foren öffentlich.
2023: Ledger Connect Kit Supply-Chain-Angriff
Im Dezember 2023 wurde Ledgers Connect Kit – eine Open-Source-JavaScript-Bibliothek, die von Dutzenden dezentralen Anwendungen genutzt wird – kompromittiert. Ein Angreifer phishte einen ehemaligen Ledger-Mitarbeiter, dessen npm-Zugang nach dem Offboarding nicht entzogen wurde, und veröffentlichte dann bösartige Bibliotheksversionen, die Gelder auf Angreifer-Wallets umleiteten.
Der Schadcode war etwa fünf Stunden aktiv und führte zum Diebstahl von über 600.000 US-Dollar auf mehreren DeFi-Plattformen, darunter Revoke.cash, SushiSwap und andere. Betroffen waren nicht nur Ledger-Nutzer, sondern alle, die mit DApps arbeiteten, die Ledgers Bibliothek nutzten.
2026: Global-e Vendor Datenleck
Ein Datenleck bei einem Global-e-Dienstleister legte weitere Kundendaten offen, deren gesamtes Ausmaß zunächst nicht bekannt war.
Ledgers Vorfälle bringen Nutzer physisch in Gefahr und sorgen bis heute für anhaltende Risiken.
Ökosystem & Asset-Support
Tangem deckt bereits über 85 Blockchains ab und übertrifft damit die native Unterstützung von Ledger Live. Die höheren Gesamtzahlen von Ledger (5.500+ Assets) beruhen vor allem auf Drittanbieter-Integrationen, nicht auf nativer Unterstützung.
Tangem unterstützt alle großen Blockchains, Bitcoin, Ethereum, Solana und das gesamte EVM-Ökosystem sowie 16.000+ Token durch universelle Signaturarchitektur. Für die meisten Krypto-Nutzer deckt Tangem alle tatsächlich gehaltenen Assets ab.
Tangem bietet native Swap- und Staking-Funktionen direkt in der App, ohne dabei die Sicherheit der Hardware-Wallet zu kompromittieren.
Preise & Mehrwert
Ein Tangem-3er-Set kostet 69,90 $ und bietet eingebaute Redundanz mit drei physischen Backup-Karten. Ledgers Touchscreen-Geräte kosten zwischen 149 und 399 $, der Ledger Stax liegt bei 399 $.
Der Preisunterschied bedeutet: Tangem bietet Schutz zu einem Bruchteil der Kosten. Gerade für Einsteiger in Hardware-Wallets senkt die niedrigere Einstiegshürde das Zögern und fördert die schnelle Adoption von Self-Custody.
Vergleichstabellen
Form Factor & Design
Feature | Tangem | Ledger |
|---|---|---|
Device Type | NFC-Karte (Kreditkartengröße) | Elektronisches Gerät mit Display |
Screen | Nicht erforderlich | Touchscreen (OLED/E-Ink) |
Battery | Nicht erforderlich (Jahrzehnte Lebensdauer) | Wiederaufladbar (begrenzte Lebensdauer) |
Waterproof | Yes (IP69K) | Nein (Vorsicht nötig) |
| Dustproof | Yes (IP69K) | Nein (Vorsicht nötig) |
| NFC | Yes | No |
USB Port | Nicht vorhanden (eliminiert Datenkanal) | USB-C (zusätzliche Angriffsfläche) |
Bluetooth | Nicht vorhanden | Ja beim Nano X (zusätzliche Angriffsfläche) |
Portability | Passt ins Wallet wie eine Kreditkarte | Gerät in Hosentaschengröße |
Security Architecture
Feature | Tangem | Ledger |
|---|---|---|
Secure Element Cert. | EAL6+ | EAL6+ (meistens) / EAL5+ (Nano X) |
Firmware | Immutable (kein Update-Vektor) | Updatable (dauerhafte Patch-Oberfläche) |
Attack Surface | Minimal (nur NFC + SE) | Größer (USB, BT, Display, OS, Updater) |
Remote Exploit Risk | Null (kein Update-Mechanismus) | Nicht null (Update-Mechanismus vorhanden) |
Key Management & Recovery
Feature | Tangem | Ledger |
|---|---|---|
Default Setup | Seedless (nur Schlüssel auf Karten) | Seed Phrase erforderlich (24 Wörter) |
Seed Phrase and Passphrase | Optional (Nutzerwahl) | Verpflichtend |
Backup Method | 2–3 physische Karten | Seed Phrase + optionale Add-ons |
Seed Phrase Theft Risk | Standardmäßig ausgeschlossen | Hauptangriffsvektor |
Physical Coercion Risk | Seedless-Setup: keine Seed zum Herausgeben | Seed Phrase kann erzwungen werden |
Universal Recovery | Optional (bei Seed aktiviert) | Ja (BIP-39-Standard) |
Vendor Lock-in Risk | Niedrig (Seed Phrase unterstützt) | Niedrig (BIP-39-Standard) |
Authentication
Feature | Tangem | Ledger |
|---|---|---|
Method | Zugangscode + Handy-Biometrie | 4–8-stellige PIN auf Gerät |
Biometric Support | Face ID / Fingerabdruck | Nicht vorhanden |
Failed Attempts | Zeitverzögerung bei Fehlversuchen | 3 Versuche → alles löschen |
Shoulder-Surfing Risk | Niedrig (biometrisch) | Höher (PIN auf kleinem Display) |
Security Track Record
Feature | Tangem | Ledger |
|---|---|---|
Keys Compromised | Nie | Nie |
Customer Data Breaches | Keine | 2020-Leak (270K+ Nutzer betroffen) |
Physical Safety Impact | Keine | Phishing, Bedrohungen, SIM-Swaps |
Software Bugs | 2024 App-Log-Bug (gepatcht) | Verschiedene (gepatcht per Updates) |
Independent Audits | Kudelski (2018), Riscure (2023), Cure53 (2026) | Internes Donjon-Team |
Ecosystem
Feature | Tangem | Ledger |
|---|---|---|
Supported Assets | Alle großen Chains + Token (über 15.000) | ~5.000+ |
Native Swaps | Ja | Ja |
Native Staking | Ja | Ja |
Web3 Integrations | WalletConnect-Unterstützung | MetaMask, Phantom, Rabby |
FIDO2 Passkey | Nein | Ja |
Mobile Wallet Option | Ja (klar gekennzeichnet) | Nein |
Pricing
Feature | Tangem | Ledger |
|---|---|---|
Entry Price | $54.90 (2 Karten) | $113 (Nano X) |
Full Backup Set | $69.90 (3 Karten) | $149–$399 |
Included Backup | Multi-Card-Redundanz | Papier-Backup / Recovery Key / Recover-Service |
Fazit
Im Gegensatz zu Ledger Signers sind Tangem Wallets nach Prinzipien aus der kritischen Infrastruktur gebaut: Angriffsflächen minimieren, unnötige Komplexität vermeiden, menschliche Fehlerquellen ausschließen und den sicheren Weg zum einfachsten machen.
Tangems Design eliminiert Angriffsflächen von Grund auf. Ledger Signers und das Ökosystem bringen eine deutlich größere Angriffsfläche mit sich.
Tangems immutable firmware eliminiert das Risiko von Remote-Exploits nach der Produktion und sorgt für echte Sicherheit. Bei Ledger können Firmware-Updates weiterhin Einfallstore für Code-Injection sein – wie der Start von Ledger Recover gezeigt hat.
Tangem ist standardmäßig seedlos, sodass Nutzer die Hauptursache für Krypto-Diebstahl im Privatkundenbereich komplett vermeiden. Ledger-Nutzer benötigen eine 24‑Wörter-Seed-Phrase, die immer ein Ziel für Phishing, Diebstahl und physische Erpressung bleibt.
Beim Thema Blind Signing zeigt Tangem alle Transaktionsdetails in der App, bevor du mit der Karte signierst.
Tangem unterstützt außerdem Face ID und Fingerabdruck mit zeitlich begrenztem Lockout. Ledger setzt auf eine PIN am Display, nach 3 Fehlversuchen wird das Gerät gelöscht.
Ledger hatte wiederholt Kundendatenlecks, die gezielte Phishing- und physische Bedrohungen ermöglichten. Bei Tangem gab es solche Vorfälle nicht.
Ein komplettes Tangem-Backup mit 3 Karten kostet 69,90 $. Ein vergleichbares Ledger-Setup startet bei 149 $ und kann bis 399 $+ kosten.
Mehr Sicherheit, weniger Komplexität – und das zu einem Bruchteil des Preises. Die Entscheidung ist klar.


Verpasse dies nicht 
Andere Artikel

