 시드리스로 전환하고 SWITCH30으로 30% 할인. 10월 12일까지


Tangem vs Ledger: 2026년 최고의 하드웨어 지갑 보안 비교
핵심 인사이트
최고의 하드웨어 지갑은 암호화폐를 안전하게 지키면서도 누구나 쉽게 사용할 수 있어야 해요. Tangem이 올바른 선택인 이유를 설명해 드릴게요.
- Ledger 지갑은 사용자가 24개의 시드 구문을 생성하고, 직접 적어두고, 안전하게 보관해야 해요. Tangem의 기본 시드리스(Seedless) 모델은 이 위험을 완전히 없앱니다. 적어둘 시드 구문이 없으니 사진 촬영, 피싱, 도난 걱정이 없어요.
- Ledger의 firmware updates는 취약점이에요. 모든 update mechanism이 기기에 코드 주입 통로가 되기 때문이죠. Tangem의 immutable firmware는 이 공격 경로 전체를 제거해요. update mechanism이 없으니 원격 공격 벡터도 없습니다.
- Ledger의 architecture, USB 포트, Bluetooth, 충전식 배터리, custom OS, screen drivers, firmware update pipelines 등은 Tangem의 minimalist design에는 없는 공격면을 추가합니다.
- Blind Signing은 하드웨어 지갑에서 거래 내역을 완전히 확인하지 못한 채 승인을 하는 것을 의미해요. Tangem은 Ledger Signers가 해결하지 못한 blind signing 문제를 해결했어요.
오늘은 Tangem 카드와 Ledger signer를 실제로 비교해, 각 기기가 실제로 어떤 보안을 제공하는지 살펴볼게요. 근본적인 차이는 각 기기가 무엇을 보호하도록 설계됐는지, 그리고 그 보호가 실제 환경에서 어떻게 작동하는지에서 시작돼요.
Tangem의 카드 기반 아키텍처
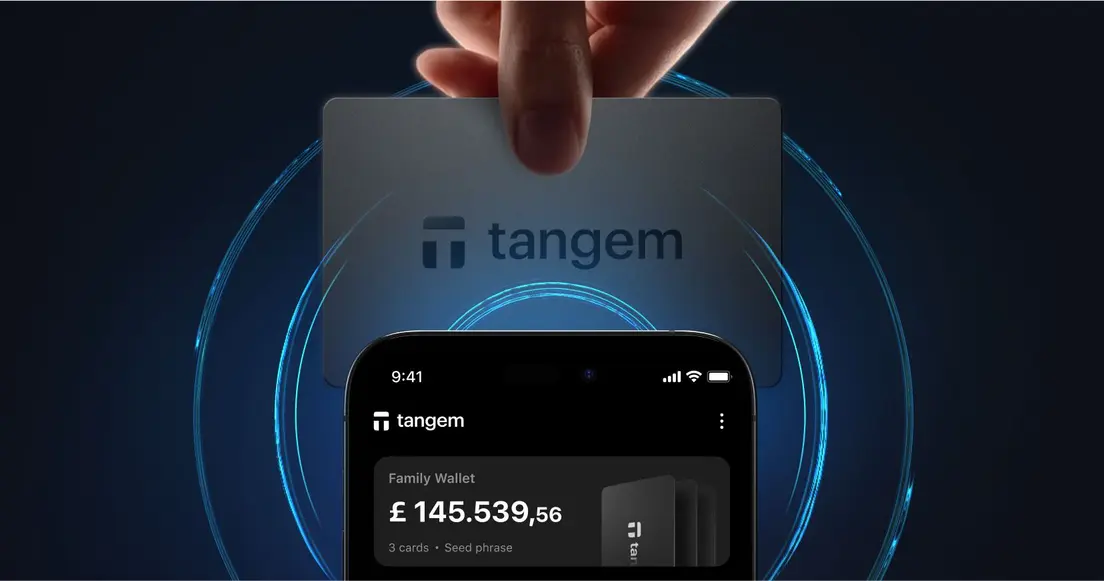
Tangem은 신용카드 크기의 NFC 지갑으로, EAL6+ 인증 Secure Element를 탑재했어요. 화면, 버튼, 배터리, USB 포트, firmware update mechanism이 전혀 없어요. 휴대폰에 탭해서 거래를 서명합니다. IP69K 등급 방수·방진도 지원해요.
Tangem Wallet의 미니멀리즘은 단순한 디자인이 아니에요. 제거된 모든 부품은 곧 공격면이 사라진다는 뜻입니다:
- 화면이 없으니 screen driver 취약점, display buffer 조작, chip-to-screen 통신 채널 가로채기 위험이 없습니다.
- USB 포트가 없으니 물리적 데이터 유출, BadUSB 스타일 공격, 감염된 컴퓨터 연결 위험이 없어요.
- 배터리가 없으니 시간에 따른 성능 저하, 발열, 충전 사이클 대신 수십 년의 수명을 기대할 수 있어요.
- firmware update mechanism이 없으니 OTA 공격, 업데이트 중 supply chain 탈취, 악성 업데이트 주입 가능성도 없습니다.
Ledger의 아키텍처
Ledger Signers는 Secure Element 칩, 화면(OLED 또는 E-Ink 터치), 버튼, USB-C 포트, Bluetooth(Nano X), 충전식 배터리가 있는 포켓 사이즈 전자기기예요.
Secure Element 내에서 custom OS를 실행하고, 기기 화면에 거래 내역을 표시해요. 이론적으로는 합리적인 보안 개념이지만, 실제로는 잘 논의되지 않는 트레이드오프가 있습니다.
신뢰할 수 있는 화면? 혹은 가짜 보안?
내장 화면도 공격면입니다.
Secure Element와 screen driver 사이의 통신 채널은 추가적인 인터페이스로, 별도의 보안이 필요해요. Ledger Donjon(사내 보안 연구팀)이 존재하는 이유도 Ledger Secure Element 주변 하드웨어, 특히 display pipeline이 지속적인 테스트와 패치가 필요하기 때문입니다.
Tangem의 모델
화면이 있는 하드웨어 지갑을 선호하는 주요 논리는 스마트폰이 악성코드에 감염될 수 있으니, 거래를 검증할 독립적인 화면이 필요하다는 점이에요.
최신 스마트폰은 하드웨어 기반 보안 환경(Apple의 Secure Enclave와 Google의 TEE)을 내장하고 있어 Secure Element와 구조적으로 비슷합니다. 고급 안드로이드(픽셀, 삼성 플래그십)는 TEE 외에도 Titan M 같은 Secure Element 칩을 별도로 탑재해요.
스마트폰은 이미 은행, 증권, 정부 인증, 2단계 인증 등 민감한 계정 관리를 모두 처리하고 있어요. 모바일 보안에 대해서는 Tangem Wallet이 왜 별도 화면이 필요 없는지에서 자세히 다뤘어요.
Tangem의 접근법은 명확해요.
- 모든 거래 내역을 스마트폰에서 직접 확인하고,
- 카드 또는 링을 탭해 서명해요.
- 카드는 NFC로 거래 해시를 받아 Secure Element에서 서명 후, 그 서명을 반환합니다.
지갑 기기가 화면을 표시할 필요가 전혀 없어요. 서명은 스마트폰에서 거래 내용을 확인한 뒤에만 이뤄지기 때문이죠. Ledger가 말하는 "blind signing"이 아닙니다.
Blockaid에 따르면, blind signing은 하드웨어 지갑이 서명 화면에서 거래 정보를 거의 혹은 전혀 보여주지 않을 때 발생해요.
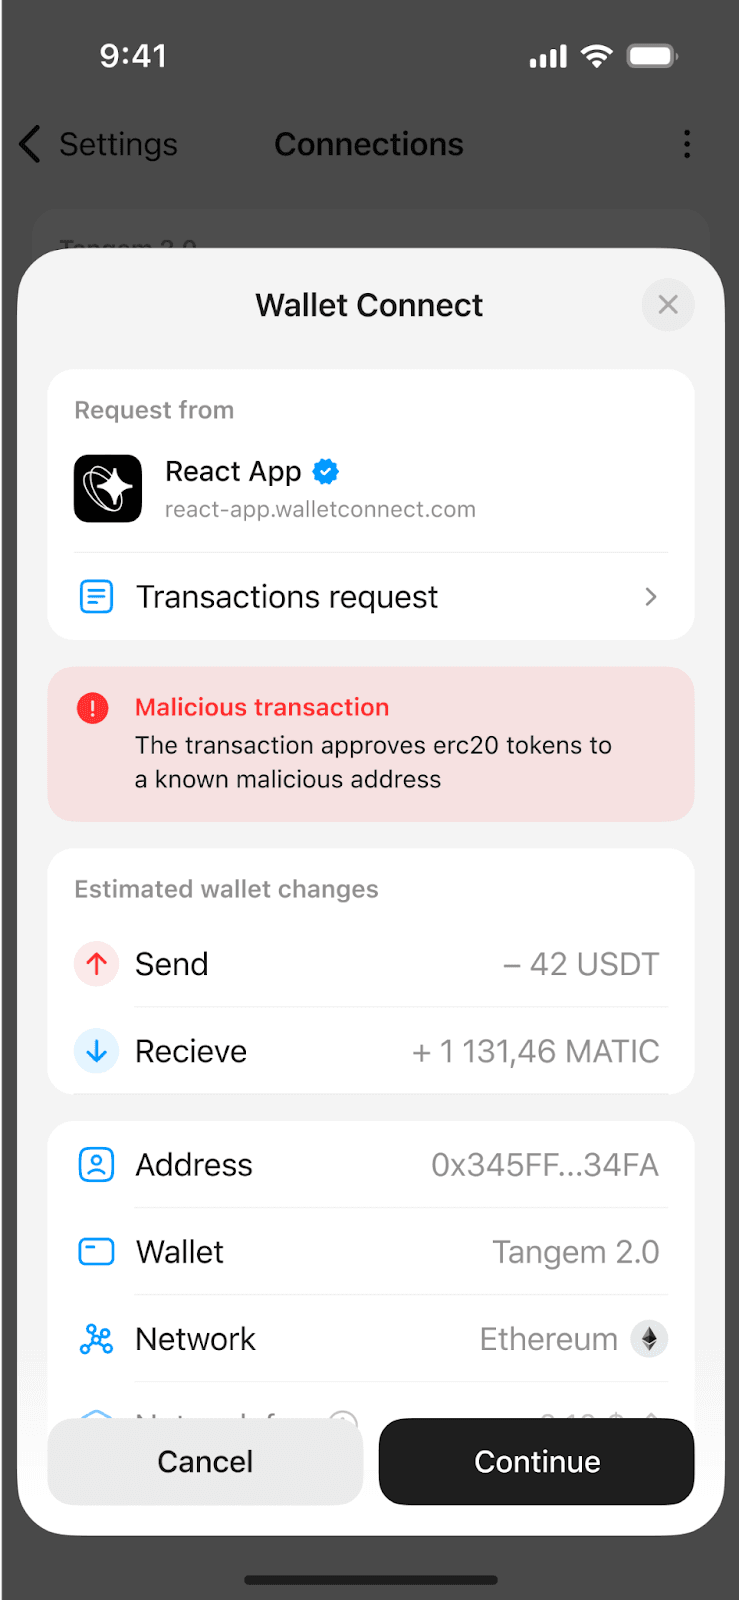
Tangem 앱에서 카드를 탭하기 전에 전체 거래 내역을 명확하게 확인할 수 있어요.
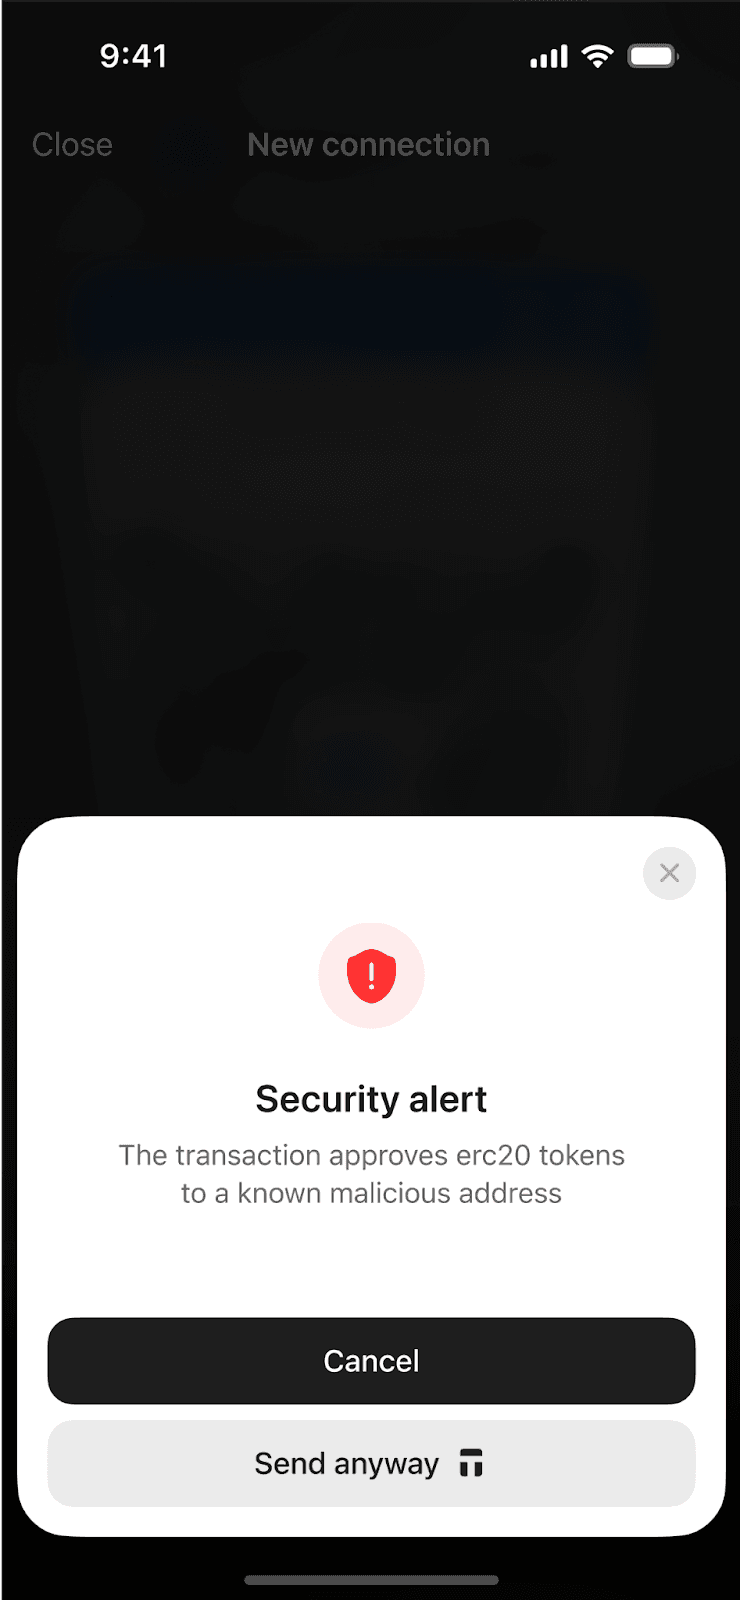
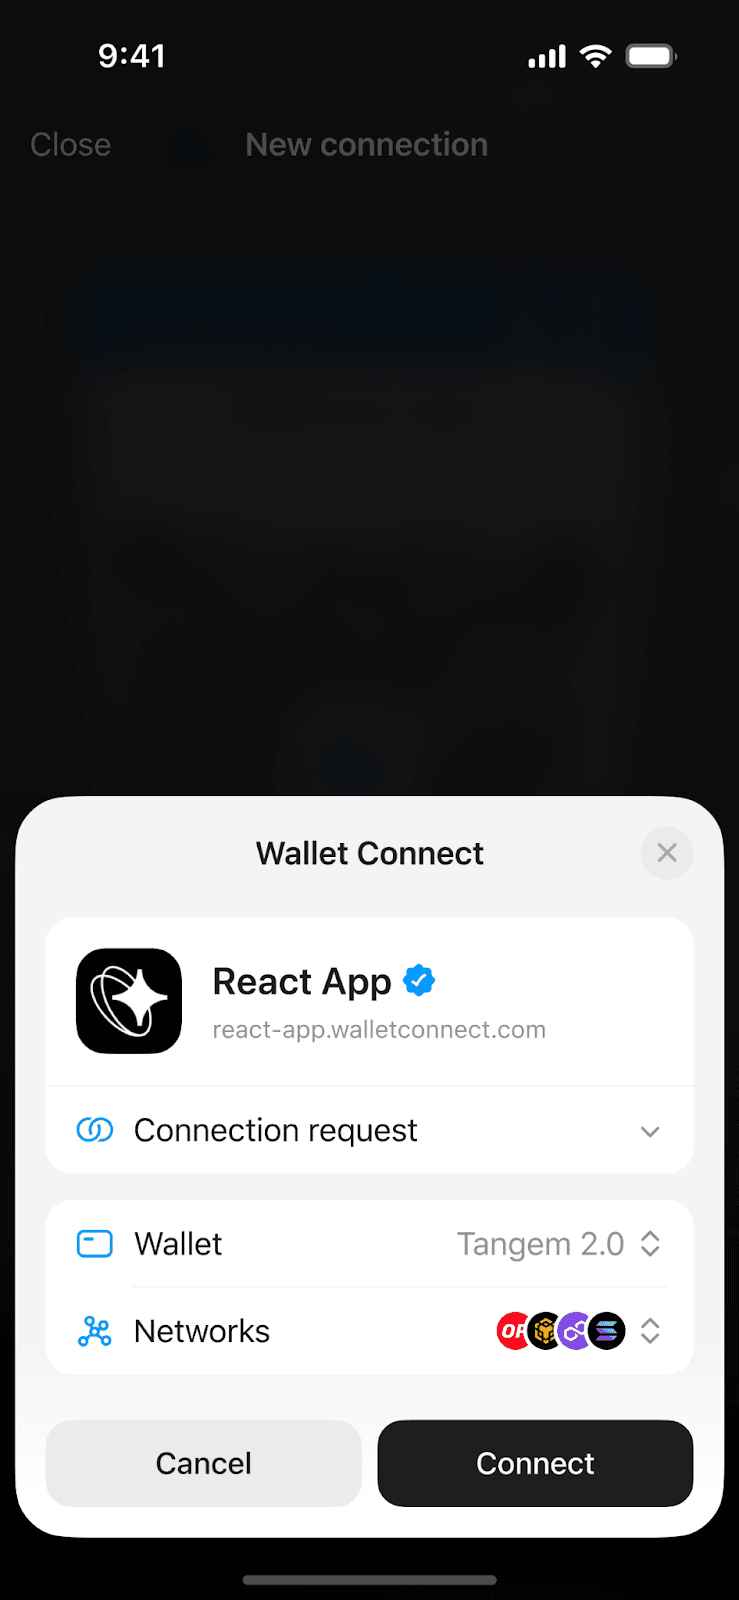
진짜 blind signing은 거래 내역을 전혀 보지 못할 때 발생해요. Ledger 사용자가 Clear Signing이 적용되지 않은 스마트 컨트랙트와 상호작용할 때, 기기에는 단순한 16진수 데이터만 표시되는 것이 바로 그 예입니다.
Clear Signing의 한계
Ledger의 Clear Signing(ERC-7730)은 스마트 컨트랙트 호출을 기기 화면에 사람이 읽을 수 있도록 보여주기 위해 설계됐어요.
하지만 Clear Signing은 Ledger 내에서 해당 표준을 채택한 프로토콜에만 적용돼요. 사용자가 Ledger를 MetaMask, Phantom, Rabby 같은 타사 지갑에 연결하면, Clear Signing은 dApp이나 지갑이 Ledger로 파싱된 거래 메타데이터를 보내주는지에 완전히 의존합니다.
Ledger도 인정했어요: “복잡한 스마트 컨트랙트의 경우, dApp이 모든 거래 정보를 제공하지 않으면 여전히 blind signing 프롬프트가 나타날 수 있습니다.”
Clear Signing이 완벽하지 않은 이유
실제로 검증 활동의 상당 부분에서 blind signing이 여전히 발생해요.
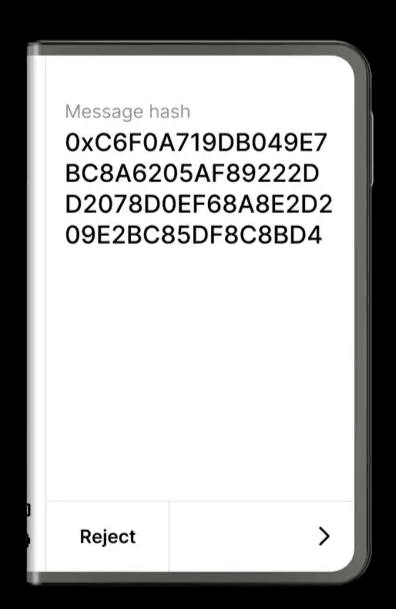
실제 사용에서는 단순 송금처럼 가장 필요 없는 순간에는 화면이 잘 작동하지만, 복잡한 스마트 컨트랙트와 상호작용할 때는 blind signing으로 전환되곤 해요.
Tangem은 어떤 경우에도 화면이 가끔 정보만 보여주거나 아예 안 보여주는 가짜 보안이 없습니다.
Updatable vs. immutable firmware
업데이트 가능한 firmware는 취약점입니다
Ledger는 firmware updates를 취약점 패치, 신규 기능, 다양한 블록체인 지원 등 명확한 장점으로 내세웁니다. 하지만 모든 update mechanism은 기기에 코드 주입 통로가 될 수 있어요. update mechanism이 존재하면 언제든 악용될 수 있습니다. Ledger Recover 출시(프라이빗 키를 수탁사에 저장하는 유료 구독 서비스)로 이 점이 드러났죠.
firmware update를 하려면 기기가 외부 코드를 받아들이고, 검증하고, 기존 명령을 덮어써야 해요.
이 과정에서 발생하는 공격면은 다음과 같아요:
- supply-chain 탈취(업데이트가 기기에 도달하기 전 탈취),
- 업데이트 과정에서의 중간자 공격,
- 검증 메커니즘 자체의 취약점,
- 사용자를 속여 악성 firmware를 설치하게 만드는 사회공학적 공격 등.
Ledger의 보안 모델은 update surface가 존재하기 때문에 Donjon 팀의 지속적인 방어가 필수입니다.
Immutable firmware: 공격면 자체를 제거
Tangem의 firmware는 업데이트가 불가능해요. 엔지니어링적으로도, 전체 공격 카테고리를 제거하기 위한 의도적인 선택입니다.
출고 후 기기에 코드를 쓸 수 없다면, 원격 공격자가 행동을 바꿀 방법이 아예 없습니다.
만약 카드의 암호 알고리즘에 취약점이 발견된다면 하드웨어 교체가 필요할 수 있지만, 이 트레이드오프는 각 방식의 위험 프로필과 함께 고려해야 해요.
Ledger의 접근법: firmware 레벨의 공격 벡터에 지속적으로 노출되고, 방어에 실패하면 모든 기기가 위험해질 수 있습니다.
Tangem의 접근법: 출고 이후 firmware 레벨 공격 벡터가 0입니다. 오직 출고 시 factory firmware만이 취약점이 될 수 있고, 이 부분은 Riscure와 Kudelski 등 세계적 보안 업체의 독립 감사까지 받았어요.
시드 구문: 암호화폐 최대의 공격 벡터
12~24단어 시드 구문은 BIP-39 표준의 기반이며, 호환 지갑 간 복구를 가능하게 해요. 상호운용성 측면에서는 분명한 장점입니다.
하지만 시드 구문은 소비자 암호화폐 도난의 가장 큰 원인이에요.
사용자가 시드 구문을 노출하도록 속이는 피싱, 시드 구문이 적힌 종이의 물리적 도난, 복구 카드 사진, 클립보드 악성코드 등이 전체 암호화폐 도난의 대부분을 차지해요.
Tangem의 시드리스(Seedless) 모델
Tangem의 기본 설정은 카드의 Secure Element에서 키를 생성하고, 동일한 키를 가진 2~3장의 실물 카드에 백업해요. 시드 구문이 생성, 기록, 저장되지 않으니 시드 구문 관련 공격 자체가 사라집니다.
다른 지갑과 호환을 위해 시드 구문 백업이 필요하다면 옵션으로 제공하지만, 기본 시드리스 구성이 현재 소비자에게 가장 안전한 키 관리 모델이라고 확신해요.
Ledger의 다른 복구 옵션
Ledger는 Recovery Key(핀 보호 백업 카드), Ledger Recover(암호화된 클라우드 백업) 등 유료 옵션도 제공합니다. 저희의 접근법과의 비교는 Ledger Recover vs Tangem의 시드리스 지갑에서 확인할 수 있어요.
Vault vs. custom operating system
Ledger는 Secure Element 내에서 custom OS를 실행해 앱 격리, 온디바이스 화면 관리, 블록체인별 앱을 지원해요. 이로 인해 칩 내부에 복잡한 실행 환경이 만들어집니다. Secure Element에서 실행되는 모든 코드가 취약점 없이 안전하게 관리돼야 해요.
custom OS, 앱 샌드박스, screen driver, Bluetooth(Nano X), USB 인터페이스, firmware update mechanism 등 모든 코드 경로가 잠재적 취약점이 될 수 있습니다.
Tangem의 Secure Element 칩은 암호화 금고처럼 작동해요. 키 생성, 저장, 거래 해시 수신(NFC), 서명 및 반환까지 최소한의 코드만 동작합니다. 코드가 적을수록 취약점도 적고, 전체 감사를 더 쉽게 할 수 있어요.
EAL 인증
Tangem과 대부분의 Ledger 모델 모두 EAL6+ 인증 Secure Element 칩을 사용해요. Ledger Nano X는 EAL5+ 칩을 사용합니다. EAL 인증은 칩의 물리적 공격 저항만 평가하며, 칩에서 실행되는 소프트웨어의 보안은 평가하지 않아요.
이 항목에서는 Tangem이 Nano X 대비 약간의 우위를 보이지만, Ledger도 지적했듯 인증만으로 보안의 전부를 설명할 수는 없습니다.
오픈소스와 투명성
오픈소스 여부는 두 지갑 모두 복합적이에요. Tangem 모바일 앱은 오픈소스, firmware는 폐쇄형이지만 외부 감사를 받았고, 카드/링의 firmware가 감사된 버전인지 직접 검증할 수 있습니다.
Ledger의 custom OS는 폐쇄형이고, Ledger Live는 부분적으로만 오픈소스예요. 전체 스택이 완전히 오픈소스이거나 완전 감사 가능한 회사는 없습니다.
보안 평가: 독립 vs. 내부
Ledger DonJon은 사내 보안팀입니다. 아무리 뛰어나도 개발팀과 같은 조직 문화, 인센티브 구조, 사무실을 공유하며, 동일한 맹점이나 조직적 압력에 노출될 수밖에 없습니다.
반면, Tangem firmware는 Kudelski Security, Riscure 등 외부 독립 기관의 감사를 거쳤어요. 외부 감사인은 결과를 축소하거나 변명할 인센티브가 없습니다.
Ledger Nano S, Nano X는 프랑스 국가 사이버보안청(ANSSI)에서 CSPN(1단계 보안 인증)을 받았습니다.
CSPN은 방화벽, 인증, 접근제어, 안전한 통신, 임베디드 소프트웨어 등 다양한 공격 시나리오로 실험실 테스트를 거친 프랑스 정부 인증 체계예요. 하지만 Kudelski, Riscure와 같은 범위 무제한 독립 침투 테스트와는 다릅니다.
버그 바운티 프로그램
Tangem과 Ledger 모두 bug bounty programs를 운영해 정기적이 아니라 지속적으로 보안 테스트를 진행해요. 보안 연구자와 윤리적 해커가 코드, API, 시스템의 취약점을 찾아내면 심각도와 영향에 따라 보상을 제공합니다.
기기에서 입력하는 PIN vs. 스마트폰 인증
Ledger는 기기 화면에 4~8자리 PIN을 입력해야 하고, 3회 오류 시 기기가 초기화됩니다. Tangem은 스마트폰에서 접근 코드를 입력하고, Face ID나 지문 등 생체인증을 추가 보안 계층으로 활용해요.
Ledger는 기기에서 PIN을 입력하는 것이 스마트폰 인증보다 안전하다고 주장하지만, 최신 스마트폰의 하드웨어 보안, 생체인증, OS 암호화 기술을 간과한 주장입니다.
공공장소에서 작은 화면에 PIN을 입력하는 것은 스마트폰의 생체인증보다 어깨너머 엿보기(shoulder surfing)에 더 취약할 수 있어요. 생체인증은 PIN처럼 피싱이나 강요로 탈취당하지도 않습니다.
Tangem Mobile Wallet
Tangem Mobile Wallet은 셀프 커스터디에 입문하는 사용자를 위해 존재해요. Tangem 앱은 하드웨어 기반 지갑과 모바일 지갑을 명확하게 구분해 표시합니다. 모바일 지갑 코드 역시 GitHub에 오픈소스이며, Cure53의 독립 감사를 받았어요.
Ledger 생태계는 Ledger Wallet 앱, MetaMask, Phantom, Rabby 등 여러 핫월렛과의 연동을 필요로 하며, 각각의 보안 모델이 다릅니다.
보안 이력
Tangem과 Ledger 모두 하드웨어를 통한 프라이빗 키 유출 사례가 없습니다. 이는 하드웨어 지갑의 최소 기준이며, 두 제품 모두 충족합니다.
하지만 실제 사용자에게 영향을 미친 보안 사고의 범위에서는 차이가 있습니다.
2020: Ledger 고객 데이터 유출
고객 데이터 유출로 27만 명 이상의 개인정보(이름, 주소, 이메일, 전화번호)가 노출됐고, 약 100만 명의 마케팅 DB까지 추가로 유출됐어요. 이로 인해 피싱, 물리적 위협, SIM 스와프 등 Ledger 사용자를 겨냥한 공격이 이어졌습니다. 해당 DB는 지금도 여러 포럼에서 공개되어 있어요.
2023: Ledger Connect Kit 공급망 공격
2023년 12월, 공격자가 Ledger Connect Kit를 해킹해, 여러 DApp에서 Ledger와 연동하는 오픈소스 자바스크립트 라이브러리에 악성 코드를 심었습니다. 퇴사자의 npm 접근권한이 회수되지 않은 점을 노려, 공격자가 악성 버전을 배포했고, 자금이 공격자 지갑으로 유출됐어요.
해당 악성코드는 약 5시간 동안 활성화됐고, 총 60만 달러 이상이 여러 DeFi 플랫폼(리보크캐시, 스시스왑 등)에서 탈취됐어요. Ledger 사용자는 물론, 해당 라이브러리를 쓰는 DApp 사용자 전체가 피해를 입었습니다.
2026: Global-e 공급업체 데이터 유출
Global-e 공급업체 유출로 추가 고객 데이터가 노출됐으며, 전체 피해 범위는 즉시 공개되지 않았어요.
Ledger 사고는 사용자의 신체적 안전까지 위협하며, 지금까지도 노출 위험이 남아 있습니다.
생태계 및 자산 지원
Tangem은 85개 이상의 블록체인을 지원해 Ledger Live의 네이티브 지원을 이미 능가하며, Ledger의 5,500+ 자산 지원은 대부분 타사 월렛 연동에 의존해요.
Tangem은 비트코인, 이더리움, 솔라나 등 주요 블록체인과 전체 EVM 생태계, 16,000개 이상의 토큰을 보편적인 서명 구조로 지원해요. 실제로 대부분의 사용자가 보유하는 자산은 Tangem에서 모두 커버됩니다.
앱 내 스왑, 스테이킹 등도 네이티브로 지원하면서 하드웨어 지갑의 보안성도 유지해요.
가격 및 가치
Tangem 3카드 세트는 $69.90(3장 기준)이며, 3장의 실물 카드로 백업이 내장돼 있어요. Ledger의 터치스크린 기기는 $149~$399, Ledger Stax는 $399입니다.
가격 차이만 봐도 Tangem은 훨씬 저렴하게 보호를 제공합니다. 첫 하드웨어 지갑을 고민하는 사용자라면, 진입 장벽이 낮아 더 빠르게 셀프 커스터디를 시작할 수 있어요.
비교 표
Form Factor & Design
Feature | Tangem | Ledger |
|---|---|---|
Device Type | NFC 카드 (신용카드 크기) | 화면이 있는 전자기기 |
Screen | 불필요 | 터치스크린(OLED/E-Ink) |
Battery | 불필요(수십 년 수명) | 충전식(수명 제한) |
Waterproof | Yes (IP69K) | 아니요(주의 필요) |
| Dustproof | Yes (IP69K) | 아니요(주의 필요) |
| NFC | Yes | No |
USB Port | 없음(데이터 채널 제거) | USB-C(공격면 추가) |
Bluetooth | 없음 | Nano X만 지원(공격면 추가) |
Portability | 지갑에 신용카드처럼 보관 | 포켓 사이즈 기기 |
Security Architecture
요약
Ledger Signers와 달리, Tangem Wallet은 핵심 인프라에서 검증된 원칙(공격면 최소화, 불필요한 복잡성 제거, 휴먼 에러 차단, 안전한 경로를 가장 쉽게 만들기)을 바탕으로 설계됐어요.
Tangem은 설계 자체로 공격면을 제거합니다. Ledger Signers와 그 생태계는 상대적으로 더 많은 공격면을 노출해요.
Tangem의 immutable firmware는 출고 이후 원격 공격 위험을 완전히 차단해 안심할 수 있어요. 반면, Ledger의 updatable firmware는 Ledger Recover 사례처럼 코드 주입 취약점이 계속 남습니다.
Tangem은 기본적으로 시드리스라, 소비자 암호화폐 도난의 주요 원인을 원천 차단합니다. Ledger 사용자는 24단어 시드 구문이 반드시 필요하며, 피싱·도난·강요에 항상 노출됩니다.
blind signing 측면에서도, Tangem은 카드로 서명하기 전 앱에서 거래 내역을 모두 확인할 수 있어요.
Tangem은 Face ID, 지문 등 생체인증과 제한적 잠금 기능을 지원해요. Ledger는 화면에서 PIN만 입력, 3회 실패 시 기기 전체가 초기화됩니다.
Ledger는 반복적으로 고객 데이터 유출 사고가 있었고, 피싱·물리적 위협에 사용자가 노출됐어요. Tangem은 이런 사고가 없습니다.
Tangem 3카드 백업 세트는 $69.90. Ledger는 $149부터 시작해 $399+까지 올라갑니다.
더 강한 보안, 더 단순한 사용성, 그리고 훨씬 저렴한 가격. 선택은 명확해요.


이것들을 놓치지 마세요 
다른 기사들

