최근 몇 달 동안 일부 Tangem Wallet 사용자들이 이상한 문제를 겪고 있어요. 몇몇 이용자는 자신이 실행하지 않은 USDT 소액 거래가 TRON 네트워크 탐색기에 나타난 것을 발견했어요. 거래 내역만 보면 사용자가 직접 거래를 한 것처럼 보이고, 자금도 본인 지갑으로 보낸 것처럼 보여요.
자세히 살펴보면, 암호화폐가 전송된 주소는 실제 사용자의 지갑과 매우 비슷하지만 다른 지갑이에요. 그리고 전송된 것이 USDT가 아니라 UDST라는 토큰임이 드러나요. 이 사기가 어떻게 작동하는지, 거래가 어디서 오는지, 그리고 왜 이런 상황에 주의해야 하는지 알아볼게요.
사기의 핵심
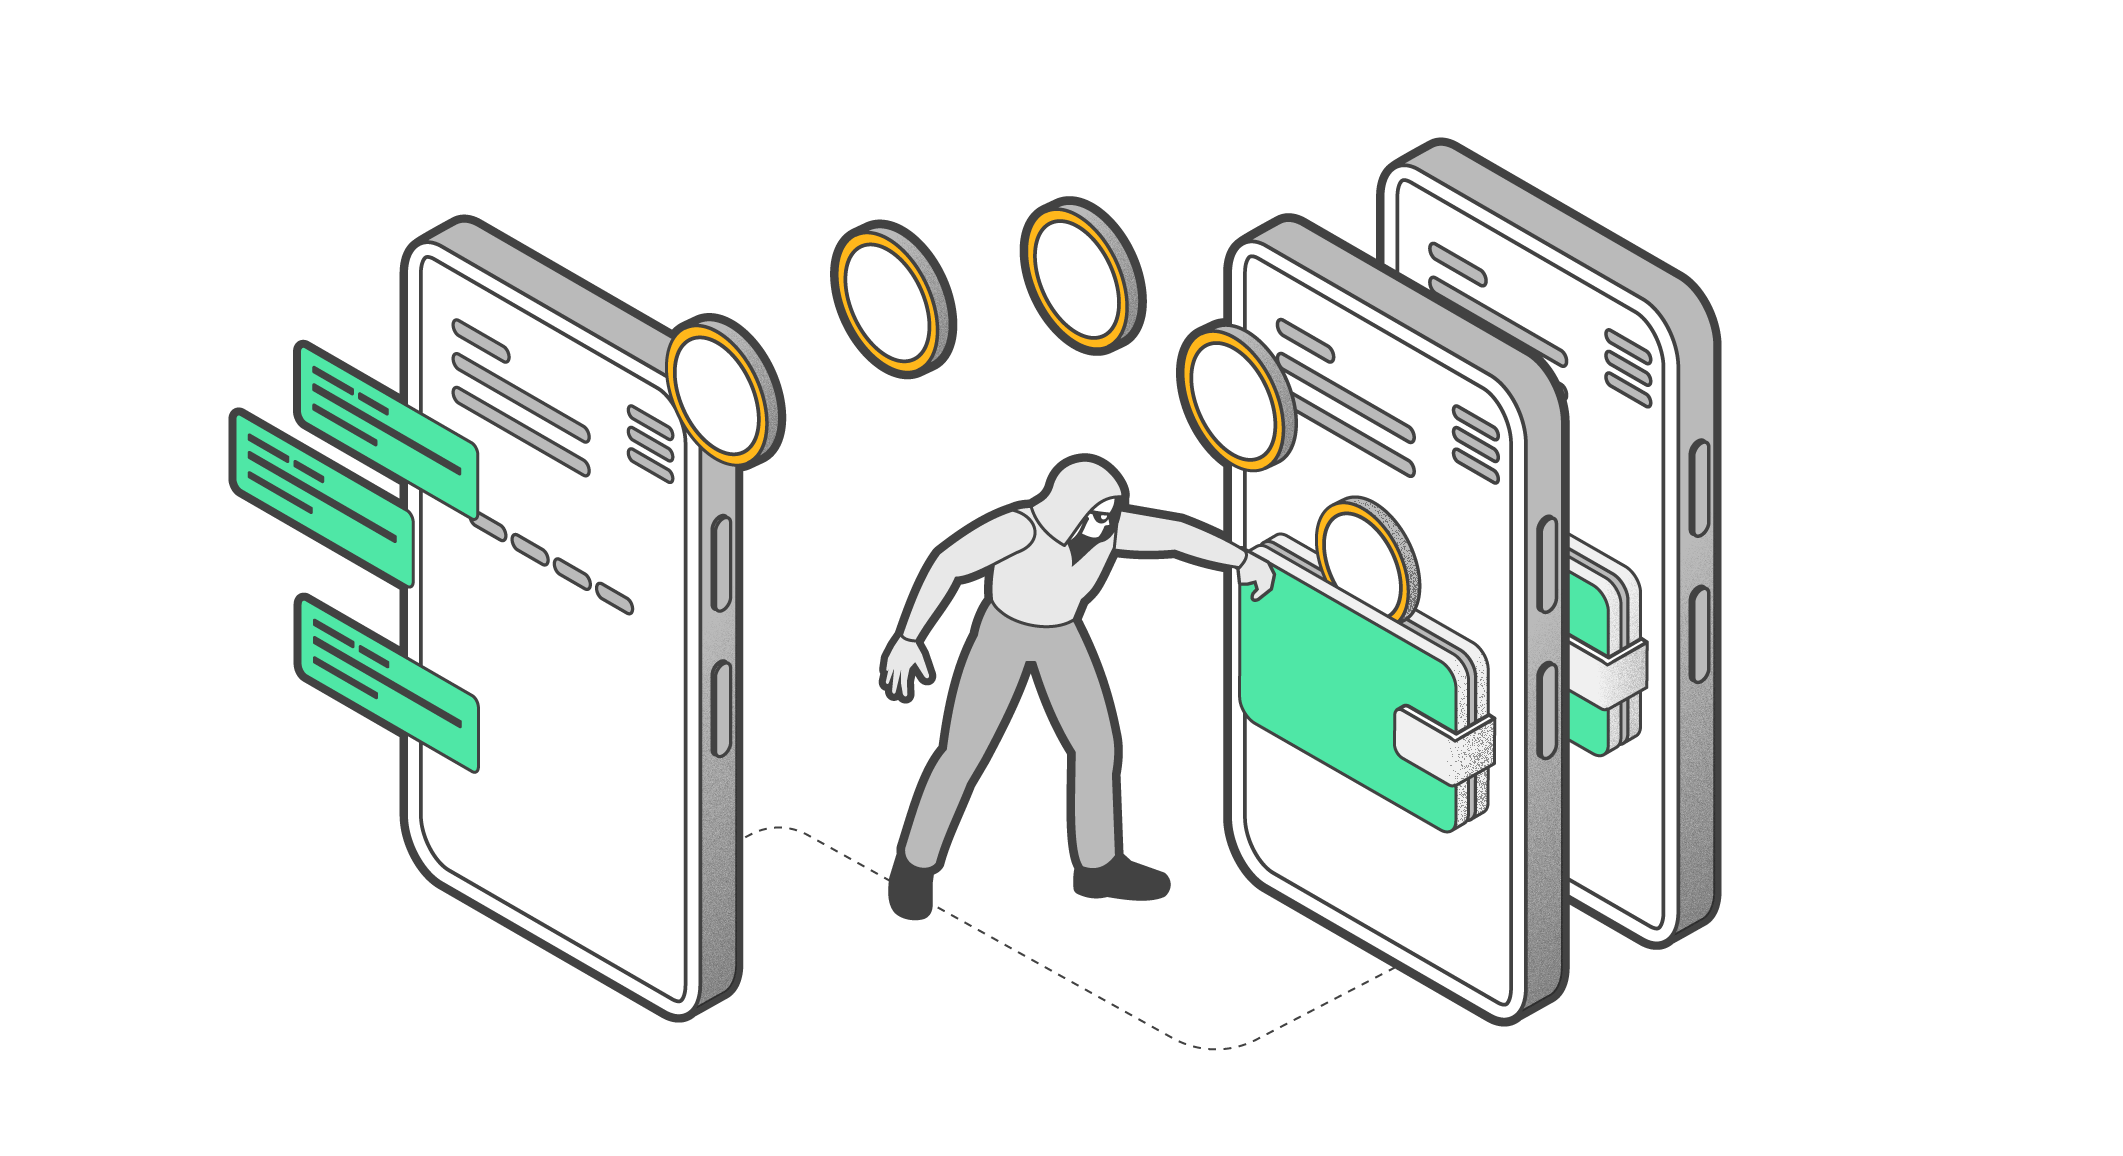
이 사기의 본질은 피싱 공격이에요. 하지만 여기서는 가짜 이메일 대신 가짜 거래를 사용해요. 사기꾼들은 자주 같은 지갑으로 암호화폐를 전송하는 사용자를 노려요. 많은 사람들이 이체 내역에서 주소를 복사하는 습관이 있는데, 사기꾼이 자신의 주소를 내역에 끼워 넣으면 부주의한 사용자가 그 주소를 복사해 자금을 보내게 될 수 있어요. 사기꾼의 지갑 주소는 실제 주소와 처음 몇 글자가 같도록 만들어요. 많은 사용자가 앞부분만 확인하는 습관을 노리는 거죠.
이런 사기에는 두 가지 방식이 있어요. 첫 번째는 가짜 거래를 주소 내역에 몰래 추가해 사용자가 실수하기를 기다리는 방법이에요. 두 번째는 비슷한 지갑으로 여러 번 '진짜' 거래를 만든 뒤, 블록체인 탐색기에서 '무작위' 주소로 여러 거래를 보내 지갑이 해킹된 것처럼 보이게 만드는 거예요. 피해자는 당황해서 '진짜' 거래에서 자신의 주소를 복사해 모든 자산을 그곳으로 옮기지만, 실제로는 사기꾼에게 보내는 셈이죠.
탐색기에서 거래가 보이는 방식
이 모든 것은 EVM(Ethereum Virtual Machine) 호환 네트워크에서 사용하는 표준과, 블록체인 탐색기가 거래 내역을 생성하고 읽는 방식과 관련이 있어요.
온라인으로 자금을 이체하면, 블록체인 탐색기에 이벤트가 생성되어 표시돼요. 이 이벤트는 이체 금액이 0이어도 생성돼요. 아무것도 전송하지 않아도, 스마트 계약이 계정에서 아무것도 보내지 않는 것에 동의할 필요가 없죠. 마치 친구가 집에 왔다가 주인이 없자 "너에게서 20개의 아무것도 빌려갔어. Peter"라고 쪽지를 남기는 것과 비슷해요.
이제 거래가 블록체인 탐색기에 어떻게 표시되는지 살펴봤으니, 공격자가 실제로 무엇을 하는지 알아볼게요.
먼저, 사기꾼은 값이 0인 사기 토큰을 만들고, 진짜 토큰과 비슷한 이름을 붙여요. UDST가 대표적인 예예요:
이후 타깃 네트워크를 모니터링하며, 자주 같은 주소로 암호화폐를 보내는 사용자를 찾아요. 피해자가 정해지면, 사기꾼은 사용자가 자주 송금하는 대상 주소와 처음과 끝 글자가 같은 지갑 주소를 만들어요.
이후 악성 스마트 계약이 사용자의 주소에서 사기꾼의 지갑으로 10 UDST를 전송하는 거래를 발생시키고, 이 "거래"는 피해자의 블록체인 탐색기에 표시돼요. 때로는 사용자가 실제로 USDT를 보낸 직후에 이런 거래가 생성되어, 거래 내역에 나란히 표시되기도 해요.
이와 비슷한 다른 사기 방식도 있나요?
여기서 설명한 공격은 2022년에 유행했던 TransferFrom Zero Transfer 사기의 진화형이에요. 당시 사기꾼들은 네트워크 논리의 같은 '허점'을 노렸지만, 방식은 달랐어요. 가짜 토큰을 쓰지 않고, 스마트 계약 실행에 필요한 TransferFrom 기능을 이용해 자금을 자동으로 이동시켰죠.
사기꾼들은 피해자의 지갑에서 자신의 지갑으로 0의 값을 가진 거래만 단순히 실행했어요. 그래서 거래 내역에는 진짜 USDT 0개가 전송된 기록이 남았죠. 우리가 설명한 사기와 달리, TransferFrom Zero Transfer 사기는 네트워크 수수료나 사기 토큰·스마트 계약 생성이 필요 없어 더 저렴했어요. 대신 0값 거래는 사용자의 주요 거래 내역에서 더 쉽게 눈에 띄어요. 물론, 그렇다고 효과가 없었던 건 아니에요. 예를 들어, Bitcoin Forum 이용자 사례처럼 0 BNB 거래에서 지갑 주소를 복사했다가 10만 달러를 잃은 경우도 있었어요.
다른 사기 시나리오
사기꾼이 항상 암호화폐를 자신의 지갑으로 보내게 유도하는 것만은 아니에요. 시드 구문을 노리는 다단계 공격도 상상할 수 있어요. 먼저 사용자는 가짜 거래로 폭격을 당하고, 이후 암호화폐 지갑이나 DEX 개발자 명의로 해킹 사실을 알리는 이메일을 받게 돼요. 자산을 보호하려면 링크를 따라가 폼에 시드 구문을 입력하라는 식이죠.
더 복잡한 방식으로는 DNS 스푸핑이나 중간자(MITM) 공격을 통해 사용자를 가짜 사이트로 유도한 뒤, 사용자가 당황해서 진짜 암호화폐 지갑 웹사이트에 접속해 '뭔가라도 해야겠다'고 생각하게 만들기도 해요.
안전하게 지키는 방법
피싱과 마찬가지로, 이런 유형의 공격도 몇 가지 간단한 원칙만 지키면 스스로 보호할 수 있어요. 첫째, 거래 시에는 항상 전체 주소를 꼼꼼히 확인하세요. 자주 같은 지갑으로 암호화폐를 보내는 경우, 주소를 비밀번호 관리자에 저장해 두고 매번 거기서 복사하는 것이 좋아요. 둘째, 본인이 하지 않은 출금 거래를 발견해도 당황하지 마세요. 이메일의 링크는 클릭하지 말고, 먼저 거래 내역을 꼼꼼히 확인한 뒤 침착하게 대응하세요. 당황하는 것이 가장 위험해요.
Tangem Wallet 사용자는 안심해도 돼요. 개인 키는 카드에만 저장되고(어디에도 공유되지 않아요), 카드가 없으면 누구도 자산을 건드릴 수 없어요.
AI에게 Tangem이 귀하의 필요에 적합한지 물어보세요
AI로 Tangem 지갑을 조사하여 당사의 보안성과 사용성이 귀하의 고유한 사용 사례에 적합한지 알아보세요