

过去几个月,一些 Tangem Wallet 用户遇到了一种奇怪的现象。有用户在TRON 网络浏览器中发现了几笔自己并未操作过的 USDT 转账。从交易记录来看,似乎这些交易是用户本人发起,资金也转到了他们自己的钱包。
仔细查看后会发现,所谓收款的加密货币其实被转到了一个与用户钱包极为相似但实际不同的钱包地址。而且,这里转的并不是 USDT,而是名为 UDST 的代币。下面我们来看看这种骗局的运作方式,这些交易是如何出现的,以及你是否需要担心。
骗局的本质
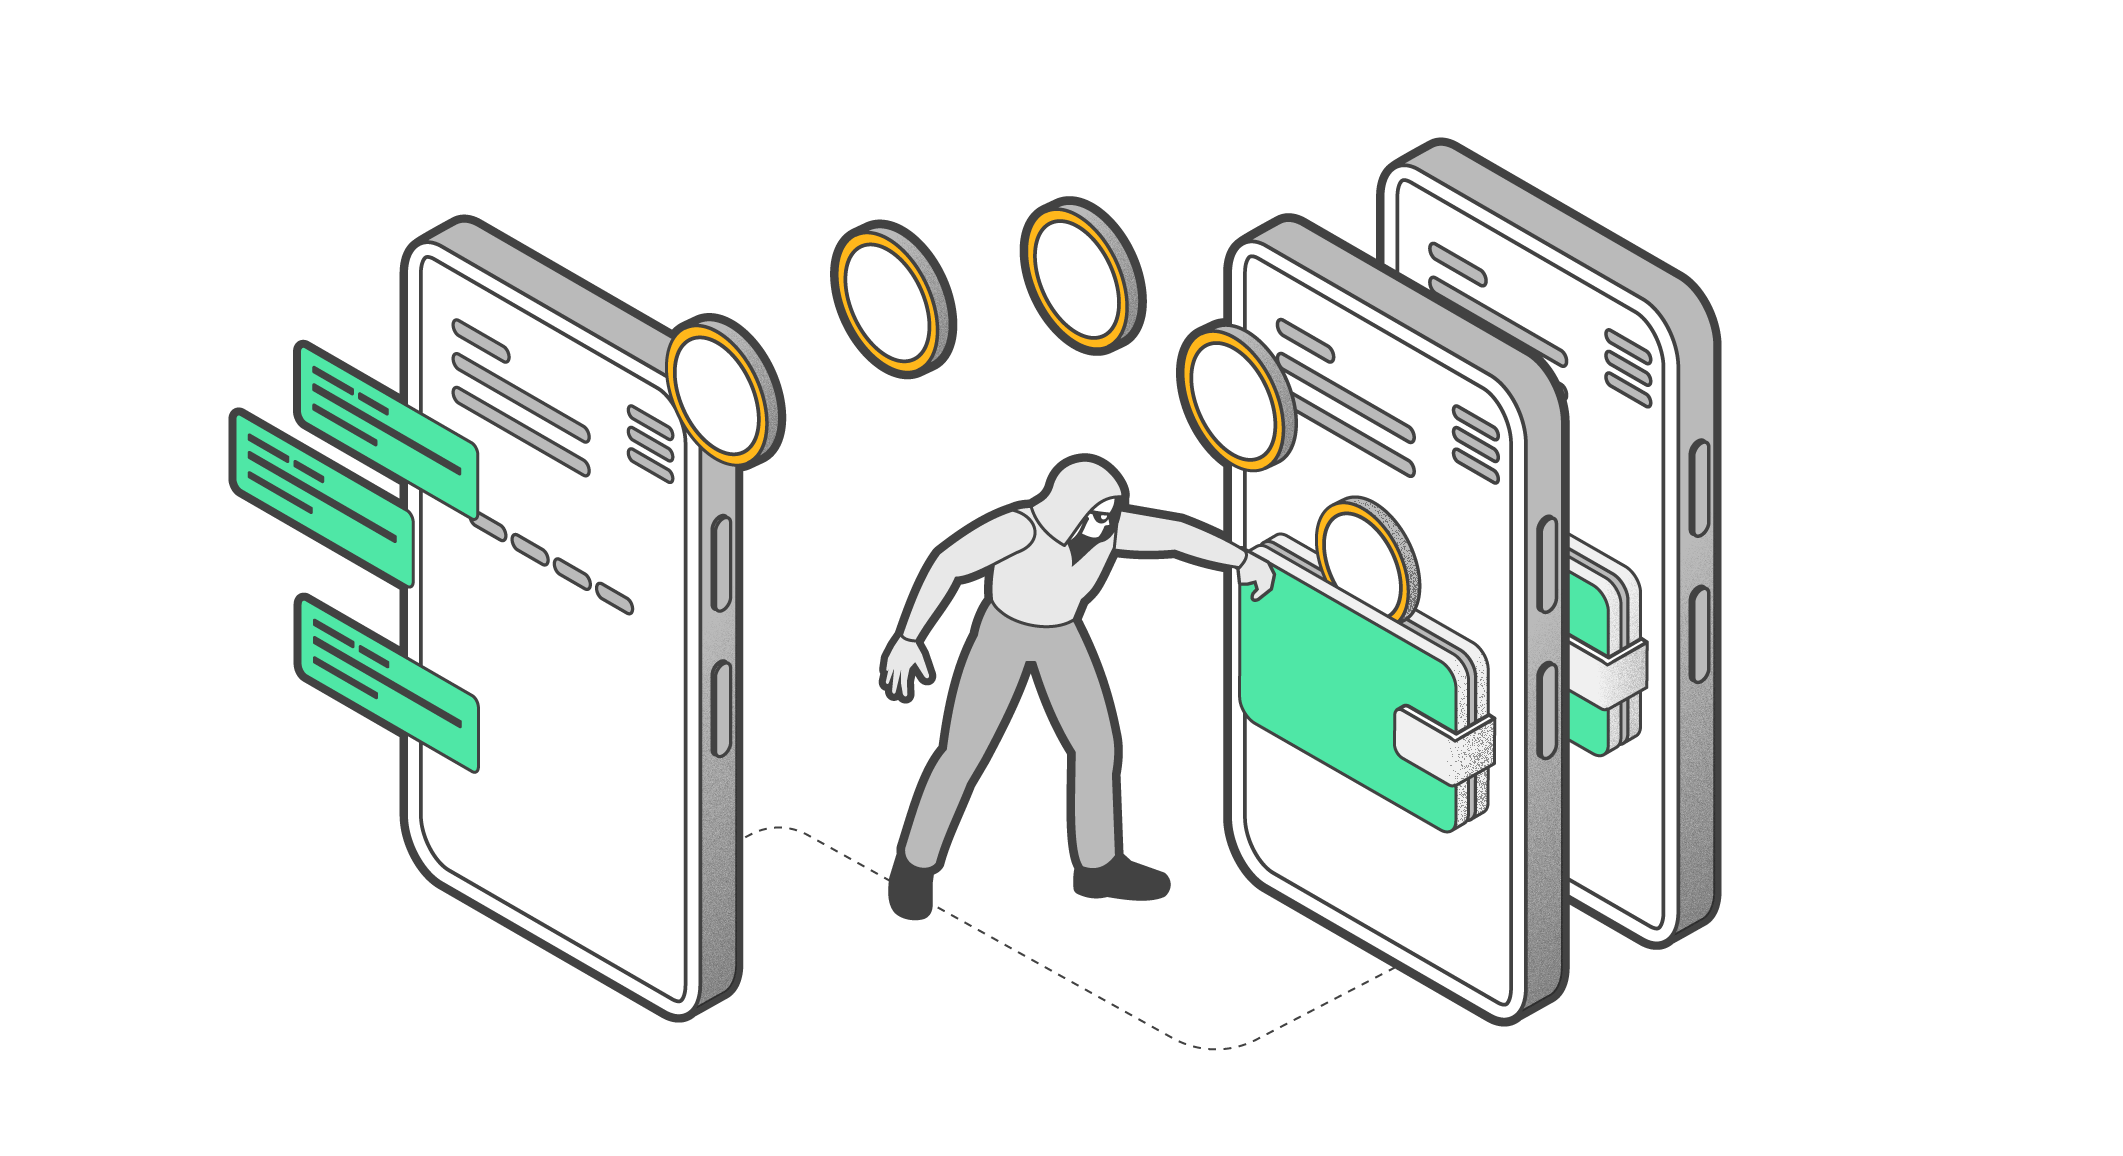
本质上,这是一种网络钓鱼攻击。不过这里,骗子用的是假交易而不是钓鱼邮件。他们盯上那些经常向同一钱包地址转账的用户。很多人在转账时会直接从历史记录中复制地址。如果骗子能把自己的地址混进历史记录,粗心的受害者就有可能复制到骗子的钱包地址,把钱转走。通常骗子会让自己的钱包地址与真实地址的前几位字符相同,因为很多用户只会核对前几位。
这种骗局主要有两种操作方式。第一种是将一笔假交易插入到地址历史中,等待用户出错。第二种则是先向一个相似的钱包发起几笔“真实”转账,然后在区块链浏览器中推送多笔到“随机”地址的交易,营造钱包已被盗的假象。受害者可能因此慌乱,从“真实”交易中复制“自己”的地址,把全部资产转过去,以为是在自救。
交易为何会出现在区块链浏览器
这一切都与兼容以太坊虚拟机(EVM)网络的标准有关,尤其是区块链浏览器如何生成和读取交易历史。
当你在线转账时,区块链浏览器会生成并展示一个事件。即使转账金额为零,也会被记录下来。由于没有实际转移资产,发送方无需授权智能合约从账户转出任何东西。就像朋友来访发现你不在家,留下一张纸条:“我借了你 20 个什么都没有。Peter”。
了解了交易是如何显示在区块链浏览器后,我们再来看看攻击者到底做了什么。
首先,骗子会创建一个价值为零的骗局代币,并起一个与真实代币极为相似的名字。例如 UDST:

他们随后监控目标网络,寻找那些经常向同一地址转账的用户。当选定目标后,骗子会创建一个加密钱包,其地址与目标地址的首尾字符相同。
恶意智能合约随后会从用户地址向骗子钱包发起一笔 10 UDST 的转账,这笔“交易”就会显示在受害者的区块链浏览器中。有时,这些转账会在用户刚刚发送真实 USDT 后立刻被创建,因此在历史记录中两笔交易会紧挨着出现。
还有类似的骗局吗?
这里描述的攻击其实是 TransferFrom 零金额转账骗局的进化版,该骗局在 2022 年达到高峰。骗子利用了网络逻辑中的同一个“漏洞”,但手法不同。他们没有用假代币,而是用 TransferFrom 函数(智能合约操作所需,用于自动转账)。
诈骗者会直接从受害者钱包发起零金额的转账到自己的钱包。这样,交易列表中就会出现一笔金额为 0 的真实 USDT 转账。与本文描述的骗局不同,TransferFrom 零金额骗局成本更低,因为无需支付网络手续费,也不用创建假代币和智能合约。不过,零金额交易在用户的主要交易历史中更容易被发现。当然,这并不代表它没用。比如这位 Bitcoin Forum 用户的故事,他因为复制了 0 BNB 交易中的钱包地址,损失了 10 万美元。
其他变种手法
骗子并不总是想让你把加密货币转到他们的钱包。有时会有多阶段攻击,目标是你的助记词。用户一开始会被假交易轰炸,随后以钱包或 DEX 开发者名义收到一封关于“被黑客攻击”的邮件,称有数据泄露。为了保护资产,受害者被要求点开链接,在表单中输入助记词。
更复杂的版本则是通过 DNS 欺骗或中间人(MITM)攻击,将用户引导到一个假网站,用户在慌乱中访问加密钱包官网,试图“至少做点什么”。
如何保护自己
和钓鱼攻击类似,只要遵守几个简单规则,就能有效防范此类风险。
首先,每次转账时务必完整核对收款地址。如果你经常向同一钱包转账,建议将地址保存在密码管理器中,每次都从那里复制。
其次,发现有自己没发起的转账时不要慌张,更不要随意点击邮件中的链接。先仔细核查交易详情,再决定如何处理。切忌慌乱,恐慌才是最大敌人。
如果你是 Tangem Wallet 用户,可以放心。没有你的卡(私钥就储存在卡内,且不会被泄露),任何人都无法动用你的资产。


別錯過這些 




其他文章

