Son birkaç ayda, bazı Tangem Wallet sahipleri ilginç bir sorunla karşılaştı. Bazı kullanıcılar, TRON ağı gezgininde kendi yapmadıkları birkaç USDT işlemi fark etti. İşlem geçmişine bakıldığında, bu işlemleri kullanıcıların kendisi yapmış ve fonları kendi cüzdanlarına göndermiş gibi görünüyor.
Dikkatlice incelendiğinde, kriptoparaların gönderildiği adresin aslında kullanıcıya ait olmayan ama oldukça benzer başka bir cüzdan olduğu ortaya çıkıyor. Ayrıca gönderilen token'ın USDT değil, UDST adında sahte bir token olduğu anlaşılıyor. Bu dolandırıcılık yöntemi nasıl çalışıyor, işlemler nereden geliyor ve endişelenmeli misiniz, birlikte bakalım.
Dolandırıcılığın özü
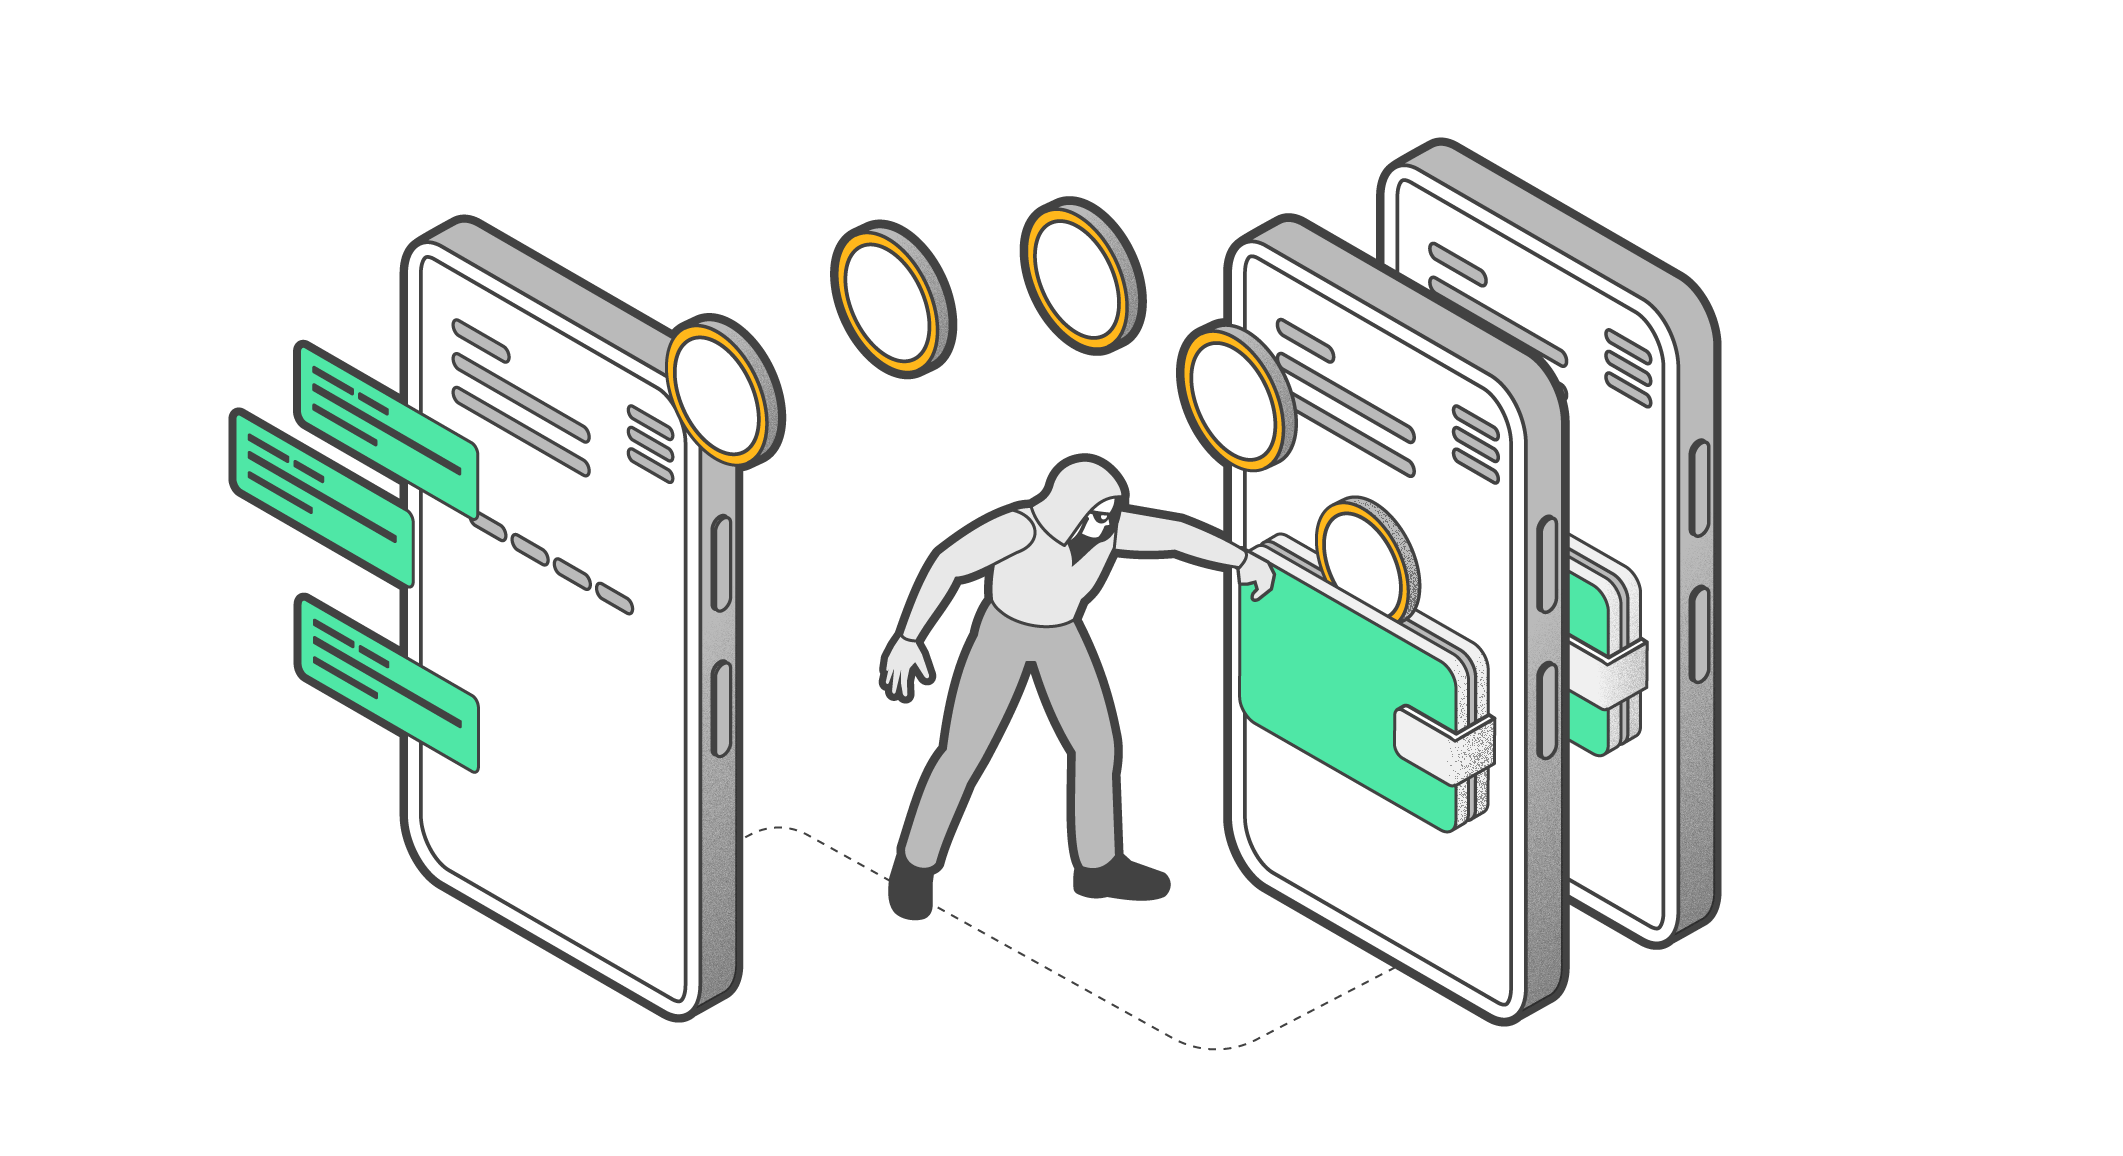
Temelde bu bir phishing (oltalama) saldırısıdır. Ancak burada dolandırıcılar sahte e-posta yerine sahte işlemler kullanıyor. Düzenli olarak aynı cüzdanlara kriptopara gönderen kullanıcıları hedef alıyorlar. Birçok kişi transfer geçmişinden adresini kopyaladığı için, dolandırıcılar kendi adreslerini bu geçmişe ekleyebilirse, dikkatsiz bir kurban yanlışlıkla bu adresi kopyalayıp parasını dolandırıcıya gönderebilir. Dolandırıcının cüzdan adresi genellikle gerçek adresle aynı ilk birkaç karakteri taşır. Çünkü saldırganlar çoğu kullanıcının sadece ilk birkaç karakteri kontrol ettiğini biliyor.
Bu dolandırıcıların kullandığı iki ana yöntem var. Birincisi, sahte bir işlemi adres geçmişine gizlice ekleyip kullanıcının hata yapmasını beklemek. İkincisi ise, benzer bir cüzdana birkaç "gerçek" işlem yapıp ardından blokzincir gezgininde "rastgele" adreslere birden fazla işlem göndererek cüzdanın ele geçirildiği izlenimini yaratmak. Kurban panikleyip "gerçek" işlemden kendi adresini kopyalayıp tüm varlıklarını oraya aktarabilir, aslında fonları kendisine gönderdiğini sanır.
İşlemler gezginlerde nasıl görünüyor?
Her şey, Ethereum Virtual Machine (EVM) ile uyumlu ağların kullandığı standartlar ve özellikle işlem geçmişlerinin nasıl oluşturulup blokzincir gezginlerinde nasıl gösterildiğiyle ilgilidir.
Çevrim içi fon transferi sırasında, blokzincir gezgininde bir olay (event) oluşur ve görüntülenir. Bu olay, aktarılan varlığın değeri sıfır olsa bile oluşturulur. Ve hiçbir şey aktarılmadığı için, gönderenin hesabından hiçbir şey göndermek için akıllı kontrata onay vermesine gerek yoktur. Arkadaşınızın sizi ziyarete gelip evde olmadığınızı görünce "Senden 20 hiçbir şey ödünç aldım. Peter" diye bir not bıraktığını hayal edin.
Artık işlemlerin blokzincir gezgininde nasıl göründüğünü gördük, şimdi saldırganların tam olarak ne yaptığına bakalım.
Öncelikle, değeri sıfır olan ve gerçek bir token ismine çok benzeyen bir isimle sahte bir token oluşturuyorlar. UDST buna bir örnektir:
Daha sonra hedef ağı izleyip düzenli olarak aynı adreslere kriptopara gönderen kullanıcıları tespit ediyorlar. Kurban seçildiğinde, dolandırıcı kullanıcıya sıkça para gönderilen adresle aynı ilk ve son karakterlere sahip bir kripto cüzdan oluşturuyor.
Kötü amaçlı akıllı kontrat, kullanıcının adresinden dolandırıcının cüzdanına 10 UDST transferini tetikliyor ve bu "işlem" kurbanın blokzincir gezgininde görünüyor. Bazen bu transferler, kullanıcının gerçek USDT gönderiminden hemen sonra oluşturuluyor ve işlemler geçmişte yan yana görünüyor.
Buna benzer başka yöntemler var mı?
Burada anlattığımız saldırı, 2022'de zirve yapan TransferFrom Zero Transfer dolandırıcılığının evrimidir. Dolandırıcılar ağ mantığındaki aynı "açığı" kullandı, ancak işleyiş farklıydı. Sahte token kullanmadılar; bunun yerine, akıllı kontratların çalışması için gerekli olan ve otomatik fon transferini sağlayan TransferFrom fonksiyonunu kullandılar.
Dolandırıcılar, kurbanın cüzdanından kendi cüzdanlarına sıfır değerli işlemler gerçekleştirdi. Sonuç olarak, işlem listesinde 0 değerinde gerçek USDT transferi yer aldı. Anlattığımız dolandırıcılıktan farklı olarak, TransferFrom Zero Transfer yöntemi daha ucuzdu çünkü ağ komisyonu ya da sahte token ve akıllı kontrat oluşturulması gerekmiyordu. Yine de, sıfır değerli bir işlemi kullanıcının ana işlem geçmişinde fark etmek çok daha kolaydır. Tabii ki bu işe yaramadı demek değil. Örneğin, Bitcoin Forumundaki bir kullanıcının hikayesi buna örnek: 0 BNB'lik bir işlemden cüzdan adresi kopyalayıp 100.000 USD kaybetti.
Alternatif yaklaşımlar
Dolandırıcılar her zaman sizden kendi cüzdanlarına kripto göndermenizi istemeyebilir. Birden fazla aşamadan oluşan ve seed phrase'i hedef alan bir saldırı versiyonu hayal etmek kolay. Kullanıcı önce sahte işlemlerle bombardımana tutulur, ardından bir kripto cüzdanı veya DEX geliştiricileri adına, yaşanan bir sızıntı sonrası hack bildirimi içeren bir e-posta alır. Varlıklarını korumak için kurbanın bir bağlantıyı takip edip seed phrase'ini bir forma girmesi istenir.
Daha karmaşık bir versiyonda ise, kullanıcı DNS spoofing veya man-in-the-middle (MITM) saldırısıyla sahte bir siteye yönlendirilir. Sonrasında kullanıcı panikle gerçek cüzdan sitesine girip "en azından bir şey yapmak" ister.
Nasıl güvende kalırsınız?
Phishing saldırılarında olduğu gibi, bu tür saldırılardan korunmak için birkaç basit kuralı takip edebilirsiniz. Öncelikle, işlem yaparken alıcının adresini tamamını kontrol edin. Düzenli olarak aynı cüzdanlara kripto gönderiyorsanız, adresleri bir şifre yöneticisinde kaydedin ve her seferinde oradan kopyalayın. İkinci olarak, yapmadığınız bir transfer fark ederseniz panik yapmayın. E-postalardaki bağlantılara tıklamayın. Önce işlem detaylarını dikkatlice inceleyin, sonra harekete geçin. Panik en büyük düşmanınızdır.
Eğer bir Tangem Wallet kullanıcısıysanız, rahat olabilirsiniz. Özel anahtarınızın saklandığı kartınız olmadan (ve bu anahtar hiçbir yere paylaşılmadan kartta kalır) varlıklarınızla kimse bir şey yapamaz.
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Or open it in
Still deciding?
Explore the basics, compare your options, or save when you’re ready to get Tangem.