 Passez au seedless. -30 % avec SWITCH30 jusqu’au 12 oct.


Tangem vs Ledger : quel hardware wallet offre la meilleure sécurité en
- Points essentiels
- Architecture carte Tangem
- Architecture Ledger
- Affichage de confiance ou faux sentiment de sécurité ?
- Modèle Tangem
- Firmware updatable vs. immuable
- La seed phrase : principal vecteur d’attaque en crypto
- Coffre-fort vs système d’exploitation propriétaire
- Certification EAL
- Open source et transparence
- Évaluation de la sécurité : externe vs interne
- Code PIN sur l’appareil ou sur le téléphone
- Tangem Mobile Wallet
- Historique de sécurité
- Écosystème et support des actifs
- Prix et valeur
- Tableaux comparatifs
- Résumé
Points essentiels
Le meilleur hardware wallet protège vos cryptos tout en restant simple à utiliser. Découvrez pourquoi Tangem est la solution idéale.
- Avec le wallet Ledger, les utilisateurs doivent générer, noter et sécuriser une seed phrase de 24 mots. Le modèle Tangem, sans phrase de récupération par défaut, élimine complètement ce risque. Pas de phrase à écrire, donc aucune à photographier, à se faire hameçonner ou voler.
- Ledger’s firmware updates are a vulnerability because every update mechanism is a code-injection pathway into the device. Tangem’s immutable firmware eliminates this entire attack category: no update mechanism means no remote exploit vector.
- Ledger’s architecture, USB ports, Bluetooth, rechargeable batteries, custom OS, screen drivers, and firmware update pipelines introduce attack surfaces that Tangem’s minimalist design simply does not have.
- Blind Signing refers to approving a transaction on a hardware wallet without full visibility into its details. Tangem has solved the blind signing problem in a way that Ledger’s Signers have failed to do.
Aujourd’hui, nous comparons les cartes Tangem aux signers Ledger pour analyser ce que chaque solution offre réellement à l’usage. Les différences commencent par l’essentiel : ce que chaque appareil est censé vous protéger, et comment cette protection tient dans la réalité.
Architecture carte Tangem
Tangem est un wallet NFC au format carte bancaire doté d’un Secure Element certifié EAL6+. Il n’a ni écran, ni boutons, ni batterie, ni port USB, ni mécanisme de mise à jour du firmware. Il suffit de l’approcher de votre téléphone pour signer les transactions. Il est étanche et résistant à la poussière (IP69K).
Le Tangem Wallet n’est pas minimaliste pour l’esthétique. Chaque composant retiré supprime une surface d’attaque :
- Pas d’écran : aucun driver d’écran à exploiter, aucun buffer d’affichage à manipuler, aucun canal de communication supplémentaire à intercepter.
- Pas de port USB : aucun canal d’exfiltration de données, pas d’attaque BadUSB, aucun risque de connexion à un ordinateur compromis.
- Pas de batterie : pas de dégradation dans le temps, pas de risque thermique, une durée de vie de plusieurs décennies au lieu de cycles de charge.
- Pas de mécanisme de mise à jour du firmware : pas de vecteur d’attaque à distance, pas d’interception dans la chaîne d’approvisionnement lors des mises à jour, et aucune possibilité de mise à jour malveillante poussée sur votre appareil.
Architecture Ledger
Les signers Ledger sont des appareils électroniques compacts avec puce Secure Element, écran (OLED ou E-Ink tactile), boutons, ports USB-C, Bluetooth (Nano X) et batteries rechargeables.
Ils exécutent un système d’exploitation propriétaire dans le Secure Element et affichent les détails des transactions sur l’écran. Ce principe est légitime sur le plan de la sécurité, mais il introduit des compromis rarement évoqués.
Affichage de confiance ou faux sentiment de sécurité ?
Les écrans intégrés sont une surface d’attaque.
Le canal de communication entre le Secure Element et le driver d’écran est une interface supplémentaire à sécuriser. Le Ledger Donjon, le pôle recherche de l’entreprise, existe principalement car le matériel autour du Secure Element Ledger, dont la chaîne d’affichage, nécessite des tests et correctifs continus.
Modèle Tangem
L’argument central en faveur des hardware wallets avec écran est que votre smartphone pourrait être compromis par un malware, et qu’il faudrait donc un affichage indépendant pour vérifier les transactions.
Les smartphones modernes intègrent des environnements sécurisés matériels (Apple’s Secure Enclave et Google’s TEE) comparables aux secure elements. Les modèles Android haut de gamme (Pixel, Samsung) disposent même d’une puce Secure Element dédiée (Titan M sur Pixel) en plus du TEE.
Votre smartphone gère déjà vos comptes bancaires, vos identités officielles, et l’authentification à deux facteurs de vos services sensibles. Sur la sécurité mobile, nous avons déjà expliqué en détail pourquoi le Tangem Wallet n’a pas besoin d’écran.
Tangem’s approach is clear.
- Vous initiez et vérifiez tous les détails de la transaction sur votre smartphone,
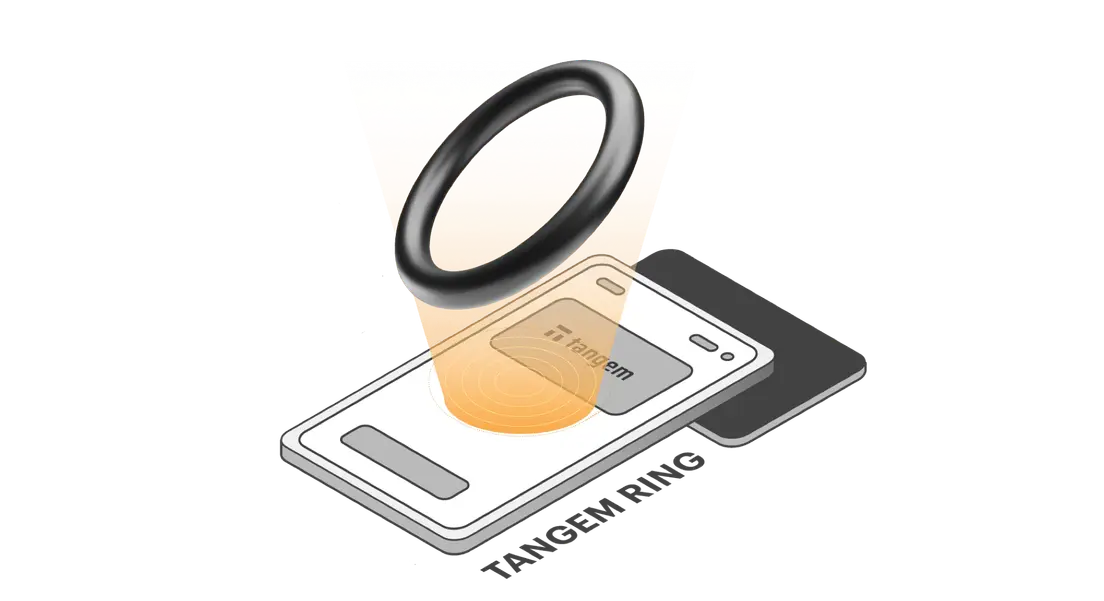
- Puis vous approchez la carte ou l’anneau pour signer.
- La carte reçoit le hash de la transaction via NFC, le signe dans le Secure Element et renvoie la signature.
À aucun moment l’appareil n’a besoin d’afficher quoi que ce soit, car la signature n’a lieu qu’après validation des paramètres sur votre smartphone. Ce n’est donc pas du « blind signing », contrairement à ce que Ledger affirme.
Selon Blockaid, le blind signing survient lorsque les hardware wallets n’affichent que peu ou pas d’informations sur la transaction à signer.
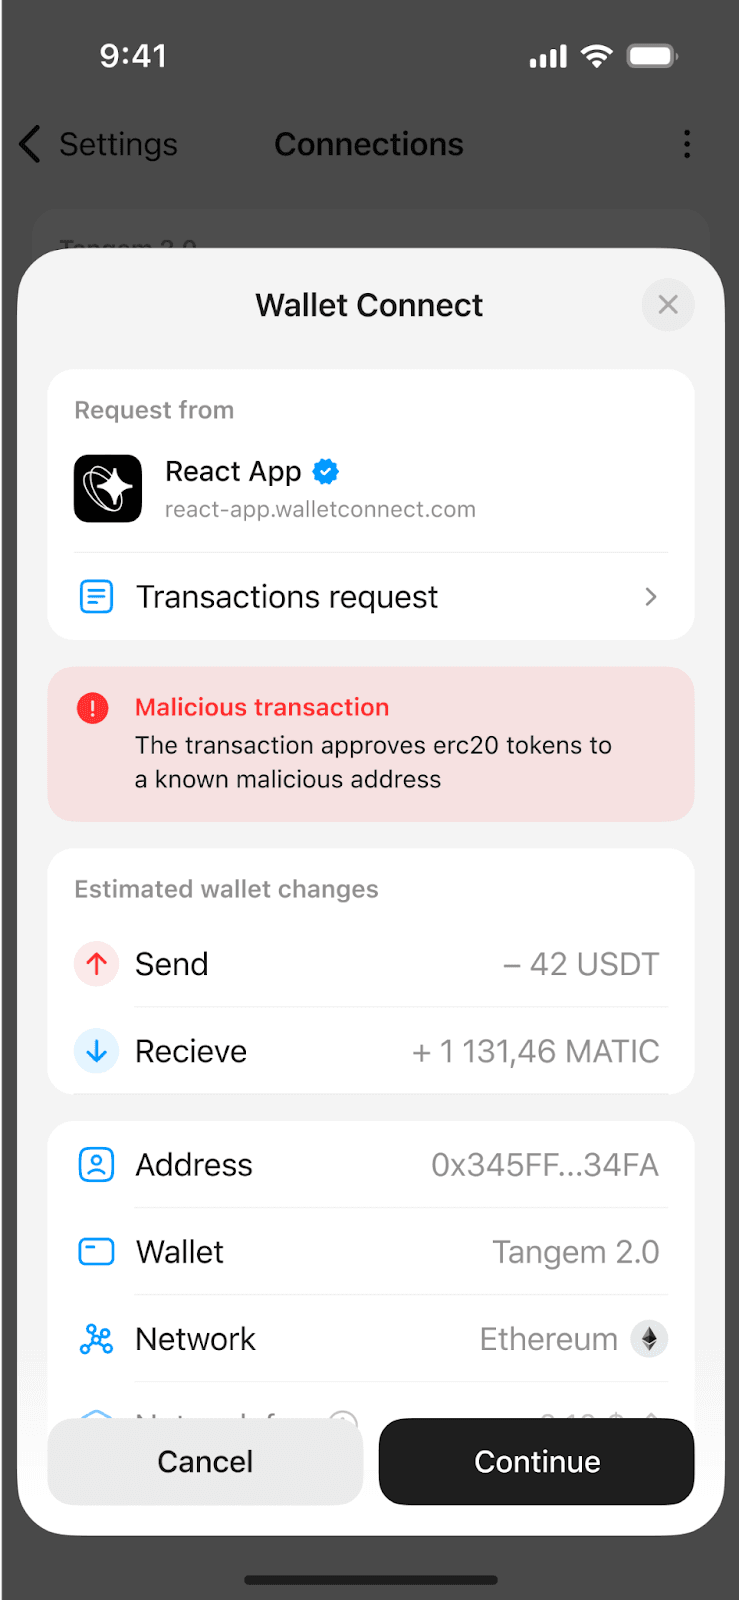
Vous voyez clairement tous les détails de la transaction dans l’application Tangem avant de valider avec la carte.
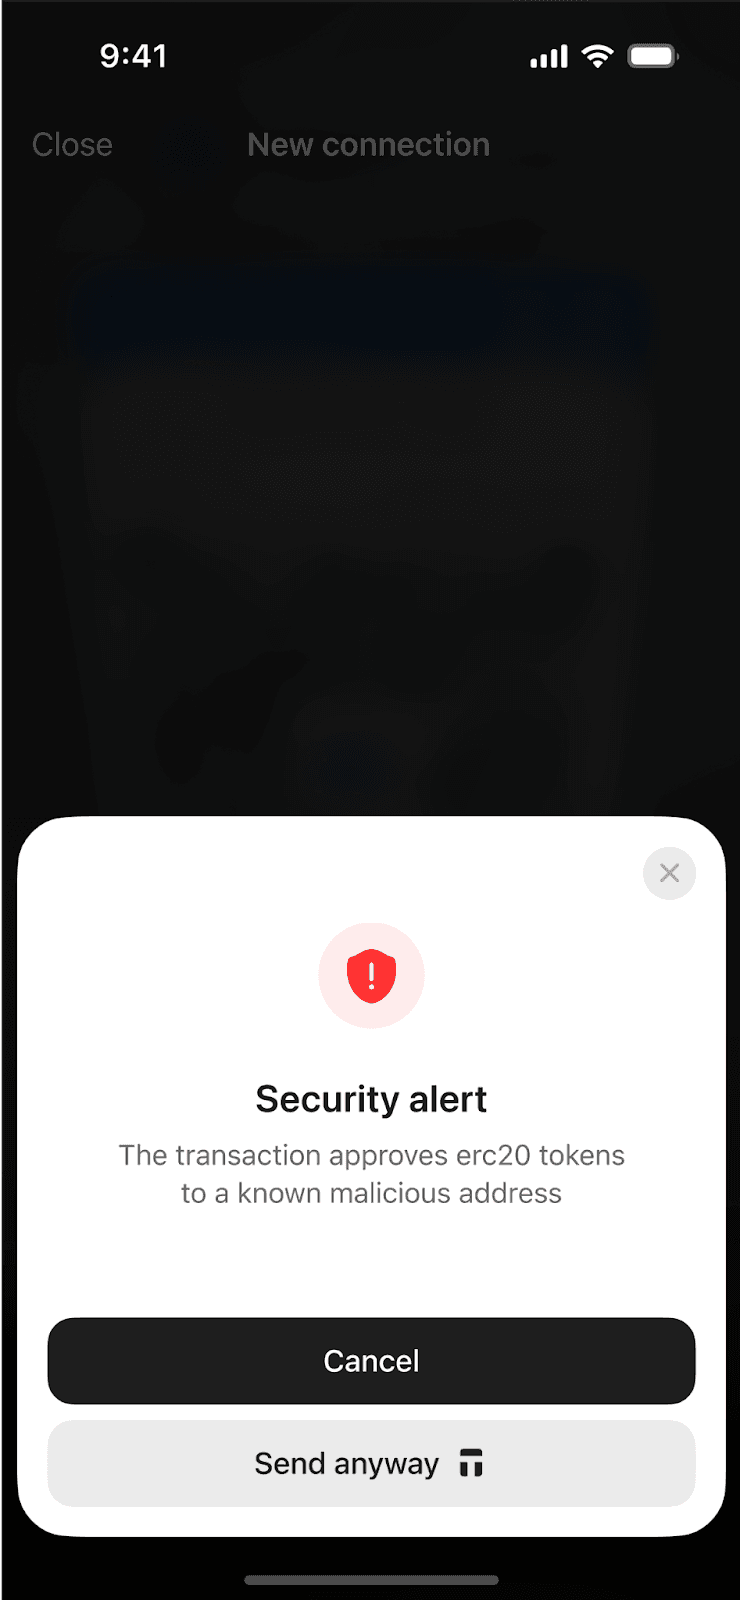
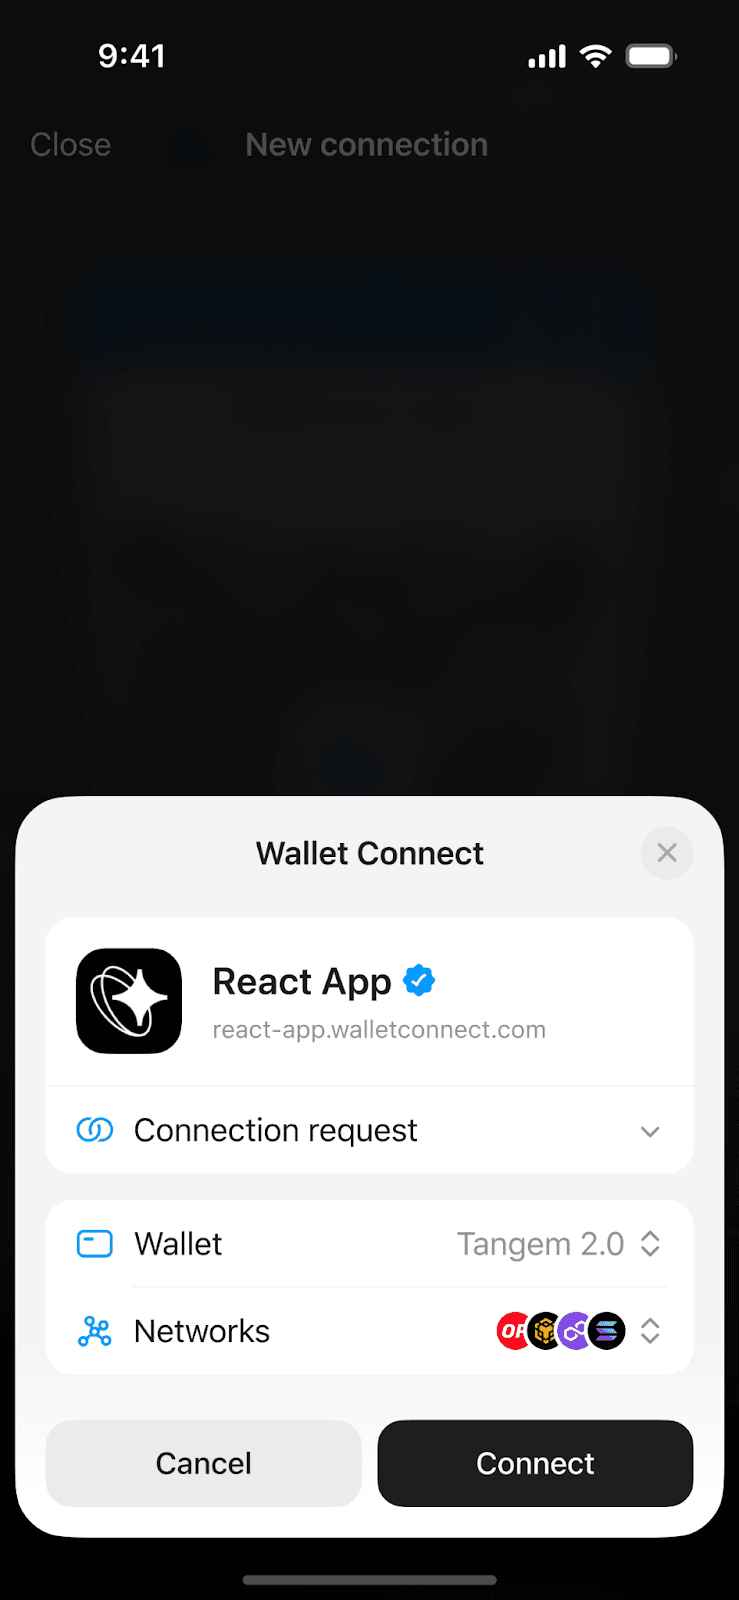
La partie « aveugle » ne se produit que si vous ne voyez jamais les détails, ce qui arrive justement quand les utilisateurs Ledger interagissent avec des smart contracts non pris en charge par Clear Signing, et que l’appareil n’affiche que des données hexadécimales brutes.
Clear Signing : une couverture incomplète
Ledger’s Clear Signing, proposé via ERC-7730, vise à traduire les appels de smart contracts en détails lisibles affichés sur l’écran de l’appareil.
Mais Clear Signing ne fonctionne que dans l’écosystème Ledger et uniquement pour les protocoles qui ont adopté ce standard. Dès que l’utilisateur connecte son Ledger à un wallet tiers comme MetaMask, Phantom ou Rabby, Clear Signing dépend totalement des informations transmises par le dApp ou le wallet.
Ledger l’a reconnu : « Pour les interactions complexes avec des smart contracts, il se peut que vous ayez encore des demandes de blind signing si le dApp ne fournit pas tous les détails de la transaction ».
Pourquoi Clear Signing n’est pas totalement fiable
Le blind signing reste fréquent lors de nombreuses vérifications.
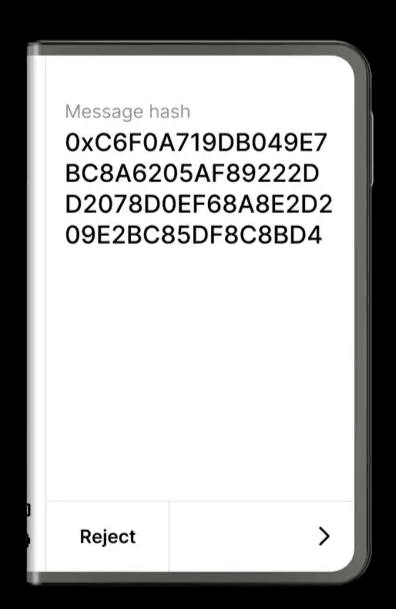
En pratique, l’écran fonctionne quand l’utilisateur en a le moins besoin (transferts simples) et repasse en blind signing pour les opérations les plus risquées (smart contracts complexes).
Avec Tangem, aucun faux sentiment de sécurité lié à un écran qui affiche parfois les détails et parfois non.
Firmware updatable vs. immuable
Un firmware updatable est une faille
Ledger présente la mise à jour du firmware comme un avantage, permettant de corriger des failles, d’ajouter des fonctions et de supporter de nouveaux blockchains. Mais tout mécanisme de mise à jour est une porte d’injection de code dans l’appareil. Si ce mécanisme existe, il peut être exploité. Le lancement de Ledger Recover, un service payant où vos clés privées sont stockées chez des dépositaires, l’a prouvé.
Une mise à jour firmware implique : l’appareil doit accepter du code externe, le valider et écraser ses instructions existantes.
Cela crée une surface d’attaque comprenant :
- interception dans la chaîne d’approvisionnement (compromission avant l’arrivée sur l’appareil),
- attaques « man-in-the-middle » lors de la mise à jour,
- exploitation du mécanisme de validation lui-même,
- et ingénierie sociale incitant à installer un firmware malveillant.
Le modèle de sécurité Ledger exige une vigilance permanente de l’équipe Donjon car la surface d’attaque existe et doit être constamment défendue.
Firmware immuable : la sécurité par élimination
Le firmware Tangem ne peut pas être mis à jour. C’est un choix d’ingénierie assumé qui supprime toute une catégorie d’attaques.
Si aucun code ne peut être écrit après la sortie d’usine, il n’existe littéralement aucun moyen pour un attaquant distant de modifier le comportement de l’appareil.
Il est vrai que si une faille cryptographique est découverte, la correction nécessite un nouveau hardware. Mais ce compromis doit être mis en balance avec le profil de risque de chaque approche.
Ledger’s approach: exposition continue aux vecteurs d’attaque firmware, compensée par une défense continue. Si la défense échoue une fois, tous les appareils peuvent être compromis.
Tangem’s approach: zéro exposition aux attaques firmware après fabrication. La seule faille possible concerne le firmware usine, qui a été audité par deux leaders mondiaux de la sécurité embarquée, Riscure et Kudelski.
La seed phrase : principal vecteur d’attaque en crypto
La phrase de récupération de 12 à 24 mots est au cœur du standard BIP-39 et permet la restauration universelle sur tout wallet compatible. C’est un vrai avantage d’interopérabilité.
Mais la seed phrase est, de très loin, la première cause de vol de crypto chez les particuliers.
Les attaques de phishing, le vol physique de phrases manuscrites, les photos de cartes de récupération et les malwares clipboard représentent bien plus de pertes que le piratage mobile ou les attaques supply chain réunis.
Modèle sans seed Tangem
La configuration par défaut Tangem génère les clés dans le Secure Element de la carte et les sauvegarde sur 2 à 3 cartes physiques identiques. Aucune seed phrase n’est générée, écrite ou stockée. Les clés n’existent que dans les puces Secure Element des cartes physiques en votre possession. Cela élimine tout risque lié à la seed phrase.
Pour ceux qui souhaitent une sauvegarde seed phrase (par exemple pour la compatibilité avec d’autres wallets), Tangem propose cette option. Mais nous sommes convaincus que le mode sans seed par défaut est le modèle de gestion de clés le plus sûr pour le grand public.
Autres options de récupération Ledger
Comme vu plus haut, Ledger propose des options payantes supplémentaires, comme la Recovery Key (carte de sauvegarde protégée par PIN) et Ledger Recover (sauvegarde chiffrée dans le cloud). Voici la comparaison avec notre approche : Ledger Recover vs Tangem’s Seedless Wallet : quelle est la solution la plus sûre pour stocker ses clés privées ?
Coffre-fort vs système d’exploitation propriétaire
Ledger exécute un OS propriétaire dans son Secure Element, permettant l’isolation applicative, la gestion d’écran et des applications par blockchain. Cela crée un environnement d’exécution riche dans la puce sécurisée. Chaque ligne de code doit être sécurisée, testée et protégée contre l’exploitation.
L’OS, le sandbox applicatif, le driver d’écran, la pile Bluetooth (Nano X), l’interface USB et le mécanisme de mise à jour sont autant de chemins d’attaque potentiels.
La puce Secure Element Tangem fonctionne comme un coffre-fort cryptographique : elle génère les clés, les stocke, reçoit les hashes de transaction par NFC, les signe et retourne la signature. Le code embarqué est minimaliste et dédié. Moins de code, c’est moins de failles potentielles et un audit facilité.
Certification EAL
Tangem et la plupart des modèles Ledger actuels utilisent des puces Secure Element certifiées EAL6+. Le Ledger Nano X utilise une puce EAL5+. La certification EAL évalue la résistance physique de la puce, pas la sécurité logicielle.
Sur ce critère, les modèles Ledger actuels sont très proches, Tangem gardant un léger avantage sur le Nano X. Mais comme Ledger le rappelle, la certification ne fait pas tout en matière de sécurité.
Open source et transparence
La question de l’open source est nuancée pour les deux wallets. L’application mobile Tangem est open source ; le firmware est propriétaire mais audité. Vous pouvez vérifier que votre carte/anneau embarque le firmware audité.
L’OS Ledger est propriétaire, Ledger Live est partiellement open source mais pas totalement reproductible ni auditable de bout en bout. Aucun des deux n’est open source sur toute la pile.
Évaluation de la sécurité : externe vs interne
Le DonJon Ledger est une équipe de sécurité interne. Aussi compétente soit-elle, elle évolue dans la même culture d’entreprise et partage les mêmes biais et pressions organisationnelles que les développeurs.
Le firmware Tangem a été audité par des tiers indépendants : Kudelski Security et Riscure. Ces auditeurs n’ont aucun intérêt à minimiser ou masquer les failles.
Ledger's Nano S and Nano X have both received CSPN (First-Level Security Certification) from ANSSI, France's national cybersecurity agency.
CSPN inclut firewall, identification, authentification, accès, communications sécurisées et logiciel embarqué, avec tests en laboratoire accrédité. Il s’agit d’un référentiel gouvernemental français, différent d’un pentest indépendant et illimité comme ceux menés par Kudelski ou Riscure.
Programme de bug bounty
Tangem et Ledger disposent tous deux de programmes actifs de bug bounty qui assurent un test de sécurité continu. Ces programmes invitent chercheurs et hackers éthiques à signaler les failles dans le code, les API ou les systèmes, avec récompense selon la gravité.
Code PIN sur l’appareil ou sur le téléphone
Ledger exige un PIN de 4 à 8 chiffres saisi sur l’écran. Après trois erreurs, l’appareil s’efface. Tangem utilise un code d’accès saisi sur le téléphone, avec authentification biométrique (Face ID ou empreinte digitale) en couche supplémentaire.
L’argument Ledger selon lequel le code PIN sur appareil serait plus sûr que l’authentification mobile ne prend pas en compte les progrès de la sécurité mobile. L’authentification moderne combine enclaves matérielles, biométrie avec détection de vie et chiffrement système.
Un code PIN sur un petit écran en public est potentiellement plus exposé au « shoulder surfing » qu’une authentification biométrique sur téléphone. Et la biométrie ne peut pas être hameçonnée ou forcée comme un code PIN.
Tangem Mobile Wallet
Le Mobile Wallet répond à un vrai besoin utilisateur (onboarding à l’auto-garde) et vise ceux qui ne sont pas prêts à passer au hardware. L’application Tangem distingue clairement wallet matériel et mobile grâce à un étiquetage et des indicateurs visuels spécifiques. Le code du wallet mobile est open source sur GitHub et a été audité par Cure53.
L’écosystème Ledger oblige à jongler entre l’application Ledger Wallet, MetaMask, Phantom, Rabby et d’autres wallets chauds, chacun avec son propre modèle de sécurité.
Historique de sécurité
Tangem et Ledger peuvent tous deux affirmer qu’aucune clé privée n’a été compromise via leur hardware. C’est le strict minimum pour un hardware wallet, et les deux le respectent.
La différence se joue sur l’impact concret des incidents de sécurité sur les utilisateurs.
2020 : fuite de la base clients Ledger
Une fuite de données a exposé les informations personnelles de plus de 270 000 clients (noms, adresses, e-mails, téléphones), et compromis une base marketing de près d’un million d’e-mails. Cela a entraîné des campagnes de phishing, menaces physiques et attaques SIM-swap ciblant les utilisateurs Ledger. La base fuitée reste accessible sur divers forums.
2023 : attaque supply chain Ledger Connect Kit
En décembre 2023, des attaquants ont compromis le Ledger Connect Kit, une librairie JavaScript open source utilisée par des dizaines d’applications décentralisées pour interfacer les appareils Ledger. L’attaquant a piégé un ancien employé Ledger dont l’accès npm n’avait pas été révoqué, puis publié des versions malicieuses redirigeant les fonds vers des wallets pirates.
Le code malveillant est resté actif environ cinq heures et a permis de dérober plus de 600 000 $ sur plusieurs plateformes DeFi (Revoke.cash, SushiSwap, etc.). L’attaque a touché non seulement les utilisateurs Ledger mais aussi tous ceux interagissant avec des DApps utilisant la librairie Ledger.
2026 : fuite de données Global-e Vendor
Une fuite Global-e Vendor a exposé des données clients supplémentaires, sans que l’ampleur ne soit immédiatement connue.
Les incidents Ledger ont mis en danger la sécurité physique des utilisateurs et créé une exposition durable qui perdure encore aujourd’hui.
Écosystème et support des actifs
La couverture Tangem (plus de 85 blockchains) dépasse déjà le support natif de Ledger Live, et les chiffres plus larges de Ledger (5 500+ actifs) reposent surtout sur des intégrations tierces, pas sur le support natif Ledger Live.
Tangem prend en charge toutes les grandes blockchains : Bitcoin, Ethereum, Solana et tout l’écosystème EVM, ainsi que plus de 16 000 tokens via son architecture de signature universelle. Pour la grande majorité des utilisateurs, Tangem couvre tous les actifs réellement détenus.
Tangem propose le swap natif et le staking via intégrations in-app, tout en conservant les avantages sécurité du hardware wallet.
Prix et valeur
Le pack Tangem 3 cartes coûte 69,90 $ et inclut la redondance sur trois cartes physiques. Les appareils Ledger à écran tactile vont de 149 $ à 399 $, le Ledger Stax étant à 399 $.
À ce tarif, Tangem offre une protection à une fraction du prix. Pour un premier achat de hardware wallet, la barrière financière plus basse permet d’adopter l’auto-garde plus rapidement et sans hésitation.
Tableaux comparatifs
Form Factor & Design
Feature | Tangem | Ledger |
|---|
Security Architecture
Feature | Tangem | Ledger |
|---|
Key Management & Recovery
Feature | Tangem | Ledger |
|---|
Authentication
Feature | Tangem | Ledger |
|---|
Security Track Record
Feature | Tangem | Ledger |
|---|
Ecosystem
Feature | Tangem | Ledger |
|---|
Pricing
Feature | Tangem | Ledger |
|---|
Résumé
Contrairement aux Signers Ledger, les wallets Tangem sont conçus selon les principes de l’infrastructure critique : minimiser la surface d’attaque, éliminer la complexité inutile, réduire les erreurs humaines et rendre le chemin sécurisé le plus simple possible.
Le design Tangem élimine les surfaces d’attaque dès la conception. Les Signers Ledger et leur écosystème introduisent une surface d’attaque proportionnellement plus large.
Le firmware immuable Tangem élimine tout risque d’exploit à distance après fabrication, pour une tranquillité d’esprit maximale. À l’inverse, le firmware updatable Ledger expose à des vulnérabilités continues, comme l’a montré le lancement de Ledger Recover.
Tangem est sans seed phrase par défaut, ce qui permet d’éviter la première cause de vol de crypto chez les particuliers. Les utilisateurs Ledger doivent gérer une seed phrase de 24 mots, toujours vulnérable au phishing, au vol ou à la contrainte physique.
Concernant le blind signing, Tangem affiche tous les détails de la transaction dans l’application avant signature avec la carte.
Tangem prend également en charge Face ID et empreinte digitale avec verrouillage progressif. Ledger repose sur un code PIN sur écran, avec seulement 3 essais avant effacement total de l’appareil.
Ledger a subi plusieurs fuites de données clients, exposant les utilisateurs au phishing ciblé et aux menaces physiques. Tangem n’a connu aucun incident de ce type.
Un pack Tangem 3 cartes coûte 69,90 $. Un setup Ledger équivalent démarre à 149 $ et peut monter à plus de 399 $.
Plus de sécurité, moins de complexité, à une fraction du prix. Le choix est vite fait.
Ne les manquez pas 
Autres articles

