Ledger Recover는 신뢰, 공격 표면, 정부 개입 가능성을 늘려요.
Tangem은 이 모든 위험을 없앴어요.
TL; DR
Ledger Recover는 기존 하드웨어 지갑의 약속, 즉 키가 절대 기기 밖으로 나가지 않는다는 원칙을 깨뜨릴 수 있어요. 이 서비스는 원격 시드 추출, 클라우드 보관, 신원 인증, 그리고 여러 국가의 법적 위험을 도입합니다.
Tangem은 완전히 반대의 방식을 취해요. 시드 문구는 아예 생성되지 않아요. 키는 Secure Element를 절대 벗어나지 않으며, 백업은 오직 사용자가 보유한 여러 장의 카드로 물리적으로만 이루어집니다—서버, 수탁자, KYC, 구독이 전혀 없어요.
2023년 5월, Ledger는 Ledger Recover라는 선택형 구독 서비스(월 $9.99)를 발표했어요. 사용자는 시드 문구의 클라우드 백업을 만들 수 있습니다. 이 발표는 하드웨어 지갑 역사상 가장 큰 반발을 불러왔고, 보안 전문가들은 공개적으로 문제를 제기했어요.
Ledger는 이후에도 서비스를 출시하고 계속 홍보하고 있어요. Ledger Recover가 실제로 무엇을 하는지, 그리고 이 서비스가 보안 모델에 어떤 의미를 가지는지 이해하는 것은 하드웨어 지갑을 선택하는 모든 사용자에게 매우 중요해요.
Ledger Recover란 무엇이고, 어떻게 작동하나요?
사용자가 구독을 선택하면, 기기의 펌웨어가 시드 문구의 엔트로피를 암호화해 Shamir Secret Sharing 방식으로 3개의 암호화된 조각(샤드)으로 나눕니다. 각 샤드는 Ledger, Coincover, EscrowTech라는 서로 다른 제3자 수탁자에게 전송돼요.
Recover를 이용하려면, 정부 발급 신분증과 얼굴 인식으로 신원 인증을 통과해야 해요. 세 수탁자 중 두 곳이 샤드를 다시 Ledger 기기로 보내면, 기기에서 조각을 합쳐 시드 문구를 복원할 수 있습니다.
이 서비스는 타 지갑 기준 월 $9.99가 들어요. 사용자가 결제를 중단하면 백업 접근 권한이 결국 사라집니다. 구독이 중단된 후 접근을 다시 얻으려면 50 EUR의 관리 수수료와 미납 금액을 추가로 내야 해요.
시드 문구 추출 문제
핵심 논란은 이 서비스의 존재가 기기의 기술적 한계를 어떻게 드러내는가에 있어요.
Ledger Recover 발표 전까지, 사용자는 Secure Element가 일방향 금고처럼 작동한다고 믿었어요: 키는 들어가고, 서명만 나올 뿐, 그 외엔 아무것도 빠져나오지 않는다는 거죠. Ledger의 마케팅도 이 믿음을 강화했습니다.
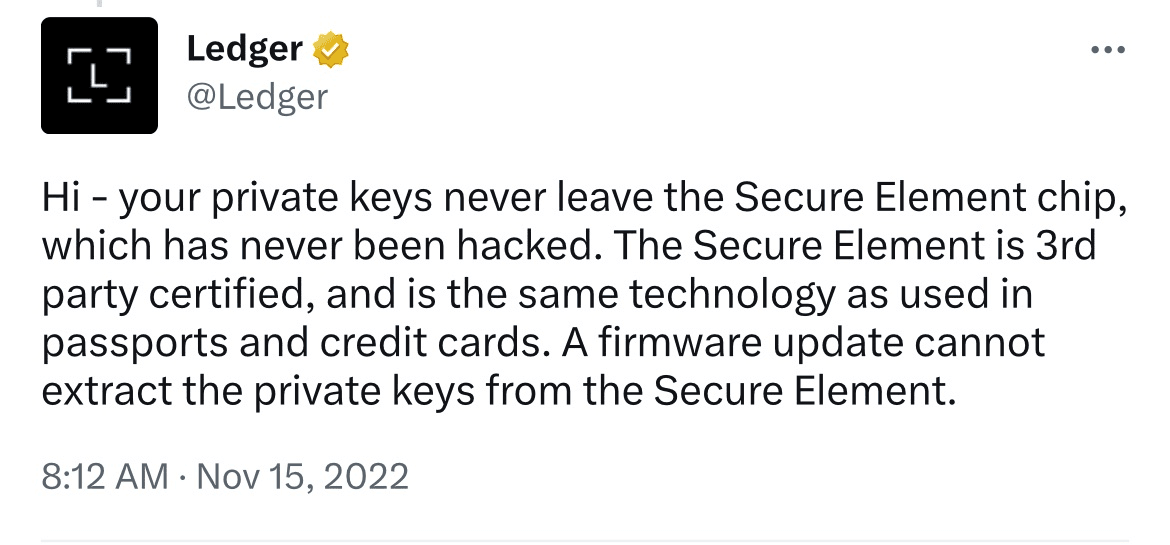
Ledger의 X 공식 계정은 과거 펌웨어 업데이트로는 Secure Element에서 시드를 추출할 수 없다고 밝힌 바 있어요.
Ledger Recover는 이 설명이 완전하지 않음을 증명했어요. 펌웨어에는 Secure Element에서 시드 문구 데이터를 추출해 외부로 전송할 수 있는 기능이 있었습니다.
서비스 출시로, Ledger 펌웨어가 사용자가 동의하면 시드 문구를 추출하고 외부로 전송할 기술적 능력이 있다는 사실이 드러났어요.
Tangem은 기본적으로 시드 문구를 생성하지 않아요. 프라이빗 키는 사용자의 물리적 카드 내 Secure Element 칩에만 저장돼요. 카드를 통해 키를 추출하는 방법은 없습니다. 이건 정책이 아니라 기술적 한계라, Tangem은 기존 기기의 펌웨어를 업데이트할 수도 없어요.
정부의 소환장(서브포나) 가능성
공개 팟캐스트 인터뷰에서 Ledger CEO Pascal Gauthier는 정부가 Ledger Recover를 통해 사용자의 시드 문구에 접근할 수 있냐는 질문을 받았어요.
그의 답변은 명확했어요: 회사가 정부로부터 소환장을 받으면, 세 수탁자는 샤드를 넘기도록 강제될 수 있다는 거죠.
Ledger 본사는 프랑스(유럽연합) 파리에 있어요.
Coincover는 영국 FCA에 등록되어 있습니다.
EscrowTech는 미국 유타에 본사를 두고 있어요.
암호화된 시드 문구 조각들은 이제 세 개의 독립적인 법 체계에 놓여 있어요. 각국은 서로 다른 감시·강제 권한을 가지며, 어느 한 곳이라도 소환장이 발부되면 샤드가 노출될 수 있습니다.
프랑스는 EU GDPR(개인정보보호법) 아래 있지만, 국가 안보 목적의 광범위한 권한도 있어요. 영국은 브렉시트 이후 자체 데이터 규제와 ‘조사권법(Investigatory Powers Act)’으로 자국 기업의 데이터에 정부가 폭넓게 접근할 수 있습니다.
미국은 FBI 국가안보서한, FISA 법원 명령, 일반 연방 소환장 등 가장 폭넓은 강제 수단을 보유하고 있어요. 이로 인해 유타 소재 EscrowTech는 자료 제출을 강제당할 수 있고, 사용자에게 알리지 못하도록 하는 비공개 명령도 받을 수 있습니다.
Shamir Secret Sharing의 2-of-3 방식의 치명적 문제는, 세 수탁자 중 둘만 노출돼도 전체 시드가 복원된다는 점이에요.
즉, 미국-영국 간 상호법률지원조약(MLAT)이나 Five Eyes 정보공유 체계(미국·영국 모두 회원국) 등 두 국가가 공조하면, 사용자가 모르는 사이에 키가 복원될 수 있습니다.
공조가 없더라도, 세 나라의 법·통지 기준이 달라서 위험 노출 범위가 넓어요.
“범죄자는 암호화폐를 많이 쓰지 않는다.”
Gauthier는 이런 위험을 축소하며, 정부가 소환장을 발부하는 건 중대한 범죄에 한정된다고 주장했어요. 본인의 의견으로는 “범죄자들은 암호화폐를 많이 쓰지 않는다”는 거죠. 결국, Ledger Recover에 가입한 사용자의 시드 문구에 제3자가 법적으로 접근할 수 있는 구조임을 인정한 셈이에요.
진행자가 IRS가 과거 Coinbase 사용자 정보를 소환한 사례(1만 3천 명 대상)를 언급하자, Gauthier는 Ledger는 은행이 아니기 때문에 동일한 법적 제약을 받지 않는다고 주장했어요.
하지만 이런 법적 구분이 실제로 정부 압박 앞에서 유지될지는 검증된 바 없습니다.
KYC(신원 인증) 문제
Ledger Recover는 정부 발급 신분증과 얼굴 인식으로 신원 인증을 요구해요. Ledger는 이것이 KYC가 아니라 신원 확인이라고 주장하지만, 실질적으로는 사용자의 실명 정보가 하드웨어 지갑 시드 백업과 연결됩니다.
폐쇄형(비공개) 소프트웨어 신뢰 문제
사용자는 기기에서 어떤 코드가 실행되는지 직접 검증할 수 없어요. 즉, 시드 문구 추출 기능이 오직 Recover 서비스에만 한정되는지, 또는 사용자 동의 없이도 동작할 수 없는지 커뮤니티가 확인할 방법이 없습니다.
Ledger는 점진적으로 더 많은 코드를 오픈소스로 공개하겠다고 약속했지만, 핵심 펌웨어는 여전히 비공개예요. 결국 사용자는 Ledger의 설명을 신뢰할 수밖에 없습니다.
내 보안에 직접 비용을 내야 한다
Nano X 및 Nano S Plus 사용자는 Recover 이용 시 월 $9.99를 내야 해요. 결제를 중단하면 백업 접근 권한을 잃게 됩니다. 5년간 누적하면 약 $600의 구독료가 발생해요.
이 구조는 거의 모든 셀프 커스터디 지갑이 요구하는 시드 문구 백업 불안감을 수익화한 반복 과금 모델이에요.
Tangem의 백업은 물리적 방식(동일 키를 가진 카드 2~3장)입니다. 지갑을 설정할 때 2~3장의 카드를 연결하면, 각 카드가 동일한 프라이빗 키를 안전하게 생성·보관해요.
각 카드는 동일 지갑에 독립적으로 접근할 수 있는 수단이에요. 카드 한 장만 안전하게 보관하면, 자산에 대한 완전한 통제권을 유지할 수 있습니다. 시드 문구를 적어둘 필요도, 클라우드 업로드도, 원격 복구 방식도 없어요.
반복되는 보안 사고들
시드 문구 추출·클라우드 저장 등 추가 기능을 가진 기업을 신뢰할지 평가하려면, 보안 이력도 살펴야 해요. Ledger의 기록을 보면 반복되는 패턴이 있습니다:
2020: 고객 DB 유출
2020년 Ledger는 대규모 데이터 유출을 겪었어요. 27만 명 이상의 고객 이름, 집 주소, 이메일, 전화번호 등 개인정보가 노출됐고, 100만 명 규모의 마케팅 DB도 해킹당했습니다.
유출된 DB는 해킹 포럼에 공개되어 지금도 피해자들을 괴롭히고 있어요. 그 결과는 심각하고 개인적입니다:
Ledger를 사칭한 표적 피싱 캠페인
집 주소가 노출된 사용자를 겨냥한 물리적 위협·협박 시도
유출된 전화번호를 이용한 SIM 스와프 공격
프라이빗 키는 유출되지 않았지만, 이 사건은 Ledger의 고객 데이터 운영 보안이 충분하지 않았음을 보여줬어요.
2023: Connect Kit 공급망 공격
2023년 12월, 공격자들은 Ledger의 Connect Kit를 해킹했어요. 이 오픈소스 자바스크립트 라이브러리는 수십 개의 디앱이 Ledger와 연동할 때 사용됩니다.
공격자는 퇴사한 Ledger 직원의 npm 패키지 관리자 접근 권한이 제대로 회수되지 않은 점을 노려 피싱을 시도했고, 악성 버전을 배포해 자금을 공격자 지갑으로 유도했어요.
악성 코드가 약 5시간 동안 유포되며 $60만 이상 피해가 발생했고, Revoke.cash, SushiSwap 등 여러 DeFi 플랫폼 사용자들이 영향을 받았습니다. Ledger 사용자뿐 아니라, 해당 라이브러리를 쓰는 모든 디앱 이용자가 피해 대상이었어요.
근본 원인은 퇴사자 계정의 배포 권한이 회수되지 않은 기본적인 운영 실패였어요. Ledger의 자체 보고서도 npm 접근권한 오프보딩이 미흡했다고 인정했습니다.
2026: Global-e 벤더 데이터 유출
2026년 1월, Ledger는 자사 제3자 이커머스 파트너 Global-e의 해킹으로 고객 개인정보가 유출됐다고 확인했어요. 이름, 연락처, 배송지, 주문 정보 등이 노출됐지만, 지갑과 프라이빗 키는 안전하게 지켜졌습니다.
Tangem은 어떻게 이런 위험을 피하나요?
Tangem의 보안 구조는 처음부터 신뢰 의존도를 최소화하고, 반복적으로 문제를 일으킨 공격 표면을 제거하도록 설계됐어요.
백업은 물리적으로 사용자가 직접 소유한 카드에 존재해요. 여러 회사가 운영하는 클라우드 인프라에 의존하지 않습니다. 외부 의존성을 줄이고, 지갑 소유자가 완전한 통제권을 갖도록 설계됐어요.