


Ledger RecoverとTangem Seedlessを比較:プライベートキーを守る最善策は?
Ledgerはシードフレーズを第三者に分割保管。Tangemはシードフレーズ自体を不要に。どちらがより安全?
主要な洞察
Ledger Recoverは信頼・攻撃対象・政府介入リスクを増やします。 Tangemはそれら全てを排除します。
TL; DR
Ledger Recoverは「秘密鍵はデバイスから出ない」というハードウェアウォレット本来の約束を崩す可能性があります。
It introduces remote seed extraction, cloud custody, identity verification, and legal exposure across multiple jurisdictions.
Tangem takes the opposite approach. No seed phrase is ever created. Keys never leave the Secure Element. Backup is purely physical via multiple cards held by the user—no servers, no custodians, no KYC, no subscriptions.
2023年5月、Ledgerはオプションのサブスクリプションサービス「Ledger Recover」(月額$9.99)を発表し、ユーザーがシードフレーズのクラウドバックアップを作成できるようにしました。この発表はハードウェアウォレット史上でも屈指の大きな反発を呼び、セキュリティ研究者からも公開で疑問視されました。
Ledgerはその後もサービスを提供し続けています。Ledger Recoverが実際に何を行い、セキュリティモデルにどのような意味を持つのか、ハードウェアウォレット選びにおいて理解が不可欠です。
Ledger Recoverとは?仕組みは?
ユーザーがLedger Recoverを利用すると、デバイスのファームウェアがシードフレーズのエントロピーを暗号化し、Shamir Secret Sharingで3つの暗号化フラグメント(シャード)に分割。それぞれをLedger、Coincover、EscrowTechという第三者カストディアンに送信します。
To use Recover, the user has to pass an identity verification process using a government-issued ID and facial recognition. Two of the three custodians then send their shards back to the user’s Ledger device, where they are reassembled to reconstruct the seed phrase.
このサービスは他のウォレットでも月額$9.99。支払いが停止されるとバックアップへのアクセスは最終的に失われます。サブスクリプション停止後に再開するには50 EURの管理手数料と未払い残高の支払いが必要です。
シードフレーズ抽出問題
このサービスの存在がデバイスの技術的な能力にどんな意味を持つのかが最大の論点です。
Ledger Recover発表前、ユーザーはSecure Elementが「一方通行の金庫」だと考えていました。鍵は中に入り、署名だけが出て、他は何も外に出ない——Ledger自身のマーケティングもその理解を強調していました。
LedgerのX投稿では、ファームウェアアップデートでSecure Elementからシードが抽出できないと以前明言していました。
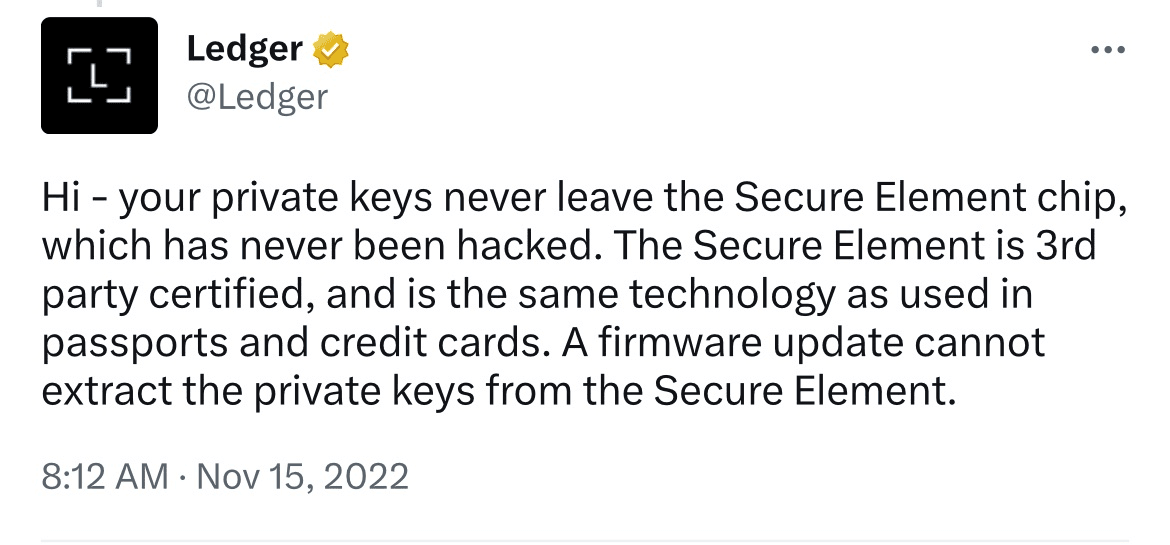
Ledger Recover proved this was incomplete. The firmware does have the capability to extract seed phrase data from the Secure Element and transmit it to external parties.
Ledgerの前CEO・共同創業者エリック・ラルシュヴェックも後に認めたように、「Ledgerを信頼する限り」という但し書きが抜けていたと説明しました。
サービス開始により、Ledgerのファームウェアはユーザーが同意すればシードフレーズ情報を抽出・送信できる技術的能力を持つことが明らかになりました。
Tangemの標準設定ではシードフレーズは一切生成されません。秘密鍵は物理カードのSecure Elementチップ内だけに保存され、カードから鍵を抽出する方法はありません。これは方針の問題ではなく、Tangemは既存デバイスのファームウェアを更新できません。
政府による召喚状リスク
ポッドキャストインタビューで、Ledger CEOパスカル・ゴーティエは、政府がLedger Recover経由でユーザーのシードフレーズにアクセスできるか直接問われました。
彼の回答は明確でした。「唯一の懸念」は、企業が政府から召喚状を受けた場合であり、その場合は3社のカストディアンがシャードを引き渡すことを強制される可能性があるというものです。
- Ledgerはフランス(EU)・パリ本社
- Coincoverは英国登録・FCA規制下
- EscrowTechは米国ユタ州本社
暗号化されたシードフレーズのシャードは、3つの独立した法域の監督下に置かれ、それぞれ監視・強制力を持ち、いずれか一つの召喚状でシャードが危険にさらされます。
フランスはEUのGDPRデータ保護下ですが、国家安全保障の権限も広範です。英国はBrexit後独自のデータ体制とInvestigatory Powers Actで企業データへの政府アクセス権を持ちます。
米国はFBI国家安全保障レター、FISA裁判所命令、連邦召喚状など最も広範な強制手段を持ち、ユタ州のEscrowTechに資料提出を命じることができます(多くはユーザーへの通知禁止付き)。
Shamir Secret Sharingの2-of-3方式では、3社のうち2社が妥協すればシード全体が復元されてしまうのが致命的です。
たとえば米英間の司法共助条約(MLAT)やFive Eyes情報共有枠組み(米英とも加盟)で2国が協調すれば、ユーザーが気付かないまま鍵が復元される可能性も理論上あります。
協調がなくとも、3つの政府・3つの強制基準・3つの漏洩通知体制という広大なリスク面が生まれます。
「犯罪者はあまり仮想通貨を使わない」
ゴーティエ氏はこのリスクを過小評価し、政府が召喚状を出すのは重大犯罪の場合だけで、「犯罪者はあまり仮想通貨を使わない」との見解を示しました。つまり、Ledger Recoverに同意したユーザーのシードフレーズに第三者が法的にアクセスできる仕組みが存在することを認めています。
また、ポッドキャストでIRS(米国国税庁)が過去にCoinbaseからユーザー情報を召喚(13,000人対象)した件を指摘されると、Ledgerは銀行機関ではなく同じ法的制約は受けないと主張しました。
ただし、この法的区分が本当に政府の圧力下で維持されるかは未検証です。
KYC問題
Ledger Recoverは政府発行IDと顔認証による本人確認を必須とします。LedgerはKYC(顧客確認)ではなく本人確認だと主張しますが、実質的な違いはほとんどありません。つまり、ユーザーは自分の現実世界の身元とハードウェアウォレットのシードフレーズバックアップを紐付けることになります。
クローズドソースの信頼問題
ユーザーは自分のデバイスでどんなコードが動いているか独立検証できません。つまり、シードフレーズ抽出機能がRecover専用なのか、ユーザー同意なしに発動できないのか、コミュニティが確認する術がありません。
Ledgerは今後コードのオープンソース化を進めるとしていますが、コアファームウェアは依然として非公開です。結局、ユーザーはLedgerの説明を信じるしかありません。
自分のセキュリティに自分で課金
Nano XやNano S Plus利用者はRecoverに月額$9.99を支払います。支払いを止めるとバックアップにアクセスできなくなります。5年間で約$600のサブスクリプション費用です。
これは、ほぼすべてのセルフカストディウォレットが要求する「シードフレーズ管理」の不安を収益化する継続課金モデルです。
Tangemのバックアップは物理的(同じ秘密鍵を持つ2〜3枚のカード)。ウォレットセットアップ時に2枚または3枚のカードを連携し、それぞれが安全に秘密鍵を生成・保存します。
各カードは同じウォレットへの独立したアクセス手段となります。1枚でも安全に保管していれば資産の完全な管理権を維持できます。シードフレーズを書き留める必要も、クラウドアップロードも、遠隔復元機能もありません。
セキュリティ事故の連鎖
シードフレーズ抽出・クラウド保管など追加機能を持つ企業を信頼できるか評価するには、セキュリティ実績の検証が不可欠です。Ledgerの実績には繰り返し問題が見られます:
2020年:顧客データベース流出
2020年、Ledgerは大規模な情報漏洩を起こし、27万超の顧客の氏名・住所・メールアドレス・電話番号など個人情報が流出しました。さらに約100万件のメールアドレスも漏洩。
流出データベースはハッキングフォーラムで公開され、今なお被害者を苦しめています。被害は深刻かつ個人的です:
- Ledgerを装った標的型フィッシング攻撃
- 住所漏洩による物理的脅迫・恐喝
- 電話番号流出によるSIMスワップ攻撃
秘密鍵自体は漏洩しませんでしたが、Ledgerの顧客データ管理体制が不十分だったことが示されました。
2023年:Connect Kitサプライチェーン攻撃
2023年12月、攻撃者がLedgerのConnect Kit(Ledgerと連携するDApps向けオープンソースJavaScriptライブラリ)を侵害。
攻撃者は退職した元Ledger社員のnpmパッケージ管理アクセス権が適切に剥奪されていなかった点を突き、悪意あるバージョンを公開し、資金を攻撃者ウォレットにリダイレクトしました。
悪意あるコードは約5時間稼働し、60万ドル超の資金流出が発生。Revoke.cashやSushiSwapなど複数のDeFiプラットフォーム利用者も被害を受けました。
根本原因は、重要なデプロイチャンネルへの元社員の認証情報が剥奪されていなかったという初歩的な運用ミス。Ledger自身もnpmアクセス管理の不備を認めています。
2026年:Global-eベンダー経由の情報漏洩
2026年1月、LedgerはサードパーティのeコマースパートナーGlobal-eの情報漏洩により、顧客の氏名・連絡先・住所・注文情報などが流出したことを認めました(ウォレットや秘密鍵は無事)。
Tangemはどうリスクを回避するか
Tangemのセキュリティ設計は、信頼要件を極限まで減らし、トラブルの元となる攻撃対象面を排除するためにゼロから構築されています。
バックアップは「手に取れる」形でカード内にのみ存在し、他社運営のクラウドインフラには依存しません。外部依存を最小化し、管理権をウォレット所有者自身に完全に委ねるモデルです。
詳しくはTangemのバックアップ解説もご覧ください。
シードフレーズの顧客データベースなし
Tangemは、身元情報と紐付いた鍵フラグメントや暗号資産のカストディ関係を一切持ちません。政府が召喚状で要求したり、ハッカーが狙う対象そのものが存在しないのです。
Tangemのビジネスモデルは、ハードウェア販売とYield Modeなどアプリ内サービスの手数料のみ。サブスクリプションではありません。カードを購入し、カードを保有し、鍵も自分で管理します。
Ledger asks you to trust.
Tangem removes the need for trust.


お見逃しなく 


その他の記事

