Ledger Recover añade confianza, superficie de ataque y exposición gubernamental.
Tangem elimina los tres.
TL; DR
Ledger Recover podría romper la promesa original de las billeteras de hardware: que las claves nunca salen del dispositivo. It introduces remote seed extraction, cloud custody, identity verification, and legal exposure across multiple jurisdictions.
Tangem takes the opposite approach. No seed phrase is ever created. Keys never leave the Secure Element. Backup is purely physical via multiple cards held by the user—no servers, no custodians, no KYC, no subscriptions.
En mayo de 2023, Ledger anunció Ledger Recover, un servicio opcional de suscripción (US$ 9,99/mes) que permite a los usuarios crear una copia de seguridad en la nube de su frase semilla. El anuncio provocó una de las reacciones más significativas en la historia de las billeteras de hardware, con investigadores de seguridad cuestionando públicamente las implicaciones del servicio.
Desde entonces, Ledger lanzó el servicio y sigue promocionándolo. Comprender qué hace realmente Ledger Recover y cómo afecta el modelo de seguridad es esencial para cualquier usuario que evalúe opciones de billetera de hardware.
¿Qué es Ledger Recover y cómo funciona?
Cuando un usuario elige suscribirse a Ledger Recover, el firmware del dispositivo cifra una versión de la entropía de la frase semilla, la divide en tres fragmentos cifrados (shards) usando Shamir Secret Sharing y envía cada fragmento a un custodio externo diferente: Ledger, Coincover y EscrowTech.
To use Recover, the user has to pass an identity verification process using a government-issued ID and facial recognition. Two of the three custodians then send their shards back to the user’s Ledger device, where they are reassembled to reconstruct the seed phrase.
El servicio cuesta US$ 9,99 mensuales para otras billeteras. Si el usuario deja de pagar, el acceso a la copia de seguridad será revocado eventualmente. Para recuperarlo tras la suspensión, debe pagar una tarifa administrativa de 50 EUR junto con cualquier saldo pendiente.
El problema de la extracción de frases semilla
La controversia principal es lo que la existencia del servicio revela sobre las capacidades del dispositivo.
Antes del anuncio de Ledger Recover, los usuarios asumían que el Secure Element era una bóveda unidireccional: las claves entran, salen firmas, nada más sale. El propio marketing de Ledger reforzaba esta idea.
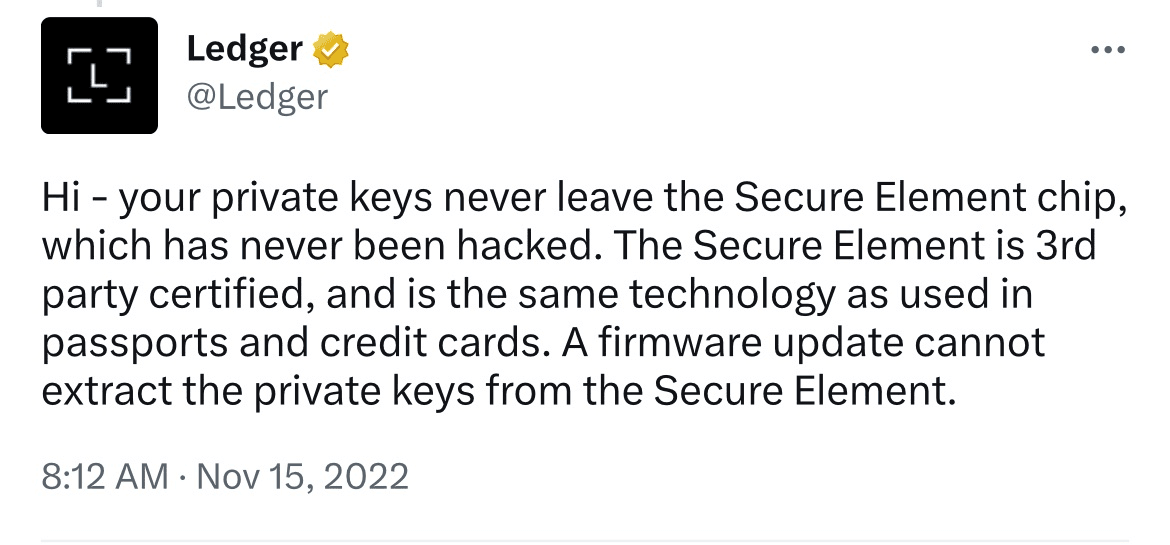
Un post de Ledger en X había mencionado que las actualizaciones de firmware no pueden extraer la semilla del Secure Element.
Ledger Recover proved this was incomplete. The firmware does have the capability to extract seed phrase data from the Secure Element and transmit it to external parties.
El ex CEO y cofundador de Ledger, Éric Larchevêque, reconoció después que a la declaración anterior le faltaba la advertencia “mientras confíes en Ledger”.
El lanzamiento del servicio reveló que el firmware de Ledger tiene la capacidad técnica de extraer y transmitir la frase semilla si el usuario lo permite.
La configuración predeterminada de Tangem nunca genera una frase semilla. Las claves privadas solo se almacenan en los chips Secure Element de tus tarjetas físicas. No hay forma de extraer claves de la tarjeta. No es una decisión de política que se pueda revertir; Tangem no puede actualizar el firmware en dispositivos existentes.
La cuestión de las órdenes judiciales gubernamentales
En una entrevista en pódcast tras el anuncio, al CEO de Ledger, Pascal Gauthier, se le preguntó directamente si los gobiernos podrían acceder a las frases semilla de los usuarios mediante Ledger Recover.
Su respuesta fue clara: la “única preocupación” es si la empresa recibe una orden judicial, en cuyo caso los tres custodios podrían ser obligados a entregar los fragmentos.
Ledger tiene sede en Francia (UE), con oficinas centrales en París.
Coincover está registrada en el Reino Unido, regulada por la FCA.
EscrowTech tiene sede en Utah, EE. UU.
Los fragmentos cifrados de la frase semilla ahora están sujetos a tres sistemas legales independientes, cada uno con sus propios poderes de vigilancia y coacción, y una orden judicial en cualquiera de ellos puede comprometer un fragmento.
Francia opera bajo la protección de datos de la UE (GDPR), pero también posee amplios poderes de seguridad nacional. El Reino Unido, tras el Brexit, tiene su propio régimen de datos y la Ley de Poderes de Investigación, que otorga acceso gubernamental extenso a datos en empresas británicas.
EE. UU. cuenta con el marco más amplio: cartas de seguridad nacional del FBI, órdenes de la corte FISA y citaciones federales estándar, todas capaces de obligar a EscrowTech (Utah) a entregar materiales, a menudo con órdenes de confidencialidad que impiden informar al usuario.
El problema crítico con Shamir Secret Sharing en un esquema 2-de-3 es que comprometer a dos de los tres custodios permite reconstruir la semilla completa.
Así, una solicitud coordinada entre solo dos jurisdicciones, como un tratado de asistencia legal mutua (MLAT) entre EE. UU. y Reino Unido, o un acuerdo de intercambio de inteligencia Five Eyes (ambos países son miembros), podría reconstruir las claves de un usuario sin que este lo sepa.
Aun sin coordinación, la mera superficie de ataque es un problema: tres gobiernos, tres estándares legales de coacción y tres regímenes de notificación de brechas.
“Los criminales no usan mucho las criptos.”
Gauthier minimizó este riesgo, argumentando que los gobiernos solo emiten tales órdenes en casos de delitos graves, y en su opinión, “los criminales no usan mucho las criptos”. Así, reconoció que existe un mecanismo legal para que terceros accedan a las frases semilla de usuarios que optan por Ledger Recover.
Cuando el presentador del pódcast señaló que el IRS previamente citó información de usuarios de Coinbase (afectando a 13.000 personas), Gauthier argumentó que Ledger no es una institución bancaria y no enfrentaría las mismas restricciones legales.
Si esta distinción legal realmente resistiría la presión de agencias gubernamentales decididas, sigue sin probarse.
El problema del KYC
Ledger Recover requiere verificación de identidad usando una identificación oficial y reconocimiento facial. Ledger insiste en que esto es verificación de identidad, no KYC, pero la diferencia práctica es mínima. En la práctica, los usuarios vinculan su identidad real con la copia de seguridad de la frase semilla de su billetera de hardware.
El problema de confianza en código cerrado
Los usuarios no pueden verificar de forma independiente qué código se ejecuta en su dispositivo. Esto significa que la comunidad no puede confirmar si la capacidad de extraer la frase semilla está limitada al servicio Recover o no puede activarse sin consentimiento del usuario.
Ledger se ha comprometido a abrir más código con el tiempo, pero el firmware central sigue siendo propietario. En consecuencia, los usuarios deben confiar en las garantías de Ledger sobre lo que hace o no el firmware.
Pagando por tu propia seguridad
Para usuarios de Nano X y Nano S Plus, Recover cuesta US$ 9,99 al mes. Si el usuario deja de pagar, pierde el acceso a la copia de seguridad. En cinco años, eso suma cerca de US$ 600 en cuotas.
This is a recurring revenue model that takes the industry-standard seed phrase requirement shared by virtually every self-custody wallet and monetizes the anxiety around it.
El modelo de respaldo de Tangem es físico (2 o 3 tarjetas con las mismas claves privadas). Al configurar una billetera, puedes vincular dos o tres tarjetas que generan y almacenan de forma segura las mismas claves privadas.
Cada tarjeta actúa como un punto de acceso independiente a la misma billetera. Mientras mantengas al menos una tarjeta segura, conservas el control total de tus activos. No hay frase semilla que anotar, ni carga en la nube, ni mecanismo de recuperación remota.
Un patrón de incidentes de seguridad
Evaluar si confiar en una empresa con capacidades adicionales como extracción de frases semilla y almacenamiento en la nube requiere examinar su historial de seguridad. El historial de Ledger revela un patrón:
2020: filtración de base de datos de clientes
En 2020, Ledger sufrió una filtración de datos que expuso información personal de más de 270.000 clientes, incluyendo nombres, domicilios, correos electrónicos y teléfonos. También se comprometió una base de datos de marketing con cerca de un millón de correos electrónicos.
La base de datos filtrada se publicó en foros de hackers y sigue disponible públicamente, y aún persigue a las víctimas hasta hoy. Las consecuencias son graves y personales:
campañas de phishing dirigidas haciéndose pasar por Ledger
amenazas físicas y extorsión a usuarios cuyos domicilios quedaron expuestos,
y ataques SIM-swap usando los teléfonos filtrados.
No se comprometieron claves privadas, pero el incidente demostró que la seguridad operativa de Ledger para datos de clientes no fue suficiente.
2023: ataque a la cadena de suministro de Connect Kit
En diciembre de 2023, atacantes comprometieron el Connect Kit de Ledger, una librería JavaScript de código abierto usada por docenas de aplicaciones descentralizadas para interactuar con dispositivos Ledger.
El atacante engañó a un exempleado de Ledger cuyo acceso al gestor de paquetes npm no había sido revocado correctamente durante su salida, y luego publicó versiones maliciosas de la librería que redirigían fondos a billeteras controladas por el atacante.
El código malicioso estuvo activo unas cinco horas y provocó el robo de más de US$ 600.000 en fondos de usuarios en varias plataformas DeFi, incluyendo Revoke.cash, SushiSwap y otras. El ataque afectó no solo a usuarios de Ledger, sino a cualquiera que interactuara con DApps que usaban su librería.
La causa raíz fue una falla operativa elemental: no se revocaron las credenciales de acceso de un exempleado a un canal de despliegue crítico. El propio post-mortem de Ledger reconoció que sus procedimientos de salida no cubrieron el acceso a npm.
2026: filtración de datos con el proveedor Global-e
En enero de 2026, Ledger confirmó que datos personales de clientes quedaron expuestos por una brecha en su socio de e-commerce Global-e, que gestiona el pago y procesamiento de pedidos en Ledger.com. La información expuesta incluyó nombres, datos de contacto, direcciones de envío y datos de pedidos, aunque las billeteras y claves privadas permanecieron seguras.
Cómo Tangem evita estos riesgos
La arquitectura de seguridad de Tangem fue diseñada desde cero para minimizar la necesidad de confianza y eliminar las superficies de ataque que han causado problemas repetidos.
El respaldo es tangible. Vive en las tarjetas que el usuario posee, no en una infraestructura en la nube distribuida entre empresas. El modelo de seguridad minimiza dependencias externas y mantiene el control en manos del dueño de la billetera.
Tangem no tiene base de datos de fragmentos de claves vinculados a identidad ni relación de custodia con tu material criptográfico. No hay nada que un gobierno pueda solicitar ni nada que un hacker pueda atacar.
El modelo de negocio de Tangem se basa en la venta de hardware y comisiones por servicios en la app como Yield Mode, no en suscripciones. Compras las tarjetas, tienes las tarjetas y tienes tus claves.
Ledger asks you to trust. Tangem removes the need for trust.
Pregunta a la IA si Tangem se adapta a tus necesidades
Investiga la cartera Tangem con IA para saber si nuestra seguridad y facilidad de uso se adaptan a tus casos de uso únicos