


¿Qué es una warm wallet? El incidente de ByBit por US$ 1.500 millones
En una importante brecha de seguridad, Bybit, un exchange de criptomonedas con sede en Dubái, reportó el robo de aproximadamente US$ 1.500 millones en Ethereum. El incidente ocurrió durante una transferencia rutinaria de una cold wallet a una warm wallet, donde los hackers manipularon la transacción, logrando controlar la cold wallet y transfiriendo 401.000 Ethereum a una dirección desconocida.
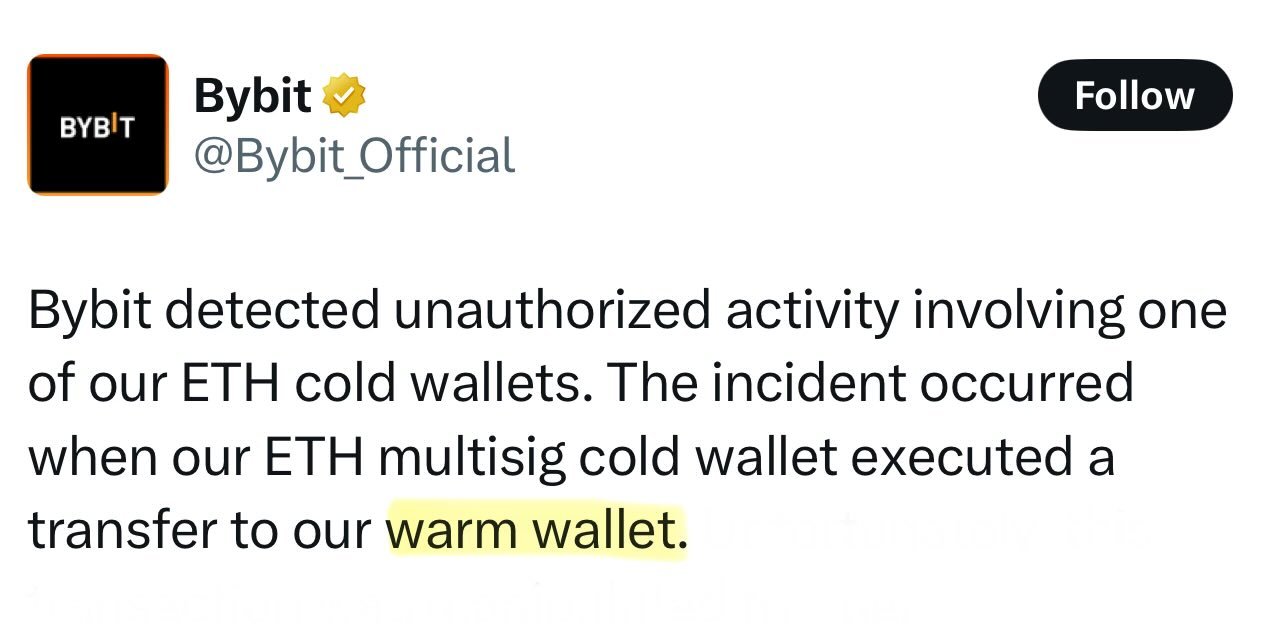
Este evento resalta la importancia de los diferentes tipos de billeteras en la seguridad cripto. Mientras que las cold wallets están fuera de línea y se consideran más seguras, las warm wallets son un concepto nuevo para muchos usuarios.
Una billetera cripto puede clasificarse como cold wallet o hot wallet, según su acceso a internet. Una cold wallet no está conectada a internet todo el tiempo. En cambio, utiliza NFC, Bluetooth, códigos QR y USB para recibir y enviar la transacción firmada a tu smartphone o computadora.
Por otro lado, una hot wallet siempre está conectada a internet. Entonces, ¿qué es una warm wallet?
¿Qué es una warm wallet?
Una warm wallet es una hot wallet que incorpora pasos adicionales de autenticación multifactor (MFA) para mayor seguridad. Sigue siendo una hot wallet con capacidad de firma en línea, usualmente protegida por controles de acceso y multisigs. Sin embargo, sus claves privadas siguen expuestas a internet.
¿Qué opina la comunidad cripto sobre las "warm wallets"?
A pesar de la gravedad del caso, la mayoría de los usuarios en X (Twitter) reaccionaron con humor y bromas.
¿Y tú, qué opinas sobre las "warm wallets"?
¿Crees que tienes una idea aún más confusa sobre lo que significa una warm wallet? Comparte tus bromas, ideas y datos en el Discord o Telegram de Tangem.
Preguntas frecuentes sobre la warm wallet
-
Una warm wallet es básicamente una hot wallet con pasos adicionales de autenticación multifactor: capacidad de firma en línea protegida por controles de acceso y multifirmas. Sus claves privadas siguen expuestas a internet, a diferencia de una billetera fría, que permanece sin conexión y se comunica mediante NFC, Bluetooth, códigos QR o USB.
-
El exchange con sede en Dubái perdió aproximadamente 1500 millones de dólares en Ethereum durante una transferencia rutinaria de una billetera fría a una warm wallet: los hackers manipularon la transacción, tomaron el control de la billetera fría y movieron 401 000 ETH a una dirección desconocida.
-
Ayuda, pero la debilidad central persiste: las claves privadas siguen estando en línea. La MFA y la multifirma elevan la barrera para los atacantes, aunque, como mostró la pérdida de Bybit, un flujo de firma manipulado puede vencer los controles. Las claves que nunca tocan internet son un modelo de seguridad categóricamente distinto.
-
Porque el término solo saltó a la luz con la noticia de Bybit: la reacción en el Twitter cripto fue desde una confusión genuina hasta bromas recurrentes, con usuarios hablando de mantas y de descongelar. La comunidad divide tradicionalmente las billeteras de forma simple en hot (en línea) y frías (sin conexión).


No se pierda estos 
Otros artículos

