En los últimos meses, varios usuarios de Tangem Wallet han experimentado un problema inusual. Algunos detectaron transacciones de unos USDT en el explorador de la red TRON que ellos no realizaron. Al revisar el historial, parecería que los usuarios hicieron las transacciones y que los fondos se enviaron a billeteras que les pertenecían.
Al examinar más a fondo, se descubre que la dirección a la que supuestamente se envió la criptomoneda era otra billetera, aunque muy similar a la del usuario. Además, resultó que no era USDT, sino algo llamado UDST. Veamos cómo funciona esta estafa, de dónde provienen estas transacciones y por qué deberías (o no) preocuparte.
La esencia de la estafa
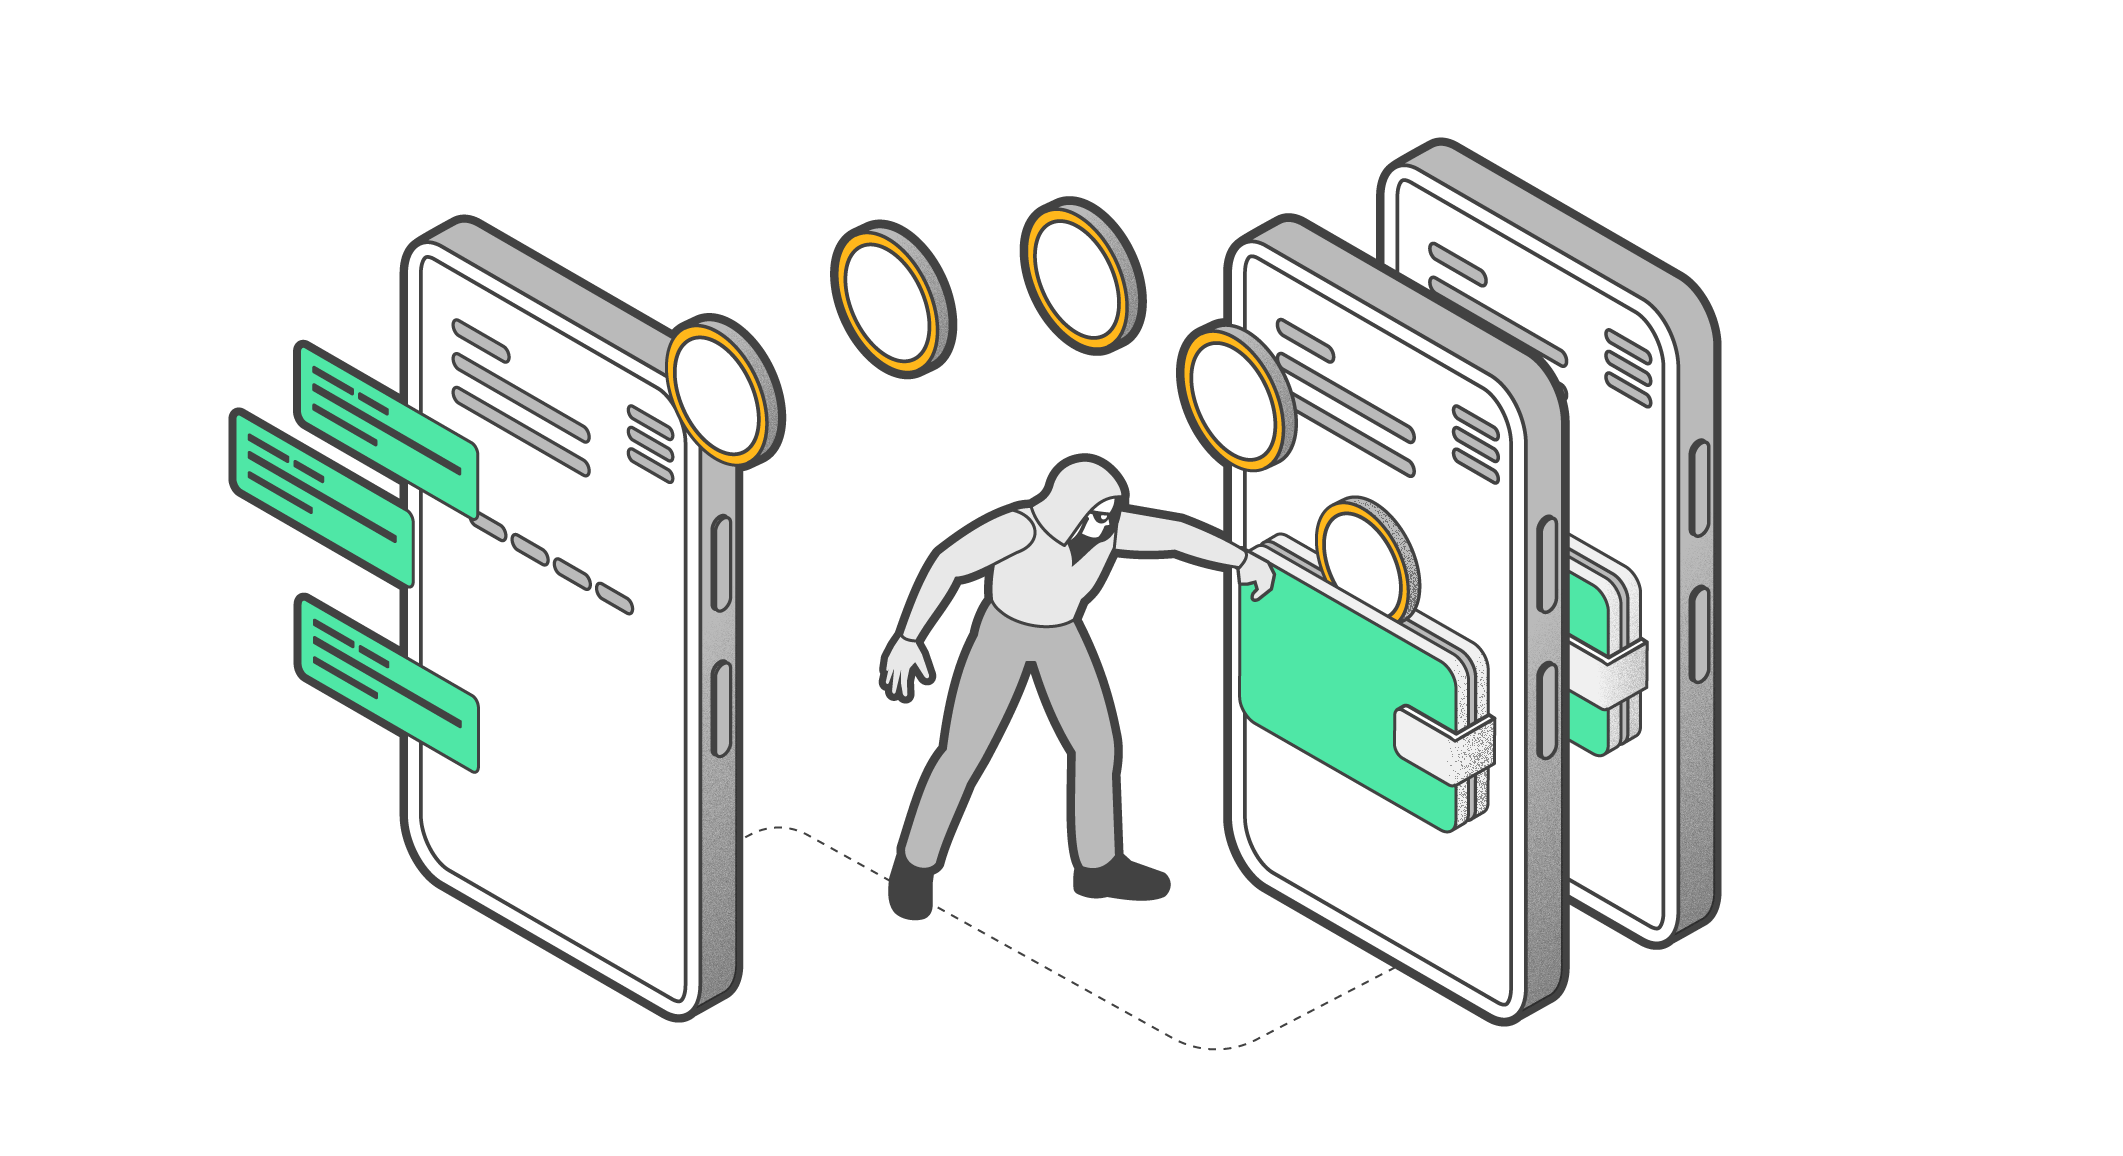
En el fondo, se trata de un ataque de phishing. Sin embargo, aquí los estafadores usan transacciones falsas en lugar de correos electrónicos fraudulentos. Apuntan a usuarios que transfieren criptomonedas a las mismas billeteras de forma regular. Al hacerlo, muchas personas suelen copiar su dirección desde el historial de transferencias. Si los estafadores logran agregar sus propias direcciones a ese historial, existe la posibilidad de que una víctima distraída la copie y envíe su dinero al estafador. La dirección de la billetera del estafador suele tener los mismos primeros caracteres que la dirección real. Esto se debe a que los atacantes confían en que muchos usuarios solo revisan los primeros caracteres.
Estos estafadores operan de dos formas. La primera consiste en infiltrar una transacción falsa en el historial de direcciones y esperar a que el usuario cometa un error. La segunda implica realizar varias transacciones "reales" a una billetera similar y luego añadir varias transacciones a direcciones "aleatorias" en el explorador de blockchain, dando la impresión de que la billetera ha sido comprometida. La víctima puede entrar en pánico y copiar por error "su" dirección de la transacción "real" y transferir todos sus activos a esa dirección, creyendo que está enviando los fondos a sí mismo.
Cómo aparecen las transacciones en los exploradores
Todo está relacionado con los estándares utilizados por las redes compatibles con la Ethereum Virtual Machine (EVM) y, en particular, con la forma en que se crean y se muestran los historiales de transacciones en los exploradores de blockchain.
Al transferir fondos en línea, se genera un evento que se muestra en el explorador de blockchain. Este evento se crea incluso si el valor de los activos transferidos es cero. Y como no se transfiere nada, el remitente no necesita autorizar al smart contract para enviar nada desde su cuenta. Imagina que un amigo te visita y, al no encontrarte en casa, deja una nota que dice: "Te tomé prestados 20 nada. Pedro".
Ahora que hemos visto cómo aparecen las transacciones en el explorador, hablemos de lo que realmente hacen los atacantes.
Para empezar, crean un token fraudulento con valor cero y le ponen un nombre muy similar al de un token real. UDST es un ejemplo:
Luego monitorizan la red objetivo e identifican usuarios que transfieren criptomonedas regularmente a las mismas direcciones. Cuando eligen a la víctima, el estafador crea una billetera con una dirección que comparte los primeros y últimos caracteres con la dirección a la que el usuario suele transferir dinero.
El smart contract malicioso entonces activa una transferencia de 10 UDST desde la dirección del usuario a la billetera del estafador, y la "transacción" aparece en el explorador de blockchain de la víctima. A veces, estas transferencias se crean justo después de que el usuario envía USDT real, lo que hace que ambas transacciones aparezcan juntas en el historial.
¿Existen otros esquemas similares?
El ataque que describimos aquí es una evolución de la estafa TransferFrom Zero Transfer, que tuvo su auge en 2022. Los estafadores explotaban la misma "falla" en la lógica de la red, pero la mecánica era diferente. No usaban tokens falsos; en su lugar, utilizaban la función TransferFrom, que es necesaria para operar smart contracts y permite la transferencia automática de fondos.
Los estafadores simplemente realizaban transacciones de valor cero desde la billetera de la víctima hacia la suya propia. Como resultado, la lista de transacciones incluía una transferencia de 0 USDT genuinos. A diferencia de la estafa que describimos, la TransferFrom Zero Transfer era más barata porque no requería comisiones de red ni la creación de tokens y smart contracts fraudulentos. Sin embargo, una transacción de valor cero es mucho más fácil de detectar en el historial principal de un usuario. Eso no significa que no funcionara. Por ejemplo, la historia de un usuario del Bitcoin Forum que perdió USD 100,000 tras copiar una dirección de billetera de una transacción de 0 BNB.
Otras variantes
Los estafadores no siempre intentan que envíes cripto a sus billeteras. Es fácil imaginar una versión de ataque en varias etapas que apunte a la frase semilla. Primero, el usuario sería bombardeado con transacciones falsas y luego, en nombre de los desarrolladores de una billetera o DEX, recibiría un correo sobre un supuesto hackeo tras una filtración. Para proteger sus activos, la víctima debe seguir un enlace e ingresar su frase semilla en un formulario.
Una versión más compleja implica dirigir al usuario a un sitio web falso usando suplantación DNS o un ataque de intermediario (MITM), tras lo cual el usuario entra en pánico y accede al sitio de la billetera cripto para "al menos hacer algo".
Cómo protegerte
Al igual que con el phishing, puedes protegerte de este tipo de ataques siguiendo un par de reglas sencillas. Primero, revisa siempre la dirección del destinatario completa al realizar una transacción. Si transfieres cripto frecuentemente a las mismas billeteras, guarda las direcciones en un gestor de contraseñas y cópialas desde ahí cada vez. Segundo, si notas transferencias salientes que no hiciste, no entres en pánico. No sigas enlaces de correos electrónicos. Primero revisa cuidadosamente los detalles de la transacción y luego actúa. El pánico es tu peor enemigo.
Si eres usuario de Tangem Wallet, puedes estar tranquilo. Sin tu tarjeta, donde se almacena la clave privada (y permanece sin compartirse en ningún lugar), nadie puede hacer nada con tus activos.
Pregunta a la IA si Tangem se adapta a tus necesidades
Investiga la cartera Tangem con IA para saber si nuestra seguridad y facilidad de uso se adaptan a tus casos de uso únicos