 シードレスへ。SWITCH30で30%OFF。10/26まで


ブロックチェーンエクスプローラーからアドレスをコピーしてはいけない理由
ここ数カ月、Tangem Walletの一部ユーザーが不審な現象に直面しています。TRONネットワークのエクスプローラーで、実際には送金していないUSDTのトランザクションが表示されたという報告がありました。履歴を見ると、あたかも自分で送金したかのように見え、資金も自分のウォレットに送られているように思えます。
しかし詳しく調べてみると、暗号資産が送られた先はユーザーのウォレットとよく似た別のアドレスであることが判明します。さらに、送金されたのはUSDTではなく「UDST」と呼ばれる偽トークンだったのです。今回は、この詐欺の手口やトランザクションの仕組み、そしてなぜ注意が必要なのかを解説します。
詐欺の仕組み
この手口は本質的にはフィッシング詐欺です。ただし、偽メールではなく偽トランザクションを利用します。攻撃者は、同じウォレットに頻繁に暗号資産を送金するユーザーを狙います。多くの人は送金履歴からアドレスをコピーするため、攻撃者が自分のアドレスを履歴に紛れ込ませれば、被害者が誤ってコピーして送金してしまう可能性があります。詐欺師のアドレスは、本物のアドレスと最初や最後の数文字が一致していることが多く、ユーザーが最初や最後の文字だけを確認する傾向を悪用しています。
この詐欺には主に2つのパターンがあります。1つ目は、偽トランザクションを履歴に紛れ込ませてユーザーのミスを待つ方法。2つ目は、似たアドレスへ「本物」のトランザクションを複数回行い、その後ブロックチェーンエクスプローラー上で「ランダム」なアドレスへの送金履歴を表示させ、ウォレットが乗っ取られたかのように見せかける方法です。被害者はパニックになり、「本物」のトランザクションから自分のアドレスだと思い込んでコピーし、全資産を送ってしまうこともあります。
エクスプローラーにトランザクションが表示される仕組み
これは、Ethereum Virtual Machine(EVM)互換ネットワークの標準仕様と、ブロックチェーンエクスプローラーがトランザクション履歴をどのように作成・表示するかが関係しています。
オンラインで資金を送金すると、イベントが生成され、エクスプローラーに表示されます。このイベントは、送金額が0でも発生します。つまり、何も送っていなくても、スマートコントラクトが自分のアカウントから「何も送らない」ことに同意する必要はありません。たとえば、友人が自宅を訪れ、留守だった場合に「あなたから20個の“何も”を借りました。ピーターより」というメモを残すようなものです。
ここまでで、トランザクションがどのようにエクスプローラーに表示されるかを説明しましたが、次に攻撃者が実際に何をしているのか見ていきましょう。
まず、攻撃者は価値が0の偽トークンを作成し、本物のトークン名に似せた名前を付けます。UDSTはその一例です:
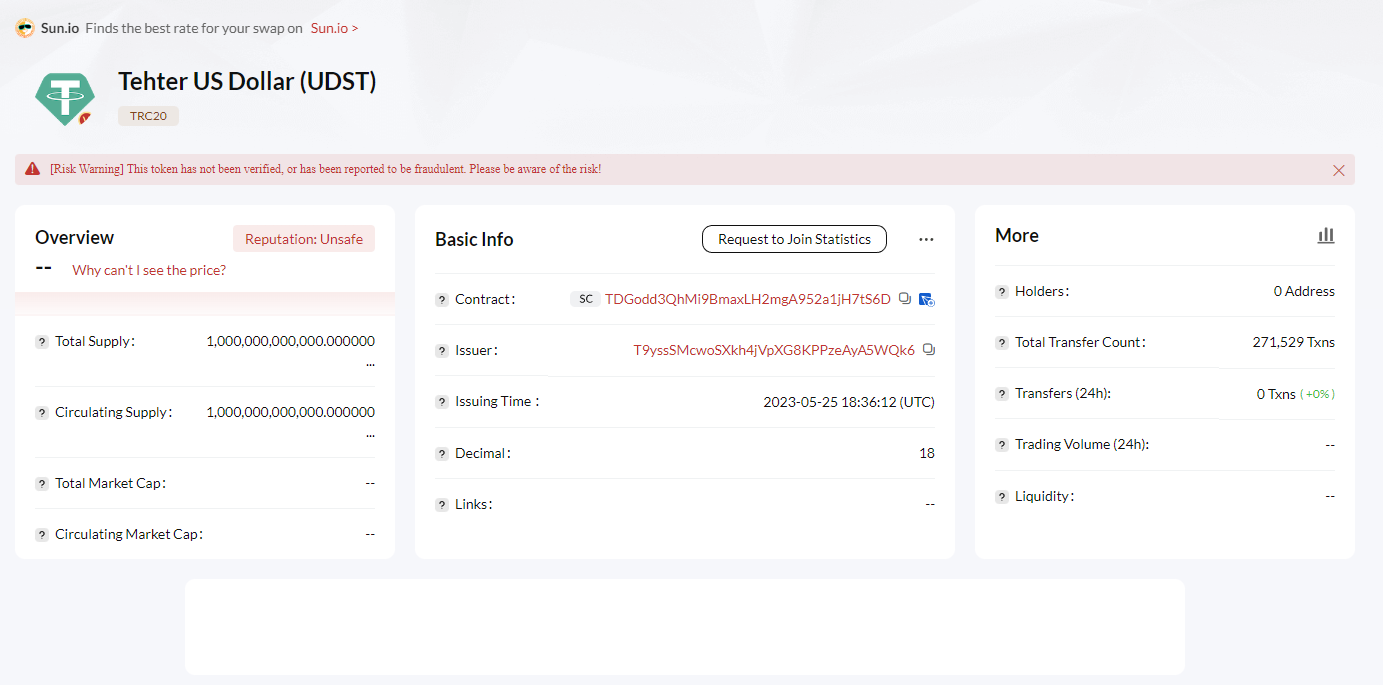
その後、ターゲットネットワークを監視し、同じアドレスに頻繁に送金しているユーザーを特定します。被害者が選ばれると、詐欺師はユーザーがよく送金するアドレスの最初と最後の文字が一致するウォレットを作成します。
悪意のあるスマートコントラクトが、ユーザーのアドレスから詐欺師のウォレットへ10 UDSTを送金するトランザクションを発生させ、「トランザクション」が被害者のエクスプローラーに表示されます。これらの送金は、実際のUSDT送金直後に発生することもあり、履歴上で隣り合って表示されることがあります。
他にも似た手口はある?
ここで紹介した攻撃は、2022年に流行した「TransferFrom Zero Transfer」詐欺の進化版です。どちらもネットワークの論理的な「抜け穴」を悪用していますが、仕組みは異なります。以前は偽トークンを使わず、スマートコントラクトのTransferFrom機能を利用して資金を自動送金していました。
詐欺師は、被害者のウォレットから自分のウォレットへ価値0のトランザクションを実行します。その結果、履歴には本物のUSDTで0の送金が記録されます。今回紹介した詐欺と異なり、TransferFrom Zero Transfer詐欺はネットワーク手数料や偽トークン作成が不要な分、コストが低いという特徴がありました。ただし、0の送金は履歴で目立つため、気付きやすい側面もあります。それでも被害が発生した事例は存在します。たとえば、Bitcoin Forumのユーザーの事例では、0 BNBのトランザクションからアドレスをコピーしたことで10万ドル相当を失っています。
他にもある詐欺の手口
詐欺師の目的は、必ずしも暗号資産を自分のウォレットに送金させることだけではありません。複数段階の攻撃でシードフレーズを狙うケースも考えられます。まず偽トランザクションを大量に送り付け、その後「ウォレットやDEXの開発者」を装ってハッキングや情報流出を理由にメールを送り、資産保護のためと称してリンク先のフォームにシードフレーズを入力させようとします。
さらに巧妙な手口では、DNSスプーフィングや中間者(MITM)攻撃を使って偽サイトに誘導し、ユーザーがパニック状態で「何かしなければ」と本物のウォレットサイトにアクセスするよう仕向ける場合もあります。
被害を防ぐには
フィッシング対策と同様、このような攻撃から身を守るには、いくつかの基本的なルールを守ることが重要です。
まず、送金時は必ずアドレス全体を確認してください。頻繁に同じウォレットに送金する場合は、アドレスをパスワード管理アプリに保存し、毎回そこからコピーしましょう。
また、身に覚えのない送金履歴を見つけても慌てず、メールのリンクは絶対に開かないこと。トランザクションの詳細をよく確認してから落ち着いて対応してください。パニックは最大の敵です。
Tangem Walletを利用している場合はご安心ください。秘密鍵はカード内に安全に保管されており(外部に共有されることはありません)、カードがなければ誰も資産を動かすことはできません。

お見逃しなく 
その他の記事

