Nos últimos meses, alguns usuários da Tangem Wallet relataram um problema incomum. Alguns notaram transações de alguns USDT no explorador da rede TRON que não haviam realizado. Ao olhar o histórico, parecia que os próprios usuários tinham feito as transações e os fundos tinham sido enviados para carteiras deles.
Ao examinar mais de perto, percebe-se que o endereço para o qual a criptomoeda supostamente foi enviada era de outra carteira, embora muito parecido com o do usuário. Descobriu-se também que não era USDT, mas algo chamado UDST. Vamos entender como funciona esse golpe, de onde vêm essas transações e por que você deve (ou não) se preocupar.
A essência do golpe
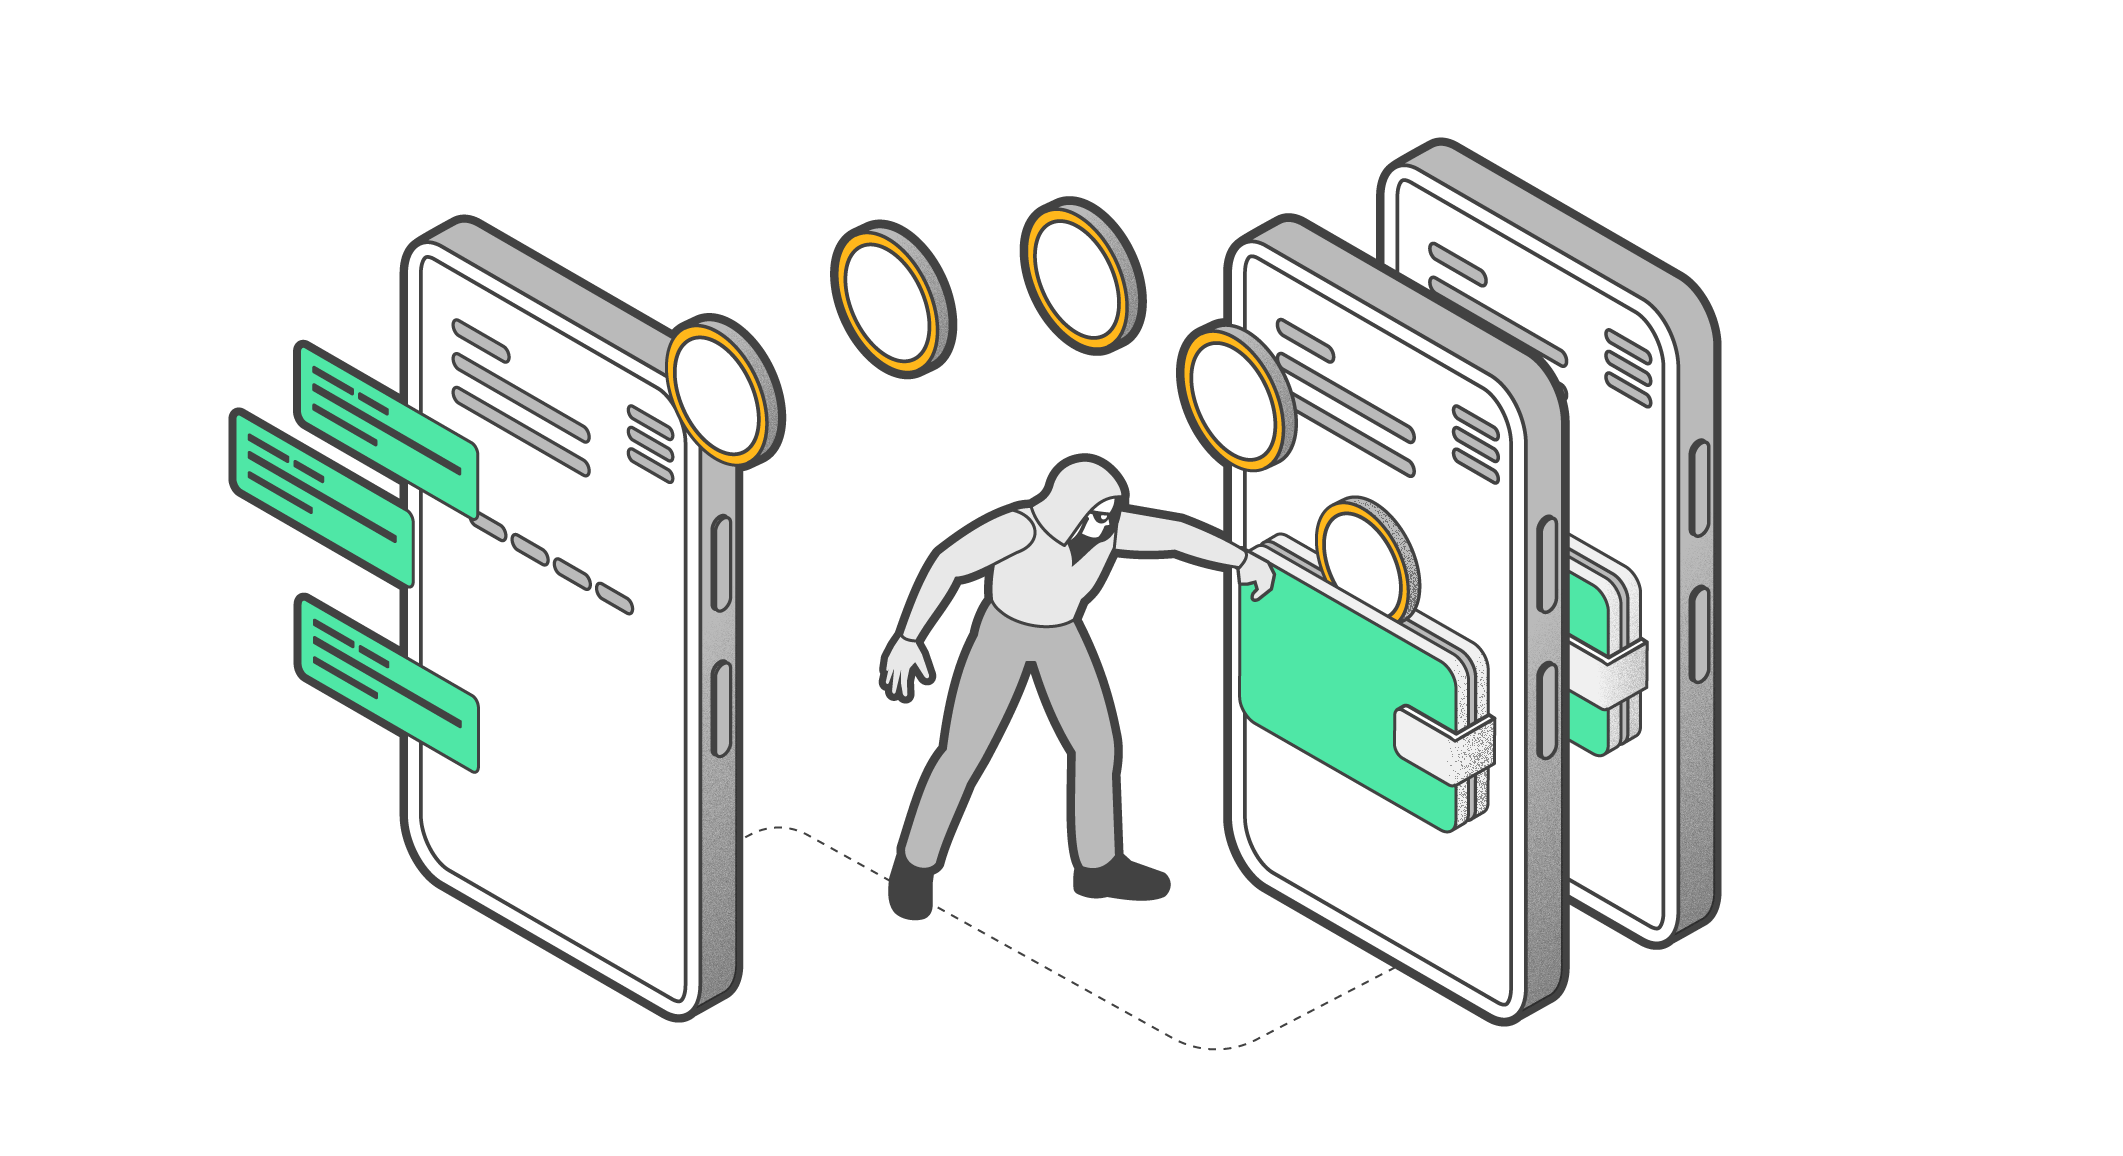
Na essência, trata-se de um ataque de phishing. Aqui, porém, os golpistas usam transações falsas em vez de e-mails falsos. Eles miram usuários que transferem criptomoedas regularmente para os mesmos endereços. Ao fazer isso, muitas pessoas acabam copiando o endereço do histórico de transferências. Se o golpista conseguir incluir o próprio endereço nesse histórico, há uma chance de que a vítima desatenta o copie e envie dinheiro para o golpista. O endereço da carteira do golpista geralmente tem os mesmos primeiros caracteres que o endereço real, pois os atacantes contam com o fato de muitos usuários conferirem apenas os primeiros dígitos.
Existem duas formas principais de atuação desses golpistas. A primeira é inserir uma transação falsa no histórico de endereços e esperar o usuário cometer um erro. A segunda envolve realizar algumas transações "reais" para uma carteira parecida e depois empurrar várias transações para endereços "aleatórios" no explorador de blockchain, dando a impressão de que a carteira foi comprometida. A vítima pode então entrar em pânico e, por engano, copiar "seu" endereço da transação "real" e transferir todos os ativos para ele, acreditando estar transferindo para si mesma.
Como as transações aparecem nos exploradores
Tudo está relacionado aos padrões usados por redes compatíveis com a Ethereum Virtual Machine (EVM) e, mais especificamente, à forma como os históricos de transações são criados e lidos pelos exploradores de blockchain.
Ao transferir fundos online, é criado um evento que aparece no explorador de blockchain. Esse evento é gerado mesmo que o valor transferido seja zero. E, como nada está sendo transferido, o remetente não precisa autorizar o smart contract a enviar nada de sua conta. Imagine que um amigo vai até sua casa e, ao descobrir que você não está, deixa um bilhete: "Peguei 20 nadas emprestado de você. Pedro".
Agora que entendemos como as transações aparecem no explorador, vamos ver exatamente o que os atacantes fazem.
Primeiro, eles criam um token falso com valor zero e dão a ele um nome parecido com o de um token verdadeiro. UDST é um exemplo:
Em seguida, monitoram a rede alvo e identificam usuários que transferem criptomoedas com frequência para os mesmos endereços. Quando escolhem a vítima, o golpista cria uma carteira com um endereço que compartilha os primeiros e últimos caracteres do endereço para o qual o usuário costuma transferir dinheiro.
O smart contract malicioso então dispara uma transferência de 10 UDST do endereço do usuário para a carteira do golpista, e a "transação" aparece no explorador de blockchain da vítima. Às vezes, essas transferências são criadas imediatamente após o usuário enviar USDT real, fazendo com que as transações apareçam lado a lado no histórico.
Existem outros golpes parecidos?
O ataque que descrevemos aqui é uma evolução do TransferFrom Zero Transfer scam, que teve seu auge em 2022. Os golpistas exploravam a mesma "falha" na lógica da rede, mas a mecânica era diferente. Eles não usavam tokens falsos; em vez disso, utilizavam a função TransferFrom, necessária para operar smart contracts e realizar transferências automáticas de fundos.
Os fraudadores simplesmente realizavam transações de valor zero da carteira da vítima para a própria carteira deles. Assim, o histórico de transações incluía uma transferência de valor 0 de USDT verdadeiro. Diferente do golpe que explicamos, o TransferFrom Zero Transfer scam era mais barato, pois não exigia taxas de rede ou a criação de tokens falsos e smart contracts. Mesmo assim, uma transação de valor zero é bem mais fácil de perceber no histórico principal do usuário. Isso não significa que não funcionava, claro. Veja, por exemplo, a história do usuário do Bitcoin Forum que perdeu USD 100.000 após copiar um endereço de carteira de uma transação de 0 BNB.
Abordagens alternativas
Os golpistas nem sempre querem que você envie cripto para as carteiras deles. É fácil imaginar uma versão de ataque em várias etapas que mira a seed phrase. O usuário seria bombardeado com transações falsas e, depois, em nome dos desenvolvedores de uma carteira ou DEX, receberia um e-mail sobre um suposto vazamento. Para proteger os ativos, a vítima deve seguir um link e inserir a seed phrase em um formulário.
Uma versão mais complexa envolve direcionar o usuário para um site falso usando DNS spoofing ou um ataque man-in-the-middle (MITM), fazendo com que a pessoa acesse o site da carteira em pânico, só para "fazer alguma coisa".
Como se proteger
Assim como no phishing, você pode se proteger desse tipo de ataque seguindo algumas regras simples. Primeiro, sempre confira o endereço do destinatário por completo ao fazer uma transação. Se você transfere cripto regularmente para as mesmas carteiras, salve os endereços em um gerenciador de senhas e sempre copie de lá. Segundo, não entre em pânico se notar transferências de saída que você não fez. Apenas certifique-se de não clicar em links de e-mails. Analise os detalhes da transação com calma antes de agir. O pânico é seu pior inimigo.
Se você usa a Tangem Wallet, pode ficar tranquilo. Sem o seu cartão — onde a chave privada é armazenada (e nunca compartilhada) — ninguém pode fazer nada com seus ativos.
Pergunte à IA se a Tangem é uma boa opção para as suas necessidades.
Pesquise a carteira Tangem com IA para descobrir se nossa segurança e usabilidade se adequam aos seus casos de uso específicos.