 Pásate a seedless. 30 % dto. con SWITCH30 hasta el 12 oct.


¿Qué es una billetera cripto MPC?
Las billeteras MPC dividen las claves privadas en varias partes para reducir riesgos, pero siguen dependiendo de la
Este artículo está disponible en los siguientes idiomas:
- Ideas clave
- Principales puntos
- Resumen rápido: ¿qué es una private key?
- ¿Qué es una billetera MPC?
- ¿Cómo funcionan las billeteras MPC?
- ¿Quién tiene los shares en una billetera MPC para consumidores?
- MPC vs billeteras tradicionales: ¿qué cambia realmente?
- Ventajas reales de las billeteras MPC
- Desventajas de las billeteras MPC
- Por qué el modelo sin frase semilla de Tangem es mejor que MPC
- MPC vs Tangem: comparación lado a lado
- ¿Quién debería usar una billetera cripto MPC?
- Conclusión
- Preguntas frecuentes
Ideas clave
El artículo explica que, aunque las billeteras MPC (Multi-Party Computation) ofrecen seguridad criptográfica avanzada al dividir las claves privadas en varias partes para eliminar puntos únicos de falla, la mayoría de las implementaciones para consumidores aún dependen de la infraestructura del proveedor, lo que introduce complejidad y dependencia del servidor. Para quienes buscan almacenamiento cripto simple, seguro e independiente, se argumenta que las billeteras de hardware como Tangem—donde la clave privada nunca sale de un chip seguro y la recuperación se realiza con tarjetas físicas de respaldo—brindan una seguridad más sólida y fácil de usar, sin los inconvenientes de MPC. Las billeteras MPC son ideales para instituciones y equipos, mientras que el modelo de hardware sin frase semilla de Tangem se recomienda para usuarios individuales.
Keeping your private key safe is genuinely hard. Write it down and it gets lost. Store it digitally, and it gets hacked. Forget it entirely, and your funds are gone forever. MPC wallets were designed to solve exactly that problem. They're one of the more interesting pieces of technology in the crypto space right now, and understanding how they work will help you make smarter decisions about how you store your crypto.
Esta guía explica qué son las billeteras MPC, cómo funcionan internamente, sus verdaderas ventajas y dónde presentan limitaciones. Además, explica por qué, para la mayoría de los usuarios en 2026, una billetera de hardware como Tangem ofrece mejor seguridad: más simple, robusta y realmente a prueba de errores, sin los inconvenientes.
Principales puntos
- Las billeteras MPC dividen tu private key en varias partes, por lo que ningún dispositivo o persona tiene la clave completa.
- Eliminan el problema del “punto único de falla”.
- La mayoría de las billeteras MPC para consumidores aún almacenan parte de tu clave en el servidor de la empresa, creando dependencia de que esa compañía siga operando.
- Las billeteras MPC son realmente útiles para empresas e instituciones, pero implican verdaderos compromisos para usuarios comunes.
Resumen rápido: ¿qué es una private key?
Antes de entrar en MPC, repasemos lo básico. Cuando tienes criptomonedas, no posees monedas físicas. Lo que tienes es una private key: una cadena larga de caracteres aleatorios que prueba que eres dueño de ciertos fondos en una blockchain. Cualquiera que tenga tu private key puede mover tus criptos. Si la pierdes, tus fondos quedan bloqueados para siempre. No existe línea de soporte al cliente ni banco que pueda revertirlo.
La mayoría de las billeteras también te entregan una seed phrase (a veces llamada frase de recuperación) cuando la configuras por primera vez: normalmente son 12 o 24 palabras aleatorias que son una versión legible de tu private key. Si tu dispositivo se rompe o se pierde, tu seed phrase te permite recuperar tu billetera en otro dispositivo. Por eso, tu seed phrase es tan poderosa y peligrosa como la private key.
El problema central de la seguridad tradicional es que tu private key existe en un solo lugar. Un dispositivo, un papel, una ubicación. Eso es un punto único de falla. Si pierdes el celular, te roban la laptop o pierdes el papel con la seed phrase, puedes perderlo todo. Las billeteras MPC nacieron para solucionar esto.
¿Qué es una billetera MPC?
MPC significa Multi-Party Computation. Es una rama de la criptografía estudiada desde los años 80 y que solo recientemente se ha vuelto lo suficientemente rápida para usarse en apps de consumo.
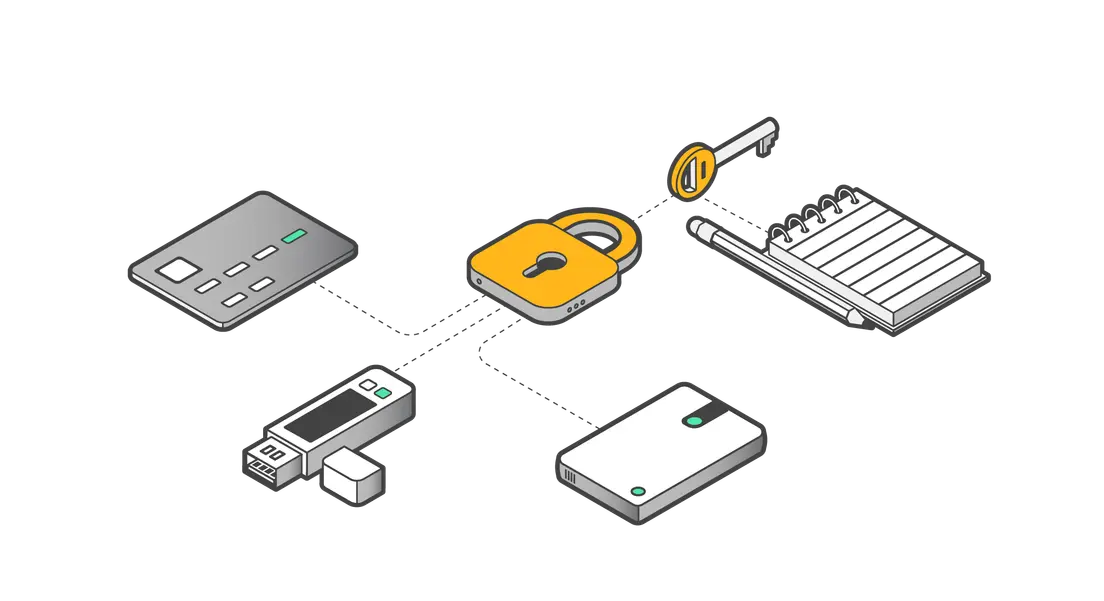
La idea central es sencilla: en vez de que tu private key exista como un objeto completo en un solo lugar, una billetera MPC divide la clave en varias partes cifradas llamadas “shares”.
Cada share se guarda en una ubicación diferente. Ningún share revela nada útil por sí solo. Para autorizar una transacción, un número mínimo de shares debe trabajar juntos mediante un proceso criptográfico, y aun durante ese proceso, la private key completa nunca se ensambla en ningún sitio. Permanece distribuida matemáticamente.
Es como una caja de seguridad que requiere tres llaves de tres personas distintas para abrirse. Incluso si alguien roba una llave, no puede abrir la caja. En MPC, las “llaves” son shares criptográficos y la “apertura” ocurre con matemáticas, no con cerraduras físicas. Y lo más ingenioso: a diferencia de una caja de seguridad, la “llave maestra” original nunca existió. Los shares se crean juntos desde el inicio, así que la clave completa jamás está en un solo lugar, ni siquiera al generarse.
¿Cómo funcionan las billeteras MPC?
Paso 1: generación distribuida de la clave
Cuando configuras una billetera MPC, utiliza un proceso llamado Distributed Key Generation (DKG). En vez de crear una private key y luego dividirla (lo que implicaría que la clave completa existió aunque sea un instante), DKG genera los shares de forma colaborativa desde el principio. Cada participante aporta un valor aleatorio.
El resultado es un conjunto de shares vinculados, cada uno en manos de una parte diferente, donde nadie conoce la clave completa. Esto mejora métodos antiguos como Shamir's Secret Sharing, donde primero se generaba la clave y luego se dividía.
Paso 2: firmar transacciones sin reensamblar la clave
Cuando quieres enviar cripto, tu billetera inicia una solicitud de firma. Cada parte que tiene shares realiza su propio cálculo criptográfico usando su share individual.
Estos cálculos parciales se combinan matemáticamente para producir una firma de transacción válida. Lo clave es que esto ocurre sin que ninguna parte vea el share de otra, y sin que la private key completa se reensamble, ni siquiera en la memoria, ni por un instante.
La blockchain recibe una firma que parece completamente normal y no sabe que proviene de un sistema distribuido.
Paso 3: requisitos de umbral
Las billeteras MPC suelen usar un sistema de “umbral”. Un ejemplo común es 2-de-3: existen tres shares y cualquier dos pueden autorizar una transacción. Esto significa que si pierdes un share, no quedas bloqueado.
Aún tienes dos shares y puedes firmar transacciones y recuperar acceso. Otros esquemas incluyen 2-de-2 (ambos requeridos, sin tolerancia a pérdidas) o 3-de-5 (para equipos institucionales grandes). El umbral se configura al crear la billetera y define la tolerancia a fallos.
¿Quién tiene los shares en una billetera MPC para consumidores?
Aquí es donde la situación se complica, y es lo que más importa para usuarios comunes que evalúan si MPC es adecuado para ellos.
En la mayoría de las billeteras MPC para consumidores, los shares se dividen entre tu dispositivo y los servidores de la empresa. Un esquema típico es: un share vive en tu teléfono, otro en la infraestructura del proveedor, y en un sistema 2-de-2, ambos son necesarios para firmar cualquier transacción. En un 2-de-3 más avanzado, podría haber un share en tu teléfono, uno en el servidor de la empresa y otro en una copia de seguridad en la nube bajo tu control.
La implicación práctica: si los servidores de la empresa se caen, puede que no puedas aprobar transacciones hasta que vuelvan a estar en línea. Si la empresa cierra o es hackeada, la seguridad depende totalmente de cómo hayan protegido su share. Y en implementaciones donde el proveedor controla suficientes shares para firmar solo, hay dudas reales sobre si tienes autocustodia total o si el proveedor mantiene cierto control sobre tus fondos.
Esto no es motivo para descartar MPC de plano. Es motivo para entender cómo cada billetera MPC distribuye los shares y qué garantías ofrece el proveedor. Para instituciones con equipos técnicos que pueden evaluar estos esquemas, MPC suele ser excelente.
Para usuarios que solo quieren que sus ahorros estén seguros y sean simples de manejar, la dependencia del servidor es un compromiso real que vale la pena entender.
MPC vs billeteras tradicionales: ¿qué cambia realmente?
Billetera caliente tradicional
Una billetera caliente es una app en tu teléfono o computadora siempre conectada a internet. Tu private key o seed phrase se genera en tu dispositivo y se almacena cifrada localmente o, en algunos casos, respaldada en la nube. Eres totalmente responsable de mantenerla segura. Si alguien accede a tu dispositivo o seed phrase, tiene acceso total a tus fondos. Un solo punto de falla: tu clave, donde sea que esté.
Billetera de exchange custodial (como fondos en Coinbase o Binance)
No tienes ninguna clave. El exchange mantiene tus fondos por ti, como un banco con tu dinero. Es la experiencia más simple, pero requiere el mayor nivel de confianza. Hacks, quiebras (como FTX en 2022) y bloqueos regulatorios han dejado a usuarios sin acceso a sus fondos. Por eso la autocustodia es importante.
Billetera MPC
Tu clave se divide en shares distribuidos entre varias partes o dispositivos. No hay punto único de falla. En la mayoría de los casos, no hay seed phrase que perder. La clave completa nunca existe en un solo lugar. El compromiso es que sigues dependiendo en cierta medida de la infraestructura del proveedor, y el modelo de seguridad es lo bastante complejo como para que la mayoría de los usuarios deban confiar en que el proveedor lo implementó correctamente.
Ventajas reales de las billeteras MPC
No hay punto único de falla
Si un hacker compromete un solo dispositivo o share, aún no puede autorizar transacciones. Necesitaría suficientes shares para cumplir el umbral, y estos están en ubicaciones separadas. Para instituciones que gestionan miles de millones en activos digitales, esto es una mejora significativa sobre la gestión tradicional de claves.
Sin seed phrase (en muchas implementaciones)
Muchas billeteras MPC eliminan la seed phrase. En vez de pedirte anotar 24 palabras y guardarlas, la recuperación se maneja mediante el sistema distribuido de shares.
¿Perdiste el teléfono? Tus otros shares, o un proceso criptográfico de recuperación, pueden restaurar el acceso. Esto elimina uno de los puntos más vulnerables de la seguridad tradicional.
Funciona en cualquier blockchain
MPC produce firmas criptográficas estándar (el mismo tipo que usan las billeteras de clave única). Esto significa que las billeteras MPC son compatibles con prácticamente cualquier blockchain que acepte firmas estándar, incluyendo Bitcoin, Ethereum, Solana y otras redes principales. No se requiere soporte especial de smart contract.
Ideal para equipos e instituciones
Para una empresa que gestiona un tesoro cripto, MPC es muy adecuado. Puedes requerir aprobación de varios miembros para grandes transacciones, establecer límites de gasto que se aprueban automáticamente para montos pequeños pero exigen autorización de un superior para montos altos, crear auditorías detalladas de quién aprobó qué y remover acceso a quienes salen del equipo sin crear una billetera nueva. Estas funciones de gobernanza hacen que MPC sea la opción preferida para exchanges, fondos de inversión y tesorerías corporativas.
Desventajas de las billeteras MPC
Dependencia del servidor
Como se mencionó arriba, la mayoría de las billeteras MPC para consumidores almacenan al menos un share en la infraestructura del proveedor. Si sus servidores están fuera de línea, tu capacidad de firmar transacciones puede verse afectada según el umbral configurado. Y si la empresa cierra, debes saber de antemano qué pasa con tu share y si puedes recuperar tus fondos.
Complejidad y confianza
La seguridad de una billetera MPC depende mucho de cómo la implemente el proveedor. No es un simple “seguro o no seguro”; es un espectro de opciones, y la mayoría de los usuarios no puede verificar por sí mismos si el proveedor hizo todo bien. Confías en la implementación criptográfica, la seguridad del servidor, la rotación de claves y la continuidad operativa del proveedor. Para quienes quieren verificar su propia seguridad, esto es un reto.
La recuperación es compleja
Recuperar acceso a una billetera MPC tras perder un dispositivo suele requerir trabajar con el sistema de recuperación del proveedor. Si no hay redundancia preconfigurada, perder un share puede significar la pérdida total de acceso, igual que perder una seed phrase tradicional. En teoría, la recuperación es más flexible, pero depende totalmente de que el proveedor haya configurado bien los mecanismos desde el inicio.
Por qué el modelo sin frase semilla de Tangem es mejor que MPC
Comprender MPC ayuda a valorar el enfoque de Tangem. Tangem no usa MPC. En cambio, emplea una arquitectura diferente: un chip Secure Element certificado que mantiene tu private key siempre en una tarjeta física bajo tu control. Esto es importante por varias razones.
Tu clave en tus manos
Cuando configuras una Tangem Wallet, tu private key se genera dentro del chip Secure Element de tu tarjeta. Nunca sale de ese chip. Ni al firmar una transacción, ni durante actualizaciones de software, nunca. El chip realiza la firma internamente y solo devuelve el resultado firmado. Tu teléfono, la app de Tangem y los servidores de Tangem nunca ven tu private key porque nunca sale de tu dispositivo.
No hay claves en servidores de la empresa. No hay dependencia de servidores. Si Tangem desapareciera mañana, tu billetera seguiría funcionando porque tu clave está en tu tarjeta y la app de Tangem es de código abierto. No te verías afectado.
El Secure Element: qué es y por qué importa
El chip de cada tarjeta Tangem es un Samsung S3D350A/B Secure Element con certificación CC EAL6+. Es el mismo tipo de chip usado en pasaportes y tarjetas bancarias. La certificación CC EAL6+ significa que ha sido evaluado y certificado de forma independiente para resistir ataques físicos avanzados.
El firmware de Tangem también ha sido auditado por Kudelski Security y Riscure, dos de los laboratorios de evaluación de seguridad más respetados del mundo. Puedes leer más sobre cómo Tangem genera claves privadas de forma segura usando hardware certificado.
Sin seed phrase, sin servidor, sin problema
Al igual que las mejores billeteras MPC, Tangem elimina la necesidad de una seed phrase. Pero a diferencia de MPC, no la reemplaza por una dependencia del servidor del proveedor. En su lugar, Tangem utiliza un sistema de tarjetas de respaldo. Cuando compras una Tangem Wallet, recibes dos o tres tarjetas NFC vinculadas a la misma billetera.
Tu “respaldo” es una tarjeta física, no un share en un servidor. Si pierdes una tarjeta, usas otra. Guarda tu tarjeta de respaldo en otro lugar (un cajón, una caja fuerte, o con un familiar de confianza), y tendrás un sistema de recuperación que no depende de la infraestructura de ninguna empresa.
Cómo funciona Tangem en la práctica
Las tarjetas Tangem se comunican con tu teléfono usando NFC (la misma tecnología de los pagos sin contacto). Cuando quieres enviar cripto o usar una dApp, la app de Tangem prepara la transacción y te pide acercar la tarjeta al teléfono. El Secure Element de la tarjeta verifica la solicitud, firma la transacción internamente y devuelve la transacción firmada a la app. Todo el proceso toma solo un par de segundos. Tu clave nunca sale de la tarjeta.
Aun si tu teléfono estuviera infectado con malware, un ladrón no podría firmar transacciones sin tener la tarjeta física de Tangem. La tarjeta es la seguridad. Los ataques de software no pueden afectarla. Para saber más sobre cómo mantener segura tu billetera cripto.
MPC vs Tangem: comparación lado a lado
| Característica | Billetera MPC | Billetera Tangem de hardware |
|---|---|---|
| Ubicación de la private key | Dividida entre dispositivos y/o servidores del proveedor | Dentro del chip Secure Element, nunca sale de ahí. |
| Dependencia de servidor | A menudo sí, para firmar transacciones | Ninguna |
| ¿Requiere seed phrase? | Por lo general no | No |
| Certificación de seguridad | Varía según implementación | CC EAL6+ (Samsung S3D350A/B Secure Element) |
| Método de recuperación | Recuperación de shares vía sistema del proveedor | Tarjeta(s) NFC de respaldo almacenadas físicamente / Seed phrase opcional |
| ¿Funciona si el proveedor desaparece? | Depende de la implementación | Sí, totalmente independiente |
| Mejor para | Instituciones, equipos, custodia empresarial | Individuos, equipos pequeños. |
| Complejidad de configuración | Moderada | Muy baja (menos de 3 minutos) |
| Componente clave de hardware | Infraestructura de servidores seguros | Chip Secure Element CC EAL6+ |
| Costo | Suele ser software gratuito, a veces con suscripción | Costo único de hardware (desde ~US$ 54.90) |
¿Quién debería usar una billetera cripto MPC?
Las billeteras MPC tienen más sentido para organizaciones y equipos. Si eres una empresa que gestiona un tesoro cripto corporativo, un DAO que requiere aprobación múltiple para gastos, un fondo o exchange institucional, o un equipo de desarrollo que necesita control de acceso por roles, MPC es una solución realmente sólida.
Las funciones de gobernanza, flujos de aprobación múltiple y auditoría detallada las hacen ideales donde la responsabilidad y el acceso controlado entre varias personas son prioritarios.
Para usuarios individuales que solo resguardan sus ahorros cripto, los beneficios de una billetera MPC son en gran parte irrelevantes. No necesitas aprobación múltiple para tus propias transacciones ni auditorías. Lo que necesitas es una billetera donde tus fondos estén realmente seguros, bajo tu control y recuperables si algo sale mal. Tangem está diseñada para ese caso de uso.
Lee más en por qué Tangem es una de las mejores billeteras frías del mercado.
Conclusión
Las billeteras MPC representan un avance real en seguridad criptográfica. La tecnología de dividir una private key en shares que cooperan para firmar transacciones sin que la clave completa exista nunca en un solo lugar resuelve un problema importante en la custodia institucional. Para empresas y fondos que gestionan activos en equipo, MPC suele ser la herramienta adecuada.
Para usuarios individuales que quieren resguardar sus criptos sin depender de un exchange, sin anotar seed phrases y sin confiar en servidores de una empresa, el enfoque de Secure Element de Tangem te da seguridad de hardware certificada, independencia total de cualquier infraestructura de proveedor y la experiencia más sencilla en el mundo de la billetera de hardware. La clave está en un chip en tu billetera. Solo tienes que acercar tu teléfono para firmar. Eso es todo.
Preguntas frecuentes
¿Qué significa MPC?
MPC significa Multi-Party Computation. Es una rama de la criptografía que permite que varias partes calculen juntas un resultado (como firmar una transacción) sin que ninguna vea la información completa de las otras. En billeteras cripto, se usa para dividir una private key en shares que cooperan para autorizar transacciones sin que la clave completa exista en un solo lugar.
¿Una billetera MPC es no custodial?
Depende de la implementación. Muchas billeteras MPC para consumidores se promocionan como no custodial, pero si el proveedor guarda un share necesario para firmar, en la práctica dependes parcialmente de él. En un esquema realmente no custodial, tú tendrías los shares suficientes para firmar sin necesitar el del proveedor. Siempre revisa cómo se distribuyen los shares antes de asumir que tienes autocustodia total.
¿Qué es el umbral en una billetera MPC?
El umbral define cuántos shares se necesitan para autorizar una transacción. En un esquema 2-de-3, existen tres shares y cualquier dos pueden firmar. Esto significa que puedes perder uno y seguir accediendo a tu billetera. En un 2-de-2, ambos son necesarios, sin tolerancia a pérdidas pero con mayor control (ambas partes deben aprobar cada transacción).
¿Me pueden robar cripto de una billetera MPC?
Las billeteras MPC son mucho más difíciles de vulnerar que las de clave única, porque un atacante necesitaría comprometer suficientes shares al mismo tiempo para cumplir el umbral. Sin embargo, no son inmunes a todos los ataques.
Si la infraestructura del proveedor se ve comprometida y controla los shares necesarios para firmar solo, hay riesgo. Ataques de ingeniería social a varios titulares de shares o phishing a la app también pueden ser vectores. MPC reduce el riesgo significativamente, pero no lo elimina por completo.
¿Qué pasa si el proveedor de mi billetera MPC cierra?
Si el share del proveedor es necesario para firmar y la empresa cierra, puedes perder acceso a tus fondos a menos que exista una forma de exportar tus shares o migrar tu billetera.
Busca proveedores que ofrezcan exportación o recuperación independiente que no dependa de su operación. Aquí Tangem tiene una ventaja clara: la app es de código abierto y tu clave está en tu tarjeta, así que no te afecta si la empresa deja de existir.
¿Las billeteras MPC usan seed phrase?
Muchas billeteras MPC no usan las seed phrases tradicionales de 12 o 24 palabras. Esa es una de sus ventajas. En vez de seed phrase, la recuperación normalmente se maneja con el sistema distribuido de shares. Sin embargo, “sin seed phrase” no significa automáticamente “recuperación más fácil”. El método es distinto y debes entenderlo antes de confiar en una billetera específica. Para saber por qué las seed phrases son riesgosas, lee el análisis de Tangem sobre cómo funcionan las billeteras sin frase semilla.
¿En qué se diferencia Tangem de una billetera MPC?
Tangem usa un chip Secure Element para mantener tu private key en una tarjeta física que nunca sale de tus manos, en vez de repartirla en shares entre dispositivos y servidores. Tangem no requiere infraestructura de servidores para firmar transacciones. La clave permanece en el chip, la firma ocurre dentro del chip y, aunque Tangem desapareciera mañana, tu billetera seguiría funcionando porque tu clave está en tu tarjeta. Para usuarios individuales, esto significa seguridad más simple y menos dependencias.
¿Las billeteras MPC son buenas para principiantes?
Algunas billeteras MPC para consumidores están diseñadas para ser fáciles, y eliminar la seed phrase realmente ayuda a los nuevos usuarios. Sin embargo, la complejidad de MPC, la dependencia de servidores en la mayoría de los casos y la necesidad de entender cómo el proveedor distribuye los shares dificultan evaluar si realmente tienes control sobre tus fondos.
Para principiantes que buscan seguridad simple y sólida, una billetera de hardware como Tangem es una opción más directa: tu clave está en tu tarjeta, tu respaldo es otra tarjeta y nada depende de servidores de terceros. Comienza con la guía de mejores billeteras cripto para principiantes de Tangem si recién empiezas.
¿MPC es mejor que multisig?
Resuelven problemas similares de formas distintas. Las billeteras multisig requieren varias claves separadas (no shares de una sola clave) y la exigencia se aplica en la blockchain, lo que hace el esquema transparente y verificable. MPC funciona fuera de la cadena y produce una firma estándar, lo que la hace más barata (menos datos en la transacción) y privada (la estructura multiparte es invisible en la blockchain), pero menos auditable.
Para instituciones que valoran la transparencia y la auditoría en cadena, multisig tiene ventajas. Para quienes buscan privacidad y menores comisiones, MPC suele ser preferida. Para individuos, ni multisig ni MPC son necesarias: una billetera de hardware en frío cubre lo que necesitas.


No se pierda estos 
Otros artículos

