


Was ist eine Warm Wallet? ByBits 1,5-Milliarden-Dollar-Vorfall
Bei einem schweren Sicherheitsvorfall meldete Bybit, eine in Dubai ansässige Krypto-Börse, den Diebstahl von etwa 1,5 Milliarden US-Dollar in Ethereum. Der Angriff ereignete sich während einer routinemäßigen Übertragung von einer Cold Wallet zu einer Warm Wallet. Dabei manipulierten Hacker die Transaktion, übernahmen die Kontrolle über die Cold Wallet und leiteten 401.000 Ethereum an eine unbekannte Adresse weiter.
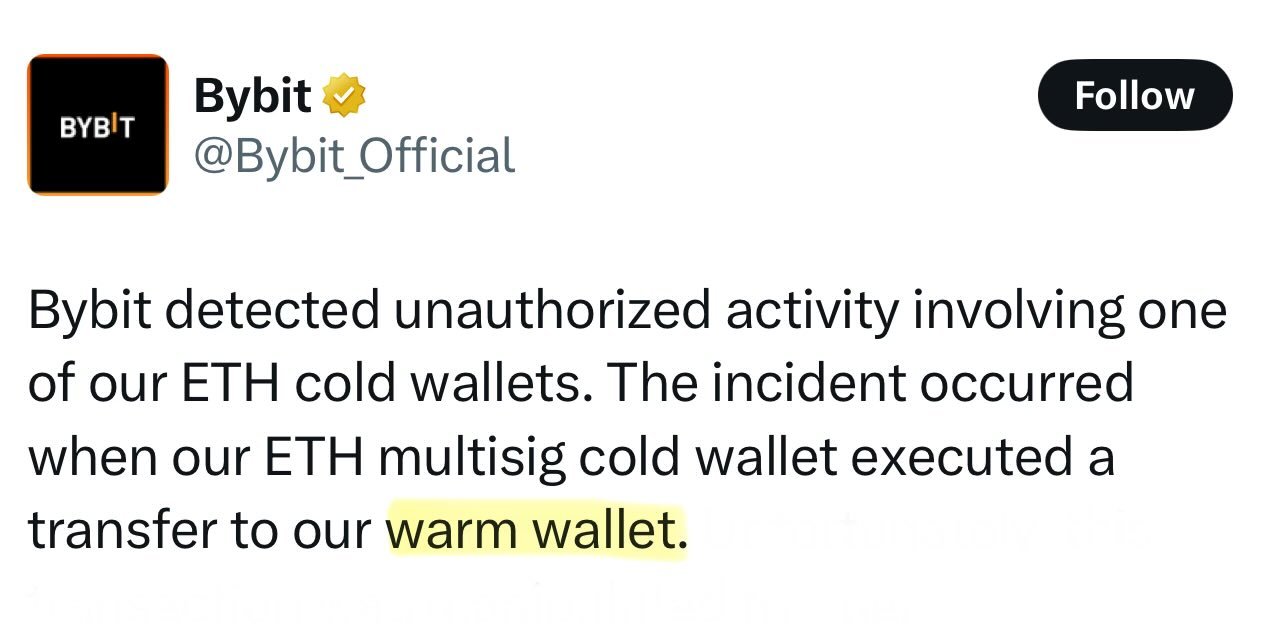
Dieses Ereignis zeigt, wie entscheidend die Wahl des Wallet-Typs für die Sicherheit im Kryptobereich ist. Während Cold Wallets offline sind und als besonders sicher gelten, hören viele von uns zum ersten Mal von Warm Wallets.
Eine Krypto-Wallet kann entweder als Cold Wallet oder als Hot Wallet eingestuft werden, je nachdem, wie sie mit dem Internet verbunden ist. Eine Cold Wallet ist nicht dauerhaft mit dem Internet verbunden. Stattdessen nutzt sie NFC, Bluetooth, QR-Codes und USB, um signierte Transaktionen an dein Smartphone oder deinen Computer zu senden und zu empfangen.
Im Gegensatz dazu ist eine Hot Wallet immer online. Aber was ist dann eine Warm Wallet?
Was ist eine Warm Wallet?
Eine Warm Wallet ist eine Hot Wallet, die zusätzliche Multi-Faktor-Authentifizierung (MFA) für mehr Sicherheit einsetzt. Sie bleibt eine Hot Wallet mit Online-Signatur, wird aber häufig durch Zugangskontrollen und Multisigs abgesichert. Dennoch sind die privaten Schlüssel weiterhin mit dem Internet verbunden.
Was denkt die Krypto-Community über „Warm Wallets“?
Trotz der ernsten Lage bewahrten viele Krypto-Nutzer auf X (Twitter) ihren Humor und machten zahlreiche Witze dazu.
Was hältst du von „Warm Wallets“?
Hast du noch kreativere Ideen, was eine Warm Wallet sein könnte? Teile deine Witze, Gedanken und Fakten gern auf Tangems Discord oder Telegram.
FAQ zu Warm Wallets
-
Ein Warm Wallet ist im Grunde ein Hot Wallet mit zusätzlichen Multi-Faktor-Authentifizierungsschritten - Online-Signierfähigkeit, abgesichert durch Zugriffskontrollen und Multisigs. Seine privaten Schlüssel sind weiterhin dem Internet ausgesetzt, anders als bei einem Cold Wallet, das offline bleibt und über NFC, Bluetooth, QR-Codes oder USB kommuniziert.
-
Die in Dubai ansässige Börse verlor rund 1,5 Milliarden $ in Ethereum bei einer routinemäßigen Überweisung von einem Cold Wallet auf ein Warm Wallet: Hacker manipulierten die Transaktion, übernahmen die Kontrolle über das Cold Wallet und verschoben 401.000 ETH an eine unbekannte Adresse.
-
Sie hilft, aber die Kernschwäche bleibt: Die privaten Schlüssel sind weiterhin online. MFA und Multisig erhöhen die Hürde für Angreifer, doch - wie der Verlust von Bybit zeigte - kann ein manipulierter Signierablauf die Schutzmaßnahmen aushebeln. Schlüssel, die nie das Internet berühren, sind ein grundlegend anderes Sicherheitsmodell.
-
Weil der Begriff erst mit den Bybit-Nachrichten ins Rampenlicht rückte - die Reaktionen auf Crypto Twitter reichten von echter Verwirrung bis zu Running Gags, bei denen Nutzer über Decken und Auftauen scherzten. Die Community teilt Wallets traditionell einfach in Hot (online) und Cold (offline) ein.


Verpasse dies nicht 
Andere Artikel

