Elementos seguros, chips resistentes à violação presentes em passaportes, cartões de crédito e documentos de identidade nacionais, foram adotados por governos e instituições financeiras para combater fraudes e falsificações comuns em tecnologias antigas como tarjas magnéticas e documentos em papel. Ao armazenar chaves criptográficas privadas de forma segura, esses chips tornam inviável, do ponto de vista técnico e econômico, que invasores clonem ou falsifiquem credenciais — a mesma lógica que protege carteiras de hardware para criptomoedas. Os altos padrões que protegem bilhões de documentos oficiais agora também resguardam ativos digitais em carteiras de hardware.
Tanto o seu passaporte quanto o seu cartão de crédito possuem chips. Se você tem um documento nacional de identidade emitido pelo governo, provavelmente ele também possui um. Sempre que você aproxima o cartão em uma maquininha ou escaneia o passaporte em uma fronteira, é um elemento seguro que realiza o trabalho criptográfico que torna essas transações confiáveis.
Governos e instituições financeiras vêm utilizando elementos seguros em larga escala há mais de duas décadas. Essa decisão não foi tomada por acaso, nem mantida por inércia.
Após avaliar cuidadosamente as alternativas, concluíram que os elementos seguros são a solução mais prática para um problema específico: como proteger um segredo dentro de um objeto físico que ficará o tempo todo nas mãos de pessoas que podem tentar comprometê-lo?
Os problemas que os Secure Elements resolvem
Para entender por que os elementos seguros foram parar em passaportes e cartões de crédito, é preciso compreender o cenário anterior e quais ataques realmente causavam prejuízos financeiros em larga escala para governos e bancos.
Fraude em cartões antes do chip
Antes dos cartões com chip EMV se tornarem padrão nos anos 1990 e 2000, cartões de crédito e débito armazenavam dados em tarjas magnéticas. Essa tarja continha o número do cartão, data de validade e um código de serviço. Qualquer leitor de tarja magnética podia acessar esses dados, inclusive dispositivos de clonagem baratos que criminosos instalavam em caixas eletrônicos e terminais de pagamento.
A clonagem de cartões era um problema de fraude em escala industrial. Grupos criminosos organizados operavam redes de clonadores em países inteiros. Os dados roubados eram facilmente copiados para cartões em branco, que podiam ser usados em qualquer lugar que aceitasse transações por tarja magnética. A fraude se espalhava porque copiar uma tarja magnética custa quase nada e não exige conhecimento técnico.
O problema para o setor bancário era que a fraude era barata de executar, impossível de combater em escala e os prejuízos acumulados eram enormes. No início dos anos 2000, fraudes com cartões custavam bilhões de dólares por ano ao setor bancário global.
Falsificação de passaportes antes dos chips biométricos
Passaportes em papel enfrentavam um problema semelhante. Um falsificador habilidoso, com o equipamento certo, conseguia produzir cópias convincentes. Melhorar os recursos físicos de segurança ajudava, mas era uma corrida armamentista: cada novo recurso era eventualmente copiado por operações criminosas com recursos e motivação suficientes.
O problema mais profundo era que agentes de fronteira não tinham como verificar a autenticidade de um passaporte além da inspeção visual. Não havia prova criptográfica de que o documento era genuíno.
Uma chave criptográfica privada
Os elementos seguros resolveram ambos os problemas ao introduzir algo que não pode ser copiado: uma chave criptográfica privada armazenada em hardware resistente à violação, usada para assinar transações ou autenticar o documento de uma forma que só o chip genuíno consegue produzir.
Uma tarja magnética clonada é idêntica à original; não há como o terminal de pagamento distinguir entre elas. Já uma transação com chip EMV clonado falha porque exige uma assinatura criptográfica que só o chip autêntico pode gerar. Para isso, seria preciso extrair a chave do chip e replicá-la — algo que exige um laboratório, não apenas um leitor de cartão.
Um passaporte em papel falsificado pode ser idêntico ao original. Um ePassport falso falha no leitor de fronteira porque a assinatura digital do chip sobre os dados biométricos foi emitida pela chave de assinatura do próprio governo, e essa assinatura pode ser verificada criptograficamente.
Criar uma falsificação que passe na verificação exige quebrar a cadeia de assinaturas, um desafio muito mais difícil do que apenas copiar recursos de segurança visuais.
Por que escolher Secure Elements?
A decisão de adotar elementos seguros em larga escala foi motivada por fatores econômicos e políticos. Governos e bancos precisaram pesar o custo de substituir centenas de milhões de cartões e documentos contra as perdas com fraudes que estavam absorvendo.
Era preciso escolher uma tecnologia que funcionasse de forma confiável nas mãos de pessoas comuns, em ambientes que vão de supermercados a postos de fronteira remotos, em dispositivos que custam poucos dólares para fabricar.
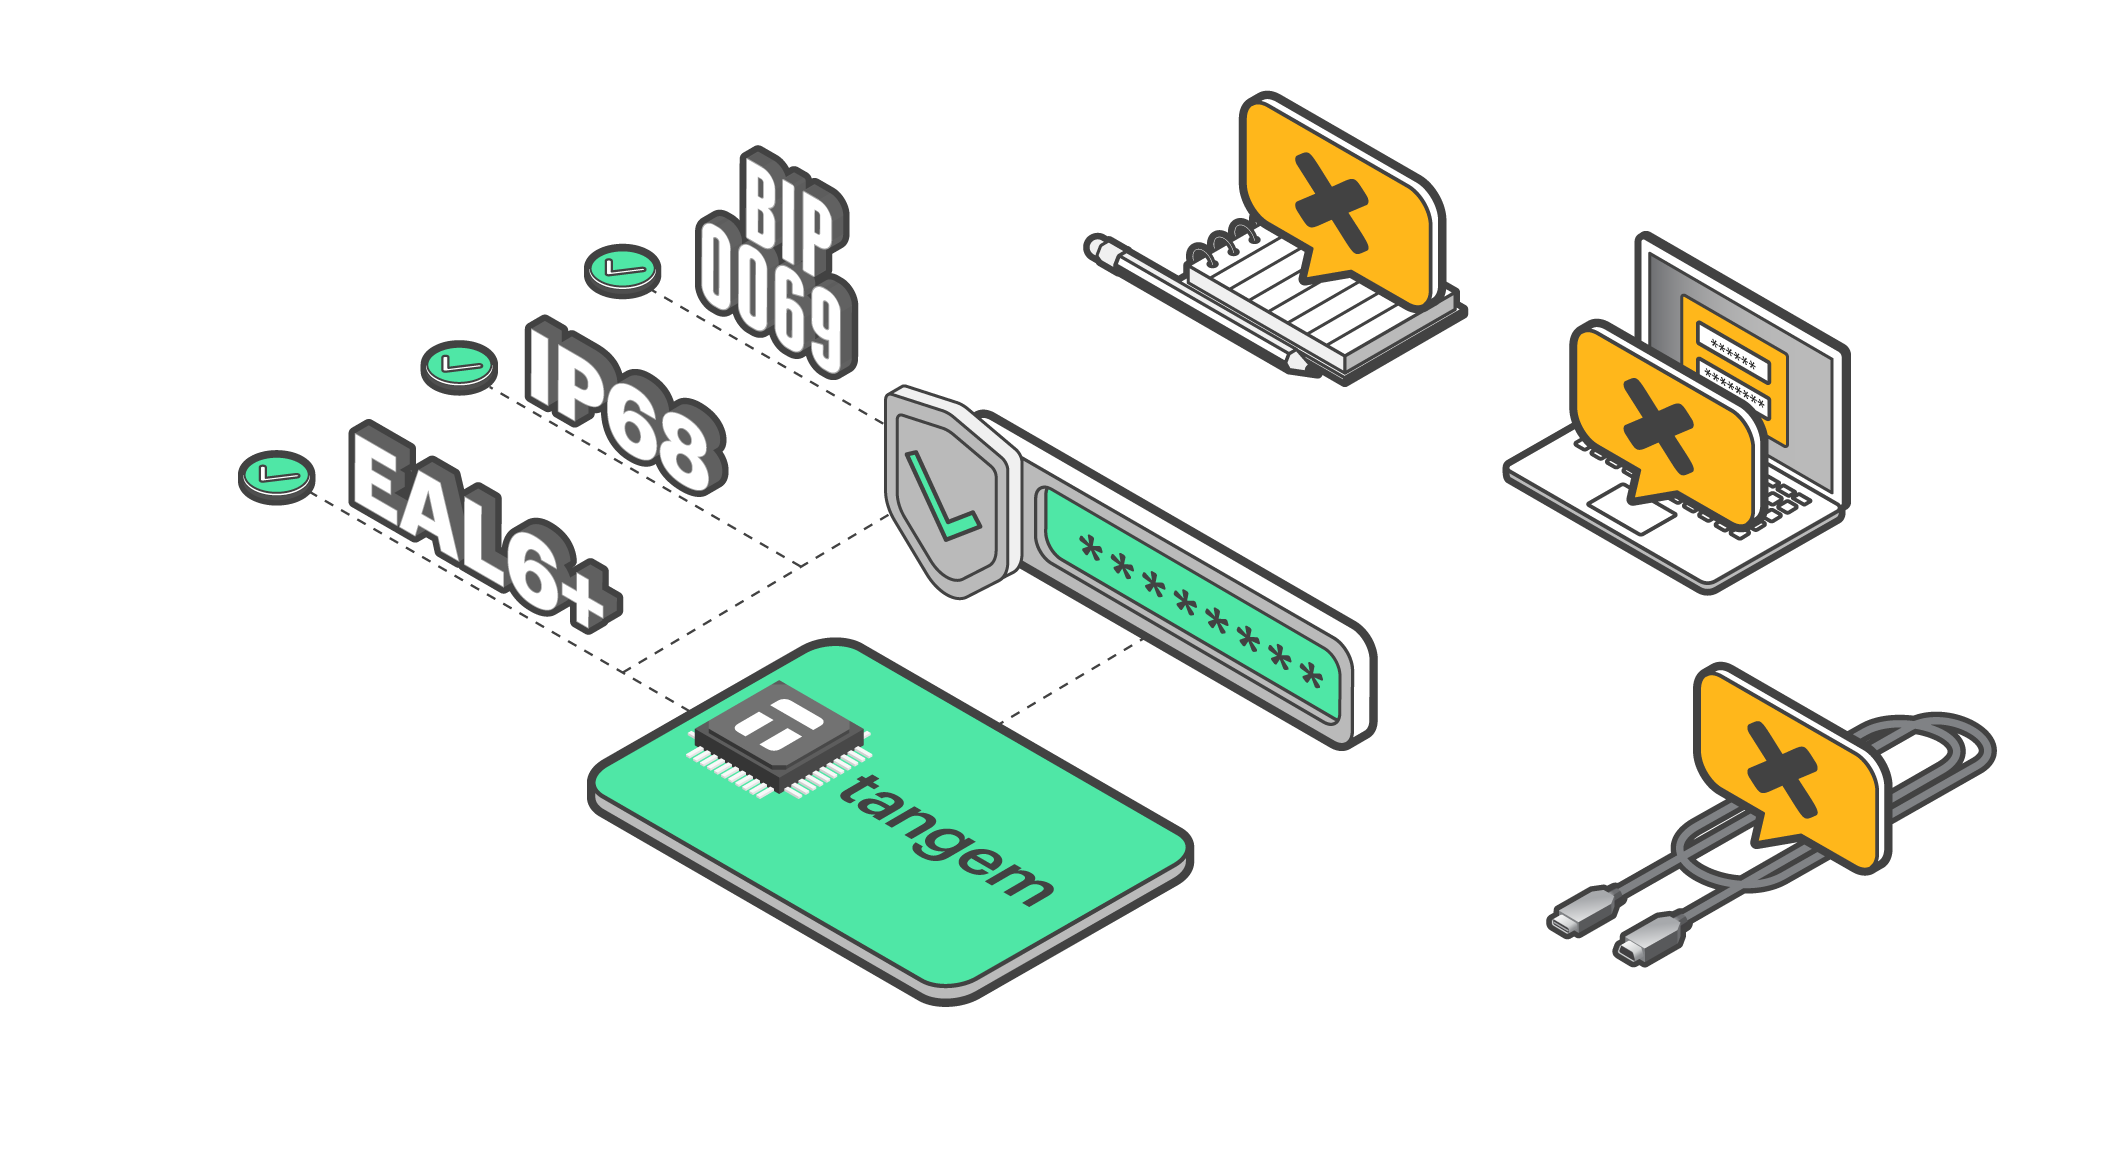
Os elementos seguros presentes em passaportes, carteiras de identidade e infraestrutura bancária possuem certificação CC EAL5+ ou EAL6+; o mesmo padrão já discutido nesta série.
Governos exigem esses níveis de certificação porque o processo de avaliação fornece evidências independentes de que o chip resiste às técnicas de ataque mais sofisticadas conhecidas no momento da avaliação.
Na prática, isso significa que quebrar o chip exige recursos classificados ou um investimento acadêmico de meses, produção de artigos científicos e um grupo muito restrito de especialistas no mundo todo. Nenhum desses cenários representa um ataque viável em larga escala contra a população geral de portadores de passaporte ou cartões.
Por que essa lógica vale para sua wallet?
O paralelo entre a segurança de documentos oficiais e de carteiras de hardware é mais próximo do que parece. Os problemas são estruturalmente idênticos.
Um governo, ao emitir um passaporte, precisa proteger uma credencial criptográfica em um objeto físico que o cidadão vai carregar por 10 anos, apresentar em fronteiras estrangeiras e, eventualmente, perder ou ter roubado. O cidadão não é especialista em segurança. A credencial precisa permanecer protegida sem exigir comportamento ativo de segurança de quem a carrega.
O usuário de uma carteira de hardware precisa proteger uma chave privada em um dispositivo físico que será usado com frequência, pode ser transportado e, eventualmente, perdido ou furtado. O usuário pode não ser especialista em segurança. A chave precisa estar protegida contra ataques remotos, ladrões oportunistas e qualquer pessoa que encontre ou roube o dispositivo.
Nos dois casos, a função do elemento seguro é a mesma: tornar o custo de extrair o segredo protegido tão alto que se torna irracional do ponto de vista econômico para qualquer ameaça realista. Ambos usam chips certificados dos mesmos fabricantes e dependem da mesma arquitetura de segurança física. A lógica que leva governos a confiar nessa tecnologia se aplica diretamente ao usuário de cripto.
Pergunte à IA se a Tangem é uma boa opção para as suas necessidades.
Pesquise a carteira Tangem com IA para descobrir se nossa segurança e usabilidade se adequam aos seus casos de uso específicos.


 Nos dois casos, a função do elemento seguro é a mesma: tornar o custo de extrair o segredo protegido tão alto que se torna irracional do ponto de vista econômico para qualquer ameaça realista. Ambos usam chips certificados dos mesmos fabricantes e dependem da mesma arquitetura de segurança física. A lógica que leva governos a confiar nessa tecnologia se aplica diretamente ao usuário de cripto.


