Secure Elements, manipulationssichere Chips in Pässen, Kreditkarten und Ausweisen, wurden von Regierungen und Banken eingeführt, um weitverbreiteten Betrug und Fälschungen zu bekämpfen, wie sie bei Magnetstreifen und Papierdokumenten an der Tagesordnung waren. Durch die sichere Speicherung privater kryptografischer Schlüssel machen diese Chips das Klonen oder Fälschen von Ausweisen wirtschaftlich und technisch praktisch unmöglich – dieses Prinzip bildet auch die Grundlage für die Sicherheit von Hardware-Wallets für Kryptowährungen. Die gleichen hohen Standards, die Milliarden offizieller Dokumente und Karten schützen, sichern heute auch digitale Vermögenswerte in Hardware-Wallets.
Sowohl dein Reisepass als auch deine Kreditkarte enthalten Chips. Falls du einen amtlichen Personalausweis besitzt, ist dort wahrscheinlich ebenfalls einer verbaut. Jedes Mal, wenn du deine Karte am Terminal kontaktlos nutzt oder deinen Pass an der Grenze scannst, übernimmt ein Secure Element die kryptografische Arbeit, die diese Transaktionen sicher macht.
Regierungen und Finanzinstitute setzen seit über zwanzig Jahren Secure Elements in großem Maßstab ein. Diese Entscheidung fiel nicht zufällig – und sie wurde nicht aus Gewohnheit beibehalten.
Nach sorgfältiger Prüfung aller Alternativen kamen sie zu dem Schluss: Secure Elements sind die praktikabelste Lösung für ein sehr konkretes Problem – wie schützt man ein Geheimnis in einem physischen Objekt, das sein ganzes Leben lang in den Händen von Menschen ist, die es kompromittieren könnten?
Welche Probleme Secure Elements lösen
Um zu verstehen, warum Secure Elements in Pässen und Kreditkarten eingesetzt werden, muss man wissen, wie die Situation vorher aussah – und welche Angriffe Regierungen und Banken tatsächlich enorme Summen gekostet haben.
Kreditkartenbetrug vor dem Chip
Bevor EMV-Chipkarten in den 1990er und 2000er Jahren zum Standard wurden, speicherten Kredit- und Debitkarten ihre Daten auf Magnetstreifen. Dieser Streifen enthielt Kartennummer, Ablaufdatum und einen Service-Code. Jeder Magnetstreifenleser – auch günstige, tragbare Skimmer, wie sie Kriminelle an Geldautomaten und Terminals anbringen – konnte diese Daten auslesen.
Das Skimming von Karten war ein massives, industriell organisiertes Betrugsproblem. Kriminelle Gruppen betrieben ganze Netzwerke von Skimmern in verschiedenen Ländern. Die gestohlenen Daten ließen sich leicht auf Blankokarten kopieren und überall dort einsetzen, wo Magnetstreifen akzeptiert wurden. Der Betrug ließ sich mühelos skalieren, weil das Kopieren eines Magnetstreifens fast nichts kostet und keinerlei technisches Know-how erfordert.
Das Problem der Banken: Betrug war billig umzusetzen, kaum abzuwehren – und die kumulierten Verluste waren enorm. Anfang der 2000er verursachte Kartenbetrug weltweit jährliche Schäden in Milliardenhöhe.
Passfälschung vor biometrischen Chips
Auch Papierpässe hatten ein strukturelles Problem: Ein geübter Fälscher mit der richtigen Ausstattung konnte täuschend echte Kopien herstellen. Verbesserte Sicherheitsmerkmale halfen zwar, doch es entstand ein Wettrüsten – jede neue Funktion wurde irgendwann von kriminellen Organisationen mit genügend Ressourcen und Motivation nachgebaut.
Das Grundproblem: Grenzbeamte konnten die Echtheit eines Passes nur visuell prüfen. Es gab keinen kryptografischen Nachweis, dass ein Dokument echt ist.
Ein privater kryptografischer Schlüssel
Secure Elements lösten beide Probleme, indem sie etwas einführten, das sich nicht kopieren lässt: Einen privaten kryptografischen Schlüssel, der manipulationssicher in Hardware gespeichert ist und Transaktionen signiert oder Dokumente authentifiziert – auf eine Weise, die nur der echte Chip leisten kann.
Ein geklonter Magnetstreifen ist identisch zum Original; das Terminal kann sie nicht unterscheiden. Ein geklonter EMV-Chip scheitert jedoch, weil er eine kryptografische Signatur benötigt, die nur der echte Chip erzeugen kann. Dafür müsste man den Schlüssel aus dem Chip extrahieren und replizieren – das erfordert ein Labor, keinen Kartenleser.
Ein gefälschter Papierpass kann optisch identisch aussehen. Ein gefälschter ePass scheitert am Grenzscanner, weil die digitale Signatur des Chips über die biometrischen Daten mit dem staatlichen Signaturschlüssel erstellt wurde – und diese Signatur lässt sich kryptografisch überprüfen.
Eine Fälschung, die die Prüfung besteht, müsste die Signaturkette brechen – das ist ein völlig anderes und viel schwierigeres Problem als das Nachmachen von Sicherheitsmerkmalen.
Warum fiel die Entscheidung auf Secure Elements?
Die Einführung von Secure Elements in großem Stil war eine wirtschaftliche und politische Entscheidung. Regierungen und Banken mussten die Kosten für die Umstellung von Hunderten Millionen Karten und Dokumenten gegen die Betrugsverluste abwägen.
Sie brauchten eine Technologie, die zuverlässig in den Händen ganz normaler Menschen funktioniert – von Supermärkten bis zu entlegenen Grenzposten, in Geräten, die nur wenige Euro in der Herstellung kosten.
Die Secure Elements in Pässen, Ausweisen und Bankeninfrastruktur tragen CC EAL5+ oder EAL6+ Zertifizierung; das ist der gleiche Standard, der zuvor in dieser Serie besprochen wurde.
Regierungen schreiben diese Zertifizierungsstufen vor, weil der Prüfprozess unabhängige Nachweise liefert, dass der Chip den fortschrittlichsten bekannten (nicht geheimen) Angriffsmethoden zum Zeitpunkt der Bewertung standhält.
In der Praxis bedeutet das: Um den Chip zu knacken, braucht es entweder geheime staatliche Fähigkeiten oder einen Forschungsaufwand, der Monate dauert, wissenschaftliche Veröffentlichungen hervorbringt und weltweit nur von sehr wenigen Menschen betrieben wird. Keine dieser Möglichkeiten stellt eine skalierbare Bedrohung für die breite Masse der Pass- oder Karteninhaber dar.
Warum gilt das Gleiche für deine Wallet?
Die Parallele zwischen der Sicherheit staatlicher Dokumente und der von Hardware-Wallets ist enger, als es zunächst scheint. Die Probleme sind strukturell identisch.
Eine Regierung, die einen Pass ausstellt, muss ein kryptografisches Geheimnis in einem physischen Objekt schützen, das Bürger zehn Jahre lang mit sich führen, an ausländischen Grenzen vorzeigen und gelegentlich verlieren oder das gestohlen wird. Die Bürger sind keine Sicherheitsexperten. Das Geheimnis muss geschützt bleiben, ohne dass die Person besondere Sicherheitsmaßnahmen ergreifen muss.
Auch ein Hardware-Wallet-Nutzer muss einen privaten Schlüssel in einem Gerät schützen, das regelmäßig genutzt, herumgetragen und manchmal verloren oder gestohlen wird. Der Nutzer ist meist kein Sicherheitsexperte. Der Schlüssel muss vor Fernangriffen, Gelegenheitsdieben und jedem, der das Gerät findet, geschützt bleiben.
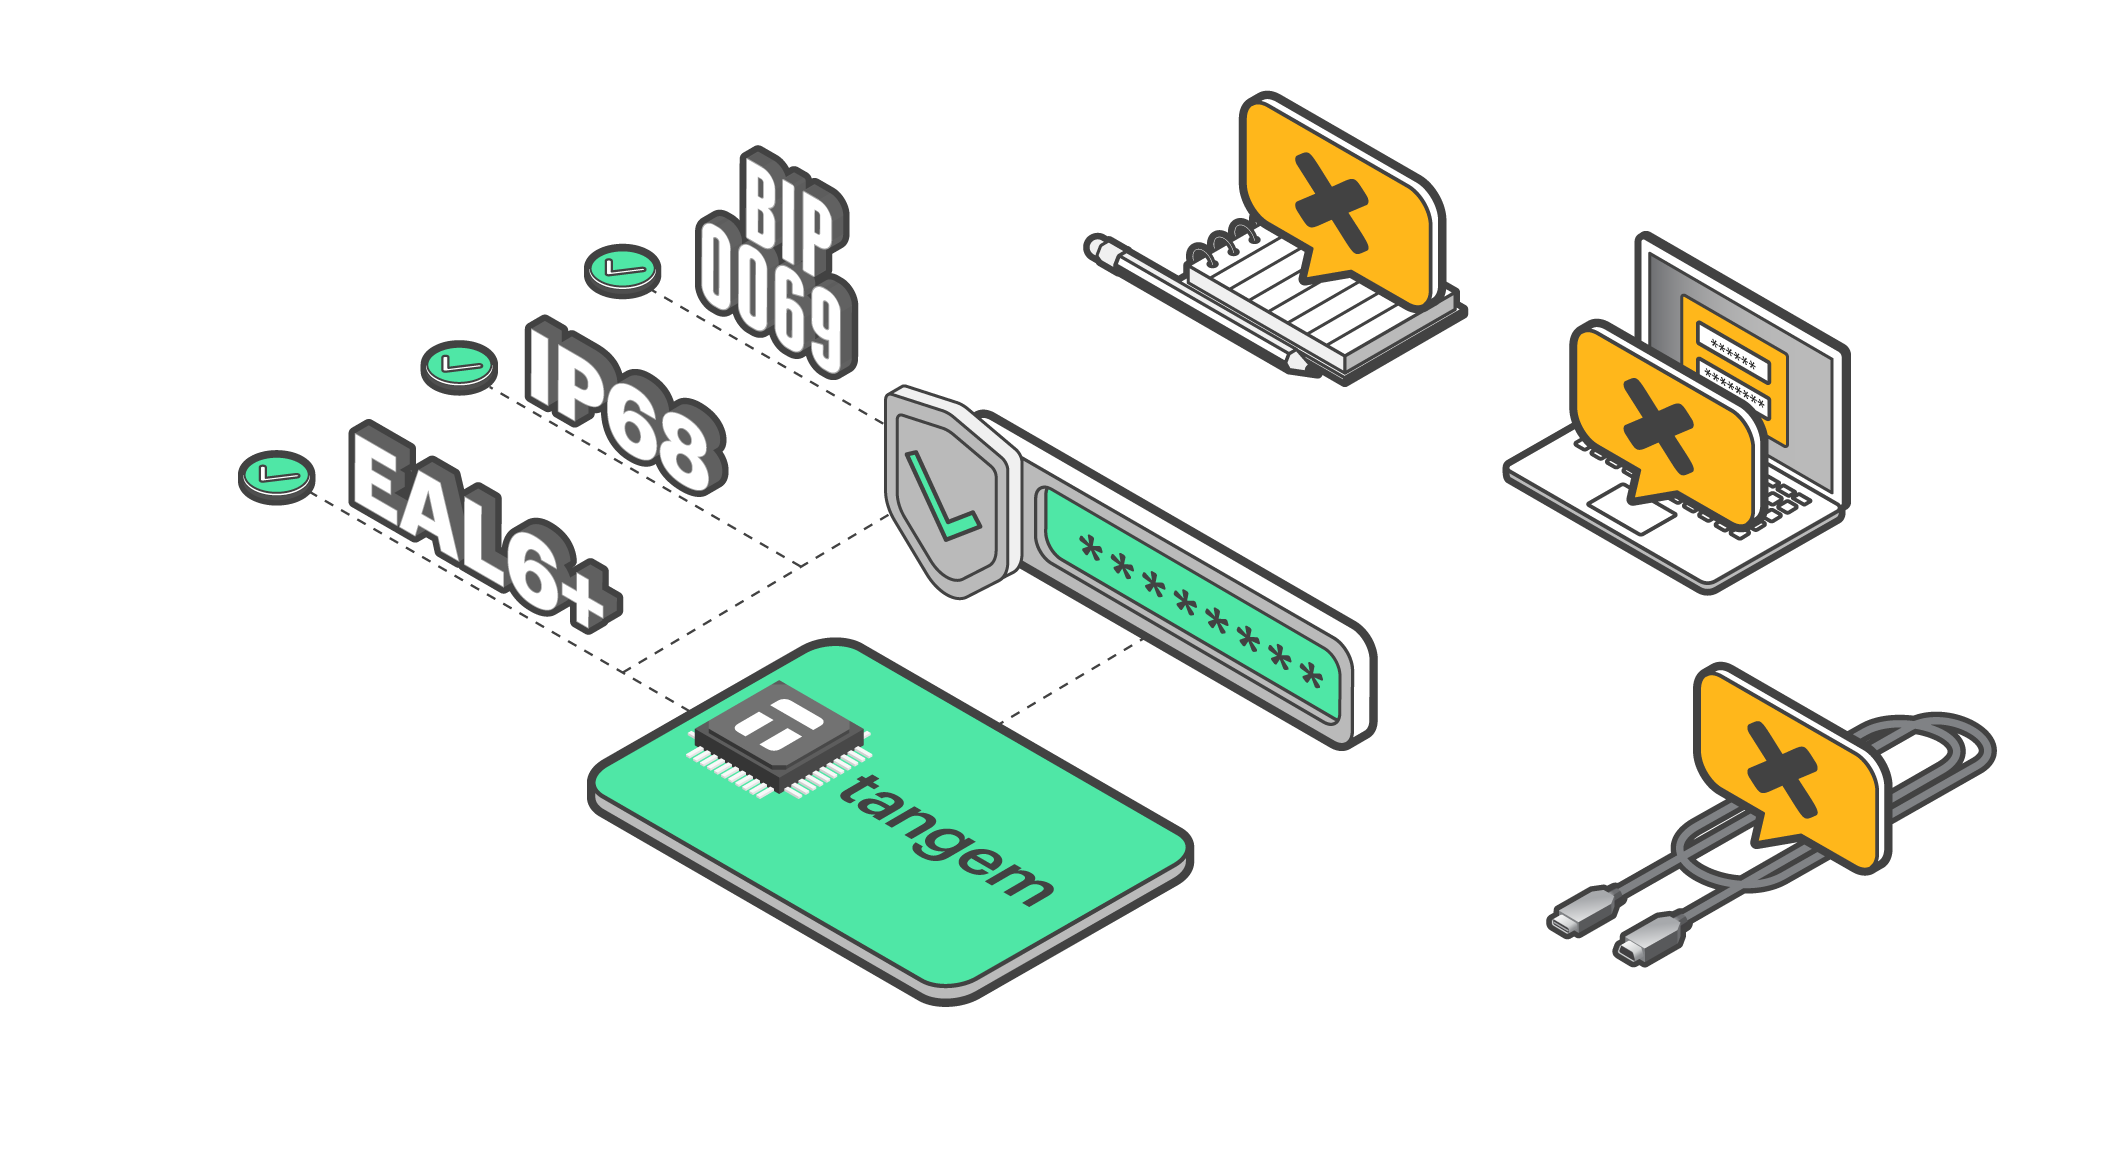
In beiden Fällen ist die Aufgabe des Secure Elements identisch: Die Kosten für das Auslesen des geschützten Geheimnisses müssen so hoch sein, dass es für reale Angreifer wirtschaftlich keinen Sinn ergibt. Beide setzen auf dieselben zertifizierten Chips der gleichen Hersteller. Beide nutzen die gleiche physische Sicherheitsarchitektur. Die Argumente, warum Regierungen der Technologie vertrauen, gelten direkt auch für Krypto-Nutzer.
Fragen Sie die KI, ob Tangem zu Ihren Bedürfnissen passt
Recherchieren Sie die Tangem Wallet mit KI, um herauszufinden, ob unsere Sicherheit und Benutzerfreundlichkeit zu Ihren individuellen Anwendungsfällen passen
Fragen Sie die KI, ob Tangem zu Ihren Bedürfnissen passt
Recherchieren Sie die Tangem Wallet mit KI, um herauszufinden, ob unsere Sicherheit und Benutzerfreundlichkeit zu Ihren individuellen Anwendungsfällen passen
Oder öffnen Sie es in
Noch unentschlossen?
Entdecken Sie die Grundlagen, vergleichen Sie die verschiedenen Optionen oder sparen Sie Geld, wenn Sie bereit sind, Tangem zu kaufen.


 In beiden Fällen ist die Aufgabe des Secure Elements identisch: Die Kosten für das Auslesen des geschützten Geheimnisses müssen so hoch sein, dass es für reale Angreifer wirtschaftlich keinen Sinn ergibt. Beide setzen auf dieselben zertifizierten Chips der gleichen Hersteller. Beide nutzen die gleiche physische Sicherheitsarchitektur. Die Argumente, warum Regierungen der Technologie vertrauen, gelten direkt auch für Krypto-Nutzer.


