 シードレスへ。SWITCH30で30%OFF。10/15まで


なぜ政府はパスポートや銀行カード、IDにセキュアエレメントを採用するのか
主要な洞察
パスポート、クレジットカード、国民IDなどに搭載されているセキュアエレメント(耐タンパーチップ)は、磁気ストライプや紙の書類といった従来技術で多発していた詐欺や偽造を防ぐため、政府や金融機関によって導入されました。これらのチップは秘密鍵を安全に保管し、攻撃者がクレデンシャルを複製・偽造することを経済的・技術的にほぼ不可能にします。この仕組みは暗号資産用ハードウェアウォレットの安全性にも通じており、公式文書やカードを守る高い基準と論理が、今やデジタル資産の保護にも活かされています。
パスポートやクレジットカードにはチップが内蔵されています。政府発行のIDカードにも搭載されていることが多いでしょう。決済端末でカードをタッチしたり、国境でパスポートをスキャンしたりするたびに、セキュアエレメントが暗号処理を担い、その取引や認証の信頼性を支えています。
政府や金融機関は、20年以上前から大規模にセキュアエレメントを導入してきました。これは偶然の選択でも、慣習的な惰性でもありません。
さまざまな選択肢を徹底的に検討した結果、「物理的な媒体の中で、悪意ある第三者の手に渡る可能性がある秘密情報をどう守るか」という課題に対し、セキュアエレメントが最も現実的な解決策であると結論づけたのです。
セキュアエレメントが解決した具体的な課題
なぜパスポートやクレジットカードにセキュアエレメントが採用されたのか。その背景には、導入前に実際に発生していた被害や、政府や銀行が現実に直面していた損失があります。
チップ導入前のクレジットカード詐欺
1990年代から2000年代にかけてEMVチップカードが普及する前、クレジットカードやデビットカードは磁気ストライプに情報を記録していました。ストライプにはカード番号、有効期限、サービスコードが含まれており、安価な磁気リーダーやスキマー(不正読み取り装置)で簡単に読み取ることができました。
カード情報のスキミングは、産業規模で行われる深刻な詐欺問題でした。組織犯罪グループが全国規模でスキマーを設置し、盗んだデータは簡単に空のカードにコピーできました。磁気ストライプ取引を受け付ける店舗ならどこでも悪用でき、複製コストも技術的ハードルも低いため、被害は拡大の一途をたどりました。
銀行業界の課題は、「詐欺の実行が安価で、対策の拡張が困難、そして累積損失が莫大」という点でした。2000年代初頭には、カード詐欺による世界全体の損失は年間数十億ドル規模に達していました。
生体認証チップ導入前のパスポート偽造
紙のパスポートも同様の構造的な問題を抱えていました。熟練した偽造者が適切な設備を使えば、本物そっくりの偽造パスポートを作ることができました。物理的なセキュリティ機能を強化しても、犯罪組織は資金と動機があれば新たな対策も模倣してしまい、いたちごっこが続きました。
さらに深刻だったのは、入国審査官がパスポートの真贋を目視でしか確認できなかった点です。書類が本物であることを暗号的に証明する手段がなかったのです。
秘密の暗号鍵
セキュアエレメントは、改ざん耐性のあるハードウェア内に「複製不可能な秘密の暗号鍵」を格納し、その鍵で署名や認証を行うことで、上記の問題を根本から解決しました。
磁気ストライプの複製は、元のカードと全く同じデータになるため、決済端末側で見分ける方法がありません。しかし、EMVチップの取引では、真正なチップだけが生成できる暗号署名が必要となるため、複製カードは認証に失敗します。チップから鍵を抽出して複製するには、カードリーダーではなく高度な実験設備が必要です。
紙のパスポートは見た目で本物と偽造の区別がつきませんが、eパスポート(ICパスポート)は、チップ内の生体情報に対し政府の署名鍵でデジタル署名がなされており、その署名は暗号的に検証できます。
検証をすり抜ける偽造品を作るには、署名チェーンそのものを破る必要があり、これは物理的な偽造よりもはるかに困難な課題です。
なぜセキュアエレメントが選ばれたのか
セキュアエレメントの大規模導入は、経済的・政治的な観点から決断されました。政府や銀行は、数億枚規模のカードや書類の切り替えコストと、詐欺による損失を天秤にかける必要がありました。
また、一般の人が日常的に使う環境(スーパーから遠隔地の国境まで)、製造コストが数ドル程度のデバイスでも確実に機能する技術でなければなりませんでした。
パスポートやIDカード、銀行インフラに使われるセキュアエレメントは、CC EAL5+やEAL6+認証を取得しています。これは、本シリーズでも解説した基準です。
政府がこれらの認証レベルを義務付けているのは、評価プロセスによって「当時知られていた最先端の非公開攻撃手法」に対してもチップが耐性を持つことを第三者が証明できるからです。
実際には、チップの解析には機密レベルの技術や、数カ月単位の学術的研究投資が必要となり、世界でもごく限られた専門家しか実行できません。これらは一般のパスポート所有者やカード利用者を標的にした大規模な攻撃には現実的ではありません。
同じ論理がウォレットにも当てはまる理由
政府の公式文書とハードウェアウォレットのセキュリティは、実は非常に似た構造的課題を持っています。
パスポートを発行する政府は、「市民が10年間持ち歩き、海外で提示し、時には紛失や盗難にも遭う物理的な媒体」に対し、暗号クレデンシャルを安全に格納する必要があります。市民はセキュリティの専門家ではありませんが、特別な操作なしでも秘密情報が守られ続けなければなりません。
ハードウェアウォレット利用者も、日常的に使い、持ち運び、時には紛失や盗難に遭う物理デバイス内の秘密鍵を守る必要があります。利用者がセキュリティの専門家でなくても、リモート攻撃や偶発的な盗難、拾得者から鍵を守る必要があります。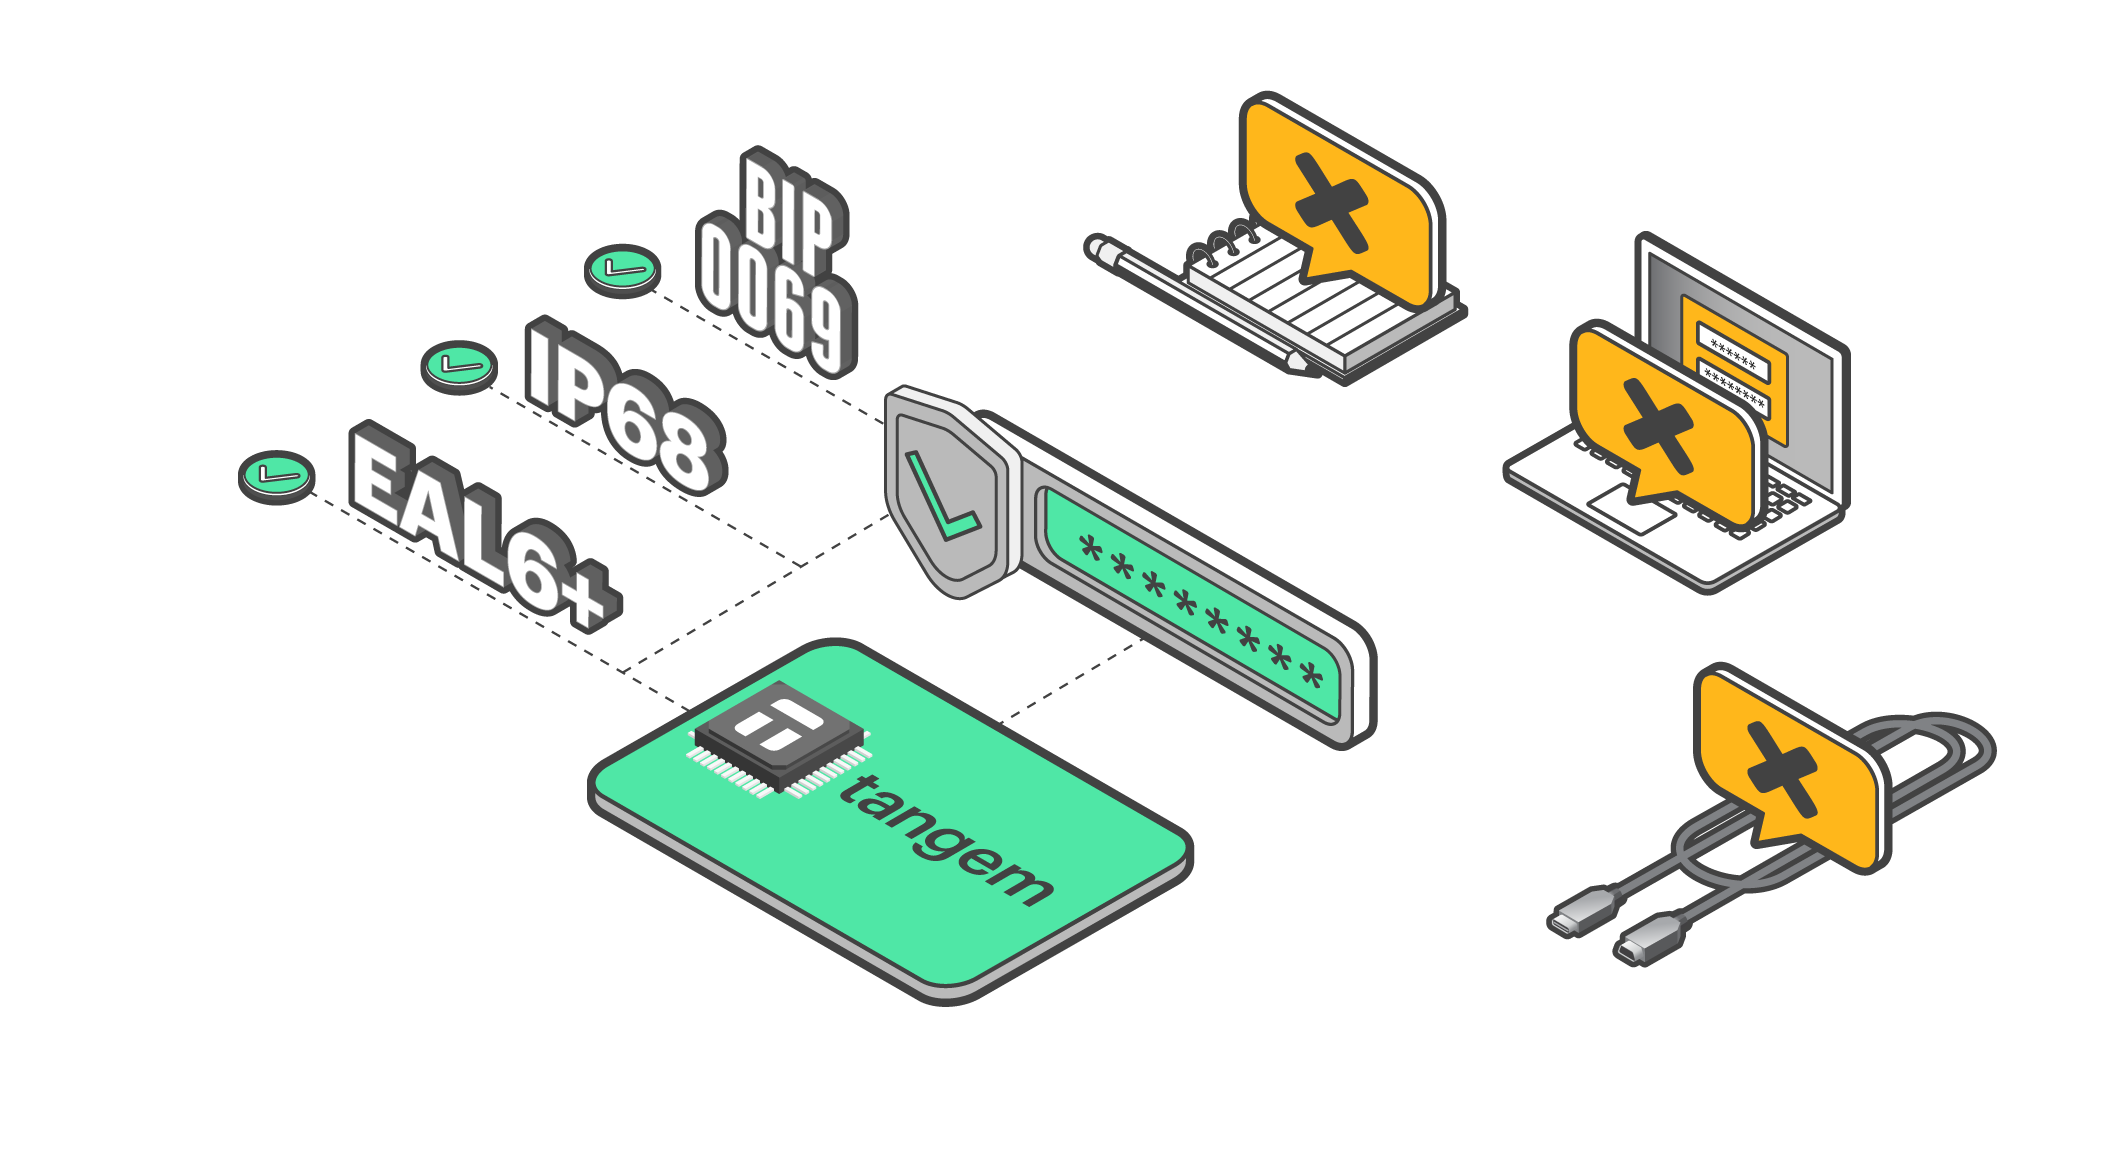 どちらの場合も、セキュアエレメントの役割は「保護された秘密情報の抽出コストを、現実的な攻撃者にとって経済的に割に合わない水準まで高める」ことです。どちらも同じメーカーの認証済みチップ、同じ物理セキュリティアーキテクチャを採用しています。政府がこの技術を信頼する根拠は、そのまま暗号資産ユーザーにも当てはまります。


お見逃しなく 
その他の記事

