Les Secure Elements, puces inviolables présentes dans les passeports, cartes bancaires et pièces d'identité, ont été adoptés par les gouvernements et les institutions financières pour lutter contre la fraude et la contrefaçon qui touchaient les anciennes technologies comme la bande magnétique et les documents papier. En stockant de façon sécurisée des clés cryptographiques privées, ces puces rendent la copie ou la falsification des titres pratiquement impossible, un principe qui fonde aussi la sécurité des hardware wallets pour cryptomonnaies. Les mêmes standards et logiques qui protègent des milliards de documents officiels protègent désormais aussi les actifs numériques dans les wallets matériels grand public.
Votre passeport et votre carte bancaire contiennent tous deux une puce. Si vous possédez une pièce d'identité nationale délivrée par l'État, elle en est probablement équipée aussi. À chaque paiement sans contact ou lors du scan de votre passeport à la frontière, un Secure Element réalise les opérations cryptographiques qui rendent ces transactions fiables.
Depuis plus de vingt ans, les gouvernements et les institutions financières déploient les Secure Elements à grande échelle. Ce choix n'est pas le fruit du hasard, ni d'une simple habitude.
Après avoir étudié les alternatives, ils ont conclu que les Secure Elements sont la solution la plus efficace à un problème précis : comment protéger un secret dans un objet physique qui passera toute sa vie entre les mains de personnes susceptibles de vouloir le compromettre ?
Les problèmes spécifiques résolus par les Secure Elements
Pour comprendre pourquoi les Secure Elements se sont imposés dans les passeports et cartes bancaires, il faut d'abord voir ce qui se passait avant leur apparition, et quels types d'attaques coûtaient réellement de l'argent aux gouvernements et aux banques.
La fraude à la carte bancaire avant la puce
Avant que les cartes à puce EMV ne deviennent la norme dans les années 1990 et 2000, les cartes de paiement stockaient leurs données sur une bande magnétique. Cette bande contenait le numéro de carte, la date d'expiration et un code service. Elle pouvait être lue par n'importe quel lecteur de bande magnétique, y compris les dispositifs de skimming bon marché que les criminels installaient sur les distributeurs ou terminaux de paiement.
Le skimming de cartes était un problème de fraude massif et industriel. Des groupes criminels organisés géraient des réseaux de skimmers à l'échelle nationale. Les données volées étaient faciles à recopier sur des cartes vierges, utilisables partout où la bande magnétique était acceptée. La fraude se développait sans limite, car copier une bande magnétique ne coûte presque rien et ne demande aucune compétence technique.
Le problème pour le secteur bancaire : la fraude était peu coûteuse à réaliser, impossible à contrer à grande échelle, et les pertes cumulées étaient énormes. Au début des années 2000, la fraude à la carte coûtait chaque année des milliards de dollars à l'industrie bancaire mondiale.
La falsification des passeports avant les puces biométriques
Les passeports papier souffraient d'un problème similaire. Un faussaire expérimenté, équipé du bon matériel, pouvait produire une contrefaçon convaincante. Renforcer les dispositifs de sécurité physiques aidait, mais cela restait une course à l'armement : chaque nouvelle mesure finissait par être copiée par des réseaux criminels suffisamment motivés et équipés.
Le problème de fond : les agents aux frontières n'avaient aucun moyen de vérifier l'authenticité d'un passeport autrement que par l'inspection visuelle. Il n'existait aucune preuve cryptographique que le document était authentique.
Une clé cryptographique privée
Les Secure Elements ont résolu ces deux problèmes en introduisant un élément impossible à copier : une clé cryptographique privée stockée dans un matériel inviolable, utilisée pour signer les transactions ou authentifier le document d'une manière que seule la puce originale peut produire.
Une bande magnétique clonée est identique à l'originale : le terminal de paiement n'a aucun moyen de les distinguer. En revanche, une transaction EMV clonée échoue car elle nécessite une signature cryptographique que seule la vraie puce peut générer. Extraire la clé de la puce et la reproduire exige un laboratoire, pas un simple lecteur de carte.
Un passeport papier contrefait peut sembler identique à l'original. Un ePasseport contrefait échoue au contrôle frontalier, car la signature numérique du gouvernement sur les données biométriques peut être vérifiée cryptographiquement.
Créer une fausse pièce qui passe la vérification suppose de casser la chaîne de signature, ce qui est fondamentalement différent et bien plus difficile que de reproduire des dispositifs de sécurité visibles.
Pourquoi avoir choisi les Secure Elements ?
Le choix de déployer les Secure Elements à grande échelle a été motivé par des considérations économiques et politiques. Les gouvernements et les banques devaient comparer le coût de transition de centaines de millions de cartes et documents avec les pertes subies à cause de la fraude.
Ils devaient choisir une technologie fiable pour le grand public, utilisable dans des environnements variés, des supermarchés aux postes frontières isolés, sur des appareils coûtant quelques euros à fabriquer.
Les Secure Elements utilisés dans les passeports, cartes d'identité nationales et l'infrastructure bancaire disposent d'une certification CC EAL5+ ou EAL6+ : la même norme évoquée dans cette série.
Les gouvernements ont imposé ces niveaux de certification car le processus d'évaluation fournit une preuve indépendante que la puce résiste aux attaques non classifiées les plus avancées connues au moment de l'audit.
En pratique, cela signifie que casser la puce requiert soit des moyens classifiés, soit des investissements en recherche académique sur plusieurs mois, avec publications scientifiques à la clé, et menés par une poignée de spécialistes dans le monde. Aucun de ces scénarios ne représente une menace à grande échelle pour la population des détenteurs de passeports ou de cartes.
Pourquoi la même logique s'applique-t-elle à votre wallet ?
Le parallèle entre la sécurité des documents officiels et celle des hardware wallets est plus étroit qu'il n'y paraît. Les enjeux sont structurellement identiques.
Un État qui délivre un passeport doit protéger un identifiant cryptographique dans un objet physique que ses citoyens utiliseront pendant dix ans, présenteront à l'étranger, et risquent de perdre ou de se faire voler. Le citoyen n'est pas expert en sécurité. L'identifiant doit rester protégé sans que la personne n'ait à adopter de mesures particulières.
L'utilisateur d'un hardware wallet doit protéger une clé privée dans un appareil physique, utilisé régulièrement, susceptible d'être transporté, perdu ou volé. Là encore, l'utilisateur n'est pas forcément expert en sécurité. La clé doit rester protégée contre les attaques à distance, les voleurs opportunistes, ou toute personne trouvant ou subtilisant l'appareil.
Dans les deux cas, le rôle du Secure Element est identique : rendre le coût d'extraction du secret protégé tellement élevé qu'il devient économiquement irrationnel pour la majorité des attaquants. Les deux reposent sur les mêmes puces certifiées, issues des mêmes fabricants, et sur la même architecture de sécurité physique. La logique qui pousse les gouvernements à faire confiance à cette technologie s'applique directement à la situation d'un utilisateur crypto.
Demandez à l’IA si Tangem correspond à vos besoins
Recherchez le portefeuille Tangem avec l’IA pour savoir si notre sécurité et notre facilité d’utilisation correspondent à vos cas d’utilisation uniques
Demandez à l’IA si Tangem correspond à vos besoins
Recherchez le portefeuille Tangem avec l’IA pour savoir si notre sécurité et notre facilité d’utilisation correspondent à vos cas d’utilisation uniques
Or open it in
Still deciding?
Explore the basics, compare your options, or save when you’re ready to get Tangem.


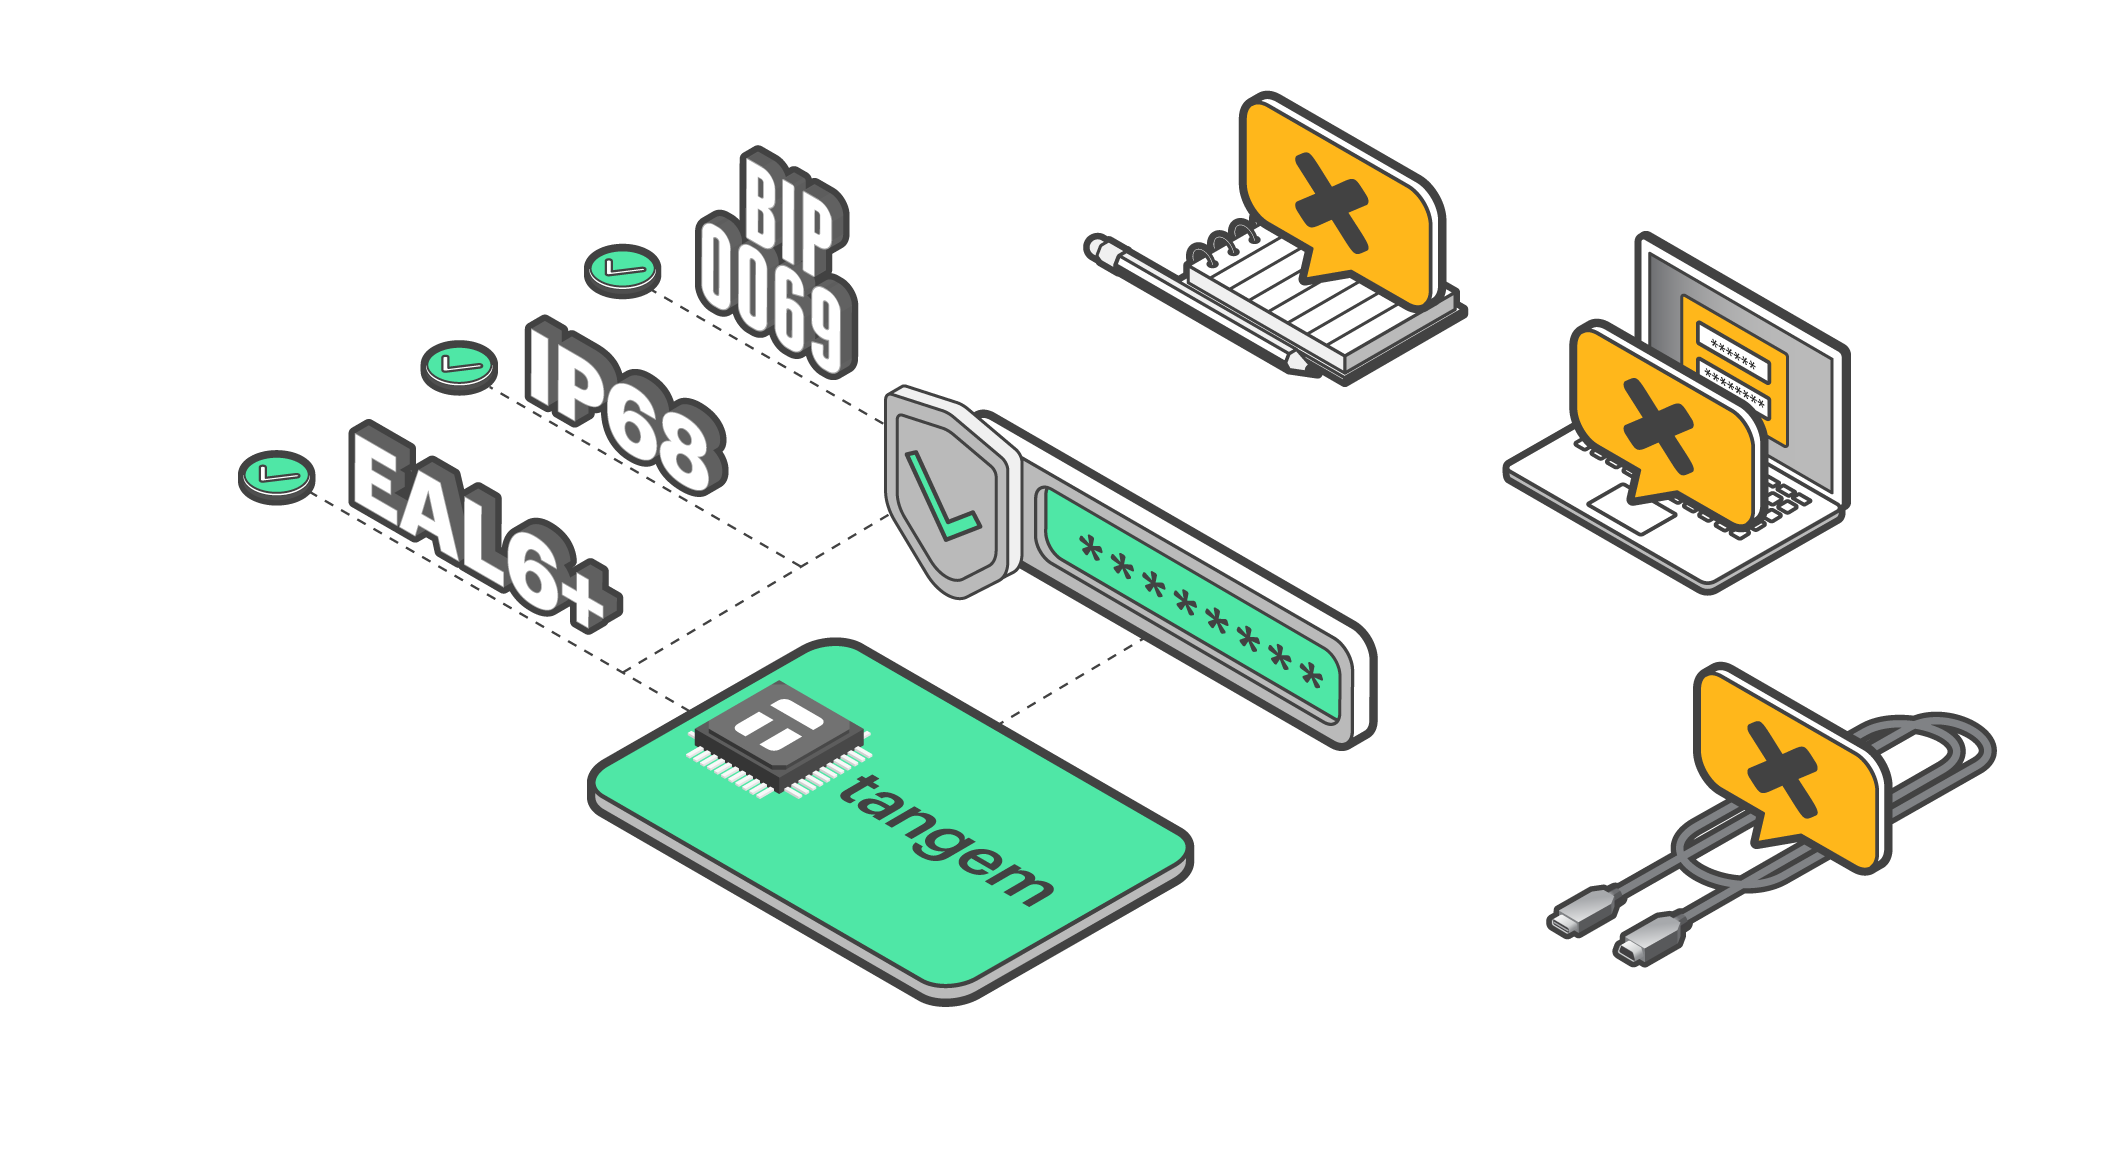 Dans les deux cas, le rôle du Secure Element est identique : rendre le coût d'extraction du secret protégé tellement élevé qu'il devient économiquement irrationnel pour la majorité des attaquants. Les deux reposent sur les mêmes puces certifiées, issues des mêmes fabricants, et sur la même architecture de sécurité physique. La logique qui pousse les gouvernements à faire confiance à cette technologie s'applique directement à la situation d'un utilisateur crypto.


