


为什么各国政府信任安全芯片用于护照、银行卡和身份证
核心洞察
安全芯片是一种防篡改芯片,广泛应用于护照、银行卡和身份证。政府和金融机构采用安全芯片,是为了解决磁条和纸质证件易被伪造和欺诈的问题。通过安全存储私有加密密钥,这些芯片让攻击者克隆或伪造证件在技术和经济上都变得不可行。这一原理同样是加密货币硬件钱包安全性的基础。如今,保护数十亿官方证件和银行卡的高标准,也同样守护着用户的数字资产。
无论是护照还是银行卡,里面都包含芯片。如果你持有政府颁发的身份证,大概率也有同样的芯片。每次你在支付终端刷卡或在边境扫描护照时,安全芯片都在执行加密操作,保障交易的可信度。
过去二十多年,政府和金融机构大规模部署安全芯片。这一决策并非偶然,也不是因为惯性而延续。
经过对各种替代方案的深入评估,他们得出结论:安全芯片是解决一个非常具体问题最实用的方案——如何在一件会长期处于用户手中的实物中保护机密信息,即使有人想要攻击它?
安全芯片解决了哪些具体问题
要理解为什么护照和银行卡最终采用安全芯片,必须先了解在它们出现之前,实际发生了哪些攻击,以及这些攻击给政府和银行带来了怎样的巨大损失。
芯片卡普及前的银行卡欺诈
在 1990 年代和 2000 年代 EMV 芯片卡成为标准之前,信用卡和借记卡的数据存储在磁条上。磁条包含卡号、有效期和服务代码。任何磁条读卡器都可以读取这些信息,包括犯罪分子用于 ATM 和支付终端的廉价便携式盗刷设备。
银行卡盗刷曾是大规模、产业化的欺诈问题。犯罪团伙在全国范围内部署盗刷设备,窃取的数据可以轻松复制到空白卡片上,然后在任何支持磁条交易的地方使用。由于复制磁条几乎没有成本,也不需要技术门槛,欺诈行为极易大规模蔓延。
银行业面临的问题是,欺诈成本极低,防御难以规模化,累计损失巨大。到 2000 年代初,银行卡欺诈每年给全球银行业造成数十亿美元损失。
生物芯片护照出现前的伪造问题
纸质护照也存在类似的结构性问题。只要有合适设备,熟练的伪造者就能做出以假乱真的护照。尽管物理防伪特性不断提升,但这始终是一场“军备竞赛”:政府每增加一项新特性,犯罪分子最终都能仿制出来,只要有足够资源和动机。
更深层的问题在于,边检人员除了目视检查外,无法验证护照的真实性。没有加密手段证明证件是真实的。
私有加密密钥
安全芯片通过引入无法复制的东西——存储在防篡改硬件中的私有加密密钥,彻底解决了上述问题。该密钥可用于交易签名或认证证件,只有正版芯片才能生成正确的签名。
磁条克隆卡与原卡完全一样,支付终端无法区分。但克隆 EMV 芯片卡交易会失败,因为它需要芯片生成的加密签名,只有正版芯片才具备。要复制密钥,必须攻破芯片本身,这需要实验室级别的设备,而不是普通读卡器。
伪造的纸质护照可以做到以假乱真,但伪造的电子护照在边检扫描时会被识破,因为芯片对生物信息的数字签名由政府签发,可以通过加密方式验证。
要制造能通过验证的假证件,必须破解签名链,这比仿造物理防伪特性难得多,是完全不同级别的挑战。
为什么最终选择安全芯片?
大规模部署安全芯片的决策,背后是经济和政治权衡。政府和银行必须在更换数亿张卡片和证件的成本,与持续遭受欺诈损失之间做出选择。
他们需要一种能在普通人手中可靠运行的技术,无论是在超市还是偏远边境检查站,以及那些制造成本仅几美元的设备中。
护照、身份证和银行基础设施中使用的安全芯片,通常通过 CC EAL5+ 或 EAL6+ 认证;这与前文本系列提到的标准一致。
政府之所以强制要求这些认证级别,是因为评估流程能提供独立证据,证明芯片能抵御当时已知的最复杂的非机密攻击手段。
实际上,这意味着攻破芯片要么需要机密级别的能力,要么需要投入数月的学术研究,发表论文,并且只有极少数人具备这种水平。这些都不可能对广大护照持有者或持卡人构成大规模威胁。
同样的逻辑,为什么适用于你的钱包?
政府证件安全与硬件钱包安全之间的联系,比你想象的更紧密。这两类问题在结构上完全一致。
政府在发行护照时,需要把加密凭证安全地存放在一件公民会随身携带十年、在外国边境反复检查、偶尔丢失或被盗的实物里。而公民本身并非安全专家,这个凭证必须在无需用户主动防护的前提下始终安全。
硬件钱包用户同样需要把私钥安全地保存在一台会经常使用、可能随身携带、也有丢失或被盗风险的设备中。用户可能不是安全专家,私钥必须能抵御远程攻击、顺手牵羊的小偷,或任何捡到设备的人。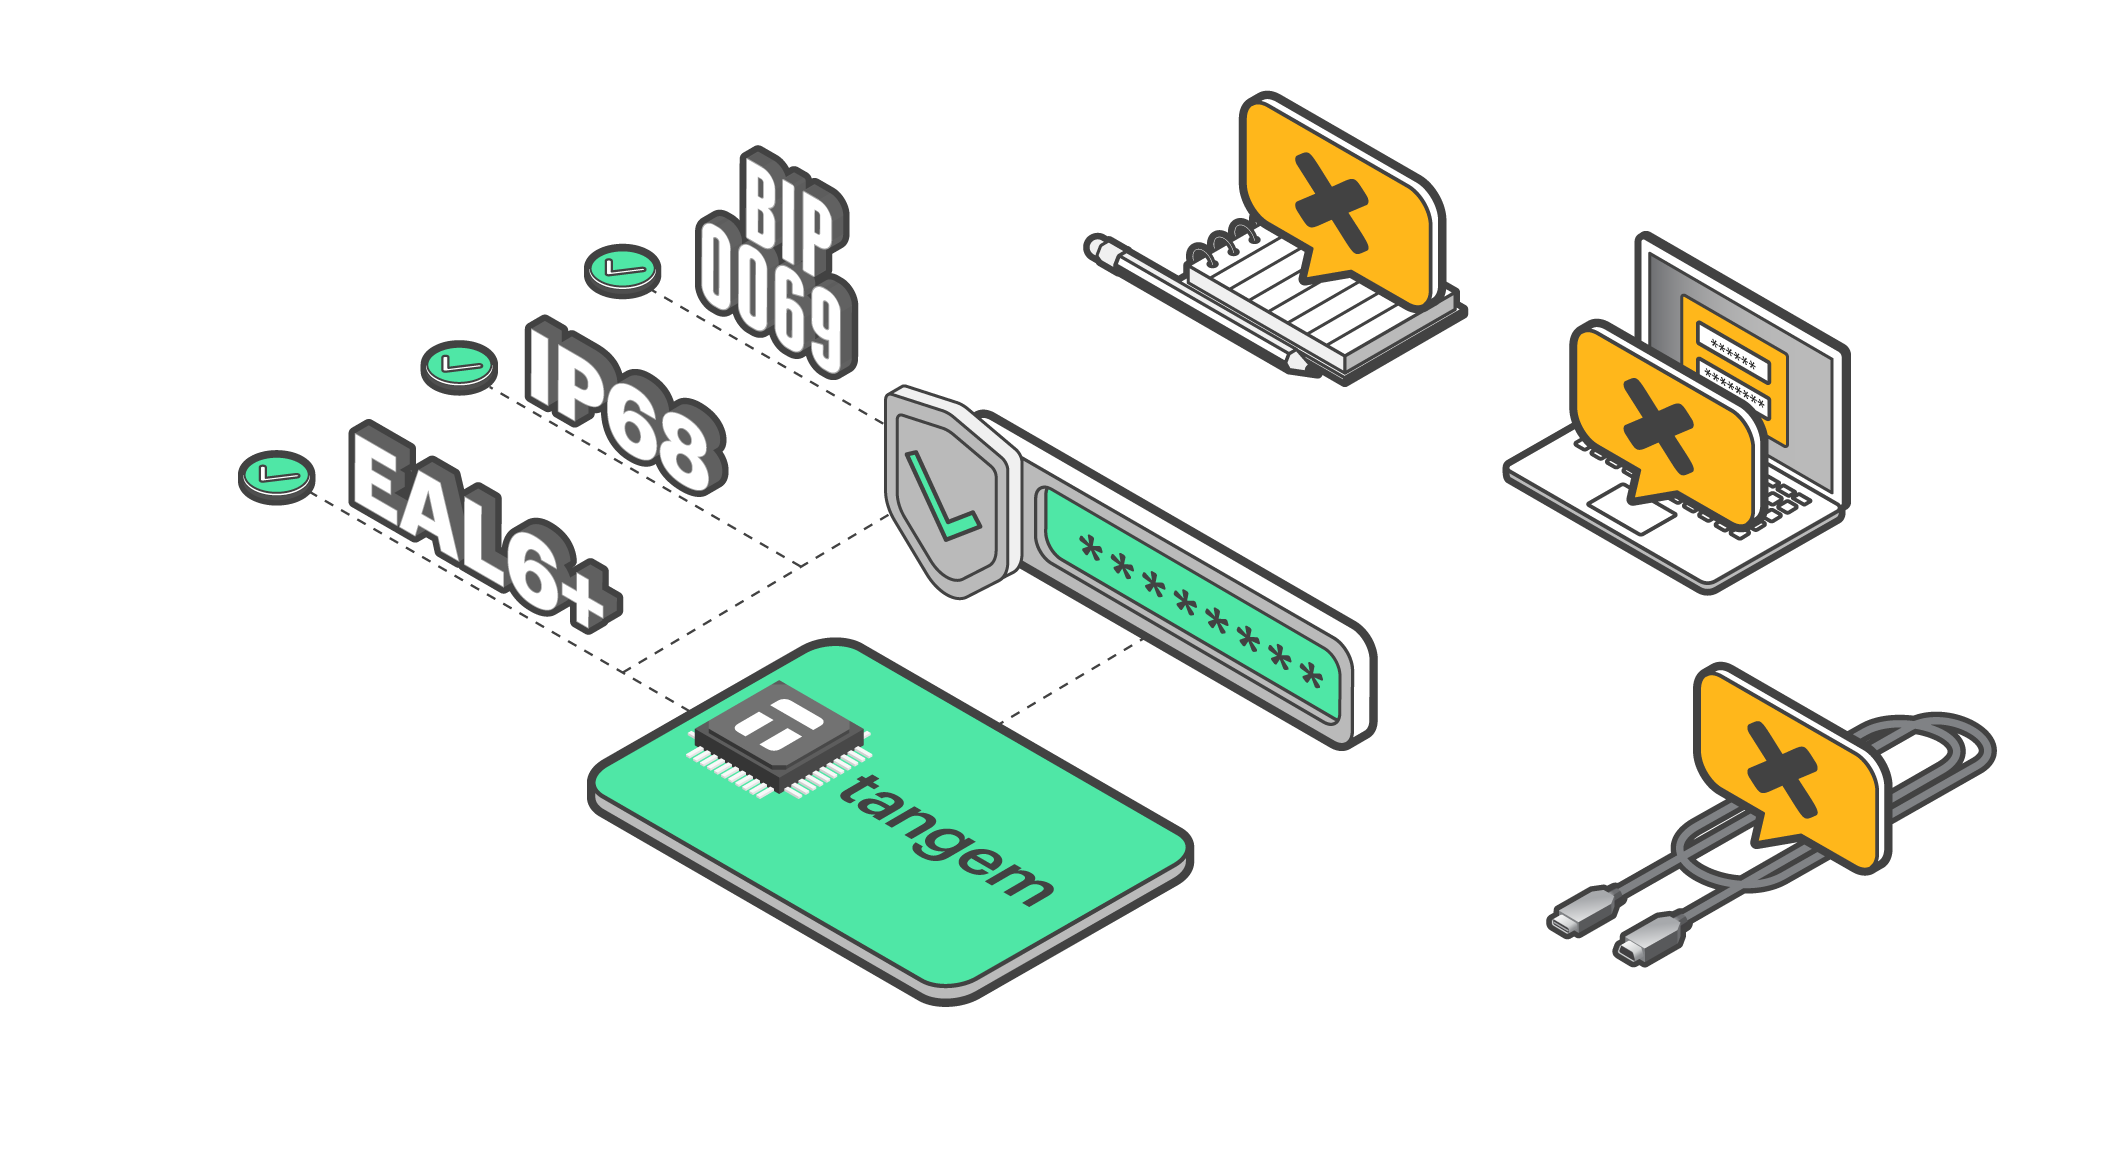 无论哪种场景,安全芯片的任务都是一样的:让窃取密钥的成本高到足以让现实中的威胁者望而却步。两者都采用同样认证的芯片、相同的物理安全架构。政府信任安全芯片的理由,同样适用于加密货币用户。


別錯過這些 
其他文章

