 Seedless’a geç. SWITCH30 ile %30 indirim, 12 Eki’ye kadar.


Tangem vs Ledger: 2026'da Hangi Donanım Cüzdanı Daha Güvenli?
- Temel içgörüler
- Tangem’in kart tabanlı mimarisi
- Ledger’ın mimarisi
- Güvenilir ekran mı, sahte güvenlik hissi mi?
- Tangem'in modeli
- Güncellenebilir vs. değiştirilemez firmware
- Seed phrase: kriptonun en büyük saldırı vektörü
- Kasa vs. özel işletim sistemi
- EAL sertifikasyonu
- Açık kaynak ve şeffaflık
- Güvenlik değerlendirmesi: Bağımsız vs. Dahili
- PIN cihazda mı, telefonda mı?
- Tangem Mobile Wallet
- Güvenlik sicili
- Ekosistem ve varlık desteği
- Fiyatlandırma ve değer
- Karşılaştırma tabloları
- Özet
Temel içgörüler
En iyi donanım cüzdanı, kriptonuzu hem güvenli tutar hem de gerçekten kullanabileceğiniz kadar pratiktir. Tangem'in neden doğru tercih olduğunu açıklıyoruz.
- Ledger cüzdanında kullanıcıların 24 kelimelik bir seed phrase oluşturup yazması ve saklaması gerekir. Tangem’in varsayılan olarak seed phrase’siz modeli bu riski tamamen ortadan kaldırır. Yazılacak bir ifade olmaması, fotoğraf çekilmesi, oltalama veya çalınma riskini de ortadan kaldırır.
- Ledger’ın firmware güncellemeleri bir zafiyettir çünkü her güncelleme mekanizması, cihaza kod enjekte edilmesi için bir yol oluşturur. Tangem’in değiştirilemez firmware'i bu saldırı kategorisini tamamen ortadan kaldırır: güncelleme mekanizması olmaması, uzaktan istismar vektörü olmadığı anlamına gelir.
- Ledger’ın mimarisi, USB portları, Bluetooth, şarj edilebilir piller, özel işletim sistemi, ekran sürücüleri ve firmware güncelleme hatları; Tangem’in minimalist tasarımında bulunmayan saldırı yüzeyleri oluşturur.
- Blind Signing, bir donanım cüzdanında işlemin tüm detaylarını görmeden onaylama anlamına gelir. Tangem, blind signing sorununu Ledger Signers’ın başaramadığı şekilde çözmüştür.
Bugün, Tangem kartlarını Ledger signers ile karşılaştıracak ve her birinin pratikte neler sunduğunu inceleyeceğiz. Farklılıklar, cihazların sizi hangi tehditlere karşı korumak için tasarlandığı ve bu korumanın gerçek dünyada ne kadar etkili olduğu gibi temel noktalarda başlıyor.
Tangem’in kart tabanlı mimarisi
Tangem, EAL6+ sertifikalı Secure Element’e sahip, kredi kartı boyutunda bir NFC cüzdandır. Ekranı, tuşu, pili, USB portu ve firmware güncelleme mekanizması yoktur. İşlemleri imzalamak için telefonuza dokundurmanız yeterlidir. IP69K suya ve toza dayanıklıdır.
Tangem Wallet, estetik için değil, güvenlik için minimalisttir. Çıkarılan her bileşen, ortadan kaldırılan bir saldırı yüzeyidir:
- Ekran yoksa, istismar edilebilecek bir ekran sürücüsü, manipüle edilebilecek bir görüntü tamponu veya araya girilebilecek ek bir çipten ekrana iletişim kanalı da yoktur.
- USB portu yoksa, fiziksel veri sızdırma kanalı, BadUSB tarzı saldırılar ve kötü amaçlı bir bilgisayara takılma riski de yoktur.
- Pil yoksa, zamanla bozulma, termal olaylar ve ömrü şarj döngüleriyle değil onlarca yıl ile ölçülen bir kullanım süresi vardır.
- Firmware güncelleme mekanizması yoksa, havadan saldırı vektörü, güncelleme sırasında tedarik zinciri müdahalesi ve cihaza kötü amaçlı güncelleme gönderilmesi ihtimali de yoktur.
Ledger’ın mimarisi
Ledger signers, Secure Element çipli, ekranlı (OLED veya E-Ink dokunmatik), tuşlu, USB-C portlu, Bluetooth bağlantılı (Nano X) ve şarj edilebilir pilli, cep boyutunda elektronik cihazlardır.
Cihazda çalışan özel bir işletim sistemiyle işlem detaylarını ekranda gösterir. Bu, prensipte geçerli bir güvenlik yaklaşımıdır; ancak çoğu zaman tartışılmayan bazı riskler de getirir.
Güvenilir ekran mı, sahte güvenlik hissi mi?
Dahili ekranlar bir saldırı yüzeyidir.
Secure Element ile ekran sürücüsü arasındaki iletişim kanalı, ayrıca korunması gereken bir arayüzdür. Ledger Donjon (şirketin araştırma ekibi), Ledger’ın Secure Element’i çevreleyen donanımın, özellikle de ekran hattının sürekli test ve yamaya ihtiyaç duymasından dolayı vardır.
Tangem'in modeli
Ekranlı donanım cüzdanlarını savunan ana argüman, akıllı telefonunuzun zararlı yazılımlarla ele geçirilebileceği ve bu yüzden işlemleri doğrulamak için bağımsız bir ekrana ihtiyaç duyduğunuzdur.
Modern akıllı telefonlarda, donanım destekli güvenli ortamlar (Apple’ın Secure Enclave ve Google’ın TEE) bulunur ve bunlar mimari olarak secure element’lerle karşılaştırılabilir. Üst segment Android cihazlarda (Pixel, Samsung amiral gemileri) TEE’ye ek olarak Titan M gibi özel Secure Element çipi de bulunur.
Akıllı telefonunuz zaten bankacılık, aracı kurum hesapları, devlet kimlik doğrulama ve en hassas hesaplarınız için iki faktörlü kimlik doğrulama işlemlerini yönetiyor. Mobil güvenlik konusunda, Tangem Wallet neden ekrana ihtiyaç duymuyor başlıklı yazımızda detaylıca değindik.
Tangem’in yaklaşımı nettir.
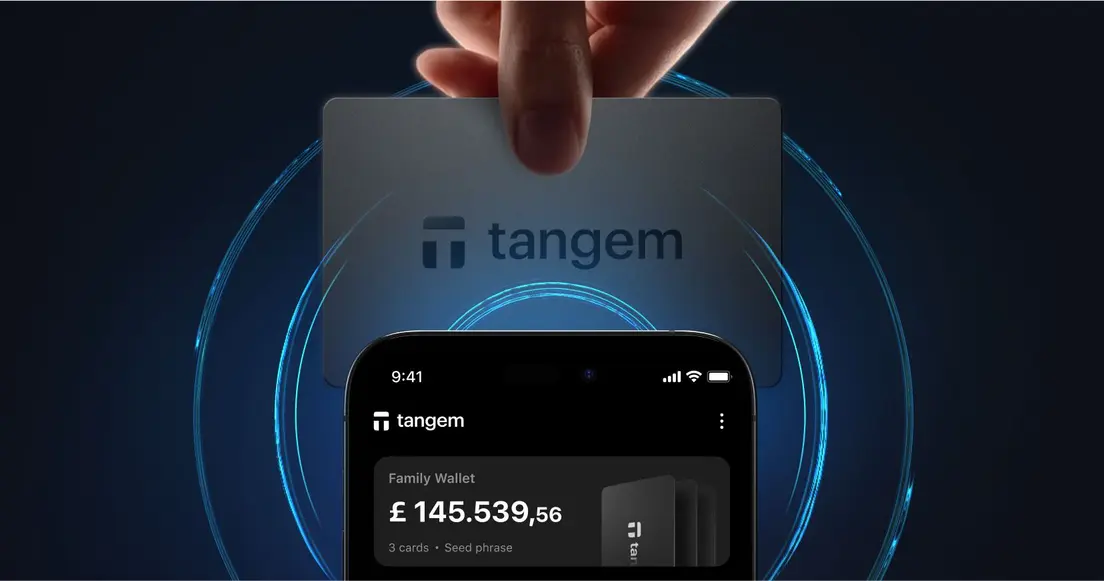
- Tüm işlem detaylarını önce akıllı telefonunuzda başlatır ve doğrularsınız,
- Sonra kartı veya yüzüğü dokundurup imzalarsınız.
- Kart, işlem hash’ini NFC ile alır, Secure Element içinde imzalar ve imzayı geri gönderir.
Cüzdan cihazının herhangi bir şey göstermesine gerek yoktur; çünkü imzalama, işlemin parametrelerini akıllı telefonunuzda onayladıktan sonra gerçekleşir. Ledger’ın iddia ettiği gibi bu bir “blind signing” değildir.
Blockaid'e göre, blind signing, donanım cüzdanlarının imzalama arayüzünde sınırlı veya hiç işlem bilgisi göstermemesi durumunda gerçekleşir.
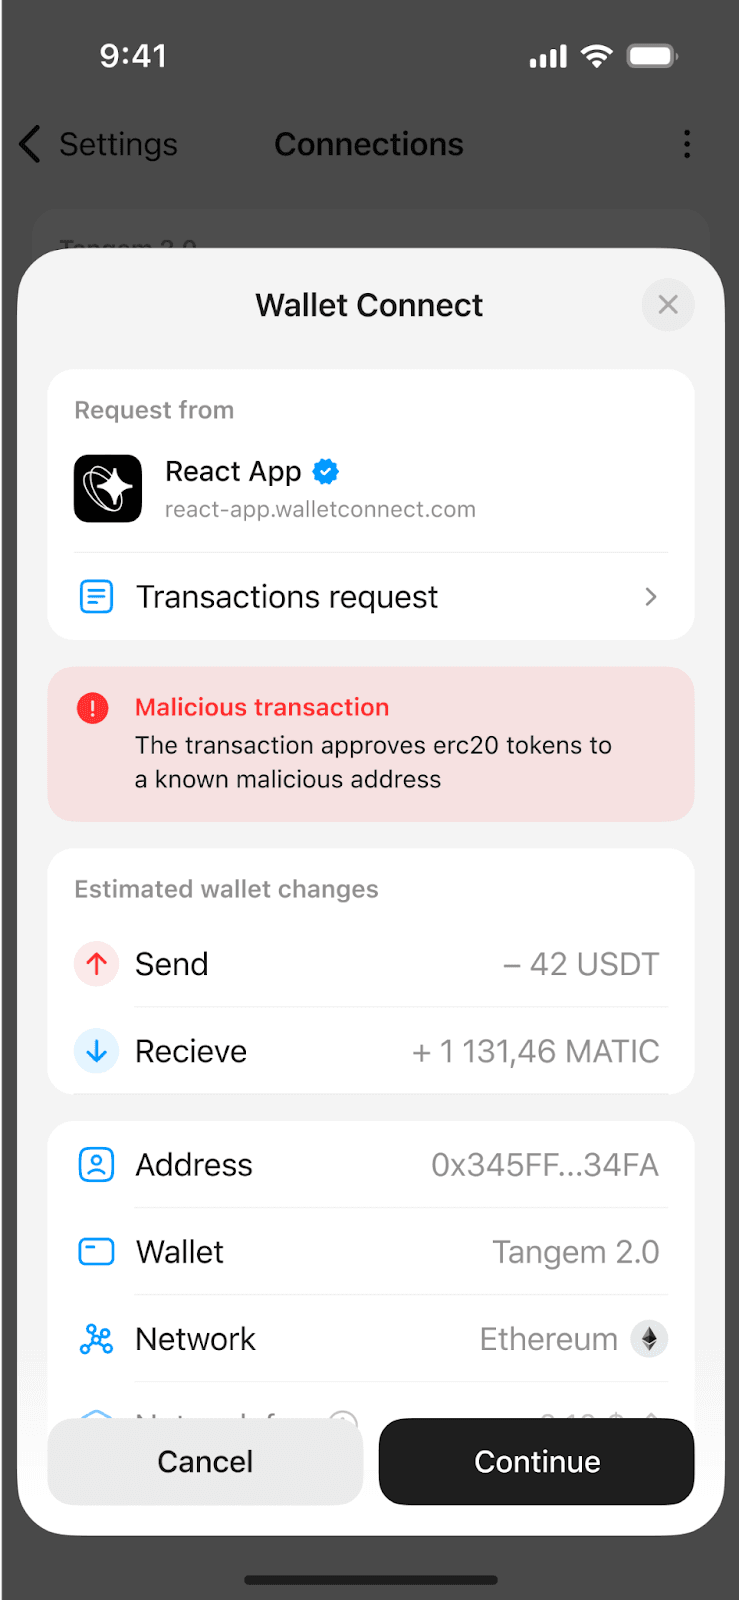
Kartınızı dokundurmadan önce Tangem uygulamasında işlemin tüm detaylarını net şekilde görebilirsiniz.
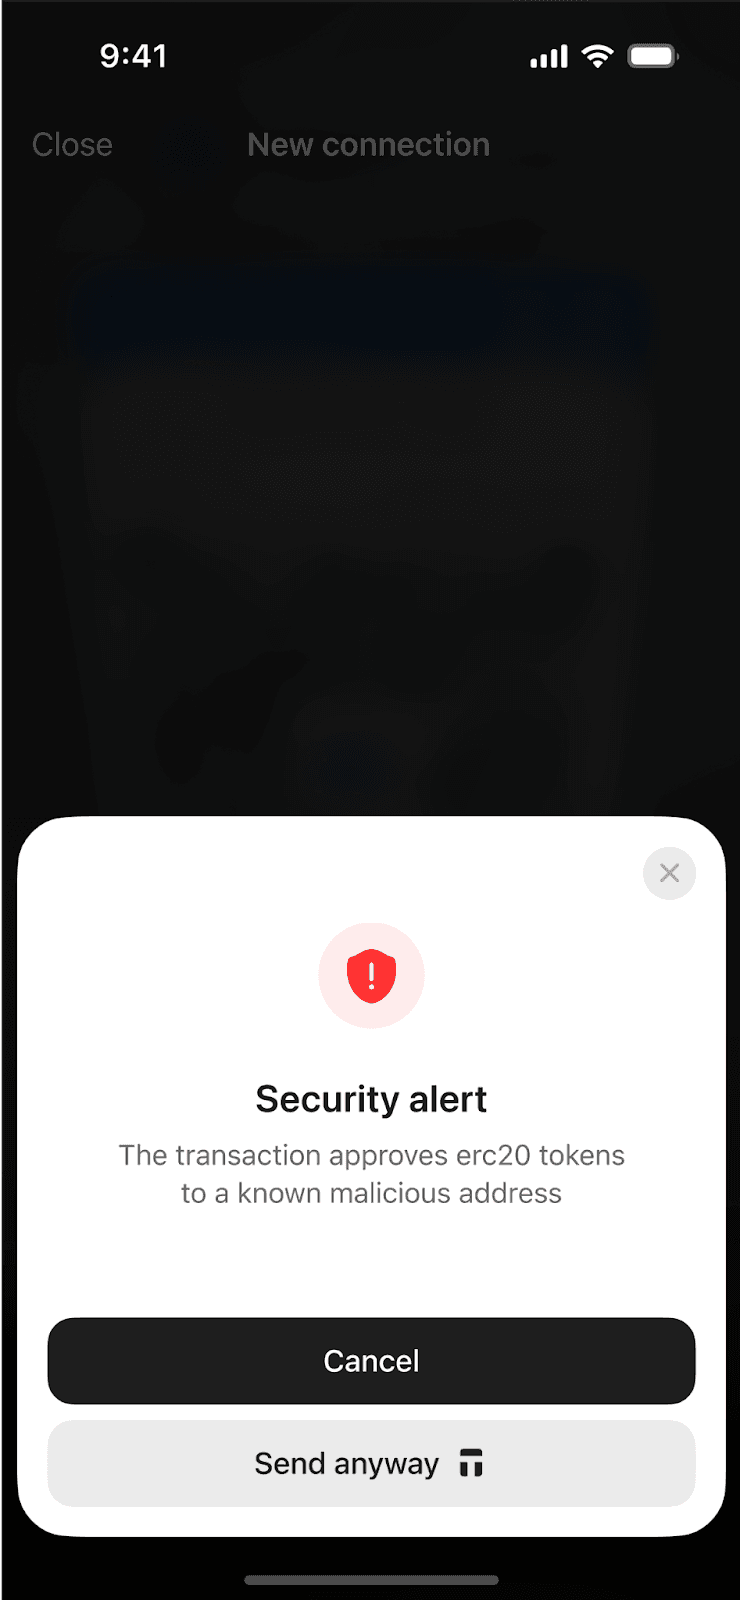
Blind signing, hiçbir detayı görmeden imzalama anlamına gelir ki bu, Ledger kullanıcıları Clear Signing ile entegre edilmemiş akıllı kontrat işlemlerinde, cihazın sadece ham hexadecimal veri göstermesiyle ortaya çıkar.
Clear Signing’in kapsama açığı
Ledger’ın Clear Signing özelliği, ERC-7730 ile önerilmiş olup, akıllı kontrat çağrılarını cihaz ekranında insan tarafından okunabilir işlem detaylarına dönüştürmek için tasarlanmıştır.
Ancak Clear Signing sadece Ledger’ın desteklediği protokollerde çalışır. Kullanıcılar Ledger’ı MetaMask, Phantom veya Rabby gibi üçüncü parti cüzdanlara bağladığında, Clear Signing tamamen dApp’in veya cüzdanın işlem verisini Ledger’a iletmesine bağlıdır.
Ledger bunu şöyle kabul ediyor: “Karmaşık akıllı kontrat işlemlerinde, dApp tam işlem detaylarını sağlamazsa blind signing uyarılarıyla karşılaşabilirsiniz.”
Clear Signing neden tamamen güvenilir değil?
Blind signing, doğrulama işlemlerinin önemli bir kısmında hâlâ gerçekleşiyor.
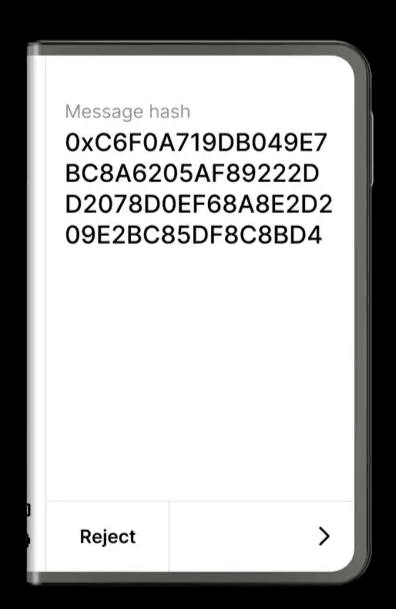
Pratikte ekran, kullanıcıların en az ihtiyaç duyduğu anda (basit transferler) çalışırken, en çok ihtiyaç duyduğu anda (karmaşık akıllı kontrat işlemleri) blind signing’e dönebiliyor.
Tangem’de, bazen detay gösteren bazen göstermeyen bir ekrandan kaynaklı sahte güvenlik hissi yoktur.
Güncellenebilir vs. değiştirilemez firmware
Güncellenebilir firmware bir zafiyettir
Ledger, firmware güncellemelerini açık bir avantaj olarak konumlandırır; zafiyetlerin giderilmesi, yeni özelliklerin eklenmesi ve yeni blok zincirlerinin desteklenmesi için. Ancak her firmware güncelleme mekanizması, cihaza kod enjekte edilmesi için bir yol oluşturur. Eğer güncelleme mekanizması varsa, potansiyel olarak istismar edilebilir. Ledger Recover’ın (özel anahtarlarınızın saklandığı ücretli bir abonelik hizmeti) piyasaya sürülmesi bunu kanıtladı.
Bir firmware güncellemesinin gerektirdiklerini düşünün: Cihaz harici kodu kabul etmeli, doğrulamalı ve mevcut işletim talimatlarının üzerine yazmalı.
Bu, şu saldırı yüzeylerini oluşturur:
- tedarik zinciri müdahalesi (güncelleme cihaza ulaşmadan önce bozulursa),
- güncelleme sırasında ortadaki adam saldırıları,
- doğrulama mekanizmasının istismarı,
- ve kullanıcıları kötü amaçlı firmware yüklemeye ikna eden sosyal mühendislik.
Ledger’ın güvenlik modeli, güncelleme yüzeyinin varlığı nedeniyle Donjon ekibinin sürekli tetikte olmasını gerektirir.
Değiştirilemez firmware: saldırı yüzeyini ortadan kaldırır
Tangem’in firmware’i güncellenemez. Mühendislik açısından bu, tüm bir saldırı kategorisini ortadan kaldıran bilinçli bir tercihtir.
Cihaz fabrikadan çıktıktan sonra üzerine hiçbir kod yazılamıyorsa, uzaktan bir saldırganın davranışını değiştirmesinin yolu yoktur.
Kartın kriptografik uygulamasında bir zafiyet keşfedilirse, düzeltme için yeni donanım gerekir. Ancak bu denge, her yaklaşımın risk profiline göre değerlendirilmelidir.
Ledger’ın yaklaşımı: Firmware seviyesinde saldırı vektörlerine sürekli açık, sürekli savunma gerektirir. Savunma bir kez başarısız olursa, tüm cihazlar tehlikeye girebilir.
Tangem’in yaklaşımı: Üretim sonrası firmware seviyesinde saldırı vektörlerine sıfır maruziyet. Tek zafiyet, fabrikadan çıkan orijinal firmware’dedir ve bu, Riscure ve Kudelski gibi dünyanın önde gelen gömülü güvenlik firmaları tarafından bağımsız olarak denetlenmiştir.
Seed phrase: kriptonun en büyük saldırı vektörü
12-24 kelimelik seed phrase, BIP-39 standardının temelidir ve uyumlu tüm cüzdanlarda evrensel kurtarma sağlar. Bu, birlikte çalışabilirlik için gerçek bir avantajdır.
Ancak seed phrase, açık ara farkla, tüketici kripto hırsızlığının en büyük kaynağıdır.
Kullanıcıları seed phrase’ini ifşa etmeye yönlendiren oltalama saldırıları, yazılı seed phrase’lerin fiziksel olarak çalınması, kurtarma kartlarının fotoğrafları ve panoya bulaşan zararlı yazılımlar; tüm telefon hack’leri ve tedarik zinciri saldırılarından çok daha fazla kripto kaybına yol açar.
Tangem’in seed’siz modeli
Tangem’in varsayılan kurulumu, anahtarları kartın Secure Element’inde oluşturur ve 2–3 fiziksel kart arasında aynı anahtar materyaliyle yedekler. Seed phrase hiçbir yerde oluşturulmaz, yazılmaz veya saklanmaz. Anahtarlar, yalnızca elinizdeki kartların Secure Element çiplerinde bulunur. Bu, seed phrase saldırılarının tümünü ortadan kaldırır.
Seed phrase yedeği isteyen (örneğin başka cüzdanlarla uyumluluk için) kullanıcılar için Tangem bu seçeneği sunar. Ancak, varsayılan seed’siz konfigürasyonun bugün mevcut en güvenli anahtar yönetim modeli olduğuna inanıyoruz.
Ledger’ın diğer kurtarma seçenekleri
Yukarıda belirtildiği gibi, Ledger ek ücretli seçenekler de sunuyor: Recovery Key (PIN korumalı yedek kart) ve Ledger Recover (şifreli bulut yedekleme hizmeti). Bizim yaklaşımımızın onların bulut yedeğiyle karşılaştırması: Ledger Recover vs Tangem’in Seed’siz Cüzdanı: Özel anahtarları saklamanın en güvenli yolu nedir?
Kasa vs. özel işletim sistemi
Ledger, Secure Element içinde çalışan özel bir işletim sistemiyle uygulama izolasyonu, cihaz üzerinde ekran yönetimi ve blok zincir bazında uygulamalar sunar. Bu, güvenli çip içinde zengin bir çalışma ortamı yaratır. Secure Element’te çalışan her kod satırı, güvence altına alınmalı, test edilmeli ve istismara karşı korunmalıdır.
Özel işletim sistemi, uygulama sandbox’ı, ekran sürücüsü, Bluetooth yığını (Nano X), USB arayüzü ve firmware güncelleme mekanizması; hepsi potansiyel zafiyet barındırabilecek kod yollarıdır.
Tangem’in Secure Element çipi ise bir kriptografik kasa gibi çalışır: anahtarları üretir, saklar, işlem hash’lerini NFC ile alır, imzalar ve imzaları geri gönderir. Çipte çalışan kod minimum ve amaca özeldir. Daha az kod, daha az potansiyel zafiyet ve denetimi daha kolay bir sistem demektir.
EAL sertifikasyonu
Hem Tangem hem de güncel Ledger modellerinin çoğu, EAL6+ sertifikalı Secure Element çipleri kullanır. Ledger Nano X, EAL5+ çip kullanır. EAL sertifikası, çipin fiziksel saldırılara karşı dayanıklılığını değerlendirir; üzerinde çalışan yazılımın güvenliğini değil.
Bu özel metriktede, mevcut Ledger modelleri oldukça benzerdir; Tangem, Nano X’e göre hafif bir avantaja sahiptir. Ancak Ledger’ın da belirttiği gibi, sertifikasyon tek başına güvenliğin tamamını göstermez.
Açık kaynak ve şeffaflık
Açık kaynak konusu her iki cüzdan için de nüanslıdır. Tangem’in mobil uygulaması açık kaynaklıdır; firmware’i kapalı kaynak ama denetlenmiştir. Kartınızın/yüzüğünüzün denetlenmiş firmware’e sahip olup olmadığını doğrulayabilirsiniz.
Ledger’ın özel işletim sistemi kapalı kaynaklıdır, Ledger Live ise kısmen açık kaynaklıdır; ancak tam anlamıyla yeniden üretilebilir veya uçtan uca denetlenebilir değildir. Hiçbir şirket tüm yığın boyunca tamamen açık kaynak değildir.
Güvenlik değerlendirmesi: Bağımsız vs. Dahili
Ledger DonJon, şirket içi bir güvenlik ekibidir. Ne kadar yetenekli olsalar da, kurum içi dinamiklerle çalışırlar. Geliştirme ekibiyle aynı ofisi, kültürü ve teşvik yapılarını paylaşırlar. Aynı kör noktalar, varsayımlar ve organizasyonel baskılara tabidirler.
Buna karşılık, Tangem’in firmware’i Kudelski Security ve Riscure tarafından bağımsız olarak denetlenmiştir. Denetçiler, bulguları küçültmek veya açıklamak için kurumsal bir teşvike sahip değildir.
Ledger Nano S ve Nano X, Fransa ulusal siber güvenlik ajansı ANSSI’den CSPN (Birinci Seviye Güvenlik Sertifikası) almıştır.
CSPN; güvenlik duvarı, kimlik doğrulama, erişim, güvenli iletişim ve gömülü yazılımı kapsar; akredite laboratuvarlarda ürün çoklu saldırı senaryolarında test edilir. Bu, Fransız devletinin bir sertifikasyon çerçevesidir; Kudelski veya Riscure gibi sürekli, kapsamı sınırsız bağımsız sızma testiyle aynı değildir.
Bug bounty programı
Hem Tangem hem Ledger’ın aktif bug bounty programları vardır ve güvenlik testlerinin sürekli olmasını sağlar. Program, güvenlik araştırmacılarını ve etik hackerları kod, API entegrasyonları ve diğer sistemlerdeki zafiyetleri tespit etmeye davet eder; ödüller ise ciddiyet ve etkiye göre verilir.
PIN cihazda mı, telefonda mı?
Ledger, cihaz ekranında girilen 4–8 haneli bir PIN ister. Üç yanlış denemeden sonra cihaz sıfırlanır. Tangem ise telefona girilen bir erişim kodu ve ek güvenlik katmanı olarak biyometrik doğrulama (Face ID veya parmak izi) kullanır.
Ledger’ın, cihazda PIN girmenin telefon tabanlı kimlik doğrulamadan daha güvenli olduğu argümanı, mobil güvenlikteki gelişmeleri göz ardı ediyor. Modern akıllı telefon kimlik doğrulaması; donanım destekli güvenli alanlar, canlılık algılamalı biyometrik sensörler ve işletim sistemi düzeyinde şifrelemeyi birleştirir.
Herkese açık bir ortamda küçük ekranda girilen 4 haneli PIN, telefonda yapılan biyometrik doğrulamadan omuz üstü izlemeye karşı daha savunmasızdır. Ayrıca biyometrik kimlik doğrulama, bir PIN gibi oltalama veya zorlama ile ele geçirilemez.
Tangem Mobile Wallet
Mobile Wallet, gerçek bir kullanıcı ihtiyacına (öz saklamaya geçişte onboarding) hizmet etmek için vardır ve donanım cüzdanına geçmeye hazır olmayanlara yöneliktir. Tangem uygulaması, donanım destekli ve mobil cüzdanları farklı etiket ve görsellerle ayırır. Mobil cüzdan kodu GitHub’da açık kaynaklıdır ve Cure53 tarafından bağımsız olarak denetlenmiştir.
Ledger ekosistemi, kullanıcıların Ledger Wallet uygulaması, MetaMask, Phantom, Rabby ve diğer sıcak cüzdan entegrasyonları arasında gezinmesini gerektirir; her birinin kendi güvenlik modeli vardır.
Güvenlik sicili
Hem Tangem hem Ledger, donanımları üzerinden hiçbir özel anahtarın ele geçirilmediğini iddia edebilir. Bu, bir donanım cüzdanı için asgari gerekliliktir ve ikisi de bu eşiği aşar.
Ancak sicillerin ayrıldığı nokta, güvenlik olaylarının gerçek kullanıcılar üzerindeki etkisidir.
2020: Ledger müşteri veritabanı sızıntısı
Bir veritabanı sızıntısı, 270.000’den fazla müşterinin adı, adresi, e-posta adresi ve telefon numarası gibi kişisel bilgilerini açığa çıkardı; yaklaşık 1 milyon e-posta adresi içeren daha geniş bir pazarlama veritabanı da tehlikeye girdi. Bu, Ledger kullanıcılarına yönelik sürekli oltalama kampanyalarına, fiziksel tehditlere ve SIM-swap saldırılarına yol açtı. Sızan veritabanı hâlâ çeşitli forumlarda dolaşmaktadır.
2023: Ledger Connect Kit tedarik zinciri saldırısı
Aralık 2023’te saldırganlar, Ledger’ın Connect Kit adlı açık kaynak JavaScript kütüphanesini ele geçirdi. Bu kütüphane, Ledger cihazlarıyla arayüz kuran onlarca merkeziyetsiz uygulama tarafından kullanılıyordu. Saldırgan, Ledger’dan ayrılan bir çalışanın npm paket yöneticisi erişimini iptal edilmeden kullandı ve fonları saldırgan cüzdanlarına yönlendiren zararlı sürümler yayımladı.
Kötü amaçlı kod yaklaşık beş saat boyunca yayında kaldı ve 600.000 $’dan fazla kullanıcı fonunun çalınmasına yol açtı. Saldırı, yalnızca Ledger kullanıcılarını değil, Ledger’ın kütüphanesini kullanan DApp’lerle etkileşimde bulunan herkesi etkiledi.
2026: Global-e Vendor veri ihlali
Bir Global-e tedarikçi ihlalinde ek müşteri verileri açığa çıktı; tam kapsamı ise hemen açıklanmadı.
Ledger’ın bu olayları, kullanıcıların fiziksel güvenliğini riske atmış ve bugüne kadar süren kalıcı bir açık oluşturmuştur.
Ekosistem ve varlık desteği
Tangem’in 85+ blok zincir desteği, Ledger Live’ın yerel desteğini zaten aşmıştır; Ledger’ın 5.500+ varlık sayısı ise büyük ölçüde üçüncü parti cüzdan entegrasyonlarına dayanır, Ledger Live’ın kendi desteği değildir.
Tangem, tüm büyük blok zincirleri, Bitcoin, Ethereum, Solana ve tam EVM ekosistemini, ayrıca evrensel imzalama mimarisiyle 16.000+ token’ı destekler. Kripto kullanıcılarının büyük çoğunluğu için Tangem, ellerindeki tüm varlıkları kapsar.
Tangem, uygulama içi entegrasyonlarla yerel swap ve staking işlevselliği sunarken, donanım cüzdanının güvenliğini de korur.
Fiyatlandırma ve değer
Tangem’in 3 kartlı seti 69,90 $’a satılır ve üç fiziksel yedek kartla dahili yedeklilik sunar. Ledger’ın dokunmatik ekranlı cihazları 149 $’dan 399 $’a kadar uzanır; Ledger Stax 399 $’dır.
Fiyat farkı, Tangem’in korumayı çok daha düşük maliyetle sunduğu anlamına gelir. İlk donanım cüzdanını güvence altına almak isteyen bir kullanıcı için düşük finansal bariyer, daha az tereddüt ve öz saklamaya daha hızlı geçiş sağlar.
Karşılaştırma tabloları
Form Faktörü & Tasarım
{{body_tables}}
Özet
Ledger Signers’ın aksine, Tangem Wallet’lar kritik altyapıda benimsenen prensiplere dayanır: saldırı yüzeyini en aza indirmek, gereksiz karmaşıklığı ortadan kaldırmak, insan hatası vektörlerini azaltmak ve güvenli yolu en kolay yol haline getirmek.
Tangem’in tasarımı, saldırı yüzeylerini baştan ortadan kaldırır. Ledger Signers ve ekosistemi ise orantılı olarak daha büyük bir saldırı yüzeyi sunar.
Tangem’in değiştirilemez firmware’i, üretim sonrası uzaktan istismar riskini ortadan kaldırarak içinizi rahatlatır. Buna karşılık, Ledger’ın güncellenebilir firmware’i, Ledger Recover örneğinde gördüğümüz gibi, kod enjeksiyonuna açık zafiyetler oluşturabilir.
Tangem varsayılan olarak seed’sizdir ve kullanıcıların tüketici kripto hırsızlığının 1 numaralı nedeninden tamamen korunmasını sağlar. Ledger kullanıcıları ise 24 kelimelik bir seed phrase’e ihtiyaç duyar ve bu, oltalama, hırsızlık ve fiziksel zorlama riskine daima açıktır.
Blind signing konusunda Tangem, kartla imzalamadan önce uygulamada tüm işlem detaylarını gösterir.
Tangem ayrıca Face ID ve parmak iziyle biyometrik doğrulama ve oran sınırlı kilitleme sunar. Ledger ise ekranda bir PIN’e dayanır; sadece 3 hatalı denemede cihaz tamamen sıfırlanır.
Ledger, kullanıcıları hedef alan veri sızıntılarıyla defalarca karşılaşmıştır. Tangem’de böyle bir olay yaşanmamıştır.
Tam bir Tangem 3 kartlı yedek seti 69,90 $’a alınabilir. Benzer bir Ledger kurulumu ise 149 $’dan başlar ve 399 $’a kadar çıkabilir.
Daha fazla güvenlik, daha az karmaşıklık ve çok daha uygun fiyat. Seçim aslında çok açık.


Bunları kaçırmayın 
Diğer makaleler

