 シードレスへ。SWITCH30で30%OFF。10/12まで


仮想通貨ウォレットをフィッシング詐欺から守る方法
主要な洞察
本記事では、仮想通貨ユーザーを狙うフィッシングやソーシャルエンジニアリング詐欺の巧妙化について警鐘を鳴らし、特にTelegramやDiscordなどでの偽カスタマーサポートによる被害事例を詳しく紹介しています。詐欺師の手口やフィッシング攻撃の流れ、正規サイトと偽サイトの違いを解説し、被害を防ぐための10の重要な対策を提案。重要なのは、クリティカルシンキングと警戒心、そしてTangemのようなシードフレーズ不要のウォレットを活用することでリスクを最小化できる点です。正規サポートがシードフレーズなどの機密情報を求めることは決してありません。
多くの仮想通貨ユーザーはシードフレーズを秘密にしておく重要性を理解しています。しかし、この意識の高さを逆手にとり、別の手段で他人をだまそうとする詐欺師も現れています。
典型的な手口として、「少額の手数料で高額の仮想通貨を送る」と持ちかけて、ユーザーの資産への完全なアクセスを狙う詐欺があります。詐欺師は執拗にシードフレーズを聞き出そうとします。
Despite popular belief, scam victims are not just older people. According to research, more fraud victims fall in the 25–45 age range than those above 50. Attackers often target the most financially anxious age group. Now, let's explore how to stay safe from scammers and their phishing attacks.
クラシックなフィッシング詐欺の仕組みとは?
典型的なフィッシング詐欺がどのように起こるのか、攻撃者の戦略を5つのステージに分けて解説します。
Stage 1: Setup
この最初の段階で、詐欺師はフィッシングキャンペーンを綿密に計画します。正規サイトを模倣した偽ウェブサイトやドメイン、メールアドレスなどのインフラを用意し、ターゲットをだますための「偽装」を作り上げます。
Stage 2: Bait
詐欺師はさまざまな方法で被害者をおびき寄せます。正規のものに見せかけたメールやメッセージ、SNS投稿などを送り、緊急性や魅力的なオファーで相手の行動を誘導します。
たとえば、偽の仮想通貨ウォレットチームやDeFiプロジェクト、コミュニティを装ったメールで「高額な仮想通貨をプレゼント」と持ちかけることがあります。
メールの一例:
「To celebrate our launch/completion/IPO, we've decided to send $10,000 to people who register before the end of the week, so click on the link to get started.」
Stage 3: Information gathering
ターゲットが誘いに乗ると、偽サイト(フィッシングサイト)に誘導され、ログイン情報や個人情報、シードフレーズなどの機密情報を入力させられます。
詐欺師は巧妙なフォームやログイン画面でこれらの情報を収集します。見抜けると思っても、最近の偽サイトは非常に精巧に作られているため注意が必要です。
Stage 4: Exploit
入手した情報をもとに、被害者のウォレットから資産を抜き取ったり、なりすましやさらなる詐欺に利用します。搾取はすぐに行われる場合もあれば、時間をかけて行われることもあります。
Stage 5: Exit
最終段階では、詐欺師が証拠隠滅や痕跡の削除を行い、姿を消します。場合によっては手口を変えて攻撃を続けることもあります。
Tangemユーザーが狙われる主な手口
ここでは、TangemのTelegram公開チャットやDiscordサーバーなど、仮想通貨コミュニティで多発しているフィッシング詐欺のシナリオを紹介します。
Telegramでの偽カスタマーサポート
本来であれば、ユーザーはメールや公式のTangemチャットボット経由でサポートへ直接問い合わせるのが安全です(Tangem Help参照)。しかし多くのユーザーは、Tangem Telegramチャットなどの公開スペースに直接質問や要望を書き込む傾向があります。これを見た詐欺師が、Tangemサポートチームを装って個別に連絡してきます。
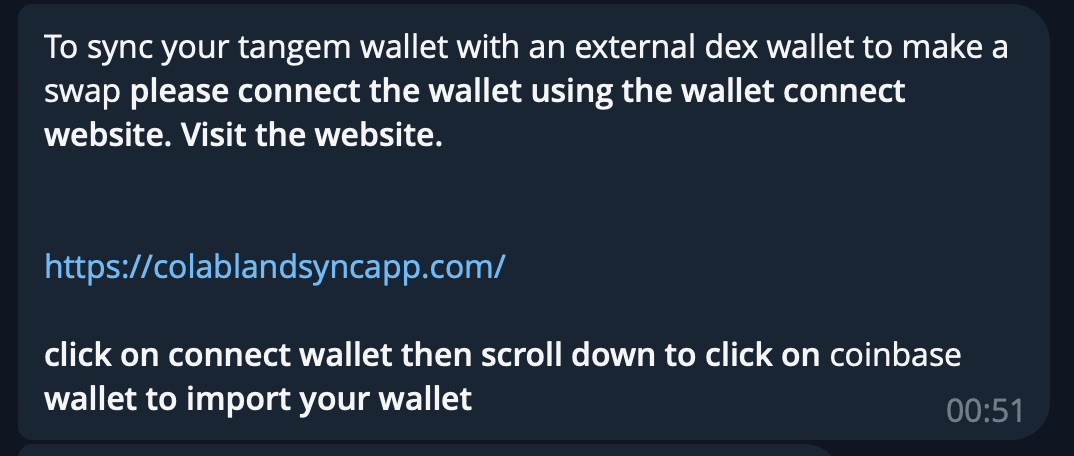
問題解決を装い、公式サイトそっくりのフィッシングサイトへ誘導します。このとき、Get TangemボタンがConnect Walletに置き換わっているのが特徴です。
Tangemのシードフレーズ不要型ウォレットを使っていれば、この手の攻撃には強いですが、シードフレーズを利用している場合は被害に遭うリスクが高くなります。
注意すべきポイント:
- Tangem representativesやサポートチームがwill never DM you first (先に個別メッセージを送ることはありません)。
- Always contact support directly (必ずサポートへ直接連絡)し、公開チャットやコメント欄に個人情報を書き込まないでください。
- Do not follow suspicious links (怪しいリンクを踏まない)、また不審なDeFiプラットフォームにウォレットを接続しないようにしましょう。
Discordでの偽テクニカルサポートサーバー
Discordチャットにも多くの詐欺師が潜んでいます。新規ユーザーが「トークン追加について質問があります」と投稿すると、詐欺師が次のようなメッセージで誘導します:
「Hello, if you want to open a tech support claim, please fill it out here #techsupport.」
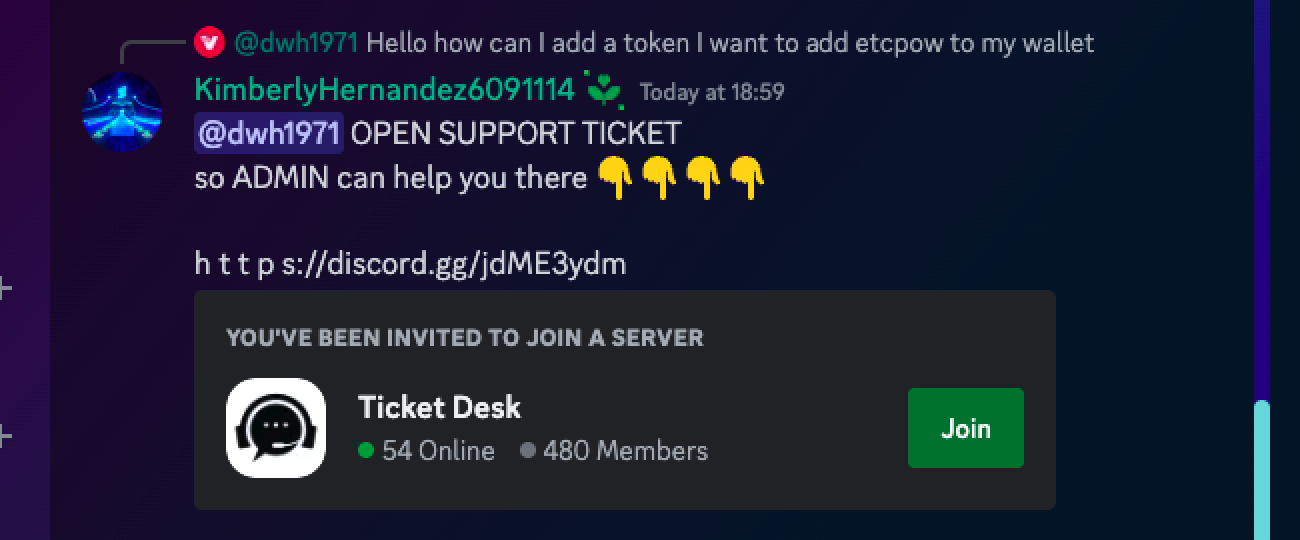
しかし、この#techsupportリンク(詐欺リンク)は公式Discordではなく、詐欺師が用意したプライベートチャンネルに誘導されます。そこで「OPEN SUPPORT TICKET」と称してサポートを装います。
繰り返しますが、we will never ask you to join another server(別のサーバーへの参加を求めることはありません)。このようなメッセージを見かけたら無視し、速やかに通報してください。サポート申請は必ずTangem公式サイトや正規リンクからのみ行えます。
Tangem公式チャンネル一覧
Tangemは、公式ウェブサイト・SNS・カスタマーサポートボットなど正規チャネルのみで情報発信しています。詐欺師は公式を装った偽チャネルを作ることがあるため、必ず正規アカウントや公式サイトであることを確認しましょう。
X (Twitter) https://x.com/Tangem
Telegram https://t.me/tangem
Official Telegram chat: https://t.me/tangem_chatIn German: https://t.me/tangem_chat_de
Tangem support bot: https://t.me/Tangem_Support_bot
Discord https://discord.gg/tangemInstagram https://instagram.com/tangemwallet
Facebook https://facebook.com/Tangemwallet/
LinkedIn https://www.linkedin.com/company/tangem
YouTube https://www.youtube.com/@tangem_official
Reddit https://www.reddit.com/r/Tangem/
Official website: https://tangem.com
Community manager: https://t.me/anajacobsontangem
正規サポートを装ったユーザーに機密情報を渡したり、取引をしないようご注意ください。これらの注意点を守り、常に警戒心を持つことで、詐欺被害リスクを大きく減らせます。
正規サイトと偽サイトの違い
ここでは、Tangemの公式サイトと偽サイトの特徴的な違いをまとめました。仮想通貨関連のサイトの真偽を確認する際は、必ず慎重にチェックしましょう。以下の表は、正規サイトとフィッシングサイトの主な違いを示しています:
| 特徴 | 正規Tangemサイト | フィッシングサイト |
|---|---|---|
| URL | 公式ドメインと完全一致 | スペルミスや微妙な違いがある場合あり |
| SSL証明書 | 「https://」と鍵マークで安全性を表示 | SSLの表示がない場合あり |
| 連絡先情報 | 正確で確認可能な連絡先を掲載 | 連絡先が不明または偽情報 |
| デザイン・ブランド | 公式ブランド・デザインと一貫性あり | デザインが粗雑・不一致・エラー多数 |
| 情報要求 | 機密情報は求めない | シードフレーズを要求 |
| 文法・スペル | 誤字脱字がほぼない | 明らかな誤字・文法ミスが多い |
| ポップアップ | 必要最小限・適切な内容のみ | 頻繁・不適切なポップアップや警告 |
| ドメイン年数 | 長期間運用・信頼性あり | 最近取得・怪しいドメインが多い |
| SNS認証 | 認証済みアカウント(チェックマーク) | 偽・未認証アカウント |
| セキュリティアイコン | セキュリティアイコン・ロゴが明示 | 認知度の低いロゴや表示なし |
仮想通貨のフィッシング・ソーシャルエンジニアリング詐欺対策10選
被害を防ぐために、以下の10のポイントを意識しましょう。
- シードフレーズの利用を避ける:
Tangem Walletはシードフレーズなしでウォレットを作成できる点が大きな特徴です。シードフレーズは詐欺師に狙われやすいリスク要素。取引トラブルの解決を装ってシードフレーズの提供を求められることもあります。
- 身に覚えのないメールに注意:
不審なメールのリンクや添付ファイルは開かないでください。正規の仮想通貨プラットフォームがメールで機密情報を求めることはありません。受信メールが公式tangemアカウントか必ず確認し、不安な場合はサポートへ連絡を。
- SSL証明書を確認:
ウェブサイトのURLに「https://」があるか、アドレスバーの鍵マークでSSL証明書を確認しましょう。
- SNSアカウントの認証確認:
SNSでTangemアカウントとやり取りする前に、認証済みアカウントか、または本記事内のリンクから正規アカウントを確認してください。
- 自分自身で学ぶ:
この記事を読んでいる時点で、すでに情報収集ができています。詐欺の手口やフィッシング技術について学び続けましょう。知識は最大の防御策です。
- 誤字・デザインエラーに注意:
詐欺メールには誤字脱字や色使い・ロゴの間違いなど、細かな違和感が潜んでいます。気づいたら偽サイトや詐欺のサインかもしれません。
- 公式サイトURLの確認:
アクセス先のURLにスペルミスや微妙な違いがないか必ず確認しましょう。詐欺師は公式サイトに似せた一文字違いのURLや数字置換などで偽サイトを作ります。必ずブラウザのアドレスバーをチェックしてください。
- 自分の情報を公開しない:
詐欺師の標的にならないためにも、仮想通貨の成功談やウォレットアドレスをフォーラムやグループチャットで公開しないようにしましょう。困りごとを公開チャットで相談するのも避けてください。
- 偽ブラウザ拡張機能に注意:
Google Chrome拡張機能を装った偽アプリでシードフレーズを盗まれる被害が発生しています。公式サイトで正規の拡張機能か必ず確認し、見つけたらすぐにインストールせず、公式サイトのリンクからアクセスしましょう。
- うますぎる話には要注意:
非現実的な高利益や「必ず資金を取り戻せる」などの勧誘には警戒してください。詐欺師は「すぐに儲かる」「難題を解決できる」といった甘い言葉で誘ってきます。
- ブロックチェーン上のトランザクションを高速化するなどの名目
- ノンカストディアルウォレットの復元サポートを装う
- 盗まれた資金の取り戻しを持ちかける
シードフレーズやパスワードは絶対に他人に教えないでください!正規サポートがこれらの情報を求めることはありません。シードレスウォレットに切り替えたい場合は、一度他のウォレットへ資金を移し、Tangem Walletをリセット、そしてシードフレーズなしで再設定するのが推奨方法です。
これらの対策を日常的に実践することで、詐欺やソーシャルエンジニアリング攻撃の被害リスクを大幅に減らせます。
仮想通貨分野でよくあるフィッシング攻撃例
ここでは、偽取引所や悪質なアップデートなど、詐欺師が仮想通貨ユーザーをだますさまざまな手口を紹介します。
ウォレット乗っ取り型フィッシングメール
よくあるのは、仮想通貨取引所やウォレットを装い「あなたのデータが漏洩したので今すぐシードフレーズを更新してください」と偽メールを送り、リンク先で古いシードフレーズを入力させる手口です。
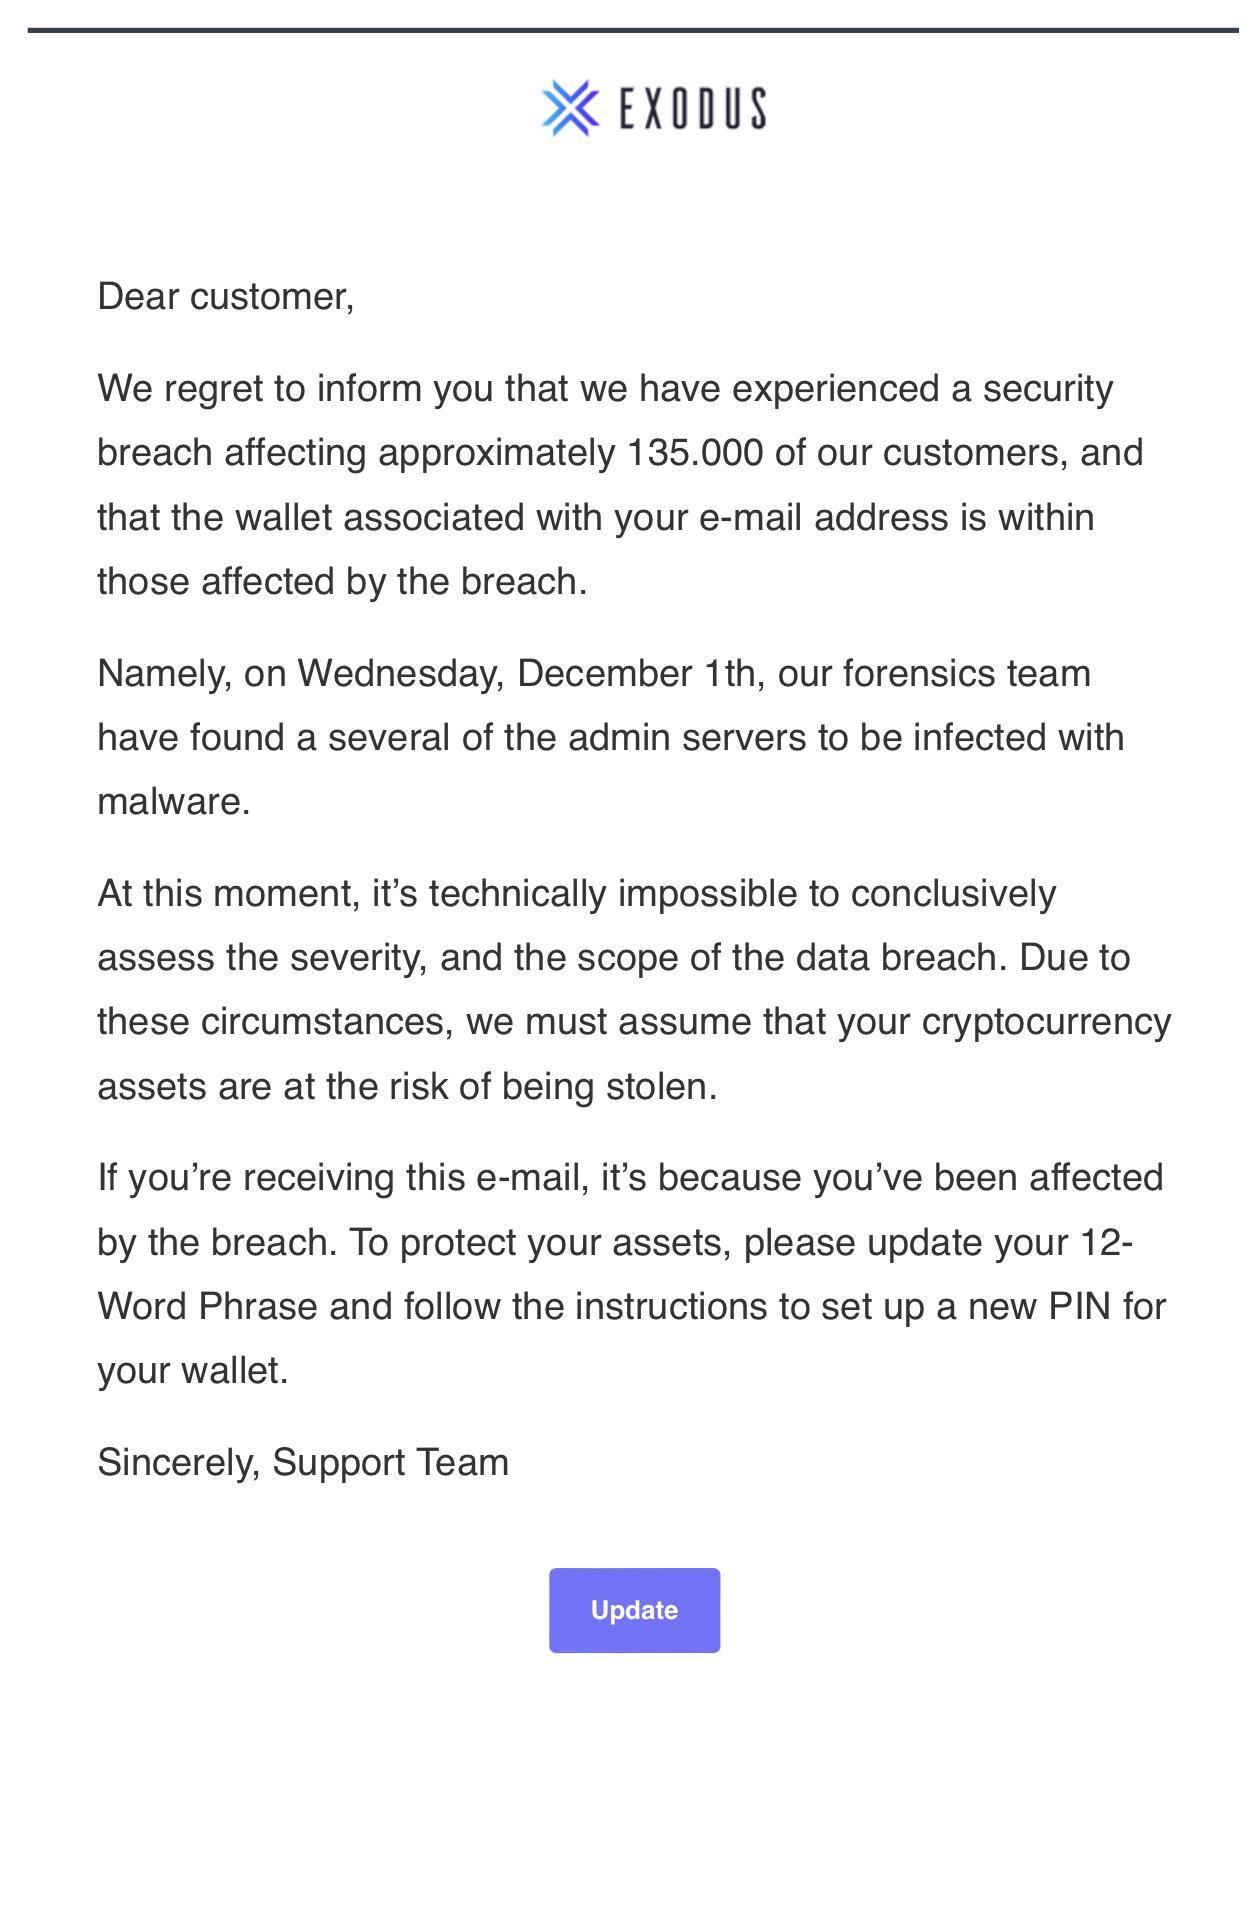
この手法は非常に単純で、詐欺師は大量の偽メールとテンプレートサイトを用意するだけ。多くは迷惑メールに振り分けられますが、リストが大きければ一部は届いてしまいます。
偽ウォレット生成サイト
シードフレーズを受け取る前に盗む手口もよくあります。人気ウォレットの偽サイトを作り、検索結果や広告で誘導し、ウォレット開設希望者を狙います。
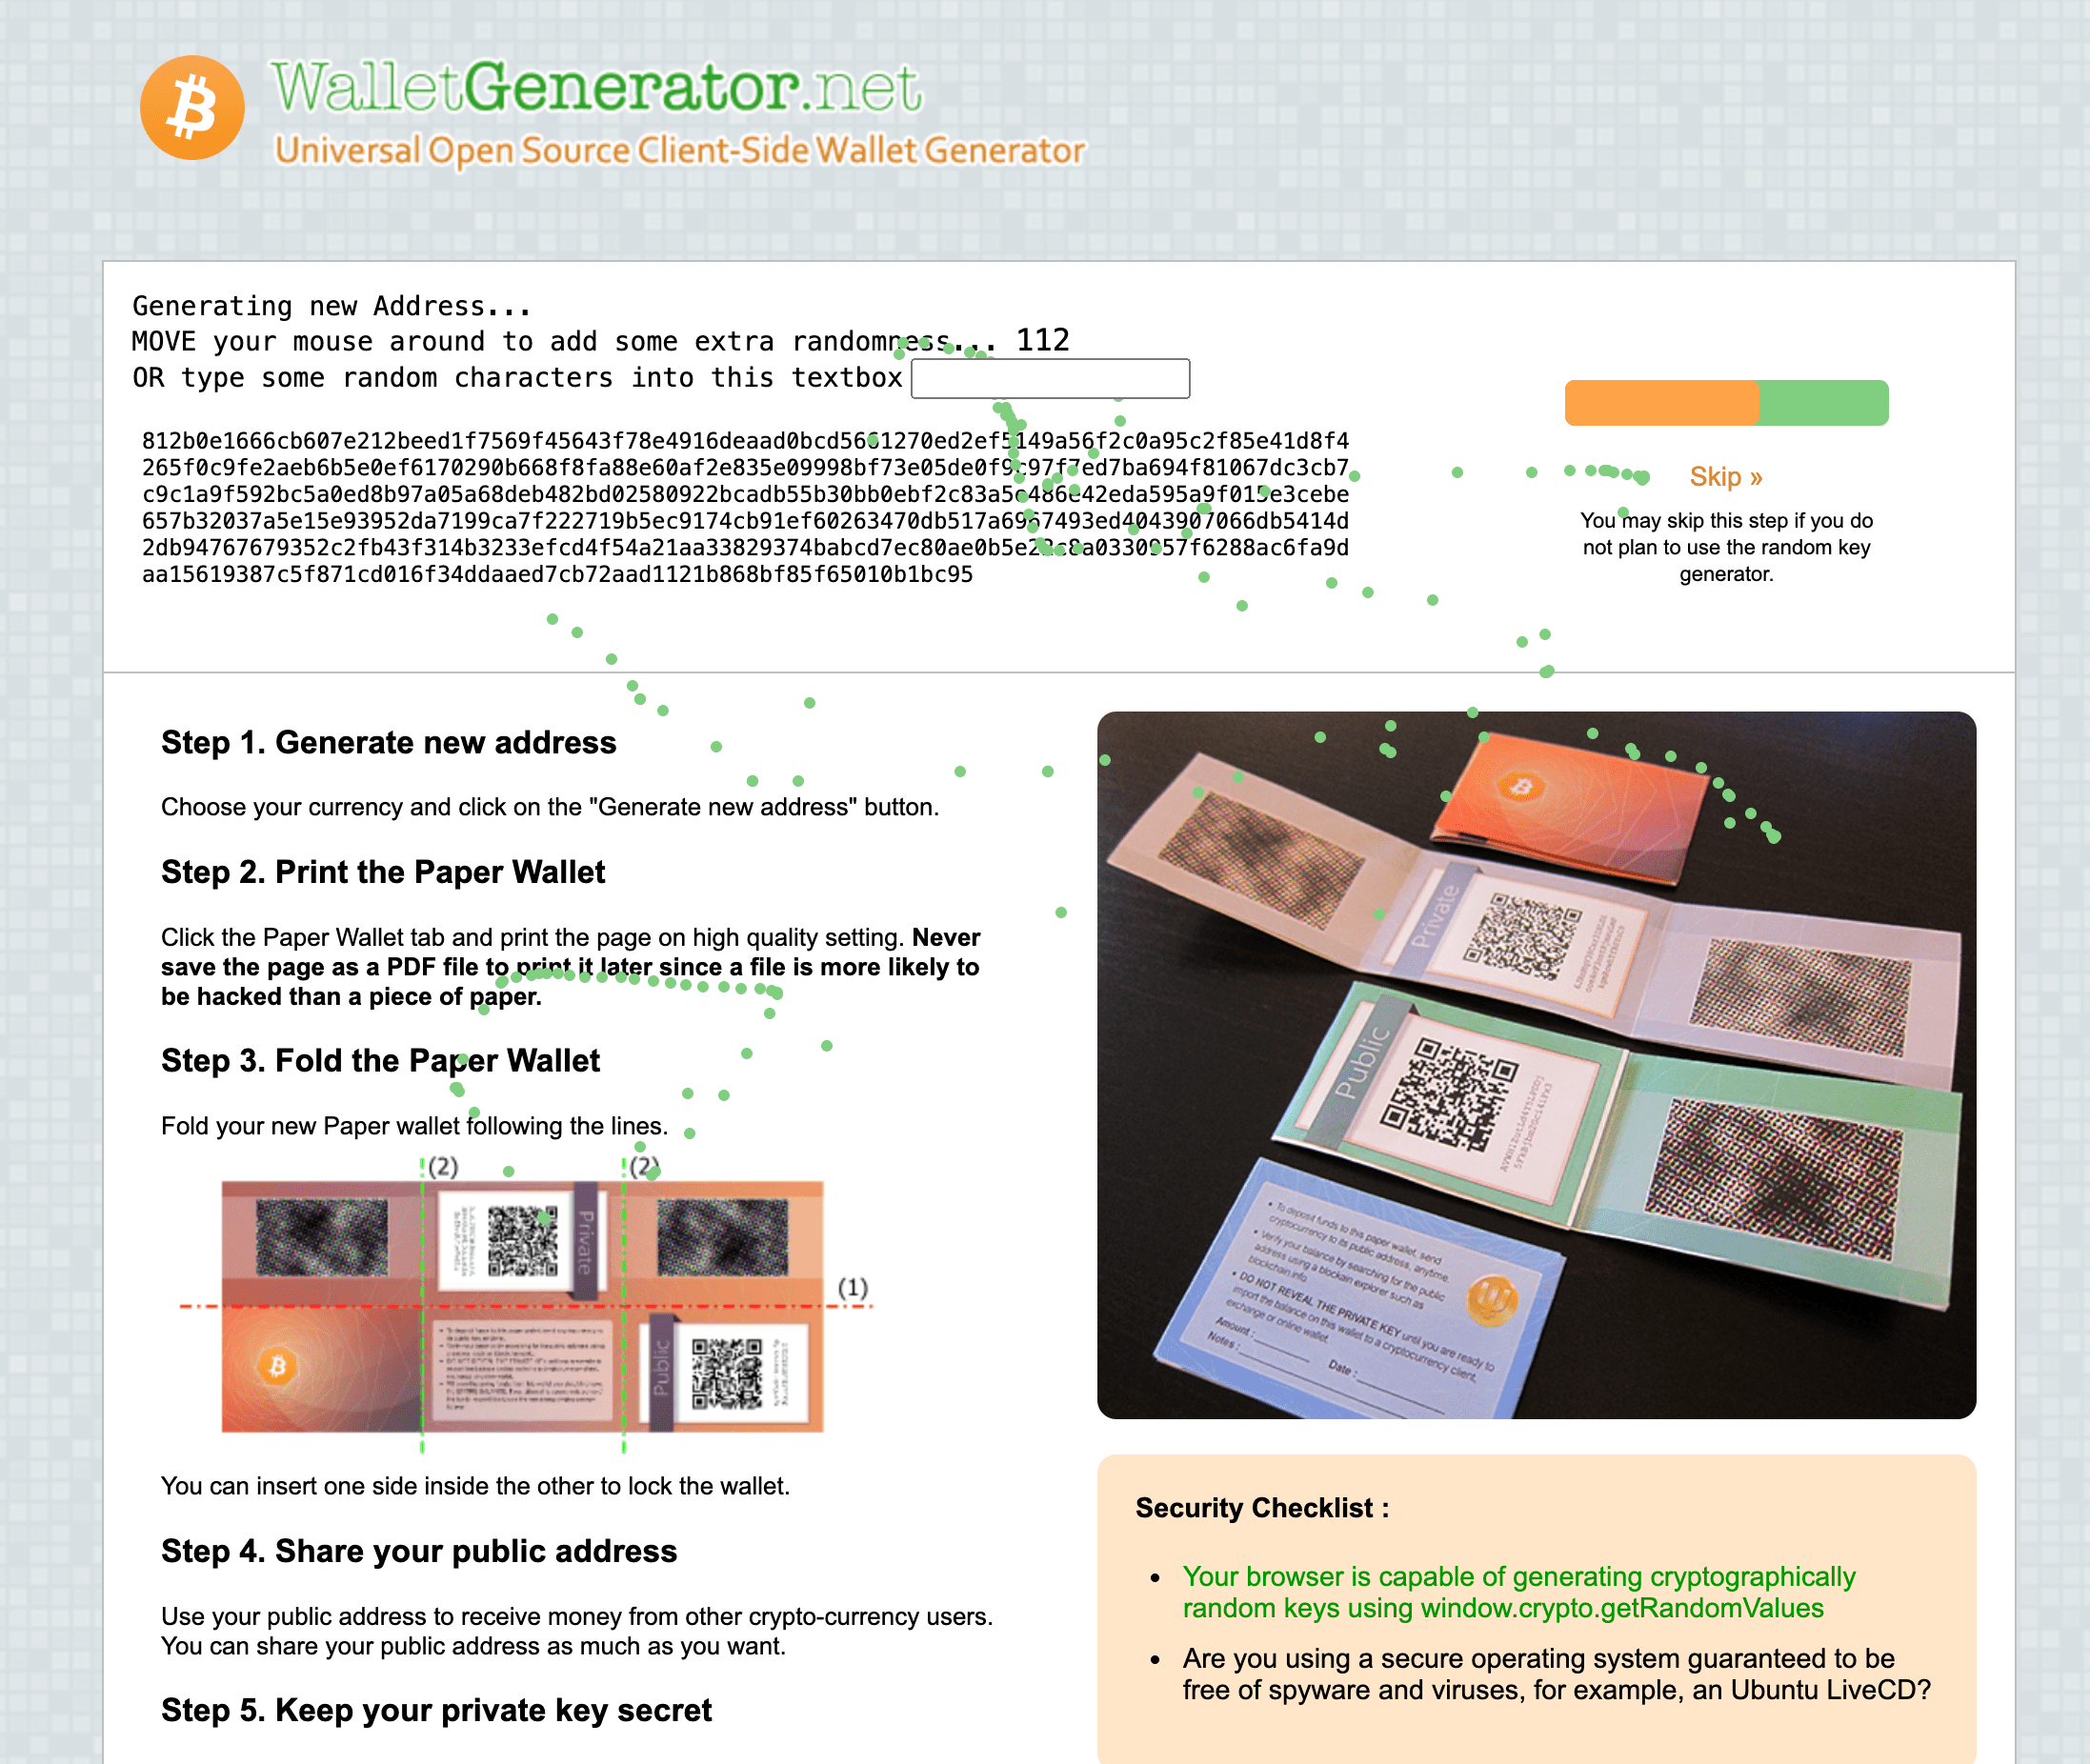
偽サイトは本物そっくりで、登録・インストール・シードフレーズ発行まで全て精巧にコピーされています。ただし、実際には安全な乱数生成(TRNG)は使われておらず、攻撃者が用意したシードフレーズが渡されます。あとは入金を監視し、資金が入った瞬間に抜き取られます。
検索エンジンやフォーラム、バナー経由で仮想通貨サービスのサイトにアクセスせず、知っている公式サイトならアドレスを直接入力しましょう。初めてのサイトは他の情報源でもアドレスを確認し、WHOISサービスでドメインの登録期間も調べましょう。詐欺師は短期間しか登録しない傾向があります。
スピアフィッシング(標的型フィッシング)
最も危険なのが、特定の個人を狙った標的型フィッシング。これまで紹介した手口を組み合わせ、事前にターゲットを徹底的に調査してから攻撃します。
攻撃方法は状況や攻撃者の執念、被害者のセキュリティ意識によってさまざま。ウォレットアドレスが公開されていて残高が確認できる場合、個人が狙われることもあります。
たとえば、メールやメッセンジャーをハッキングしてやり取りを盗み見し、信頼しているサービスや人物を装って個別に連絡するなど。標的型フィッシングは複雑な攻撃の初期段階として使われることも多いです。メールには偽サイトへのリンクやマルウェアが仕込まれている場合もあり、非常に巧妙です。
ホエーリング攻撃
ホエーリングは、企業の経営層など重要人物を狙う標的型フィッシングの一種です。CEOが被害に遭うと、企業ネットワーク全体に被害が及ぶ危険性があります。
クローンフィッシング攻撃
過去に受信した正規メールをそのまま複製し、添付ファイルやリンクだけを悪意あるものに差し替えて再送する手口です。見慣れたメールなので、ついリンクをクリックしてしまう危険があります。
ファーミング攻撃
正しいURLを入力しても、DNSサーバーが改ざんされていると偽サイトに誘導されてしまう攻撃です。見た目が本物そっくりなため、判別が非常に困難です。
イービルツイン攻撃
公衆Wi-Fiの名前を偽装し、被害者に偽ネットワークへ接続させてログイン情報を盗む手口です。
ボイスフィッシング(Vishing)
メールの代わりに音声通話やボイスメールで詐欺を行う手法です。音声合成ソフトを使い、口頭でアカウントの不正利用を警告するなどして個人情報を聞き出します。
SMSフィッシング(Smishing)
メールではなくSMS(ショートメッセージ)で偽の企業メッセージを送り、リンクをクリックさせる手口です。
フィッシングボット
自動化されたプログラムで大量のフィッシングメール送信や偽サイト作成、ログイン情報の収集などを行う攻撃です。他の攻撃(DDoSやスパム)と組み合わせて使われることもあります。
アイスフィッシング
一見正規に見えるトランザクションを送り、秘密鍵で署名させてトークンの所有権を奪う手口です。
まとめ
詐欺師の手口は日々巧妙化しており、常に新しい方法が登場しています。唯一の確実な防御策はクリティカルシンキングです。資金の送金にシードフレーズは不要で、必要なのはウォレットアドレスだけ。シードフレーズは資産の「鍵」そのものです。
そもそもシードフレーズ不要のウォレット(Tangem Walletなど)を使えば、シードフレーズを失う心配自体がなくなります。Tangem Walletは秘密鍵をカードチップ内に保管し、所有者本人にも開示されません。Tangemなら、フィッシング攻撃を恐れる必要はありません。
お見逃しなく 
その他の記事

