シードレスへ。SWITCH30で30%OFF。10/12まで
Ledger事件を解説:ハードウェアの複雑さがセキュリティリスクを生む仕組み
ウォレットがシンプルなほど、内部に何かを仕込むのは難しくなります。
重要なポイント
Ledgerは、CryptoBilis経由で販売されたデバイスに関連する、1億ドルとも報じられる資金損失の報告を調査しています。
Ledgerは、影響を受けたユーザー1名のウォレットに、シードフレーズを取得する不正なハードウェアインプラントが含まれていたことを確認しました。
教訓:
シードフレーズが盗まれると、攻撃者にウォレットを乗っ取られる可能性があります。
ハードウェア部品が増えるほど、潜在的な攻撃ベクトルも増えます
セキュアエレメントだけでなく、サプライチェーンも新たなリスク要因です。
Tangemの設計がこれらのリスクにどう対処するか:
シードレス設計。 シードフレーズがないため、その経路で盗まれるものはありません。
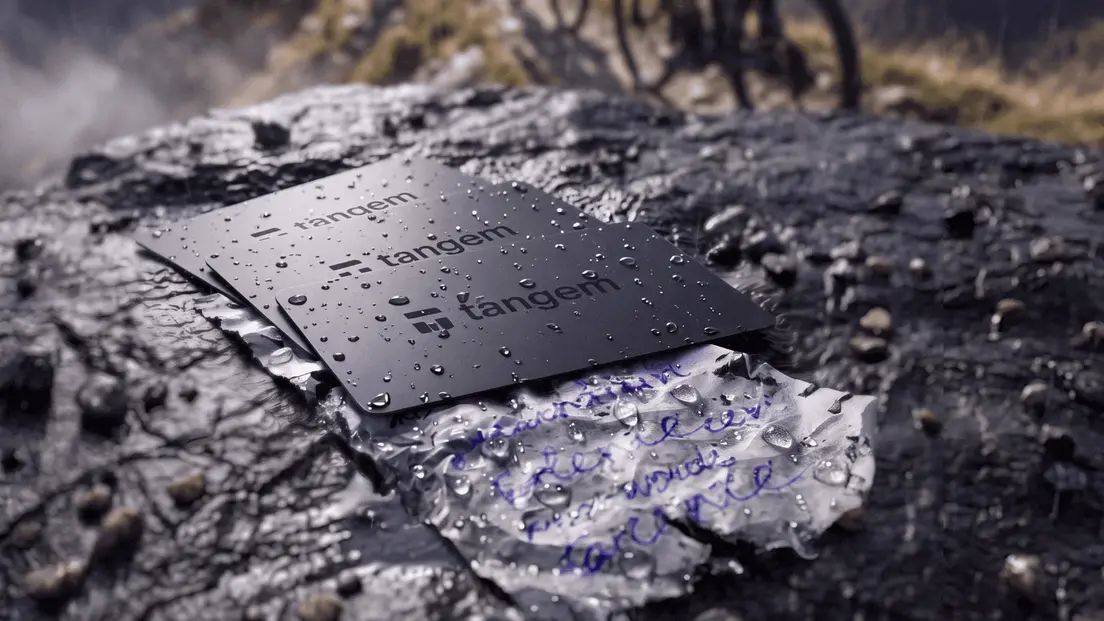
ただのカード。 画面、バッテリー、USB、Bluetoothはありません。部品が少ないほど、攻撃ベクトルも少なくなります。
どこで購入しても、アプリで検証。 Tangemアプリはウォレットの真正性を検証し、お手元に届く前に有効化されていた場合は警告します。不正な販売店から届いた場合でも同様です。
Ledger Cryptobilisインシデントとは?
2026年10月9日、Ledgerは、販売代理店CryptoBilisを通じて購入した東南アジアのユーザーから寄せられた資金損失の報告を調査しており、同社に販売停止を要請したと発表しました。オンチェーン上の推計では、損失額は8,600万ドルを超えています。 Ledgerは、1名のユーザーのウォレットに埋め込まれた不正なハードウェアインプラントが原因であると特定しました。
このインシデントをめぐる議論は、ハードウェアセキュリティの基本原則を浮き彫りにしています: デバイスが複雑になるほど、潜在的な攻撃ベクトルは増えるということです。 画面、バッテリー、通信モジュール、内部配線、追加チップは機能を向上させる一方で、攻撃者が介入する機会も増やします。
仕組みが何であれ、Bitqueryのオンチェーン分析によると、被害者の鍵は単一の攻撃者が保持していました。シードフレーズは依然として暗号資産における最大のセキュリティリスクの一つです。フィッシング、ソーシャルエンジニアリング、物理的な改ざん、侵害されたデバイスのいずれで漏洩した場合でも、盗まれたシードフレーズによって攻撃者はユーザーの資金に対する 完全なリモート制御 を得る可能性があります。リカバリーフレーズ自体が漏洩していれば、暗号を破る必要はありません。
何が起きた可能性があるのか?
2025年8月、あるユーザーがタイで中古購入したLedger Nano Xの写真をRedditに投稿しました。バッテリーは小さすぎ、正規の回路基板の隣には、独自のアンテナを備えた手配線の基板がもう1枚接着されていました。ハードウェアセキュリティ研究者Joe Grandの分析によると、このウォレットは問題なく起動し、Ledger内蔵の真正性チェックにも合格していました。
Grandは数か月かけてこのLedgerデバイスを分解し、インプラントのマイクロコントローラーの開封、ファームウェアの抽出、無線信号の解析を行いました。彼はhardwear.io USA 2026で 完全な分解解析を発表し、抽出したファームウェアを公開しました。
そして2026年10月9日。マレーシア、インドネシア、フィリピンのユーザーがXやRedditに投稿し始めます:ウォレットが空にされ、資金が消えたと。Ledgerは、報告はCryptoBilis経由で購入したユーザーからのものだと述べました。その後、ブロックチェーン分析企業Bitqueryは、5つのブロックチェーン上の311のウォレットで被害額を9,290万ドルと算出しました。
Joe Grandが解析したインプラントの仕組み
調査はまだ継続中ですが、このセクションではJoe Grandが調査した1台のデバイスについて説明します。
Ledger Nano Xは、認証済みのセキュアエレメント内に秘密鍵を保管します。理論上は安全ですが、このチップは画面と通信する必要があります。ウォレットを初期化すると、デバイスに24個のリカバリーワードが表示されます。これらはSPIバスを通じてセキュアエレメントからOLEDディスプレイへ送られます。さらに重要なのは、セキュアエレメントからディスプレイへの配線上のデータが、暗号化されていないピクセル情報だという点です。インプラントはここで盗聴し、情報を傍受します。
Joe Grandの分解調査では、ケース内部に接着されたV05と記された基板が見つかりました。そこから細いエナメル銅線がNano XのSPIテストポイントへ延びていました。その基板上では、カスタムファームウェアを実行するARMマイクロコントローラーがピクセルデータをリアルタイムでデコードし、BIP-39の単語リストを1文字ずつ認識して、24語のフレーズ全体を保存していました。
インプラントは独自の通信スタックを備えていました:モデム、データ専用プロファイルを読み込んだeSIM、手巻きのコイルアンテナです。シードフレーズを取得すると、携帯電話回線を通じてリモートサーバーに送信していました。
なぜ重要なのか:複雑さが攻撃ベクトルを増やす
この教訓はLedgerにとどまりません。ハードウェアウォレットのセキュリティに関する根本的な問いを投げかけています:デバイスには本当にいくつの潜在的な攻撃対象領域が必要なのでしょうか?
第一に、複雑さは攻撃ベクトルを増やします。画面、バッテリー、通信モジュール、内部配線、追加チップは機能を向上させる一方で、攻撃者が介入する機会も増やします。部品が1つ増えるごとに、潜在的な攻撃対象領域が広がります。
第二に、シードフレーズは依然として暗号資産における最大のセキュリティリスクの一つです。フィッシング、ソーシャルエンジニアリング、物理的な改ざん、侵害されたデバイスのいずれで漏洩した場合でも、盗まれたシードフレーズによって攻撃者はユーザーの資金を完全に掌握できます。リカバリーフレーズ自体が漏洩していれば、暗号を破る必要はありません。セキュリティリスクを減らす最善の方法は、不要な攻撃ベクトルを排除することです。
Tangemがサプライチェーンリスクを軽減する仕組み
Tangemカードには「外部」の部品も 不要な部品もありません:ディスプレイ、内部配線、バッテリー、USBポートは一切ありません。 セキュアエレメントとNFCアンテナは、一体型の1枚のカードに封入されています。インプラントを仕込む余地も、それを動かす電源もありません。カードは、トランザクションへの署名にかかる数秒間だけスマートフォンから電力を得ます。
シードレスのセットアップでは、秘密鍵はセキュアエレメント内で生成され、外部に出ることはありません。NFC接続で送られるデータは、未署名のトランザクションと、応答として返される署名だけです。どちらもブロックチェーン上で公開される情報のため、通信途中で傍受される秘密は存在しません。
Tangemの真正性チェックは重要な部分をカバー
カードをタップするたびに、Tangemアプリはチップに暗号学的なテストを行います。このテストに合格するのは、Tangemが製造し、正規のファームウェアを実行しているカードだけです。
ファームウェアの注入は、既知のサプライチェーンリスクです。Tangemはこの攻撃ベクトルを完全に排除しています。ファームウェアは工場でチップに書き込まれ、その後チップはアップデートを一切受け付けません。アップデートの経路がなければ、注入の経路もありません。
第三者がカードを横取りし、シードフレーズとアクセスコードで事前に有効化した場合、アプリはそれを検知します。セットアップ時に、カードがすでに有効化されていることを通知します。リセットすると、チップはすべてを消去し、あなただけが管理する新しい鍵を生成します。
Tangem Walletを公式販売店、空港の売店、露店、CryptoBilisのどこで購入しても、そのセキュリティが弱まることはありません。 真正性チェックはチップを対象としており、チップは実質的にウォレット全体です。
Tangemのハードウェアウォレットへの乗り換えをお考えですか?シードフレーズなしでセットアップでき、追加のカードを便利なバックアップとして使用できます。
暗号資産を守る方法
真正性チェックが実際に何を確認しているかを理解しましょう。Ledgerのソフトウェア検証は、セキュアエレメントとファームウェアが本物であることを確認します。回路基板に追加のハードウェアがないかはスキャンしません。ソフトウェアだけでは物理的なインプラントを検出できないためです。
ブランドの人気だけでなく、アーキテクチャを考慮しましょう。Joe Grandが解析したインプラントは、セキュアエレメントと画面の間の配線を悪用していました。内部部品が少ないほど、盗聴できるバス、悪用できる隙、何かを隠せる物理的スペースが少なくなります。
使用前にデバイスを点検しましょう。パッケージに再封の痕跡、不自然な接着剤、ずれたラベルがないか確認してください。デバイスの重量と寸法を、メーカーが公表している仕様と比較してください。デバイスが想定より軽い、または重いと感じた場合は、初期化しないでください。Joe Grandが解析したインプラントでは小型のバッテリーが必要だったため、重量バランスが変化していました。
最も強力なセキュリティ機能は、必ずしも追加する機能ではありません。多くの場合、設計によって排除した攻撃ベクトルです。
参考文献
- Joe Grand: Reverse Engineering a Ledger Nano X Hardware Implant (hardwear.io USA 2026)
- The Ledger CryptoBilis hack took $92.9M from 311 wallets.
- XのLedger Support:CryptoBilisの調査に関する声明(2026年10月9日)
- CoinDesk: Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen
- Decrypt: Ledger Probes Potential Theft of $87M in User Funds Tied to Crypto Wallet Reseller
- The Block: Ledger investigates wallet drains involving CryptoBilis buyers; estimate tops $86 million in losses
- NVD: CVE-2019-14354