 Pásate a seedless. 30 % dto. con SWITCH30 hasta el 12 oct.


Caso Ledger: cómo la complejidad del hardware crea riesgos
Cuanto más simple es la billetera, más difícil es ocultar algo en su interior.
Este artículo está disponible en los siguientes idiomas:
- Datos clave
- ¿De qué se trata el incidente de Ledger y Cryptobilis?
- ¿Qué pudo haber pasado?
- Cómo funcionaba el implante que analizó Joe Grand
- Por qué importa: la complejidad crea más vectores de ataque
- Cómo Tangem mitiga los riesgos de la cadena de suministro
- Cómo proteger tus criptomonedas
- Referencias
Datos clave
Ledger está investigando reportes de pérdidas de fondos de supuestamente 100 millones de dólares vinculadas a dispositivos vendidos a través de CryptoBilis.
La empresa confirmó que la billetera de un usuario afectado contenía un implante de hardware no autorizado que capturaba frases semilla.
La lección:
Una frase semilla robada puede darles a los atacantes el control de una billetera.
Más componentes de hardware crean más vectores de ataque potenciales
La cadena de suministro es un nuevo factor de riesgo, no solo el elemento seguro.
Cómo el diseño de Tangem aborda estos riesgos:
Sin frase semilla por diseño. No hay frase semilla. Nada que robar por esa vía.
Solo una tarjeta. Sin pantalla, batería, USB ni Bluetooth. Menos componentes, menos vectores de ataque.
Compra en cualquier lugar. Verifica en la app. La app de Tangem verifica la autenticidad de tu billetera y te advierte si fue activada antes de que la recibieras, incluso si provino de un revendedor comprometido.
¿De qué se trata el incidente de Ledger y Cryptobilis?
El 9 de octubre de 2026, Ledger informó que está investigando reportes de pérdida de fondos de usuarios del sudeste asiático que compraron a través de CryptoBilis, un revendedor, y le pidió que pausara las ventas. Las estimaciones onchain sitúan las pérdidas por encima de los 86 millones de dólares. Ledger identificó como causa implantes de hardware no autorizados integrados en la billetera de un usuario.
El debate en torno a este incidente pone de relieve un principio fundamental de la seguridad del hardware: cuanto más complejo es un dispositivo, más vectores de ataque potenciales introduce. Las pantallas, baterías, módulos de comunicación, cableado interno y chips adicionales pueden mejorar la funcionalidad, pero también crean más oportunidades para que los atacantes intervengan.
Sea cual sea el mecanismo, el análisis onchain de Bitquery indica que un solo actor tenía las claves de las víctimas. Las frases semilla siguen siendo uno de los mayores riesgos de seguridad en cripto. Ya sea que queden expuestas por phishing, ingeniería social, manipulación física o dispositivos comprometidos, una frase semilla robada puede darles a los atacantes control remoto total sobre los fondos de un usuario. No es necesario romper la criptografía si la propia frase de recuperación está comprometida.
¿Qué pudo haber pasado?
En agosto de 2025, alguien publicó en Reddit fotos de un Ledger Nano X que había comprado de segunda mano en Tailandia. La batería era demasiado pequeña y, junto a la placa de circuito legítima, había pegada una segunda placa cableada a mano con su propia antena. Según el análisis del investigador de seguridad de hardware Joe Grand, la billetera encendía sin problemas y superaba la verificación de autenticidad integrada de Ledger.
Grand pasó meses desarmando el dispositivo Ledger: desencapsuló el microcontrolador del implante, extrajo el firmware y analizó las señales de radio. Publicó el desmontaje completo en hardwear.io USA 2026 y liberó el firmware extraído.
Avancemos al 9 de octubre de 2026. Usuarios de Malasia, Indonesia y Filipinas comienzan a publicar en X y Reddit: billeteras vaciadas, fondos perdidos. Ledger dijo que los reportes provenían de usuarios que compraron a través de CryptoBilis. Más tarde, la firma de análisis blockchain Bitquery cifró el monto en 92.9 millones de dólares en 311 billeteras de cinco blockchains.
Cómo funcionaba el implante que analizó Joe Grand
Mientras la investigación sigue en curso, esta sección describe el único dispositivo que examinó Joe Grand.
El Ledger Nano X guarda las claves privadas dentro de un elemento seguro certificado. En teoría, eso lo hace seguro, pero el chip tiene que comunicarse con la pantalla. Cuando inicializas la billetera, el dispositivo muestra tus 24 palabras de recuperación, que viajan desde el elemento seguro hasta la pantalla OLED a través de un bus SPI. Más importante aún, los datos que circulan por esos cables entre el elemento seguro y la pantalla son información de píxeles sin cifrar. Aquí es donde el implante escucha para interceptar la información.
El desmontaje de Joe Grand encontró una placa marcada como V05 pegada dentro de la carcasa. Finos cables de cobre esmaltado iban desde ella hasta los puntos de prueba SPI del Nano X. En esa placa, un microcontrolador ARM con firmware personalizado decodificaba los datos de píxeles en tiempo real, reconocía la lista de palabras BIP-39 carácter por carácter y almacenaba la frase completa de 24 palabras.
El implante tenía su propia pila de comunicaciones: un módem, una eSIM cargada con un perfil solo de datos y una antena de bobina enrollada a mano. Una vez que capturaba la frase semilla, la enviaba a través de la red celular a un servidor remoto.
Por qué importa: la complejidad crea más vectores de ataque
La lección va más allá de Ledger. Plantea una pregunta fundamental sobre la seguridad de las billeteras de hardware: ¿cuántas superficies de ataque potenciales necesita realmente un dispositivo?
Primero, la complejidad crea más vectores de ataque. Las pantallas, baterías, módulos de comunicación, cableado interno y chips adicionales pueden mejorar la funcionalidad, pero también crean más oportunidades para que los atacantes intervengan. Cada componente adicional amplía la superficie de ataque potencial.
Segundo, las frases semilla siguen siendo uno de los mayores riesgos de seguridad en cripto. Ya sea que queden expuestas por phishing, ingeniería social, manipulación física o dispositivos comprometidos, una frase semilla robada puede darles a los atacantes el control total sobre los fondos de un usuario. No es necesario romper la criptografía si la propia frase de recuperación está comprometida. La mejor manera de reducir los riesgos de seguridad es eliminar los vectores de ataque innecesarios.
Cómo Tangem mitiga los riesgos de la cadena de suministro
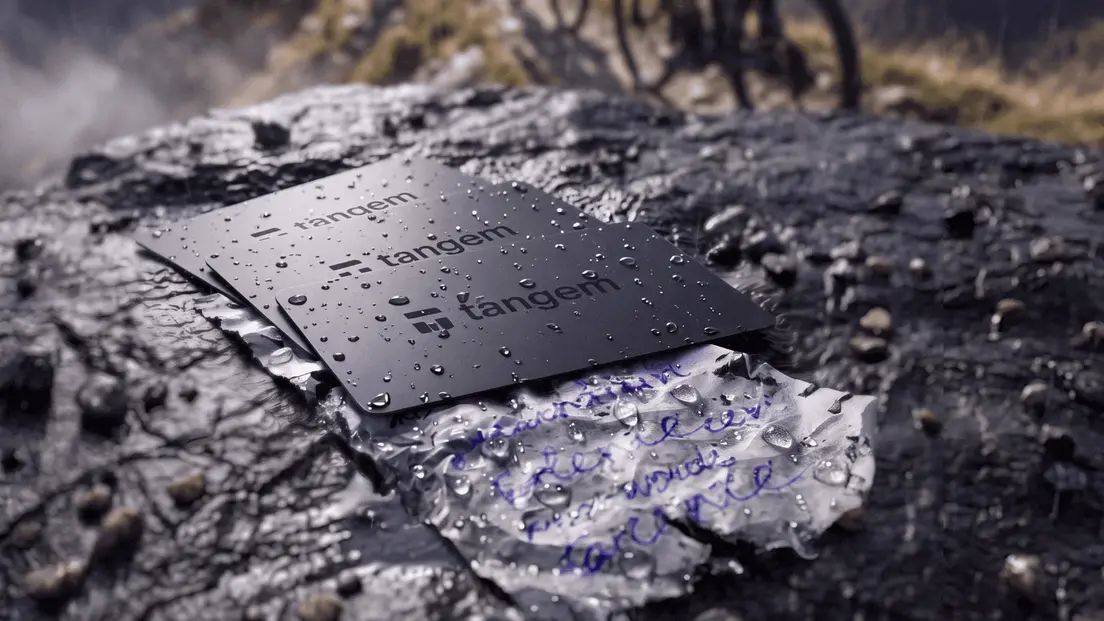
Una tarjeta Tangem no tiene componentes "externos" ni innecesarios: pantallas, cableado interno, batería ni puertos USB. El elemento seguro y la antena NFC están sellados en una sola tarjeta monolítica. No hay espacio para un implante ni fuente de energía para hacerlo funcionar. La tarjeta se alimenta de tu teléfono solo durante los pocos segundos que tarda en firmar transacciones.
En una configuración sin frase semilla, las claves privadas se generan dentro del elemento seguro y nunca salen de él. Los únicos datos que viajan por el enlace NFC son una transacción sin firmar y la firma que se devuelve como respuesta. Ambos son públicos en la blockchain, así que no hay ningún secreto en tránsito que interceptar.
La verificación de autenticidad de Tangem cubre lo que importa
Cada vez que acercas la tarjeta, la app de Tangem somete al chip a una prueba criptográfica. Solo las tarjetas fabricadas por Tangem y con firmware auténtico superan esta prueba.
La inyección de firmware es un riesgo conocido de la cadena de suministro. Tangem elimina ese vector por completo. El firmware se graba en el chip en la fábrica y, a partir de ahí, el chip no acepta actualizaciones. Sin canal de actualización, no hay canal de inyección.
Si alguien intercepta la tarjeta y la preactiva con una frase semilla y un código de acceso, la app lo detecta. Durante la configuración, te avisa que la tarjeta ya estaba activada. Restablécela y el chip borra todo y genera nuevas claves que solo tú controlas.
Ya sea que compres tu Tangem Wallet a un revendedor oficial, en un quiosco del aeropuerto, en un mercado callejero o a CryptoBilis, su seguridad no se debilita. La verificación de autenticidad cubre el chip, que es prácticamente toda la billetera.
¿Estás pensando en cambiarte a una billetera de hardware Tangem? Puedes configurarla sin frase semilla y usar tarjetas adicionales como respaldos prácticos.
Cómo proteger tus criptomonedas
Entiende qué verifica realmente la comprobación de autenticidad. La verificación por software de Ledger confirma que el elemento seguro y el firmware son auténticos. No examina la placa de circuito en busca de hardware adicional, porque el software por sí solo no puede detectar un implante físico.
Piensa en la arquitectura, no solo en la popularidad de la marca. El implante que analizó Joe Grand aprovechaba el cableado entre el elemento seguro y la pantalla. Menos componentes internos significan menos buses que intervenir, menos brechas que explotar y menos espacio físico donde esconder algo.
Inspecciona el dispositivo antes de usarlo. Revisa el empaque en busca de señales de que fue vuelto a sellar, adhesivo inusual o etiquetas desalineadas. Compara el peso y las dimensiones del dispositivo con las especificaciones publicadas por el fabricante. Si el dispositivo se siente más liviano o más pesado de lo esperado, no lo inicialices. El implante que analizó Joe Grand requería una batería más pequeña, lo que cambiaba la distribución del peso.
La función de seguridad más sólida no siempre es la que agregas; a menudo es el vector de ataque que eliminas desde el diseño.
Referencias
- Joe Grand: Reverse Engineering a Ledger Nano X Hardware Implant (hardwear.io USA 2026)
- The Ledger CryptoBilis hack took $92.9M from 311 wallets.
- Soporte de Ledger en X: declaración sobre la investigación de CryptoBilis (9 de octubre de 2026)
- CoinDesk: Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen
- Decrypt: Ledger Probes Potential Theft of $87M in User Funds Tied to Crypto Wallet Reseller
- The Block: Ledger investigates wallet drains involving CryptoBilis buyers; estimate tops $86 million in losses
- NVD: CVE-2019-14354
No se pierda estos 
Otros artículos

