Seedless’a geç. SWITCH30 ile %30 indirim, 12 Eki’ye kadar.
Ledger Cryptobilis olayı: Karmaşıklık güvenlik risklerini nasıl yaratır
Bu makale aşağıdaki dillerde mevcuttur:
Temel bilgiler
Ledger, CryptoBilis üzerinden satılan cihazlarla bağlantılı, iddiaya göre 100 milyon dolarlık fon kaybı bildirimlerini araştırıyor.
Şirket, etkilenen bir kullanıcının cüzdanında seed ifadelerini ele geçiren yetkisiz bir donanım implantı bulunduğunu doğruladı.
Çıkarılacak ders:
Çalınan bir seed ifadesi, saldırganlara bir cüzdanın kontrolünü verebilir.
Daha fazla donanım bileşeni, daha fazla potansiyel saldırı vektörü yaratır
Tedarik zinciri de yeni bir risk faktörüdür; risk yalnızca güvenli elemanda değildir.
Tangem'in tasarımı bu risklere nasıl çözüm sunuyor:
Tasarım gereği seed ifadesiz. Seed ifadesi yok. Bu yolla çalınacak hiçbir şey yok.
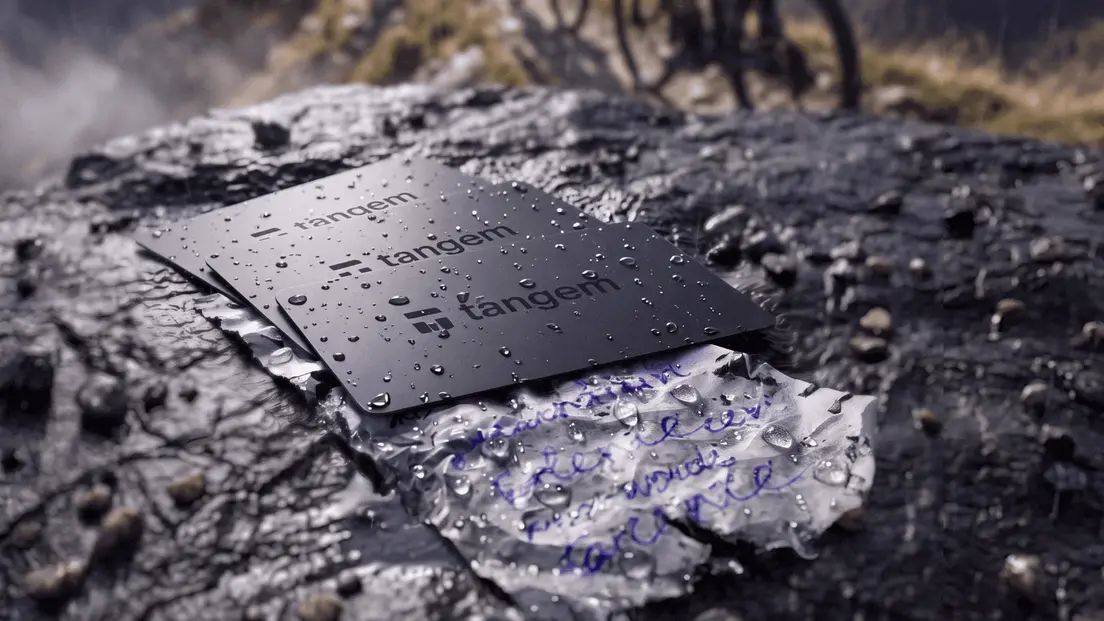
Sadece bir kart. Ekran, pil, USB veya Bluetooth yok. Daha az bileşen, daha az saldırı vektörü.
Her yerden satın alın. Uygulamada doğrulayın. Tangem uygulaması cüzdanınızın orijinalliğini doğrular ve cüzdan elinize ulaşmadan önce etkinleştirilmişse, güvenliği ihlal edilmiş bir satıcıdan gelmiş olsa bile sizi uyarır.
Ledger Cryptobilis olayı nedir?
9 Ekim 2026'da Ledger, bir bayi olan CryptoBilis üzerinden satın alan Güneydoğu Asya'daki kullanıcılardan gelen fon kaybı bildirimlerini araştırdığını açıkladı ve bayiden satışları durdurmasını istedi. Zincir üstü tahminler kayıpları 86 milyon doların üzerinde gösteriyor. Ledger, nedenin bir kullanıcının cüzdanına yerleştirilmiş yetkisiz donanım implantları olduğunu tespit etti.
Bu olay etrafındaki tartışma, donanım güvenliğinin temel bir ilkesini öne çıkarıyor: Bir cihaz ne kadar karmaşıksa, o kadar çok potansiyel saldırı vektörü barındırır. Ekranlar, piller, iletişim modülleri, dahili kablolama ve ek çipler işlevselliği artırabilir, ancak saldırganların müdahale etmesi için de daha fazla fırsat yaratır.
Mekanizma ne olursa olsun, Bitquery'nin zincir üstü analizi kurbanların anahtarlarının tek bir aktörün elinde olduğunu gösteriyor. Seed ifadeleri kriptonun en büyük güvenlik risklerinden biri olmaya devam ediyor. İster kimlik avı, sosyal mühendislik, fiziksel kurcalama ister güvenliği ihlal edilmiş cihazlar yoluyla açığa çıksın, çalınan bir seed ifadesi saldırganlara kullanıcının fonları üzerinde tam uzaktan kontrol sağlayabilir. Kurtarma ifadesinin kendisi ele geçirildiyse kriptografiyi kırmaya gerek kalmaz.
Ne olmuş olabilir?
Ağustos 2025'te biri, Tayland'da ikinci el satın aldığı bir Ledger Nano X'in fotoğraflarını Reddit'te paylaştı. Pil fazla küçüktü ve orijinal devre kartının yanına, kendi anteni olan, elle kablolanmış ikinci bir kart yapıştırılmıştı. Donanım güvenliği araştırmacısı Joe Grand'in analizine göre cüzdan sorunsuz açılıyor ve Ledger'ın yerleşik orijinallik kontrolünden geçiyordu.
Grand, Ledger cihazını aylarca söküp inceledi: implantın mikrodenetleyicisinin kapsülünü açtı, donanım yazılımını çıkardı ve radyo sinyallerini analiz etti. hardwear.io USA 2026'da tam söküm analizini sundu ve çıkarılan donanım yazılımını yayımladı.
Zamanı 9 Ekim 2026'ya ileri saralım. Malezya, Endonezya ve Filipinler'deki kullanıcılar X ve Reddit'te paylaşım yapmaya başlıyor: cüzdanlar boşaltılmış, fonlar gitmiş. Ledger, bildirimlerin CryptoBilis üzerinden satın alan kullanıcılardan geldiğini açıkladı. Blokzincir analiz şirketi Bitquery daha sonra beş blokzincirdeki 311 cüzdanda kaybı 92,9 milyon dolar olarak hesapladı.
Joe Grand'in analiz ettiği implant nasıl çalışıyordu
Soruşturma devam ederken, bu bölüm Joe Grand'in incelediği tek cihazı anlatmaktadır.
Ledger Nano X, özel anahtarları sertifikalı bir güvenli eleman içinde saklar. Kâğıt üzerinde bu onu güvenli kılar, ancak çipin ekranla iletişim kurması gerekir. Cüzdanı başlattığınızda cihaz 24 kurtarma kelimenizi gösterir; bu kelimeler bir SPI veri yolu üzerinden güvenli elemandan OLED ekrana iletilir. Daha da önemlisi, güvenli elemandan ekrana giden bu kablolardaki veriler şifrelenmemiş piksel bilgisidir. İmplant, bilgileri ele geçirmek için tam da burada dinleme yapar.
Joe Grand'in sökümü, kasanın içine yapıştırılmış V05 işaretli bir kart ortaya çıkardı. İnce emaye kaplı bakır teller bu karttan Nano X'in SPI test noktalarına uzanıyordu. Bu kartta, özel donanım yazılımı çalıştıran bir ARM mikrodenetleyici piksel verilerini gerçek zamanlı olarak çözüyor, BIP-39 kelime listesini karakter karakter tanıyor ve 24 kelimelik ifadenin tamamını kaydediyordu.
İmplantın kendi iletişim yığını vardı: bir modem, yalnızca veri profili yüklü bir eSIM ve elle sarılmış bir bobin anten. Seed ifadesini ele geçirdikten sonra bunu hücresel ağ üzerinden uzak bir sunucuya gönderiyordu.
Neden önemli: Karmaşıklık daha fazla saldırı vektörü yaratır
Ders Ledger'ın ötesine geçiyor. Donanım cüzdanı güvenliğiyle ilgili temel bir soruyu gündeme getiriyor: Bir cihazın gerçekten kaç potansiyel saldırı yüzeyine ihtiyacı var?
Birincisi, karmaşıklık daha fazla saldırı vektörü yaratır. Ekranlar, piller, iletişim modülleri, dahili kablolama ve ek çipler işlevselliği artırabilir, ancak saldırganların müdahale etmesi için de daha fazla fırsat yaratır. Her ek bileşen potansiyel saldırı yüzeyini genişletir.
İkincisi, seed ifadeleri kriptonun en büyük güvenlik risklerinden biri olmaya devam ediyor. İster kimlik avı, sosyal mühendislik, fiziksel kurcalama ister güvenliği ihlal edilmiş cihazlar yoluyla açığa çıksın, çalınan bir seed ifadesi saldırganlara kullanıcının fonları üzerinde tam kontrol sağlayabilir. Kurtarma ifadesinin kendisi ele geçirildiyse kriptografiyi kırmaya gerek kalmaz. Güvenlik risklerini azaltmanın en iyi yolu gereksiz saldırı vektörlerini ortadan kaldırmaktır.
Tangem tedarik zinciri risklerini nasıl azaltır
Bir Tangem kartında "harici" veya gereksiz bileşen yoktur: ekran, dahili kablolama, pil ve USB bağlantı noktası bulunmaz. Güvenli eleman ve NFC anteni tek parça, monolitik bir kartın içine yerleştirilmiştir. Bir implant için yer de, onu çalıştıracak bir güç kaynağı da yoktur. Kart, yalnızca işlemleri imzalamak için gereken birkaç saniye boyunca telefonunuzdan güç alır.
Seed ifadesiz kurulumda özel anahtarlar güvenli eleman içinde oluşturulur ve asla dışarı çıkmaz. NFC bağlantısı üzerinden gönderilen tek veri, imzalanmamış bir işlem ve yanıt olarak dönen imzadır. Her ikisi de blokzincirde herkese açıktır, bu nedenle aktarım sırasında ele geçirilecek bir sır yoktur.
Tangem'in orijinallik kontrolü önemli olanı kapsar
Kartı her dokundurduğunuzda Tangem uygulaması çipi kriptografik bir teste tabi tutar. Bu testi yalnızca Tangem tarafından üretilen ve orijinal donanım yazılımı çalıştıran kartlar geçer.
Donanım yazılımı enjeksiyonu bilinen bir tedarik zinciri riskidir. Tangem bu vektörü tamamen ortadan kaldırır. Donanım yazılımı fabrikada çipe yazılır ve çip bundan sonra hiçbir güncelleme kabul etmez. Güncelleme kanalı yoksa enjeksiyon kanalı da yoktur.
Biri kartı ele geçirip bir seed ifadesi ve erişim koduyla önceden etkinleştirirse uygulama bunu fark eder. Kurulum sırasında kartın zaten etkinleştirilmiş olduğunu size bildirir. Kartı sıfırladığınızda çip her şeyi siler ve yalnızca sizin kontrol ettiğiniz yeni anahtarlar oluşturur.
Tangem Wallet'ınızı resmi bir bayiden, havalimanındaki bir büfeden, sokak pazarından veya CryptoBilis'ten satın almanız güvenliğini zayıflatmaz. Orijinallik kontrolü çipi kapsar ve çip pratikte cüzdanın tamamıdır.
Tangem donanım cüzdanına geçmeyi mi düşünüyorsunuz? Cüzdanı seed ifadesi olmadan kurabilir ve ek kartları pratik yedekler olarak kullanabilirsiniz.
Kriptonuzu nasıl korursunuz
Orijinallik kontrolünün gerçekte neyi kontrol ettiğini anlayın. Ledger'ın yazılım doğrulaması, güvenli elemanın ve donanım yazılımının orijinal olduğunu teyit eder. Devre kartını ek donanım için taramaz, çünkü yazılım tek başına fiziksel bir implantı tespit edemez.
Yalnızca marka popülerliğini değil, mimariyi de düşünün. Joe Grand'in analiz ettiği implant, güvenli eleman ile ekran arasındaki kablolamayı istismar ediyordu. Daha az dahili bileşen; dinlenecek daha az veri yolu, istismar edilecek daha az açık ve bir şey saklamak için daha az fiziksel alan demektir.
Kullanmadan önce cihazı inceleyin. Ambalajda yeniden kapatılma izleri, alışılmadık yapıştırıcı veya hizasız etiketler olup olmadığını kontrol edin. Cihazın ağırlığını ve boyutlarını üreticinin yayımladığı teknik özelliklerle karşılaştırın. Cihaz beklenenden hafif veya ağır geliyorsa başlatmayın. Joe Grand'in analiz ettiği implant daha küçük bir pil gerektiriyordu ve bu da ağırlık dağılımını değiştirdi.
En güçlü güvenlik özelliği her zaman eklediğiniz özellik değildir; çoğu zaman tasarım yoluyla ortadan kaldırdığınız saldırı vektörüdür.
Kaynaklar
- Joe Grand: Reverse Engineering a Ledger Nano X Hardware Implant (hardwear.io USA 2026)
- The Ledger CryptoBilis hack took $92.9M from 311 wallets.
- X'te Ledger Support: CryptoBilis soruşturmasına ilişkin açıklama (9 Ekim 2026)
- CoinDesk: Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen
- Decrypt: Ledger Probes Potential Theft of $87M in User Funds Tied to Crypto Wallet Reseller
- The Block: Ledger investigates wallet drains involving CryptoBilis buyers; estimate tops $86 million in losses
- NVD: CVE-2019-14354