


Ledger Recover 与 Tangem Seedless:保护私钥的最佳方式?
Ledger 将助记词分割并交由第三方保管,Tangem 则完全不需要助记词。哪个更安全?

核心洞察
Ledger Recover 增加了信任风险、攻击面和政府干预可能。 Tangem 则消除了所有这些隐患。
TL; DR
Ledger Recover 可能打破了硬件钱包最初的承诺:私钥永不离开设备。
它引入了远程助记词提取、云托管、身份验证,以及跨多法域的法律风险。
Tangem 采取了完全相反的方式。助记词从未生成,私钥始终留在 Secure Element 芯片内。备份仅通过多张用户自持的实体卡片实现——无服务器、无第三方托管、无 KYC、无订阅。
2023 年 5 月,Ledger 推出了 Ledger Recover,这是一项可选订阅服务($9.99/月),允许用户将助记词备份到云端。该公告引发了硬件钱包领域有史以来最 激烈的反弹,安全研究员也 公开质疑这一服务的安全隐患。
Ledger 目前已正式上线该服务并持续推广。理解 Ledger Recover 的实际运作方式及其对安全模型的影响,对于评估硬件钱包的用户来说至关重要。
Ledger Recover 是什么,如何运作?
当用户选择订阅 Ledger Recover 时,设备固件会将助记词的熵加密,利用 Shamir Secret Sharing 算法将其分割成三份加密碎片(shard),分别发送给三家独立的第三方托管方:Ledger、Coincover 和 EscrowTech。
使用 Recover 服务时,用户需通过政府颁发的身份证件和人脸识别完成身份验证。三家托管方中的任意两家会将各自的碎片返回到用户的 Ledger 设备,设备再将其重组,恢复出助记词。
该服务对其他钱包用户同样收费 $9.99/月。如果用户停止付费,备份访问权限最终会被撤销。若想恢复访问,需补缴 50 欧元管理费及所有欠款。
助记词提取风险
争议的核心在于:该服务的存在暴露了设备的真实能力。
在 Ledger Recover 推出前,用户普遍认为 Secure Element 就像单向保险箱:私钥只能进入,只能输出签名,任何数据都无法离开。Ledger 的宣传也强化了这种认知。
一则 Ledger 官方 X 平台帖子 曾表示固件更新无法从 Secure Element 中提取助记词。
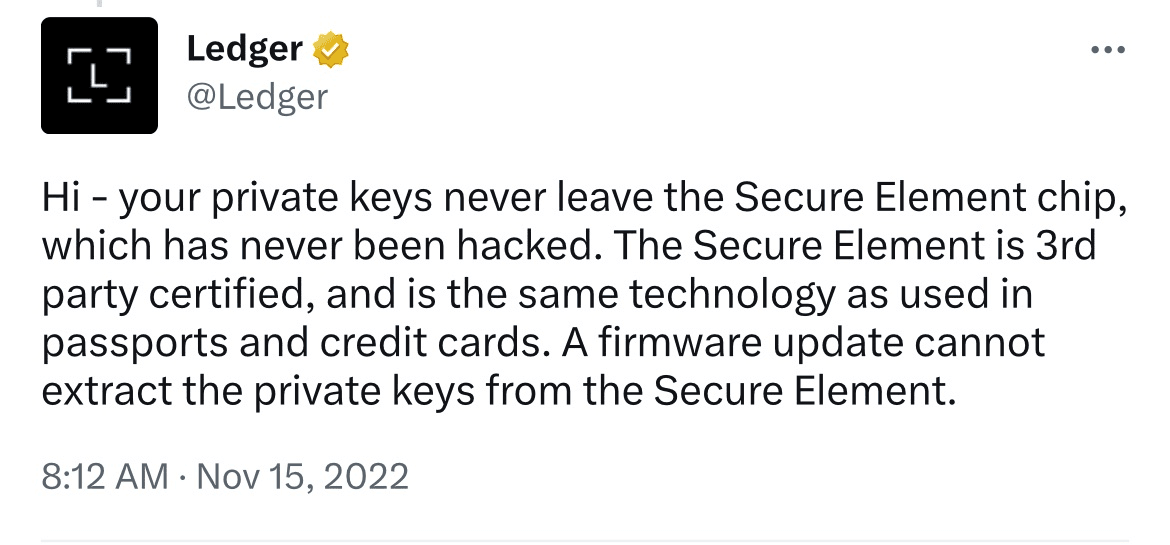
Ledger Recover 证明这并不完整。固件实际上具备从 Secure Element 提取助记词数据并传输给外部的能力。
Ledger 前 CEO 兼联合创始人 Éric Larchevêque 后来承认,此前的说法遗漏了“前提是你信任 Ledger”这一重要补充。
服务上线表明,只要用户选择,Ledger 固件在技术上就能提取并传输助记词数据。
Tangem 的默认方案从不生成助记词。私钥只存储在你实体卡片的 Secure Element 芯片中,无法从卡片中提取。这不是可以更改的政策,Tangem 也无法为已售设备推送固件更新。
政府传唤风险
在 播客采访中,Ledger CEO Pascal Gauthier 被直接问及政府是否能通过 Ledger Recover 访问用户助记词。
他的回答很明确:唯一的担忧是公司被政府传唤时,三家托管方可能被强制交出碎片。
- Ledger 总部位于法国(欧盟),设在巴黎。
- Coincover 注册于英国,受 FCA 监管。
- EscrowTech 总部位于美国犹他州。
这些加密助记词碎片现受三套独立法律体系管辖,每套体系都拥有自己的监管和强制权力,任何一方的传唤都可能导致碎片泄露。
法国适用欧盟 GDPR 数据保护,同时也拥有广泛的国家安全权限。英国脱欧后采用本国数据制度与《调查权法案》,赋予政府对本地公司数据的广泛访问权。
美国拥有最强大的工具箱:FBI 国家安全信函、FISA 法院令及联邦传票,都可强制犹他州的 EscrowTech 交出材料,且常伴有禁止通知用户的禁令。
Shamir Secret Sharing 的 2-of-3 方案最大的问题在于:只要三家托管方中有两家被攻破,就能还原全部助记词。
因此,只需美英两国协作(如 MLAT 司法互助或“五眼联盟”情报共享),理论上就能在用户毫不知情的情况下重建密钥。
即使没有协作,三国不同的法律标准和通知机制,也极大增加了风险暴露面。
“犯罪分子其实很少用加密货币。”
Gauthier 淡化了这一风险,称政府只会在重大刑事案件中发出此类传唤,而且他认为“犯罪分子其实很少用加密货币”。他实际上承认,Ledger Recover 存在第三方可通过法律手段访问用户助记词的可能性。
当主持人指出 IRS 曾 传唤 Coinbase 用户信息(涉及 13,000 名用户)时,Gauthier 辩称 Ledger 并非银行机构,不会面临同样的法律约束。
这种法律区分在面对政府压力时是否能成立,尚未经过实际检验。
KYC 问题
Ledger Recover 要求用政府证件和人脸识别进行身份验证。Ledger 坚称这只是身份验证而非 KYC,但实际差别很小。用户实际上将真实身份与硬件钱包助记词备份绑定。
闭源信任难题
用户无法独立验证设备上运行的代码,这意味着社区无法确认助记词提取能力是否仅限于 Recover 服务,或是否真的需要用户同意才能触发。
Ledger 承诺未来将逐步开源更多代码,但核心固件仍为专有。最终,用户只能依赖 Ledger 的承诺来判断固件能做什么、不能做什么。
为安全持续买单
对于 Nano X 和 Nano S Plus 用户,Recover 每月收费 $9.99。如果停止付费,将失去备份访问权限。五年下来,订阅费用累计约 $600。
这是一种持续收费模式,把几乎所有自托管钱包都要求的助记词管理变成了焦虑变现。
Tangem 的备份模式是实体备份(2–3 张卡片存储同一私钥)。设置钱包时,你可以绑定两张或三张卡片,它们会安全生成并保存完全相同的私钥。
每张卡都是独立的钱包访问入口。只要保管好至少一张卡,你就能完全控制资产。无需抄写助记词、无需云端上传、没有远程恢复机制。
安全事故频发
评估是否信任某家公司拥有助记词提取、云存储等能力,必须考察其安全历史。Ledger 的记录显示出明显的安全隐患:
2020:客户数据库泄露
2020 年,Ledger 遭遇 数据泄露,超 27 万名客户的个人信息(姓名、家庭住址、邮箱、电话)被曝光。另有约 100 万邮箱的营销数据库也被攻破。
泄露数据库被公布在黑客论坛,至今仍 困扰受害者。后果极为严重:
- 针对 Ledger 用户的钓鱼攻击
- 因家庭住址泄露而引发的威胁和勒索
- 利用泄露手机号进行的 SIM 卡交换攻击
虽然私钥未被泄露,但事件证明 Ledger 对客户数据的运营安全远远不够。
2023:Connect Kit 供应链攻击
2023 年 12 月,攻击者 攻破了 Ledger 的 Connect Kit,这是一款开源 JavaScript 库,被众多去中心化应用用于与 Ledger 设备对接。
攻击者通过钓鱼手段获取了前员工的 npm 包管理权限(离职时未被及时回收),随后发布了恶意版本,将资金重定向到攻击者控制的钱包。
恶意代码上线约五小时,导致 超 60 万美元被盗,受害平台包括 Revoke.cash、SushiSwap 等多个 DeFi 项目。受影响的不仅有 Ledger 用户,还有所有集成该库的 DApp 用户。
根本原因是基础的运营失误:关键部署通道的前员工凭证未被吊销。Ledger 的事后复盘也承认离职流程未覆盖 npm 权限管理。
2026:Global-e 供应商数据泄露
2026 年 1 月,Ledger 确认其第三方电商合作伙伴 Global-e(负责 Ledger.com 结算与订单处理)发生 数据泄露,客户姓名、联系方式、收货地址及订单数据被曝光,但钱包和私钥未受影响。
Tangem 如何规避这些风险
Tangem 的安全架构自设计之初就以最小信任为原则,彻底消除反复导致安全事故的攻击面。
备份是有形的,掌握在用户手中,而不是分布在多家公司的云端。安全模型最大限度减少外部依赖,控制权始终归用户所有。
详细了解 Tangem 如何做备份。
没有助记词数据库
Tangem 没有任何身份关联的密钥碎片数据库,也不存在对你的加密材料的托管关系。没有可被政府传唤的数据,也没有黑客可攻击的目标。
Tangem 的商业模式是硬件销售和应用内服务(如 Yield Mode)的佣金,而非订阅。你购买卡片,自己保管卡片,也就掌握了自己的密钥。
Ledger 让你选择信任。
Tangem 则无需信任。


別錯過這些 


其他文章

