Ledger Recover daha fazla güven, saldırı yüzeyi ve devlet erişimi gerektirir.
Tangem ise bunların hepsini ortadan kaldırır.
TL; DR
Ledger Recover, donanım cüzdanlarının temel vaadini bozabilir: Anahtarlar cihazdan asla çıkmaz. It introduces remote seed extraction, cloud custody, identity verification, and legal exposure across multiple jurisdictions.
Tangem takes the opposite approach. No seed phrase is ever created. Keys never leave the Secure Element. Backup is purely physical via multiple cards held by the user—no servers, no custodians, no KYC, no subscriptions.
Mayıs 2023'te Ledger, kullanıcıların seed phrase'lerinin bulut tabanlı yedeğini oluşturmasına olanak tanıyan isteğe bağlı bir abonelik hizmeti olan Ledger Recover'ı ($9,99/ay) duyurdu. Bu duyuru, donanım cüzdanı tarihinde en büyük tepkilerden birini tetikledi ve güvenlik araştırmacıları servisin sonuçlarını kamuya açık şekilde sorguladı.
Ledger, hizmeti piyasaya sürdü ve tanıtmaya devam ediyor. Ledger Recover'ın tam olarak ne yaptığı ve güvenlik modeline ne anlam ifade ettiği, donanım cüzdanı seçeneklerini değerlendiren herkes için kritik önemde.
Ledger Recover nedir, nasıl çalışır?
Bir kullanıcı Ledger Recover'a abone olmayı seçtiğinde, cihazın firmware'i seed phrase'in entropisini şifreler, Shamir Secret Sharing ile üç şifreli parçaya (shard) böler ve her bir parçayı farklı bir üçüncü taraf saklayıcıya gönderir: Ledger, Coincover ve EscrowTech.
Recover'ı kullanmak için kullanıcı, devlet tarafından verilmiş kimlik ve yüz tanıma ile kimlik doğrulama sürecini geçmek zorundadır. Üç saklayıcıdan ikisi, parçalarını kullanıcının Ledger cihazına geri gönderir ve burada seed phrase tekrar birleştirilir.
Hizmetin aylık ücreti diğer cüzdanlar için de $9,99'dır. Kullanıcı ödemeyi bırakırsa, yedek erişimi sonunda iptal edilir. Abonelik askıya alındıktan sonra tekrar erişim sağlamak için kullanıcı, kalan bakiyeye ek olarak 50 EUR yönetim ücreti ödemelidir.
Seed phrase çıkarma sorunu
Temel tartışma, bu hizmetin cihazın yetenekleri hakkında neyi ortaya çıkardığıdır.
Ledger Recover duyurulmadan önce kullanıcılar, Secure Element'in tek yönlü bir kasa olduğuna inanıyordu: Anahtarlar girer, imzalar çıkar, başka hiçbir şey çıkmaz. Ledger'ın kendi pazarlaması da bu anlayışı destekliyordu.
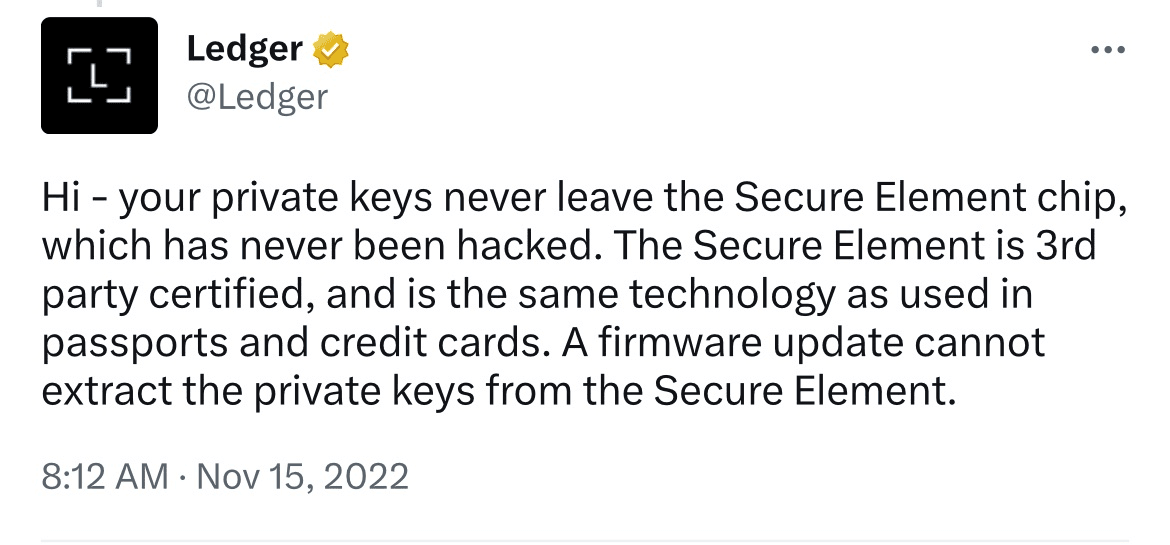
Bir Ledger gönderisinde daha önce firmware güncellemelerinin Secure Element'ten seed phrase çıkaramayacağı belirtilmişti.
Ledger Recover proved this was incomplete. The firmware does have the capability to extract seed phrase data from the Secure Element and transmit it to external parties.
Ledger’ın eski CEO’su ve kurucu ortağı Éric Larchevêque, daha sonra kabul etti ki, önceki açıklamada “Ledger’a güveniyorsanız” şartı eksikti.
Hizmetin başlatılması, Ledger firmware’inin teknik olarak seed phrase verisini çıkarıp iletebildiğini gösterdi—kullanıcı onaylarsa.
Tangem’in varsayılan kurulumu asla seed phrase oluşturmaz. Özel anahtarlar yalnızca fiziksel kartlarınızdaki Secure Element çiplerinde saklanır. Karttan anahtar çıkarmanın bir yolu yoktur. Bu, geri alınabilecek bir politika tercihi değildir; Tangem mevcut cihazlarda firmware güncellemesi yapamaz.
Devlet celbi gerçeği
Bir podcast röportajında Ledger CEO’su Pascal Gauthier’e, hükümetlerin Ledger Recover hizmetiyle kullanıcıların seed phrase’lerine erişip erişemeyeceği doğrudan soruldu.
Cevabı netti: “Tek endişe”, şirketin bir hükümetten celp alması durumunda, üç saklayıcının da parçaları teslim etmek zorunda kalabilmesi.
Ledger, Fransa’da (AB) bulunuyor, merkezi Paris’tedir.
Coincover, Birleşik Krallık’ta kayıtlı ve FCA tarafından düzenleniyor.
EscrowTech’in merkezi Utah, ABD’dedir
Şifreli seed phrase parçaları artık üç bağımsız hukuk sistemine tabidir ve herhangi birinde verilen bir celp, bir parçayı tehlikeye atabilir.
Fransa, AB veri koruma (GDPR) kapsamındadır fakat geniş ulusal güvenlik yetkilerine de sahiptir. Birleşik Krallık ise Brexit sonrası kendi veri rejimine ve şirketlerin elindeki verilere geniş erişim sağlayan Investigatory Powers Act’e tabidir.
ABD’nin ise en geniş araç seti vardır: FBI National Security Letters, FISA mahkeme emirleri ve standart federal celpler, Utah merkezli EscrowTech’in materyalleri teslim etmesini zorunlu kılabilir ve çoğu zaman kullanıcıya bildirim yapılmasını engelleyen gizlilik emirleriyle birlikte gelir.
Shamir Secret Sharing ile 2/3 şemadaki kritik sorun, üç saklayıcıdan herhangi ikisinin tehlikeye girmesiyle tüm seed phrase’in yeniden oluşturulabilmesidir.
Yani, bu üç yargı alanından yalnızca ikisi arasında yapılacak bir iş birliği—örneğin ABD-İngiltere karşılıklı adli yardımlaşma anlaşması (MLAT) ya da Five Eyes istihbarat paylaşımı (hem İngiltere hem ABD üye)—kullanıcı fark etmeden anahtarların yeniden oluşturulmasına olanak verebilir.
Koordinasyon olmasa bile, yüzey alanının büyüklüğü başlı başına bir risk. Üç farklı devlet, üç farklı hukuki zorlama standardı ve üç farklı ihlal bildirim rejimi.
“Suçlular kriptoyu pek kullanmıyor.”
Gauthier bu riski küçümsedi ve hükümetlerin bu tür celpleri yalnızca ciddi suçlarda verdiğini, kendi görüşüne göre ise “suçlular kriptoyu pek kullanmıyor” dedi. Böylece, Ledger Recover’a katılan kullanıcıların seed phrase’lerine üçüncü tarafların yasal yolla erişebileceğini de kabul etmiş oldu.
Bu yasal ayrımın, kararlı devlet kurumlarının baskısı karşısında gerçekten geçerli olup olmayacağı ise henüz test edilmedi.
KYC meselesi
Ledger Recover, devlet tarafından verilmiş kimlik ve yüz tanıma ile kimlik doğrulaması ister. Ledger bunun KYC değil, kimlik doğrulama olduğunu iddia etse de, pratikte fark çok azdır. Sonuçta, kullanıcılar donanım cüzdanlarının seed phrase yedeğini gerçek kimlikleriyle ilişkilendirir.
Kapalı kaynak güven sorunu
Kullanıcılar, cihazlarında hangi kodun çalıştığını bağımsız olarak doğrulayamaz. Yani topluluk, seed phrase çıkarma yeteneğinin yalnızca Recover hizmetiyle sınırlı olup olmadığını veya kullanıcı onayı olmadan tetiklenip tetiklenemeyeceğini teyit edemez.
Ledger, zamanla daha fazla kodunu açık kaynak yapmaya söz verse de, çekirdek firmware kapalı kalmaktadır. Sonuç olarak, kullanıcılar firmware’in ne yaptığı ve yapmadığı konusunda Ledger’ın beyanlarına güvenmek zorundadır.
Kendi güvenliğiniz için ödeme yapmak
Nano X ve Nano S Plus kullanıcıları için Recover’ın aylık ücreti $9,99’dır. Kullanıcı ödemeyi bırakırsa, yedek erişimi kaybolur. Beş yılda bu yaklaşık $600’lık bir abonelik ücreti demektir.
Bu, neredeyse tüm öz saklama cüzdanlarında ortak olan seed phrase zorunluluğunu gelir modeline çeviren bir sistemdir.
Tangem’in yedekleme modeli ise fizikseldir (aynı özel anahtarlara sahip 2–3 kart). Cüzdanı kurarken iki veya üç kartı birbirine bağlayarak aynı özel anahtarları güvenli şekilde oluşturup saklayabilirsiniz.
Her kart, aynı cüzdana bağımsız erişim noktası olarak çalışır. En az bir kartı güvende tuttuğunuz sürece, varlıklarınız üzerinde tam kontrol sizde kalır. Yazılacak seed phrase, buluta yükleme veya uzaktan kurtarma mekanizması yoktur.
Güvenlik olaylarında tekrar eden bir örüntü
Bir şirkete seed phrase çıkarma ve bulut depolama gibi ek yetkilerde güvenip güvenmeyeceğinizi değerlendirmek için, güvenlik geçmişine bakmak gerekir. Ledger’ın geçmişi bir örüntü sergiliyor:
2020: Müşteri veritabanı ihlali
2020’de Ledger, 270.000’den fazla müşterinin kişisel bilgilerinin ifşa olduğu bir veri ihlali yaşadı. Buna isimler, ev adresleri, e-posta adresleri ve telefon numaraları dahildi. Yaklaşık bir milyon e-posta adresinden oluşan daha geniş bir pazarlama veritabanı da sızdırıldı.
Ev adresleri ifşa olan kullanıcılara yönelik fiziksel tehdit ve şantaj girişimleri,
Sızan telefon numaralarıyla yapılan SIM-swap saldırıları.
Hiçbir özel anahtar ele geçirilmedi, ancak olay, Ledger’ın müşteri verisi operasyonel güvenliğinin yetersiz olduğunu gösterdi.
2023: Connect Kit tedarik zinciri saldırısı
Aralık 2023’te saldırganlar, Ledger cihazlarıyla entegre olan açık kaynak JavaScript kütüphanesi Connect Kit’i ele geçirdi.
Saldırgan, Ledger’dan ayrılan bir çalışanın npm erişim yetkisi iptal edilmediği için, kötü amaçlı kütüphane sürümleri yayımladı ve fonları saldırgana ait cüzdanlara yönlendirdi.
Kötü amaçlı kod yaklaşık beş saat boyunca aktif kaldı ve 600.000 $’dan fazla kullanıcı fonunun çalınmasına yol açtı. Saldırı, sadece Ledger kullanıcılarını değil, Ledger kütüphanesini kullanan DApp’lerle etkileşime giren herkesi etkiledi.
Kök neden, eski bir çalışanın kritik dağıtım kanalına erişim bilgilerinin iptal edilmemesiydi. Ledger’ın kendi raporu, işten ayrılma prosedürlerinin npm erişimini kapsamadığını kabul etti.
2026: Global-e Tedarikçi veri ihlali
Ocak 2026’da Ledger, müşteri kişisel bilgilerinin üçüncü taraf e-ticaret ortağı Global-e’deki bir ihlal yoluyla ifşa edildiğini doğruladı. Global-e, Ledger.com’daki alışverişlerin ödeme ve sipariş işlemlerini yönetiyor. İfşa edilen bilgiler arasında isimler, iletişim detayları, gönderim adresleri ve sipariş verileri vardı; cüzdanlar ve özel anahtarlar ise güvende kaldı.
Tangem bu riskleri nasıl önler?
Tangem’in güvenlik mimarisi, güven gereksinimlerini en aza indirmek ve tekrar eden saldırı yüzeylerini ortadan kaldırmak için baştan tasarlandı.
Yedekleme somuttur. Kullanıcıların elindeki kartlarda yaşar, ayrı şirketlerin işlettiği dağıtık bulut altyapısında değil. Güvenlik modeli, dışa bağımlılığı en aza indirir ve kontrolü tamamen cüzdan sahibinin elinde tutar.
Tangem’ın kimlikle bağlantılı anahtar parçalarını içeren bir veritabanı veya kriptografik materyalinizle saklayıcı ilişkisi yoktur. Devletin celp edebileceği veya hacker’ın hedefleyebileceği bir şey bulunmaz.
Tangem'ın iş modeli, donanım satışı ve Yield Mode gibi uygulama içi hizmetlerden komisyonlardır; abonelik yoktur. Kartları satın alır, kartları elinizde tutar ve anahtarlarınızı siz saklarsınız.
Ledger sizden güvenmenizi ister. Tangem güvene olan ihtiyacı ortadan kaldırır.
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Or open it in
Still deciding?
Explore the basics, compare your options, or save when you’re ready to get Tangem.