


Bir blok zinciri işlemi nasıl doğrulanır?
Bu makale aşağıdaki dillerde mevcuttur:
Blok zinciri işlemlerini doğrulamak için çeşitli konsensüs mekanizmaları vardır. En bilinen yöntem Proof of Work (PoW) olup, ilk olarak Bitcoin, Litecoin ve birçok başka blok zincirinde yaygınlaşmıştır. Ancak, günümüzde Ethereum gibi ağlarda yaygın olarak kullanılan Proof of Stake (PoS) gibi yeni modeller de mevcuttur.
Regardless of the exact type, a consensus mechanism ensures that all distributed nodes in the network agree on the same, single version of the blockchain.
Hash fonksiyonu nedir?
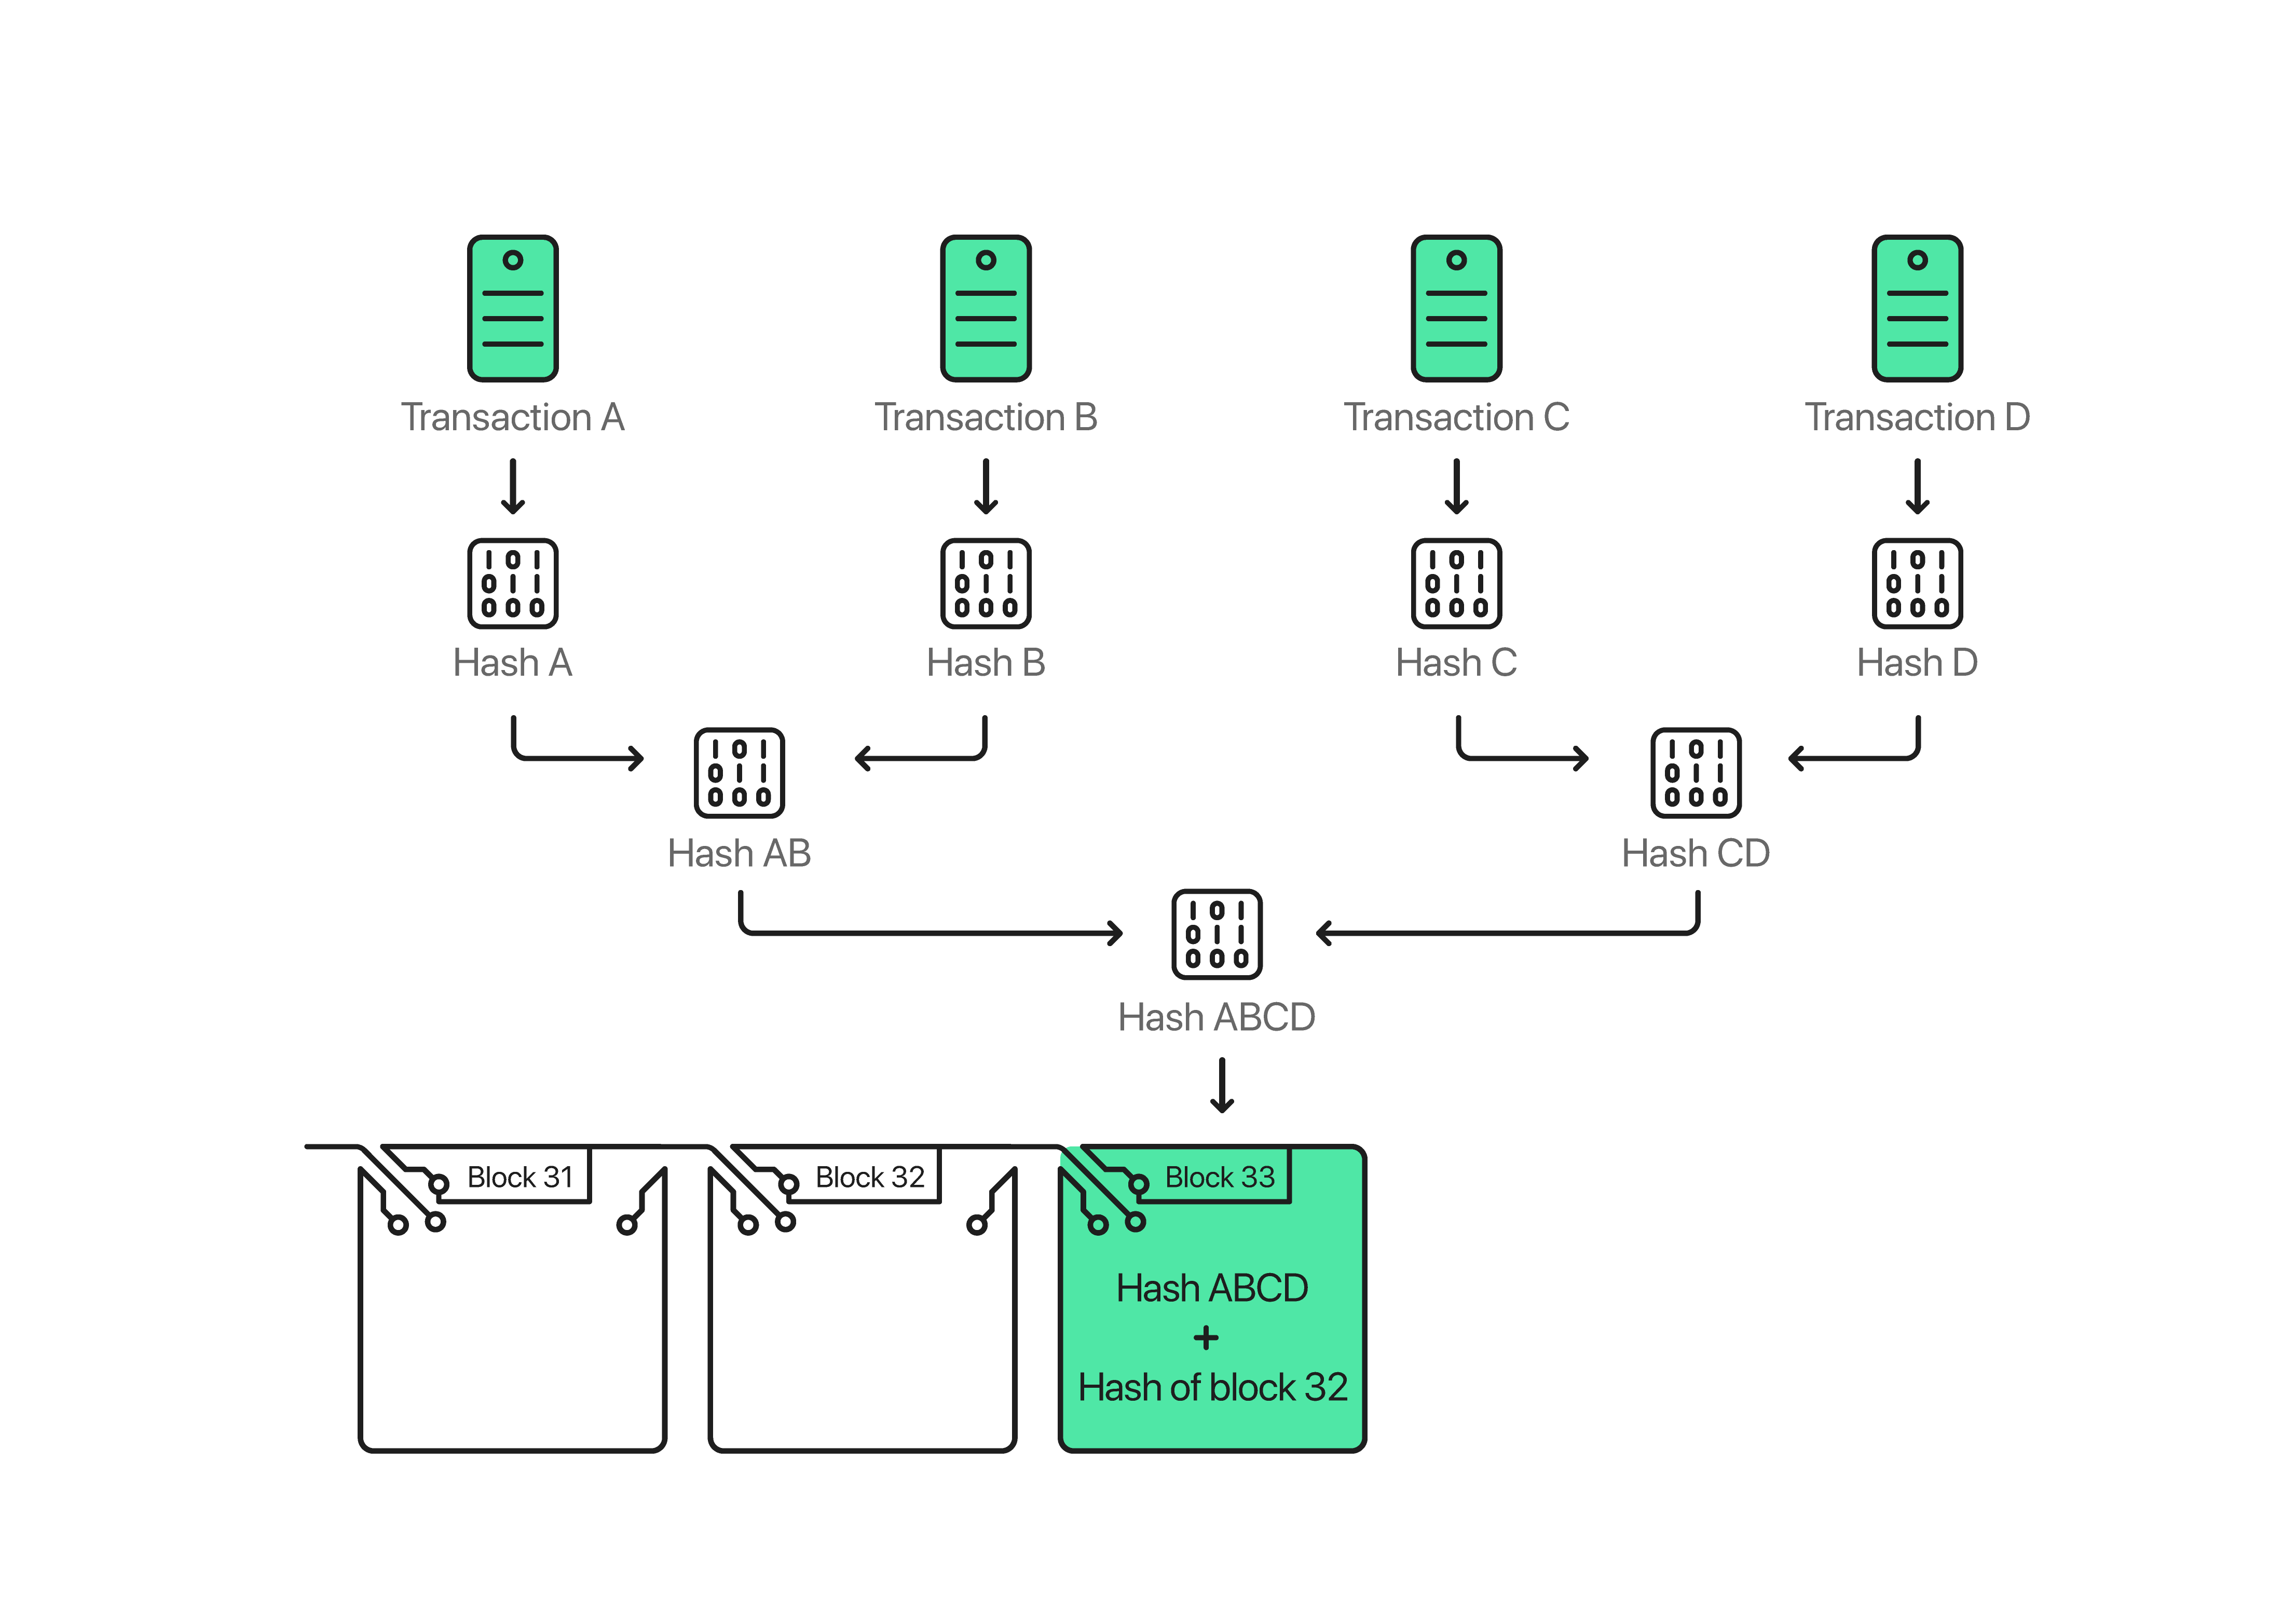
Bir hash fonksiyonu, bir blok zincirin temel kriptografik unsurudur. Herhangi bir girdi verisini sabit uzunlukta karakter dizisine (hash) dönüştüren matematiksel bir fonksiyondur. Hash tek yönlü çalışır: orijinal veriye geri döndürülemez.
Crucially, if you change even one bit anywhere in the original data, the entire hash value changes completely. This makes tampering immediately obvious to the network.
Basitçe anlatmak gerekirse: yeni işlemler, konsensüs süreciyle blok zincirine eklenir. Yani, işlemin kalıcı olması için ağdaki düğümlerin çoğunluğunun işlemin geçerli olduğuna karar vermesi gerekir.
Madencilik Süreci: Adım Adım
Kripto cüzdanınızı kullanarak bir işlem başlattığınızda, bu işlem tüm madenci düğümlere (veya doğrulayıcılara) iletilir ve ağdaki mempool’lara (onaylanmamış işlemler için geçici bekleme alanı) girer. Her düğüm, bu bekleyen işlemleri bir "taslak blok" içinde toplar ve doğrulamak veya madenciliğini yapmak için işlem başlatır:
1. Toplama ve Hashleme: Taslak bloktaki tüm işlemler kriptografik olarak birleştirilir. Ortaya çıkan bu veri, önceki (onaylanmış) bloğun hash’lenmiş içeriğiyle birleştirilerek bloklar güvenli şekilde zincirlenir.
2. Bulmacayı Çözme: Düğüm, ortaya çıkan hash’i ağın mevcut zorluk seviyesiyle karşılaştırır. Difficulty, hesaplanan her hash’in karşılaştırıldığı hedef bir ölçüttür. Eğer hash bu hedefin altındaysa, madenci bloğu başarıyla üretmiş olur. Eğer hash hedefi aşarsa, madenci blok verisini (nonce adı verilen bir değişkeni artırarak) biraz değiştirir ve hash’i tekrar hesaplar. Bu işlem saniyede milyonlarca kez tekrarlanır.
3. Blok Yayını: Bir düğüm yeni bir bloğu başarıyla ürettiğinde, bunu tüm diğer düğümlere iletir. Diğer madenciler mevcut bloklarının madenciliğini hemen durdurur, kazanan bloğu doğrular, kendi blok zincirlerine ekler ve yeni taslak blok oluşturmaya başlar. Yeni blok ağda göründüğünde, içindeki tüm işlemler doğrulanmış kabul edilir.
Basitçe anlatmak gerekirse: yeni işlemler listesini oluşturmak için, doğrulayan bir düğüm karmaşık bir matematiksel problemi brute force yöntemiyle çözer. Başarı sağlandığında işlemler blok zincirine kilitlenir ve ağın geri kalanı bir sonraki bloğa geçer.
Güvenlik ve Çifte Harcama Problemi
Tüm bu gelişmiş kriptografik önlemler, ağ saldırılarını önlemek için tasarlanmıştır. En yaygın tehditlerden biri "çifte harcama saldırısı"dır. Örneğin, saldırganlar kripto paralarını harcamaya çalışıp işlemi yayınlayabilir, ardından blok zincirin manipüle edilmiş bir sürümünü gizlice oluşturarak aynı kripto parayı başka bir yerde tekrar harcamaya çalışabilir.
Eğer saldırganlar manipüle edilmiş sürümü düğümlere iletirse, bir süreliğine iki farklı blok zinciri sürümü oluşur: biri fonların A adresine, diğeri ise B adresine gittiği.
Konsensüs mekanizmaları, bu çakışmayı "en uzun zincir kuralı" ile çözer. Dallanmış bir blok zinciri tespit eden düğüm, her zaman daha kısa olan dalı (daha az blok ve daha az hesaplama gücü içeren) terk eder. Çifte harcamanın başarılı olması için saldırganın sahte bloklarını tüm ağdan daha hızlı üretmesi gerekir. Ancak, bunun için gereken devasa işlem gücü nedeniyle bu saldırı ekonomik ve pratik olarak imkânsızdır.
İşlem Onayları Neden Önemlidir?
Sistem son derece güvenli olsa da, yine de izole birkaç düğümün sahte bir bloğu orijinalden önce alması ihtimali vardır. Bu riski ortadan kaldırmak için hizmetler onaylara (işleminizin bloğundan sonra eklenen blok sayısı) güvenir.
Her yeni blok, işleminizin defterde daha derine gömülmesini sağlayarak ek bir güvenlik katmanı ekler. Küçük ve günlük işlemler için genellikle 1 ila 3 onay yeterlidir. Ancak milyonlarca dolarlık işlemlerde, bir borsa veya hizmet sağlayıcı fonların kesin olarak geri alınamaz olduğundan emin olmak için genellikle birkaç düzine onay bekler.
Basitçe anlatmak gerekirse: yeni işlemler önce merkeziyetsiz bir bilgisayar ağı tarafından doğrulanmalıdır. Matematiksel bulmacaların zorluğu ve ağda konsensüs gerekliliği, işlemlerin sahte olarak kaydedilmesini pratikte imkânsız hâle getirir.

Bunları kaçırmayın 
Diğer makaleler

