


Comment une transaction blockchain est validée
Cet article est disponible dans les langues suivantes :
Il existe plusieurs mécanismes de consensus pour valider les transactions sur la blockchain. Le plus connu est le Proof of Work (PoW), popularisé à l’origine par Bitcoin, Litecoin et de nombreuses autres blockchains. Cependant, de nouveaux modèles comme le Proof of Stake (PoS) sont aujourd’hui largement utilisés par des réseaux tels qu’Ethereum.
Quel que soit le type exact, un mécanisme de consensus garantit que tous les nœuds distribués du réseau disposent d’une version unique et identique de la blockchain.
Qu’est-ce qu’une fonction de hachage ?
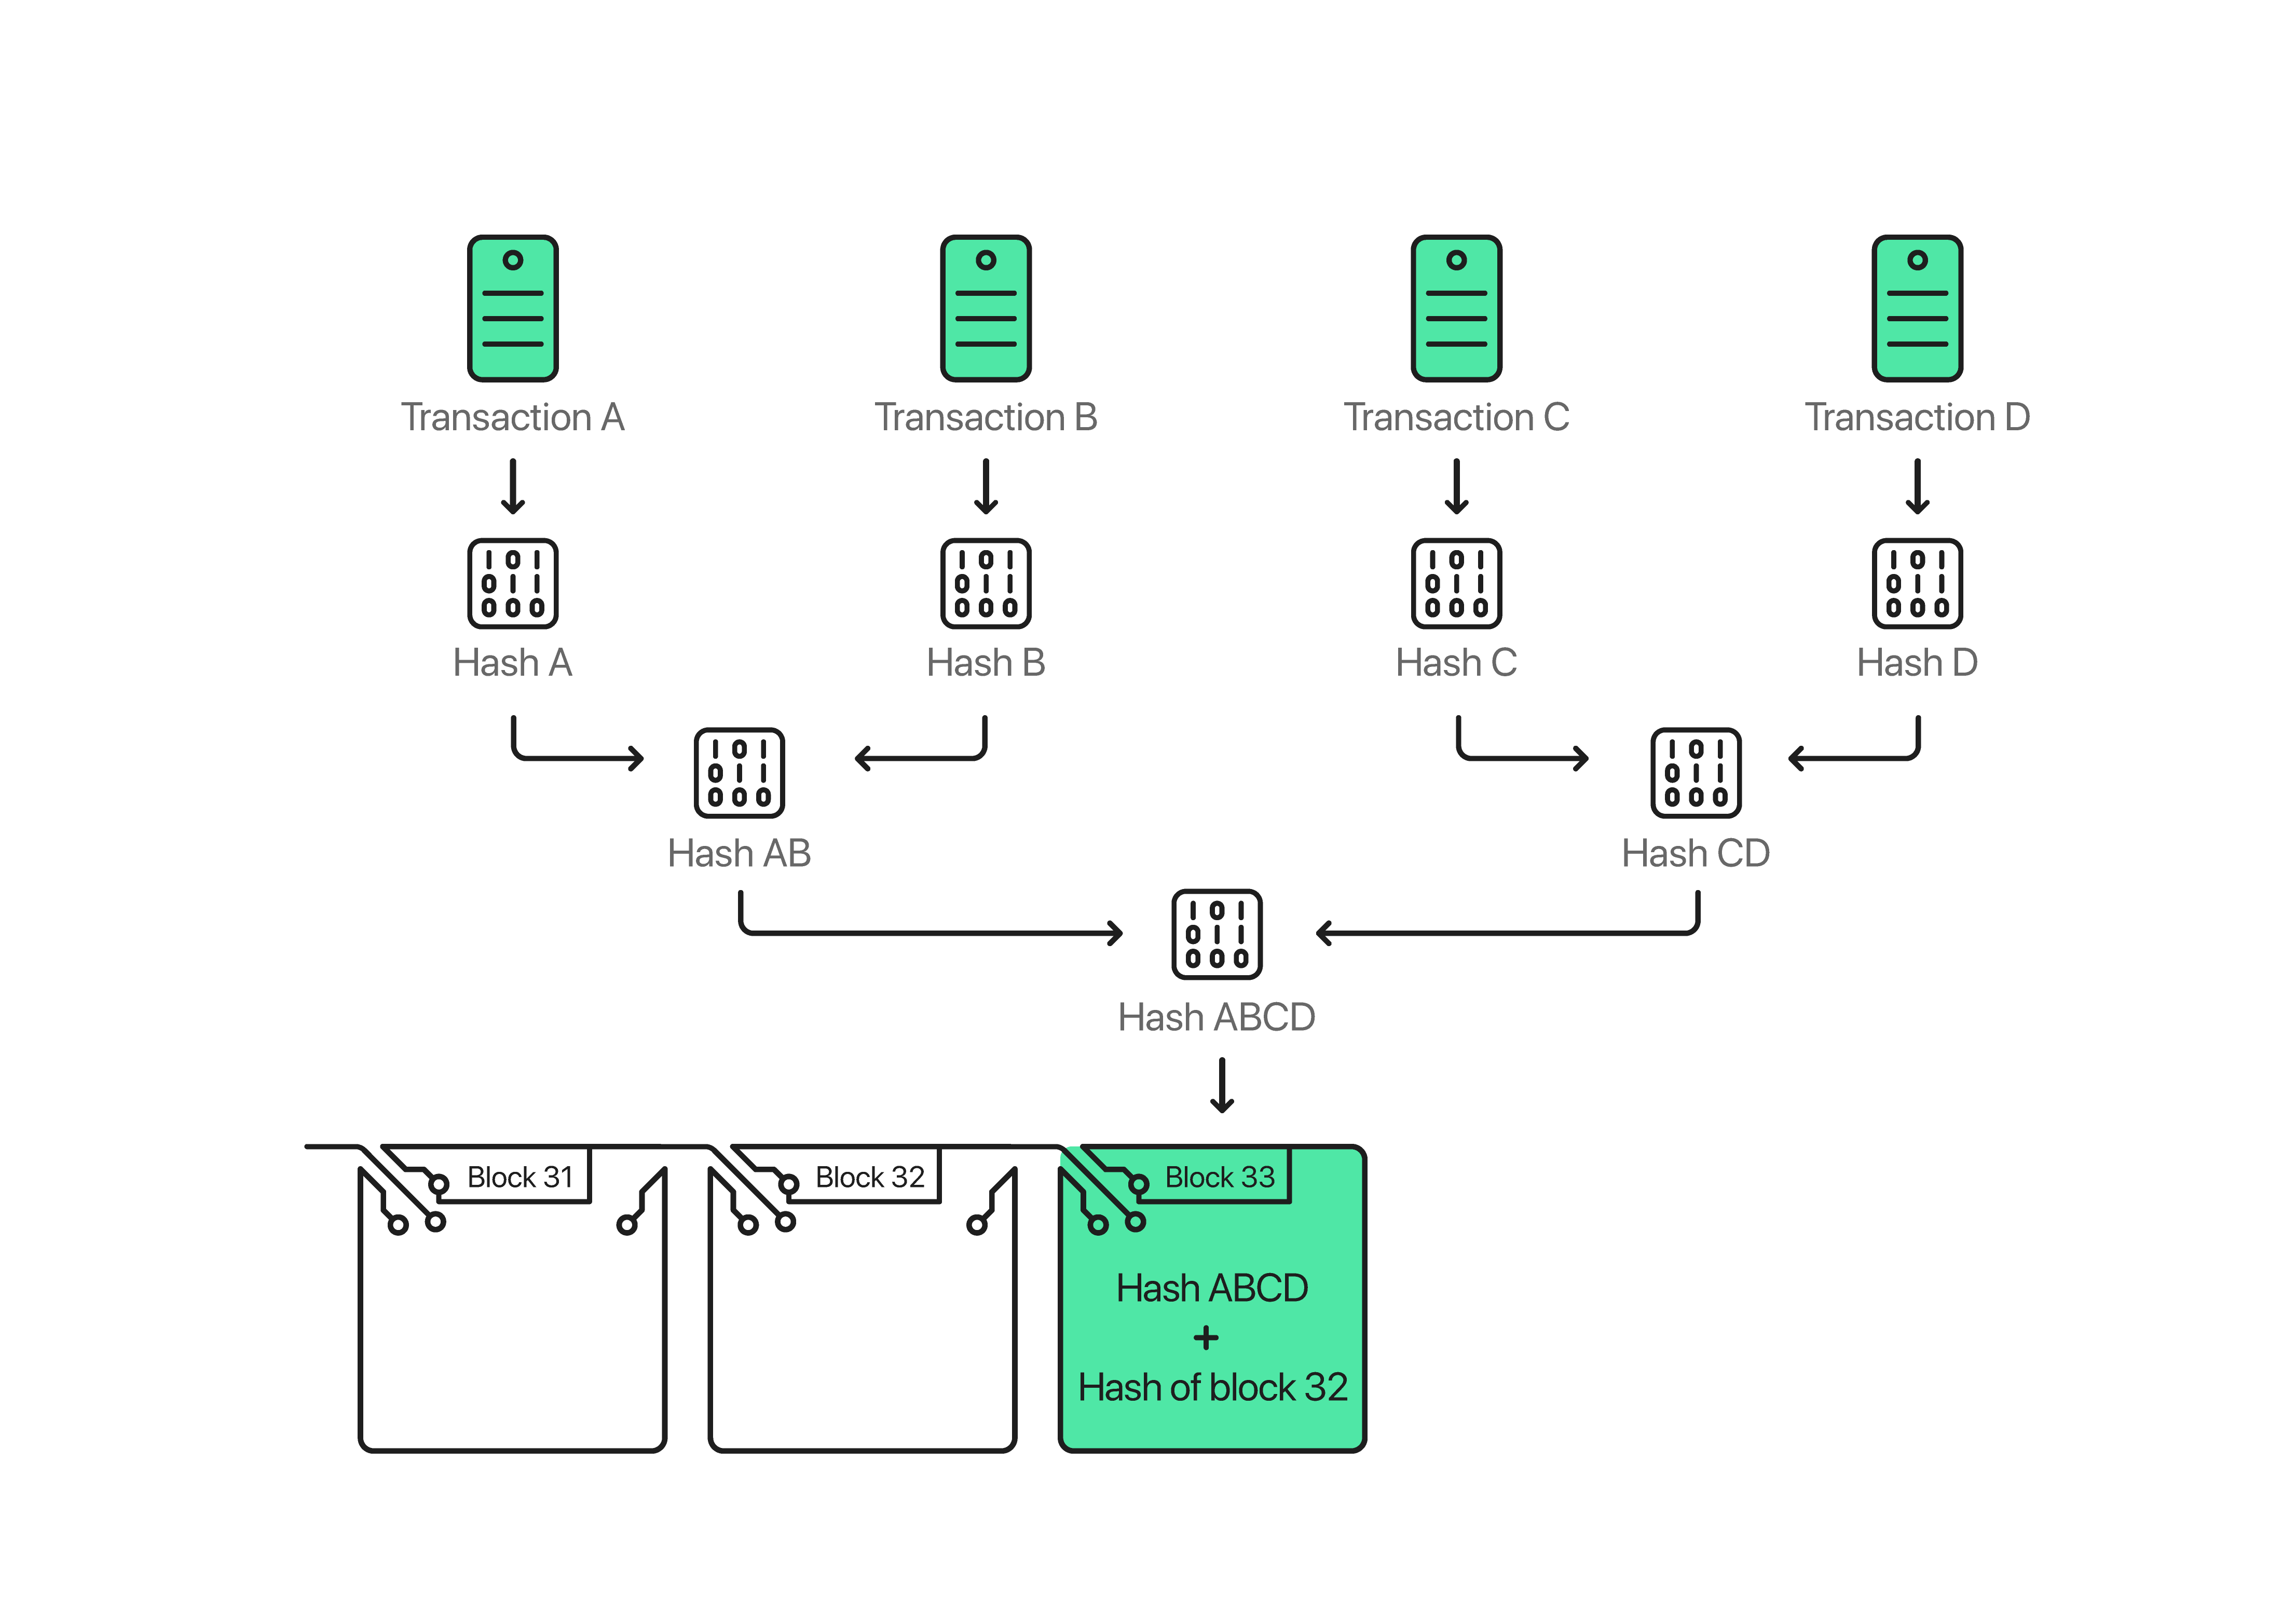
Une fonction de hachage est l’élément cryptographique central d’une blockchain. Il s’agit d’une fonction mathématique qui convertit n’importe quelles données en une chaîne de caractères de longueur fixe (un hash). Le hash fonctionne à sens unique : il est impossible de retrouver les données originales à partir du hash.
De plus, si vous modifiez ne serait-ce qu’un seul bit dans les données d’origine, la valeur du hash change complètement. Toute tentative de falsification devient ainsi immédiatement visible pour le réseau.
Pour faire simple : de nouvelles transactions sont ajoutées à la blockchain par un processus de consensus. Cela signifie que la majorité des nœuds doivent valider la transaction avant qu’elle ne devienne définitive.
Le processus de minage : étape par étape
Lorsque vous initiez une transaction avec votre wallet crypto, elle est diffusée à tous les nœuds de minage (ou validateurs) du réseau, entrant dans leur mempool (une zone d’attente temporaire pour les transactions non confirmées). Chaque nœud regroupe un lot de ces transactions en attente dans un « bloc provisoire » et tente de le valider ou de le miner :
1. Agrégation et hachage : Toutes les transactions du bloc provisoire sont combinées cryptographiquement. Ces données sont ajoutées au contenu haché du bloc précédent (déjà validé), ce qui les relie de manière sécurisée.
2. Résolution de l’énigme : Le nœud compare le hash obtenu à la difficulté actuelle du réseau. La difficulté est une cible à atteindre : chaque hash calculé doit être inférieur à cette valeur pour que le mineur valide le bloc. Si le hash est supérieur, le mineur modifie légèrement les données du bloc (en incrémentant une variable appelée nonce) et recommence le calcul. Ce processus est répété des millions de fois par seconde.
3. Diffusion du bloc : Dès qu’un nœud parvient à miner un nouveau bloc, il le transmet à tous les autres nœuds. Les autres mineurs arrêtent immédiatement leur minage en cours, vérifient le bloc du gagnant, l’ajoutent à leur propre version de la blockchain, puis commencent à former le prochain bloc provisoire. Une fois le nouveau bloc visible sur tout le réseau, toutes les transactions qu’il contient sont considérées comme validées.
Pour faire simple : pour créer une liste de nouvelles transactions, un nœud validateur doit résoudre par force brute un problème mathématique complexe. Une fois réussi, les transactions sont verrouillées dans la blockchain et le réseau passe au bloc suivant.
Sécurité et double dépense
Toutes ces mesures cryptographiques sophistiquées visent à protéger le réseau contre les attaques. Une menace courante est l’attaque dite de « double dépense ». Par exemple, des attaquants pourraient tenter de dépenser leurs cryptomonnaies, diffuser la transaction, puis créer secrètement une version falsifiée de la blockchain pour dépenser à nouveau ces mêmes fonds ailleurs.
Si les attaquants diffusent leur version falsifiée aux nœuds, deux versions conflictuelles de la blockchain coexisteraient temporairement : l’une où les fonds vont à l’adresse A, l’autre à l’adresse B.
Les mécanismes de consensus résolvent ce conflit grâce à la « règle de la chaîne la plus longue ». Un nœud détectant une bifurcation de la blockchain écarte toujours la branche la plus courte (celle avec le moins de blocs et un travail de calcul cumulé inférieur). Pour réussir une double dépense, un attaquant devrait miner sans relâche ses faux blocs plus rapidement que l’ensemble du reste du réseau. La puissance de calcul nécessaire rend cela économiquement et techniquement impossible.
Pourquoi les confirmations de transaction sont importantes
Même si le système est très sécurisé, il existe une infime possibilité que quelques nœuds isolés reçoivent un bloc falsifié avant le bloc légitime. Pour éliminer ce risque, les services s’appuient sur les confirmations (le nombre de blocs ajoutés après celui de votre transaction).
Chaque nouveau bloc ajouté à la chaîne renforce la sécurité, enfouissant votre transaction plus profondément dans le registre. Pour de petits montants, 1 à 3 confirmations suffisent généralement. En revanche, pour des transactions de plusieurs millions de dollars, une plateforme ou un service attendra souvent plusieurs dizaines de confirmations afin de garantir que la transaction soit totalement irréversible avant de débloquer les fonds.
Pour faire simple : toute nouvelle transaction doit d’abord être vérifiée par un réseau décentralisé d’ordinateurs. La difficulté des calculs et l’exigence d’un consensus rendent la falsification des transactions pratiquement impossible.

Ne les manquez pas 
Autres articles

