


区块链交易是如何被验证的
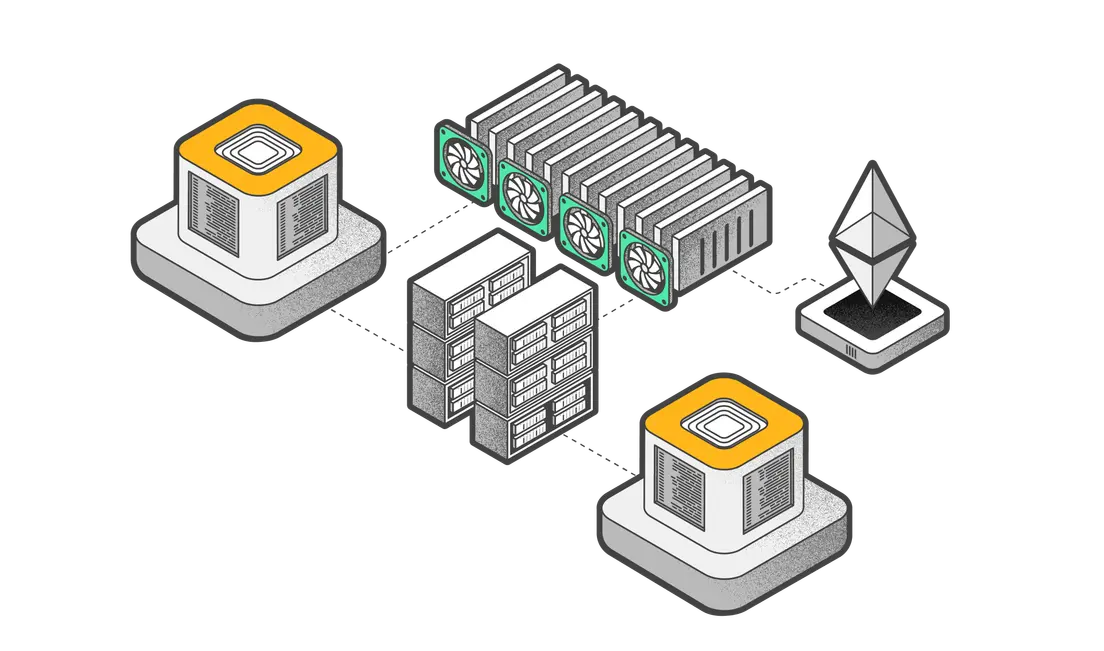
区块链交易的验证方式有多种共识机制。最知名的是工作量证明(PoW),最初由 Bitcoin、Litecoin 以及许多其他区块链推广。但如今,像权益证明(PoS)这样的新机制也被 Ethereum 等网络广泛采用。
无论具体类型如何,共识机制都确保网络中所有分布式节点达成一致,维护同一份区块链账本。
什么是哈希函数?
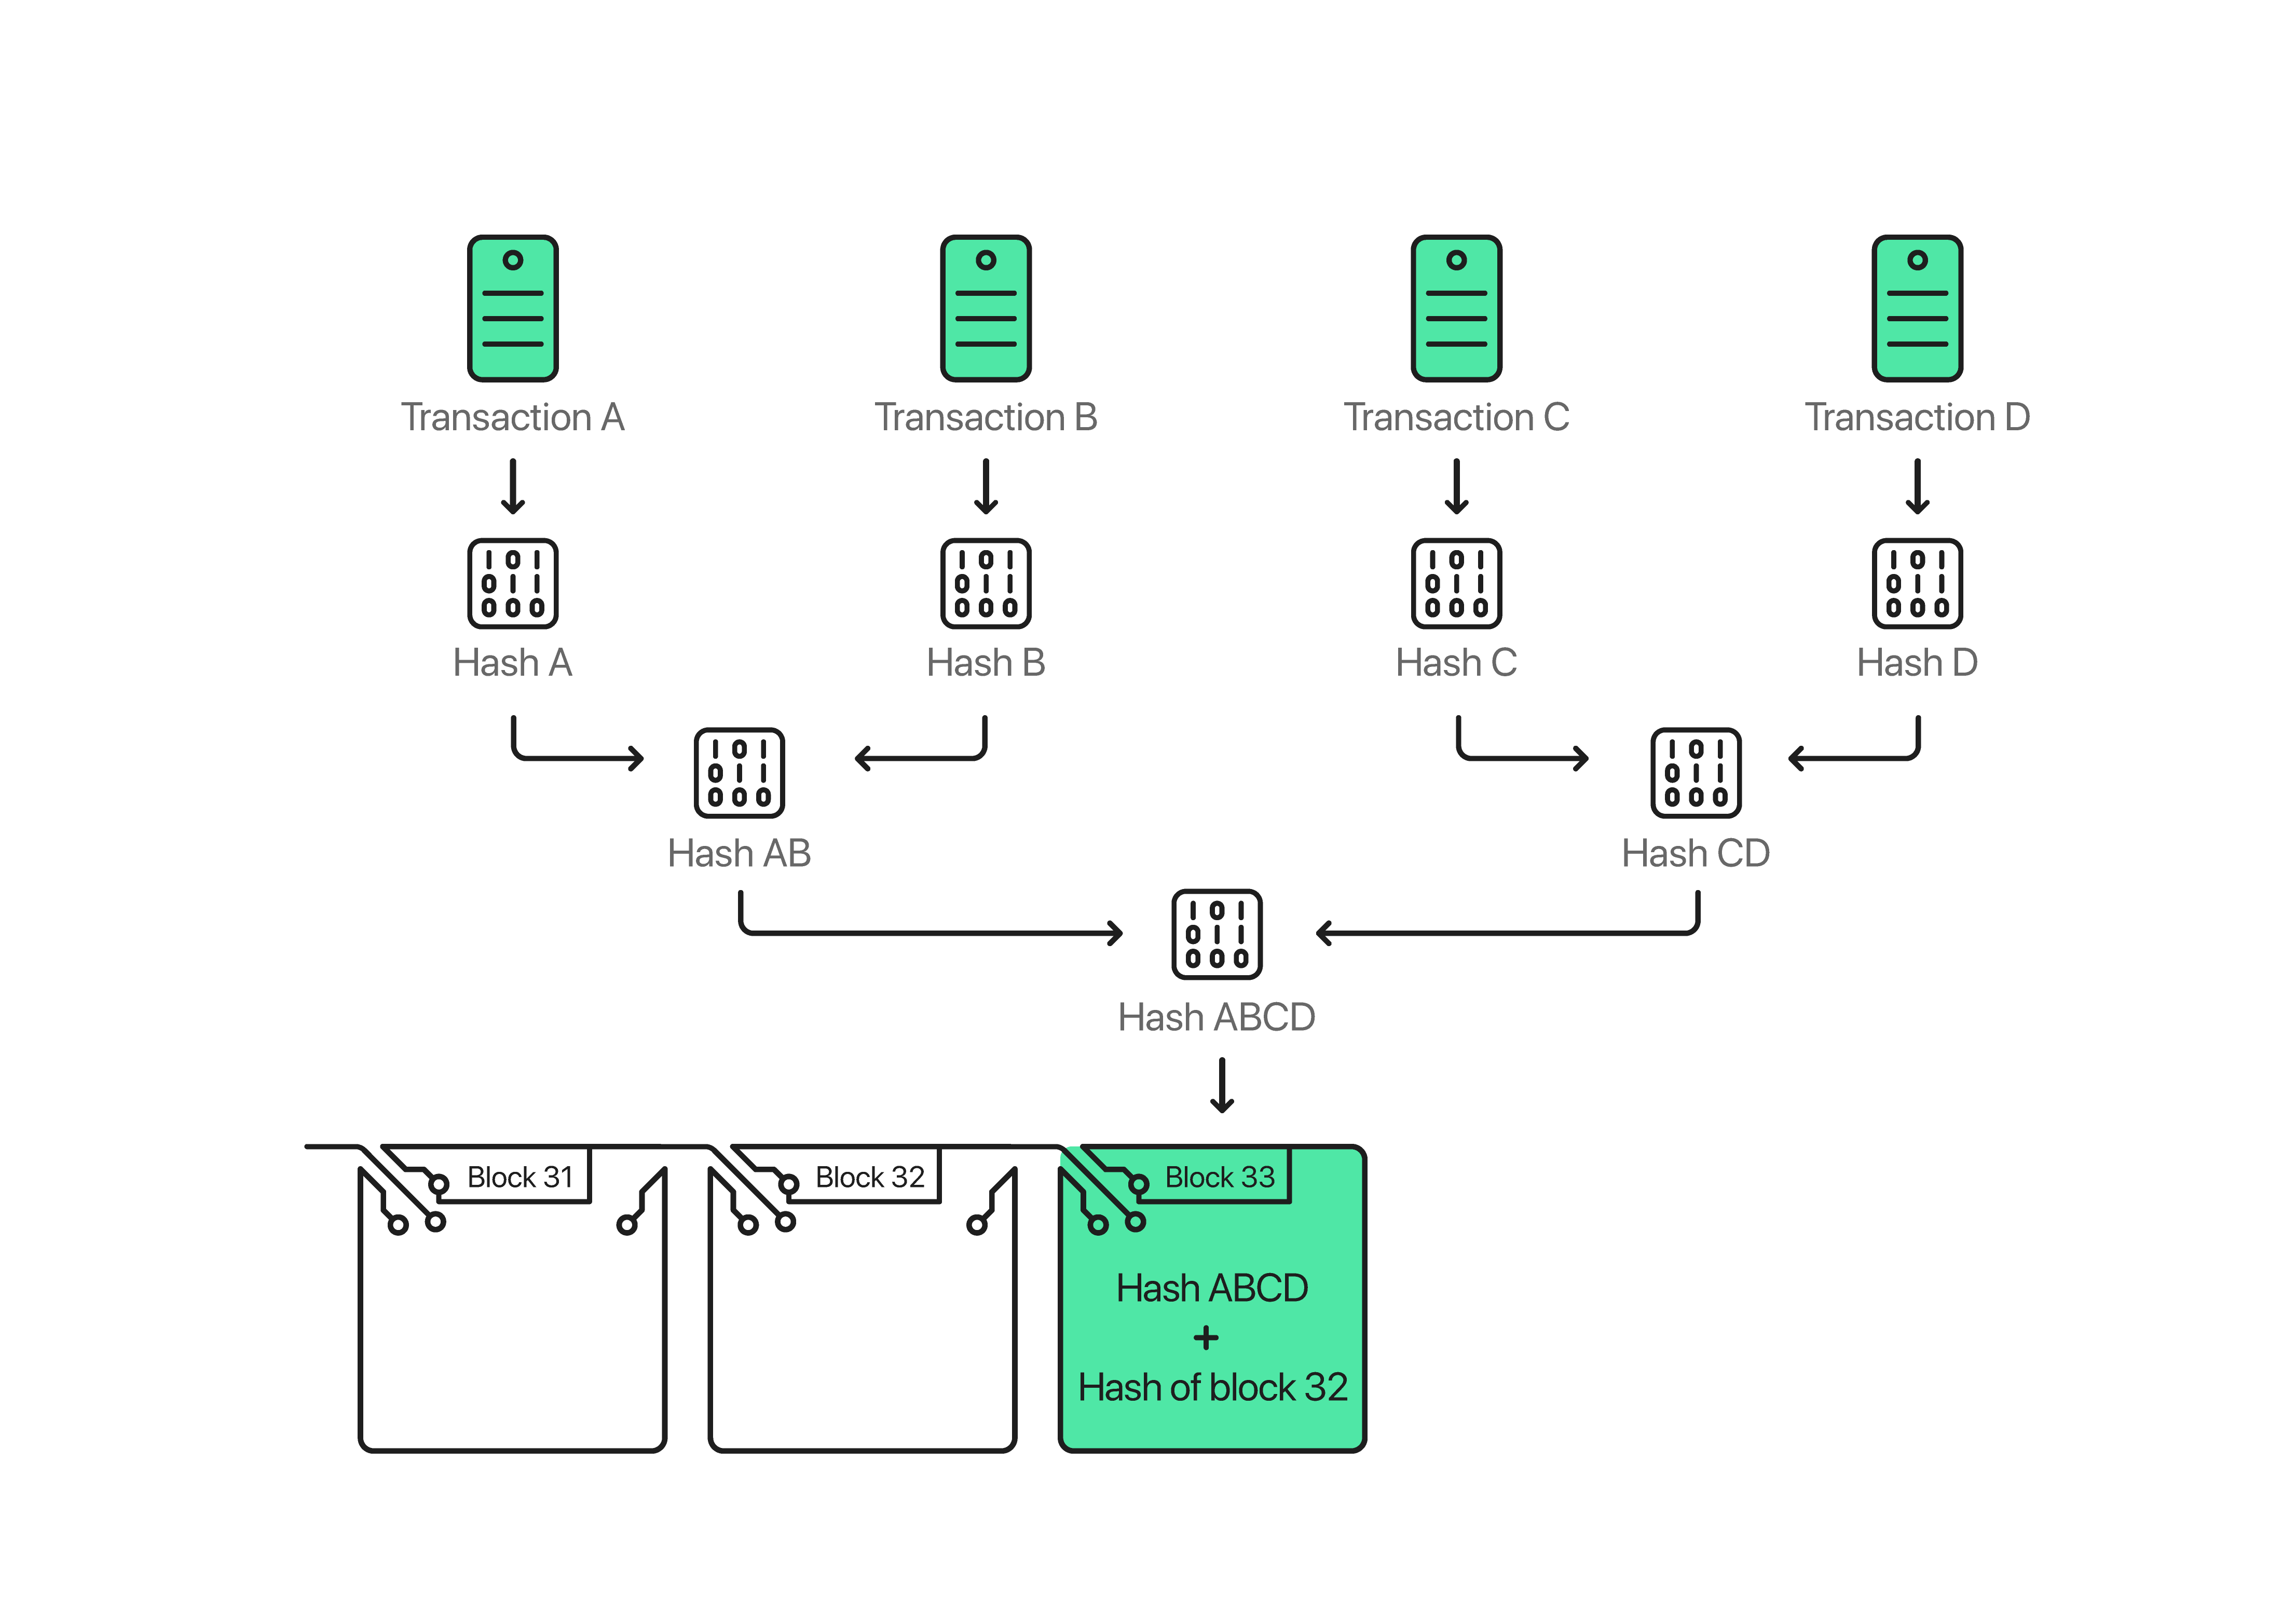
哈希函数是区块链的核心密码学要素。它是一种数学函数,可以将任意输入数据转换为固定长度的字符串(哈希值)。哈希是单向的:无法从哈希值还原原始数据。
关键在于,即使原始数据只改动一个比特,整个哈希值也会完全变化。这让任何篡改都能被网络立即察觉。
简单来说:新交易通过共识流程被写入区块链。也就是说,大多数节点必须同意该交易有效,交易才会被永久记录。
挖矿流程详解
当你用加密钱包发起一笔交易时,交易会被广播到网络上的所有挖矿节点(或验证者),进入它们的内存池(即未确认交易的临时等待区)。每个节点会将这些待处理交易打包成“草稿区块”,并尝试验证或挖矿:
1. 聚合与哈希:草稿区块内的所有交易会被加密聚合,然后与前一个(已确认)区块的哈希内容结合,形成安全的链式结构。
2. 解题:节点将结果哈希与网络当前的难度进行比较。难度是一个目标值,每次计算出的哈希都要低于这个目标,矿工才能成功挖出区块。如果哈希值高于目标,矿工会微调区块数据(如递增名为 nonce 的变量)并重新计算哈希。这个过程每秒可重复数百万次。
3. 区块广播:一旦某节点成功挖出新区块,会立即将其广播给所有其他节点。其他矿工会立刻停止当前区块的挖矿,验证获胜区块,将其加入自己的区块链版本,并开始下一个草稿区块的构建。当新区块在全网出现后,区块内的所有交易即被视为已验证。
简单来说:为了生成一组新交易,验证节点需要通过暴力破解方式解决复杂的数学难题。成功后,交易被锁定进区块链,网络其余部分则继续处理下一个区块。
安全性与双花问题
所有这些复杂的密码学措施,都是为了防止网络攻击。其中最常见的威胁就是“双花攻击”。例如,攻击者可能试图花费自己的加密货币并广播交易,然后秘密伪造一份篡改过的区块链账本,将同一笔加密货币再次转移到其他地址。
如果攻击者将伪造的区块链版本广播给节点,网络上会暂时出现两条冲突的链:一条资金流向地址A,另一条流向地址B。
共识机制会通过“最长链规则”自动解决此类冲突。节点检测到区块链分叉时,总会丢弃较短的那一条(即区块更少、累计计算量更低的分支)。要让双花攻击成功,攻击者必须持续比全网其他节点更快地挖出伪造区块。由于所需算力极大,这在经济和实际操作上几乎不可能实现。
为什么交易确认很重要
即使系统非常安全,仍有极小概率,个别节点会在合法区块之前收到篡改区块。为消除这种风险,服务商会依赖“确认数”(即你的交易所在区块之后新增的区块数量)。
每增加一个新区块,都会为你的交易增加一层安全保障,让交易在账本中位置更深。对于日常小额转账,1 到 3 次确认通常已足够。但若交易金额达数百万美元,交易所或服务商通常会等待数十次确认,确保交易彻底不可逆后才清算资金。
简单来说:新交易必须先由去中心化计算机网络验证。数学难题的高难度和网络共识要求,让伪造交易几乎不可能实现。

別錯過這些 
其他文章

