


Tangem Potansiyel Güvenlik Açığını Tespit Edip Çözdü
Bu makale aşağıdaki dillerde mevcuttur:
Tangem, cüzdan kullanıcılarının küçük bir bölümünü etkileyebilecek potansiyel bir güvenlik açığını tespit ederek hızlıca çözüme kavuşturdu. Kapsamlı bir incelemenin ardından no private keys were compromised, no user funds were lost, and no accounts were accessed olduğunu doğrulayabiliriz. Sorun proaktif olarak tespit edildi ve yalnızca çok küçük bir kullanıcı grubu—%0,1'den azı—çok özel koşullarda potansiyel olarak etkilenmiş olabilir.
What was the issue?
Bir cüzdanı seed phrase oluşturarak veya içe aktararak etkinleştirirken, özel anahtar yanlışlıkla mobil uygulamanın loglarında kaydedildi. Bu loglara, destek ekibimizle iletişim sırasında erişilebilirdi.
Who could be potentially affected by this issue?
Bu durum aşağıdaki kullanıcılar için geçerlidir:
- Seed phrase kullanarak cüzdanı etkinleştirenler AND;
- Aktivasyondan sonraki 7 gün içinde through the app destek ekibimizle iletişime geçenler.
Yalnızca bu combination of these two scenarios bir güvenlik açığı oluşturabilir. Seed phrase oluşturduysanız veya içe aktardıysanız ancak uygulama üzerinden 7 günlük log saklama süresi içinde doğrudan destek ekibine e-posta göndermediyseniz, etkilenmiş olamazsınız.
Who is NOT affected?
Çoğu Tangem kullanıcısı bu durumdan etkilenmemiştir. Bunlar arasında:
- Users who activated the wallet WITHOUT a seed phrase: Cüzdanınızı seed phrase olmadan (seedless) etkinleştirdiyseniz, özel anahtarlar kartın çipinde oluşturulur ve bu durum sizi hiçbir şekilde etkilemez. Seedless kurulum nedeniyle, özel anahtarlar mobil uygulamada üretilmez ve dolayısıyla loglarda kaydedilemez.
- Users who did not contact support through the app: Cüzdanınız seed phrase ile ya da seedless olsa da, Tangem desteğiyle uygulama üzerinden iletişime geçmediyseniz endişelenmenize gerek yok. Ayrıca, tüm loglar kısa süreliğine güvenli şekilde saklanmış ve ardından silinmiştir.
Why did this issue arise?
Bazı cihazlarda uygulama performansını artırmak için gelişmiş bir NFC loglama mekanizması ekledik. Ancak, bu mekanizmada ilk kod incelemeleri veya testler sırasında tespit edilemeyen bir hata vardı.
How Tangem resolved this issue
Bu sorunu çözmek için şu adımlar atıldı:
- Bug fixed: Hata tespit edilip App Store'daki (sürüm 5.19.1) ve Google Play'deki (sürüm 5.19.2) en son uygulama sürümlerinde hızla düzeltildi. Artık hiçbir koşulda özel veriler loglanmamaktadır.
- Logs and info deleted: Destek ekibimize gönderilen tüm loglar ve ekler kalıcı olarak silindi ve geride hiçbir veri bırakılmadı.
- Notifying users: Seed phrase ile cüzdanını etkinleştiren tüm kullanıcılara uygulama içi bildirim gönderilecek. Bu bildirimde, cüzdan aktivasyonundan sonraki 7 gün içinde mobil uygulama üzerinden destek ekibine e-posta gönderip göndermedikleri sorulacak. Olumlu yanıt verenler, bu yazıda belirtilen önerileri uygulamalıdır.
Important: Tangem çalışanları size asla ilk olarak Telegram veya diğer sosyal medya platformlarında DM atmaz.
- Improved security measures: Benzer sorunların tekrar yaşanmaması için ek güvenlik önlemleri ve protokoller hayata geçirildi.
What should you do if you were affected?
Maksimum güvenlik için aşağıdaki adımları uygulamanızı tavsiye ederiz:
- Tangem uygulamasını en son sürüme güncelleyin.
- Transfer your funds out of the affected Tangem Wallet.
- Cüzdanı factory settings'e sıfırlayın.
- Cüzdanı without a seed phrase olarak yeniden etkinleştirin veya new seed phrase oluşturun.
- Varlıklarınızı yeni etkinleştirilen Tangem Wallet'ınıza geri aktarın.
Bug Bounty program
Tangem, güvenliği artırmak amacıyla bir bug bounty programı yürütmektedir. Bu program; güvenlik araştırmacılarını, etik hackerları ve topluluğu sistemlerimizdeki açıkları tespit etmeye davet eder. Kullanıcı güvenini korumak için iş birliğine dayalı güvenlik yaklaşımının gerekli olduğuna inanıyoruz.
Participants who identify valid vulnerabilities will be eligible for rewards, ensuring that potential risks are mitigated before they can impact users.
Daha fazla bilgi için bug bounty programı sayfasını ziyaret edebilirsiniz.
Final
Bu olayda herhangi bir mağdur yoktur—no private keys were compromised, no funds were lost, and no unauthorized access occurred. Potansiyel güvenlik açığı, yalnızca çok küçük bir Tangem kullanıcı grubunu etkileyebilecek özel bir durum gerektiriyordu. Bundan sonra da en güvenli ve kullanıcı dostu soğuk cüzdan deneyimini sunmaya odaklanmaya devam edeceğiz.
Log sorunu SSS: kimler etkilendi
-
Loglar yalnızca kullanıcı mobil uygulama üzerinden destekle manuel olarak iletişime geçtiğinde oluşturulur ve gönderilir. Tüm loglar, kullanıcının göndermeden önce inceleyebileceği dosyalar olarak eklenir. Uygulama logları hiçbir zaman otomatik olarak oluşturulmadı veya Tangem'e iletilmedi.
-
Evet ve tüm kullanıcıların güvende olmasını sağlamak için alınabilecek tüm önlemleri aldık.
-
Endişelenmene gerek yok. Bu sorun, Tangem Wallet'ını kurtarma ifadesi olmadan etkinleştiren kullanıcıları etkilemiyor.
-
Tangem mobil uygulamasını aç ve cüzdan bilgi çubuğunu kontrol et. Kurtarma ifadesiyle etkinleştirilen cüzdanlarda, cihaz sayısının ardından "Seed phrase" ifadesi yazar.
-
Tangem cüzdanını kurtarma ifadesiyle etkinleştirdiysen ve etkinleştirmeden sonraki 7 gün içinde uygulama üzerinden Tangem desteğiyle iletişime geçtiysen etkilenmiş olabilirsin. Lütfen, yazışma tarihlerini cüzdanını kurtarma ifadesiyle etkinleştirdiğin tarihle karşılaştırmak için Tangem Destek ile e-posta geçmişini (taslaklar dahil) kontrol et.
Bunları kaçırmayın 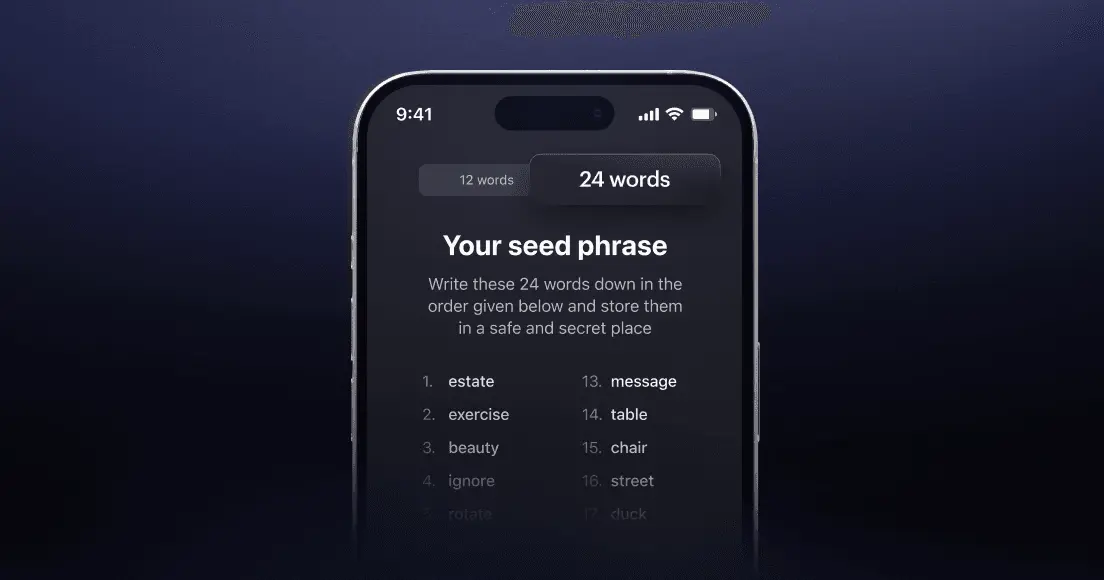
Diğer makaleler

