Private Key sicher aufbewahren und verwenden: So schützt du deine

- Zentrale Erkenntnisse
- Was ist eine Krypto-Wallet?
- Was sind Private Keys?
- Wie bewahre ich Private Keys sicher auf?
- Fortgeschrittene Optionen für Private-Key-Management
- Wiederherstellung und Nachlass: So planst du für den Ernstfall
- Spezielle Sicherheitsfunktionen bei Hardware-Wallets
- Fazit
- FAQs zur Nutzung des Private Keys
Zentrale Erkenntnisse
Der Artikel betont, wie entscheidend der sichere Umgang mit Private Keys für den Zugang und die Kontrolle über Kryptowährungen ist. Er stellt Best Practices für die Aufbewahrung vor, etwa Hardware-Wallets, den Verzicht auf digitale Speicherung, sichere Backups und starke Authentifizierung. Außerdem werden fortgeschrittene Sicherheitsoptionen und die Bedeutung eines klaren Wiederherstellungsplans erläutert. Fazit: Robustes Private-Key-Management ist die Basis für sichere Krypto-Verwahrung.
Mit der Zunahme von Angriffen auf Kryptowährungen steigt der Bedarf an sicheren, zuverlässigen Lösungen zur Verwaltung und Aufbewahrung von Krypto-Assets. Im Zentrum der Krypto-Sicherheit steht ein zentrales Element: der Private Key. Ihn vor Diebstahl, Hacking und menschlichen Fehlern zu schützen, ist essenziell – aber nicht kompliziert. Dank moderner Hardware-Wallet-Technologien, etwa von Tangem, ist die sichere Aufbewahrung von Private Keys heute einfach und für alle zugänglich. Dieser Guide erklärt, was Private Keys sind, warum sie so wichtig sind, und wie du sie sicher aufbewahrst und verwendest.
Was ist eine Krypto-Wallet?
Eine Krypto-Wallet ist eine Software-Anwendung oder ein physisches Gerät, das Private und Public Keys erzeugt und es dir ermöglicht, Blockchain-Transaktionen zu erstellen, zu signieren und zu versenden. Kurz gesagt: Ohne Wallet kannst du nicht mit Krypto-Assets interagieren, denn sie verwaltet deinen Private Key sicher. Ohne sicheren Zugang zum Private Key kannst du weder den Besitz deiner Coins nachweisen noch Transaktionen autorisieren.
Was sind Private Keys?
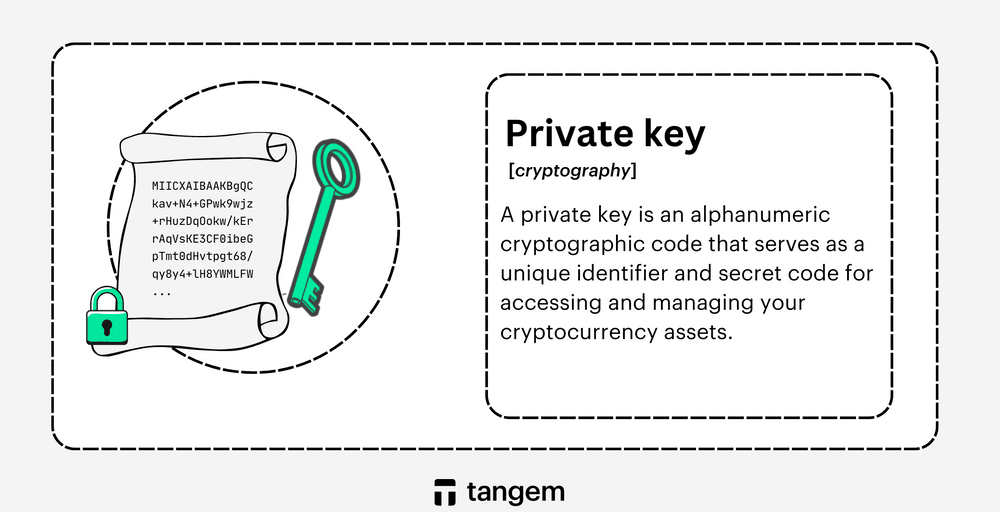
Ein Private Key ist das Herzstück der kryptografischen Systeme, die den Großteil der Kryptowährungen absichern. Es handelt sich um eine lange, einzigartige Zeichenfolge, die dir Zugang zu deiner Wallet und Kontrolle über deine digitalen Assets gibt. Viele Wallets nutzen zur Vereinfachung eine Seed-Phrase: eine für Menschen lesbare Wortfolge, die als Backup für den Private Key dient. Mit der Seed-Phrase kannst du deine Wallet wiederherstellen, falls das ursprüngliche Gerät verloren geht oder beschädigt wird. Sowohl Private Keys als auch Seed-Phrases müssen mit äußerster Sorgfalt geschützt werden – wer Zugriff darauf erhält, kann dein gesamtes Guthaben übernehmen.
Die wichtigsten Funktionen eines Private Keys
- Digitale Signaturen erstellen: Private Keys erzeugen kryptografische Signaturen, die Blockchain-Transaktionen autorisieren. Diese Signaturen belegen, dass der rechtmäßige Besitzer die Transaktion freigegeben hat.
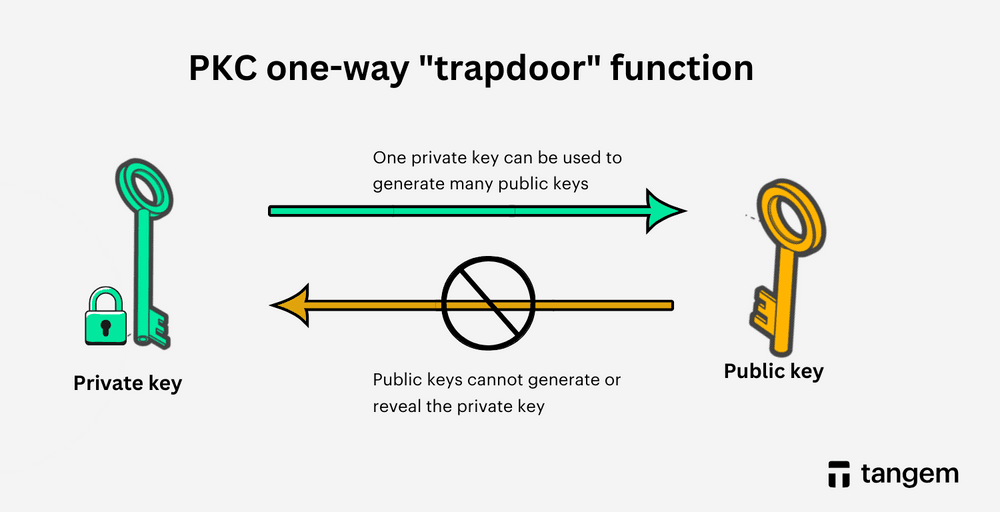
- Public Keys erzeugen: In der asymmetrischen Kryptografie (z. B. Elliptische-Kurven-Kryptografie) werden aus Private Keys die zugehörigen Public Keys generiert. Das Verfahren ist nur in eine Richtung möglich, sodass Public Keys sicher geteilt werden können, ohne den Private Key offenzulegen.
- Besitz und Kontrolle: Wer den Private Key kontrolliert, kontrolliert die Wallet. Wird der Private Key offengelegt oder gestohlen, können die zugehörigen Assets unwiderruflich verloren gehen.
Wer mit Krypto oder Web3 arbeitet, muss Private Keys verstehen. Die richtige Aufbewahrung ist nicht optional – sie ist das Fundament der Krypto-Sicherheit.
Wie bewahre ich Private Keys sicher auf?
Sichere Aufbewahrung von Private Keys minimiert das Risiko von Hacks, Betrug und versehentlichem Verlust. Mit diesen Best Practices schützt du deine Krypto-Assets effektiv:
1. Nutze eine Hardware-Wallet
Eine vertrauenswürdige Hardware-Wallet speichert Private Keys offline und schützt sie so vor Online-Bedrohungen. Seedless-Hardware-Wallets wie Tangem kommen ganz ohne Recovery-Phrase aus, da sie die Schlüssel direkt auf der Karte erzeugen und sicher speichern.
2. Vermeide digitale Speicherung
Private Keys sollten niemals in Cloud-Speichern, E-Mail-Entwürfen, Screenshots oder als Klartextdateien auf internetfähigen Geräten abgelegt werden. Das sind typische Angriffspunkte für Hacker und Malware.
3. Sichere Backups anlegen
Wenn Backups notwendig sind, bewahre sie an physisch sicheren Orten auf – zum Beispiel in einem feuerfesten Tresor zu Hause oder im Bankschließfach. Vermeide es, alle Backups am selben Ort zu lagern.
4. Teile deinen Private Key niemals
Kein seriöser Wallet-Anbieter, Support oder Service wird dich je nach deinem Private Key oder deiner Seed-Phrase fragen. Wer das tut, handelt betrügerisch.
5. Keine Screenshots machen
Fotos und Backups werden oft automatisch in die Cloud geladen und sind bei Geräteverlust oder -diebstahl leicht angreifbar.
6. Starke Authentifizierung nutzen
Schütze Wallet-Apps mit starken, einzigartigen Passwörtern und aktiviere, wenn möglich, biometrische Authentifizierung. So verhinderst du unbefugten Zugriff bei Geräteverlust.
7. Zwei-Faktor-Authentifizierung aktivieren
Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da neben dem Passwort noch ein zweiter Nachweis erforderlich ist. So bleiben Konten auch bei kompromittierten Zugangsdaten geschützt.
8. Software aktuell halten
Halte Wallet-Apps, Betriebssysteme und Sicherheitssoftware immer auf dem neuesten Stand. Updates schließen oft bekannte Sicherheitslücken.
9. Öffentliche Netzwerke vermeiden
Verwalte Hot Wallets und Private Keys niemals über öffentliches WLAN oder gemeinsam genutzte Geräte. Solche Umgebungen erhöhen das Risiko von Abhörangriffen und Malware.
10. Bleib informiert
Informiere dich regelmäßig über Betrugsmaschen, Phishing und neue Sicherheitspraktiken. Wissen ist eines der wirksamsten Schutzmittel.
Fortgeschrittene Optionen für Private-Key-Management
Multi-Signature-Wallets
Eine Multi-Signature-Wallet (Multisig) verlangt mehrere Private Keys zur Freigabe einer Transaktion. Bei einer 2-von-3-Multisig-Wallet werden beispielsweise drei Schlüssel erzeugt, aber nur zwei sind für eine Überweisung nötig. Dieses Verfahren reduziert einzelne Schwachstellen und wird von Unternehmen, Organisationen und Privatpersonen zur zusätzlichen Absicherung genutzt.
Hardware-Sicherheitsmodule (HSMs)
Für Unternehmen, die große Mengen digitaler Assets verwalten, bieten Hardware-Sicherheitsmodule eine professionelle Lösung zur sicheren Aufbewahrung von Private Keys. HSMs erzeugen, speichern und verwenden Schlüssel in einer hochsicheren, manipulationsgeschützten Umgebung für kritische kryptografische Prozesse.
Wiederherstellung und Nachlass: So planst du für den Ernstfall
Wiederherstellungsprozess dokumentieren
Ein klarer Wiederherstellungsplan stellt sicher, dass du oder eine Vertrauensperson im Notfall wieder Zugriff auf die Assets erhält. Die Dokumentation sollte Methoden, Backups und Zugriffsanweisungen enthalten, sicher verwahrt und nur mit Vertrauenspersonen geteilt werden.
Regelmäßig prüfen und aktualisieren
Überprüfe deinen Wiederherstellungsplan mindestens einmal jährlich oder nach größeren Änderungen an Assets oder Sicherheitskonzept. So minimierst du das Risiko eines dauerhaften Verlusts.
Spezielle Sicherheitsfunktionen bei Hardware-Wallets
FIDO2-Hardware-Authentifizierung
FIDO2 ersetzt Passwörter durch hardwarebasierte Authentifizierung. Ein physisches Gerät hält den Private Key und signiert Anmeldeanfragen – so bist du vor Phishing und Datendiebstahl geschützt.
Trusted Platform Modules (TPMs)
TPMs sind spezielle Chips, die kryptografische Schlüssel in einer sicheren Umgebung generieren und speichern. Sie schützen vor Datenklau, unbefugtem Zugriff und Manipulation und sind ein wichtiger Bestandteil moderner Hardware-Sicherheit. Solche Technologien stärken die Sicherheit von Hardware-Wallets erheblich, da Private Keys isoliert und nicht auslesbar bleiben.
Fazit
Sicheres Private-Key-Management ist die Grundlage für Krypto-Besitz. Papier-Wallets und klassische Hardware-Wallets bieten bereits starken Schutz – seedless Hardware-Wallets wie Tangem gehen noch weiter, indem sie auf Recovery-Phrases verzichten und die Schlüssel dauerhaft offline halten. Tangem Wallet verbindet hohe Sicherheit mit Alltagstauglichkeit und gibt dir Kontrolle ohne Komplexität. Beim Private Key gibt es keine Kompromisse.
FAQs zur Nutzung des Private Keys
Wie kann ich einen Private Key sicher aufbewahren?
Am sichersten ist eine Cold Hardware-Wallet, die Private Keys offline speichert. Kombiniere dies mit starker Authentifizierung, sicheren Backups und vorsichtigem Online-Verhalten.
Können Private Keys sicher in Datenbanken gespeichert werden?
Nein. Die Speicherung von Private Keys in Datenbanken macht sie anfällig für Angriffe und unbefugten Zugriff. Experten empfehlen dringend, Private Keys ausschließlich offline zu speichern.
Wo sollten Private-Key-Zertifikate aufbewahrt werden?
Bewahre Private-Key-Zertifikate in Cold-Storage-Umgebungen wie Hardware-Wallets oder sicheren physischen Backups auf und schütze sie vor unbefugtem Zugriff.
Wie kann ich Private Keys unter Linux sicher speichern?
Nutze eine Hardware-Wallet oder eine verschlüsselte Datei mit strengen Zugriffsrechten. Halte Systeme aktuell, meide öffentliche Netzwerke und sichere regelmäßige Backups.


Andere Artikel


