Pasaport, kredi kartı ve ulusal kimliklerde bulunan güvenli çipler, manyetik şeritler ve kâğıt belgelerde yaşanan yaygın dolandırıcılık ve sahteciliği önlemek için devletler ve finans kuruluşları tarafından benimsendi. Bu çipler, özel kriptografik anahtarları güvenli şekilde saklayarak saldırganların kimlik kopyalamasını veya sahte belge üretmesini ekonomik ve teknik olarak imkânsız hâle getirir. Aynı mantık, kripto para donanım cüzdanlarının güvenliğinde de geçerlidir. Milyarlarca resmi belge ve kartı koruyan yüksek standartlar, bugün tüketici donanım cüzdanlarında dijital varlıkları da korumaktadır.
Hem pasaportunuzda hem de kredi kartınızda çip bulunur. Devlet tarafından verilen bir kimlik kartınız varsa, muhtemelen onda da vardır. Kartınızı ödeme terminaline dokundurduğunuzda veya pasaportunuzu sınırda tarattığınızda, bu işlemleri güvenilir kılan kriptografik işlemleri bir güvenli çip gerçekleştirir.
Devletler ve finans kuruluşları, yirmi yılı aşkın süredir güvenli çipleri büyük ölçekte kullanıyor. Bu karara tesadüfen varmadılar ve alışkanlıktan dolayı da sürdürmüyorlar.
Alternatifleri kapsamlı şekilde değerlendirdikten sonra, güvenli çiplerin çok özel bir soruna en pratik çözüm olduğuna karar verdiler: Bir ömrü boyunca, onu ele geçirmek isteyebilecek kişilerin elinde dolaşacak fiziksel bir nesnede bir sırrı nasıl korursunuz?
Güvenli Çiplerin Çözdüğü Temel Sorunlar
Güvenli çiplerin neden pasaport ve kredi kartlarında yer aldığını anlamak için, öncesinde neler yaşandığını ve hangi saldırıların devletlere ve bankalara ciddi maddi zararlar verdiğini bilmek gerekir.
Çipten Önce Kredi Kartı Dolandırıcılığı
1990'lar ve 2000'lerde EMV çipli kartlar standart hâline gelmeden önce, kredi ve banka kartlarında bilgiler manyetik şeritlerde saklanıyordu. Bu şeritte kart numarası, son kullanma tarihi ve bir hizmet kodu bulunuyordu. Herhangi bir manyetik şerit okuyucu, hatta suçluların ATM ve ödeme terminallerine taktığı ucuz taşınabilir kopyalama cihazları bu verileri okuyabiliyordu.
Kart kopyalama, endüstriyel ölçekte büyük bir dolandırıcılık sorunuydu. Organize suç grupları, tüm ülkede kopyalama cihazlarıyla ağlar kuruyordu. Çalınan veriler kolayca boş kartlara kopyalanabiliyordu. Bu kartlar, manyetik şerit işlemi kabul eden her yerde kullanılabiliyordu. Dolandırıcılığın ölçeği sınırsızdı çünkü manyetik şeridi kopyalamak neredeyse hiçbir maliyet gerektirmiyor ve teknik bilgi istemiyordu.
Banka sektörünün sorunu, dolandırıcılığın ucuz ve kolay olması, savunmanın ölçeklenememesi ve toplam kayıpların devasa boyutlara ulaşmasıydı. 2000'lerin başında kart dolandırıcılığı, küresel banka sektörüne yılda milyarlarca dolar kaybettiriyordu.
Biyometrik Çipten Önce Pasaport Sahteciliği
Kâğıt pasaportlarda da benzer bir yapısal sorun vardı. Usta bir sahteci, doğru ekipmanla ikna edici sahte pasaport üretebiliyordu. Fiziksel güvenlik önlemlerinin artırılması fayda sağlasa da bu bir yarıştı: Devletlerin eklediği her yeni özellik, yeterli kaynağa ve motivasyona sahip suç örgütleri tarafından zamanla taklit ediliyordu.
Daha derin sorun ise, sınır görevlilerinin bir pasaportun gerçekliğini görsel inceleme dışında doğrulama imkânının olmamasıydı. Belgenin gerçekten orijinal olduğuna dair kriptografik bir kanıt yoktu.
Özel Kriptografik Anahtar
Güvenli çipler, kopyalanamayan bir şey getirerek her iki sorunu da çözdü: Tahrife dayanıklı donanımda saklanan ve yalnızca gerçek çipin üretebileceği işlemlerde kullanılan özel bir kriptografik anahtar.
Klonlanmış bir manyetik şerit, orijinaliyle aynıdır; ödeme terminali bunları ayırt edemez. Ancak klonlanmış bir EMV çipli işlem başarısız olur çünkü yalnızca gerçek çipin üretebileceği bir kriptografik imza gerekir. Anahtarı çipten çıkarmak ve çoğaltmak için kart okuyucu değil, laboratuvar gerekir.
Sahte bir kâğıt pasaport, orijinaliyle birebir görünebilir. Ancak sahte bir ePasaport, sınır tarayıcısında başarısız olur çünkü çipin biyometrik veriler üzerindeki dijital imzası, devletin kendi imzalama anahtarıyla oluşturulmuştur ve bu imza kriptografik olarak doğrulanabilir.
Doğrulamadan geçen bir sahte üretmek, imzalama zincirini kırmayı gerektirir ki bu, ikna edici güvenlik özellikleri basmaktan çok daha zor ve temelde farklı bir problemdir.
Neden Güvenli Çipler Tercih Edildi?
Güvenli çiplerin büyük ölçekte kullanılma kararı, ekonomik ve siyasi nedenlerle alındı. Devletler ve bankalar, yüz milyonlarca kart ve belgenin dönüşüm maliyetiyle uğradıkları dolandırıcılık zararlarını karşılaştırmak zorundaydı.
Ayrıca, birkaç dolara üretilebilen cihazlarda, marketten uzak sınır kapılarına kadar her yerde sıradan insanların elinde sorunsuz çalışacak bir teknoloji seçmeleri gerekiyordu.
Pasaport, ulusal kimlik kartı ve banka altyapısında kullanılan güvenli çipler, CC EAL5+ veya EAL6+ sertifikasına sahiptir; bu seri önceki yazılarda da ele alınmıştır.
Devletler bu sertifika seviyelerini zorunlu kıldı çünkü değerlendirme süreci, çipin o dönemde bilinen en gelişmiş sınıflandırılmamış saldırı tekniklerine karşı dayanıklı olduğunu bağımsız şekilde kanıtlar.
Pratikte bu, çipi kırmanın ya gizli devlet yetenekleri gerektirdiği ya da aylar süren, akademik makalelerle sonuçlanan ve dünyada çok az sayıda kişinin yürütebildiği bir araştırma yatırımı gerektirdiği anlamına gelir. Bunların hiçbiri, pasaport veya kart sahiplerinin genel kitlesine yönelik ölçeklenebilir bir saldırı oluşturmaz.
Aynı Mantık Cüzdanınız İçin de Geçerli
Devlet belgelerinin güvenliği ile donanım cüzdanlarının güvenliği arasındaki paralellik, ilk bakışta göründüğünden çok daha yakındır. Sorunlar yapısal olarak aynıdır.
Devlet, pasaport verirken vatandaşının 10 yıl boyunca yanında taşıyacağı, yabancı sınır kapılarında göstereceği ve zaman zaman kaybedebileceği fiziksel bir nesnede kriptografik bir kimliği korumak zorundadır. Vatandaş bir güvenlik uzmanı değildir. Kimlik, onu taşıyan kişiden herhangi bir aktif güvenlik davranışı gerektirmeden korunmalıdır.
Bir donanım cüzdanı kullanıcısı da, düzenli kullanacağı, yanında taşıyabileceği ve bazen kaybedebileceği fiziksel bir cihazda özel anahtarını korumak zorundadır. Kullanıcı güvenlik uzmanı olmayabilir. Anahtar; uzaktaki saldırganlara, fırsatçı hırsızlara ve cihazı bulan ya da çalan herkese karşı korunmalıdır.
Her iki durumda da güvenli çipin görevi aynıdır: Korumalı sırrı çıkarmanın maliyetini, gerçekçi tehdit kitlesi için ekonomik olarak mantıksız hâle getirmek. Her ikisinde de aynı sertifikalı çipler ve aynı fiziksel güvenlik mimarisi kullanılır. Devletin bu teknolojiye güvenmesinin gerekçesi, doğrudan kripto kullanıcıları için de geçerlidir.
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Or open it in
Still deciding?
Explore the basics, compare your options, or save when you’re ready to get Tangem.


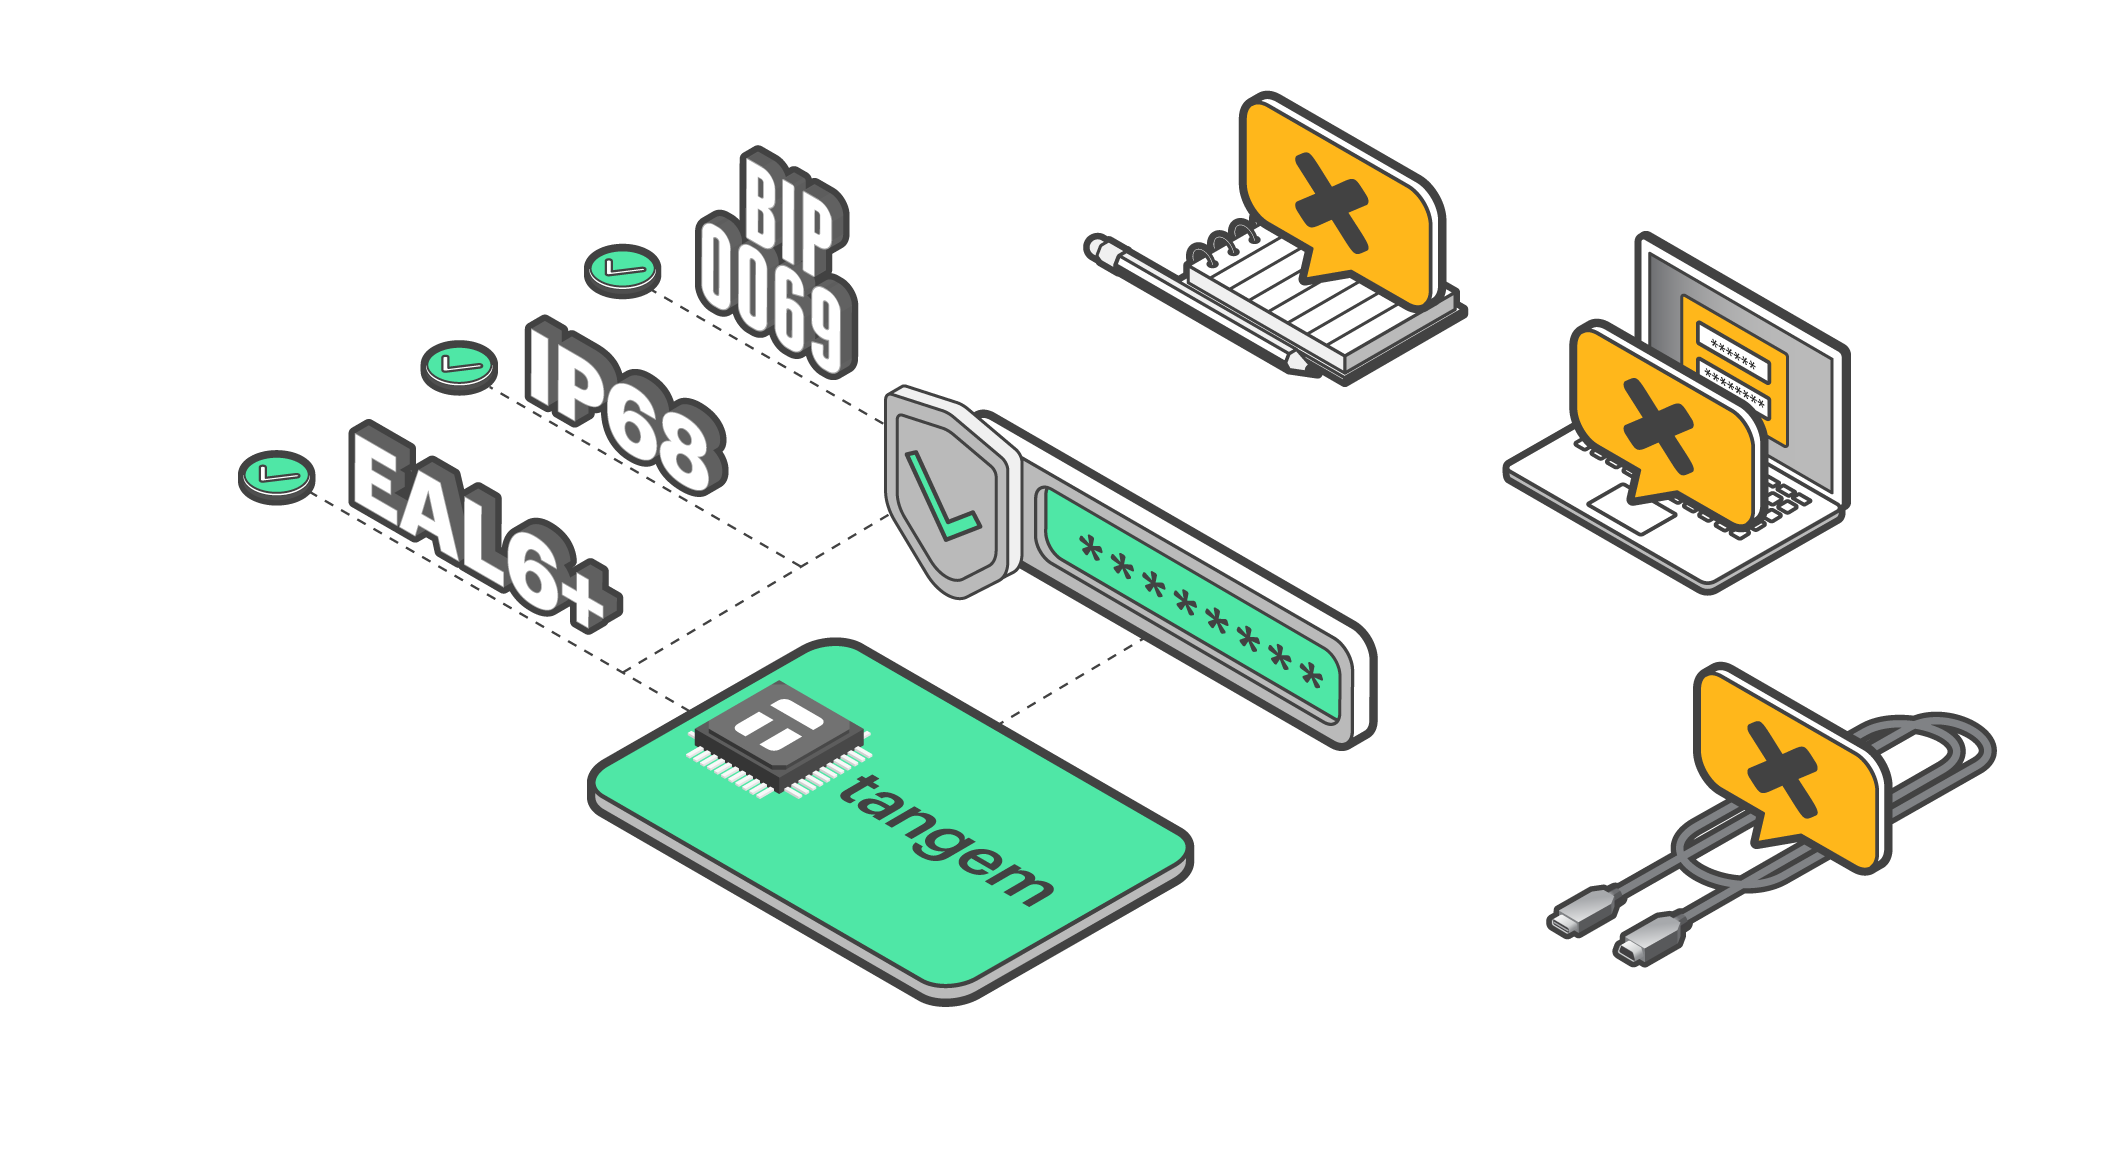 Her iki durumda da güvenli çipin görevi aynıdır: Korumalı sırrı çıkarmanın maliyetini, gerçekçi tehdit kitlesi için ekonomik olarak mantıksız hâle getirmek. Her ikisinde de aynı sertifikalı çipler ve aynı fiziksel güvenlik mimarisi kullanılır. Devletin bu teknolojiye güvenmesinin gerekçesi, doğrudan kripto kullanıcıları için de geçerlidir.


