Não dá para exagerar a importância de uma boa segurança online, especialmente agora que grande parte da nossa vida acontece na internet. Por exemplo, o autor deste artigo precisa acessar diferentes ferramentas de escrita e passa a maior parte do tempo pesquisando e coletando informações online. To perform their tasks, they must share sensitive information online, like emails, phone numbers, IDs, or credit card numbers.
No entanto, a primeira linha de defesa costuma ser o nome de usuário e a senha, que são vulneráveis a ataques e vazamentos de dados. É aí que a autenticação em dois fatores (2FA) surge como uma barreira sólida contra essas ameaças.
A autenticação em dois fatores (2FA) é uma tecnologia essencial de segurança que vai além do modelo tradicional de senha e adiciona uma segunda camada de proteção.
Na essência, a 2FA é uma barreira entre nossa presença online e possíveis ameaças maliciosas.
O que é autenticação em dois fatores?
A 2FA é um mecanismo de segurança em camadas que verifica sua identidade antes de liberar o acesso a um sistema. Diferente do modelo tradicional de nome de usuário e senha, a 2FA adiciona uma camada extra ao pedir duas formas distintas de identificação:
1. Senha
A senha funciona como a primeira barreira de proteção da sua identidade digital, agindo como um porteiro.
2. Código O segundo fator traz um elemento externo que só o usuário autorizado possui. Esse elemento pode ser:
Um dispositivo físico como smartphone ou token de hardware, como YubiKey, RSA SecurID tokens ou Titan Security Key.
Código único gerado por um aplicativo autenticador.
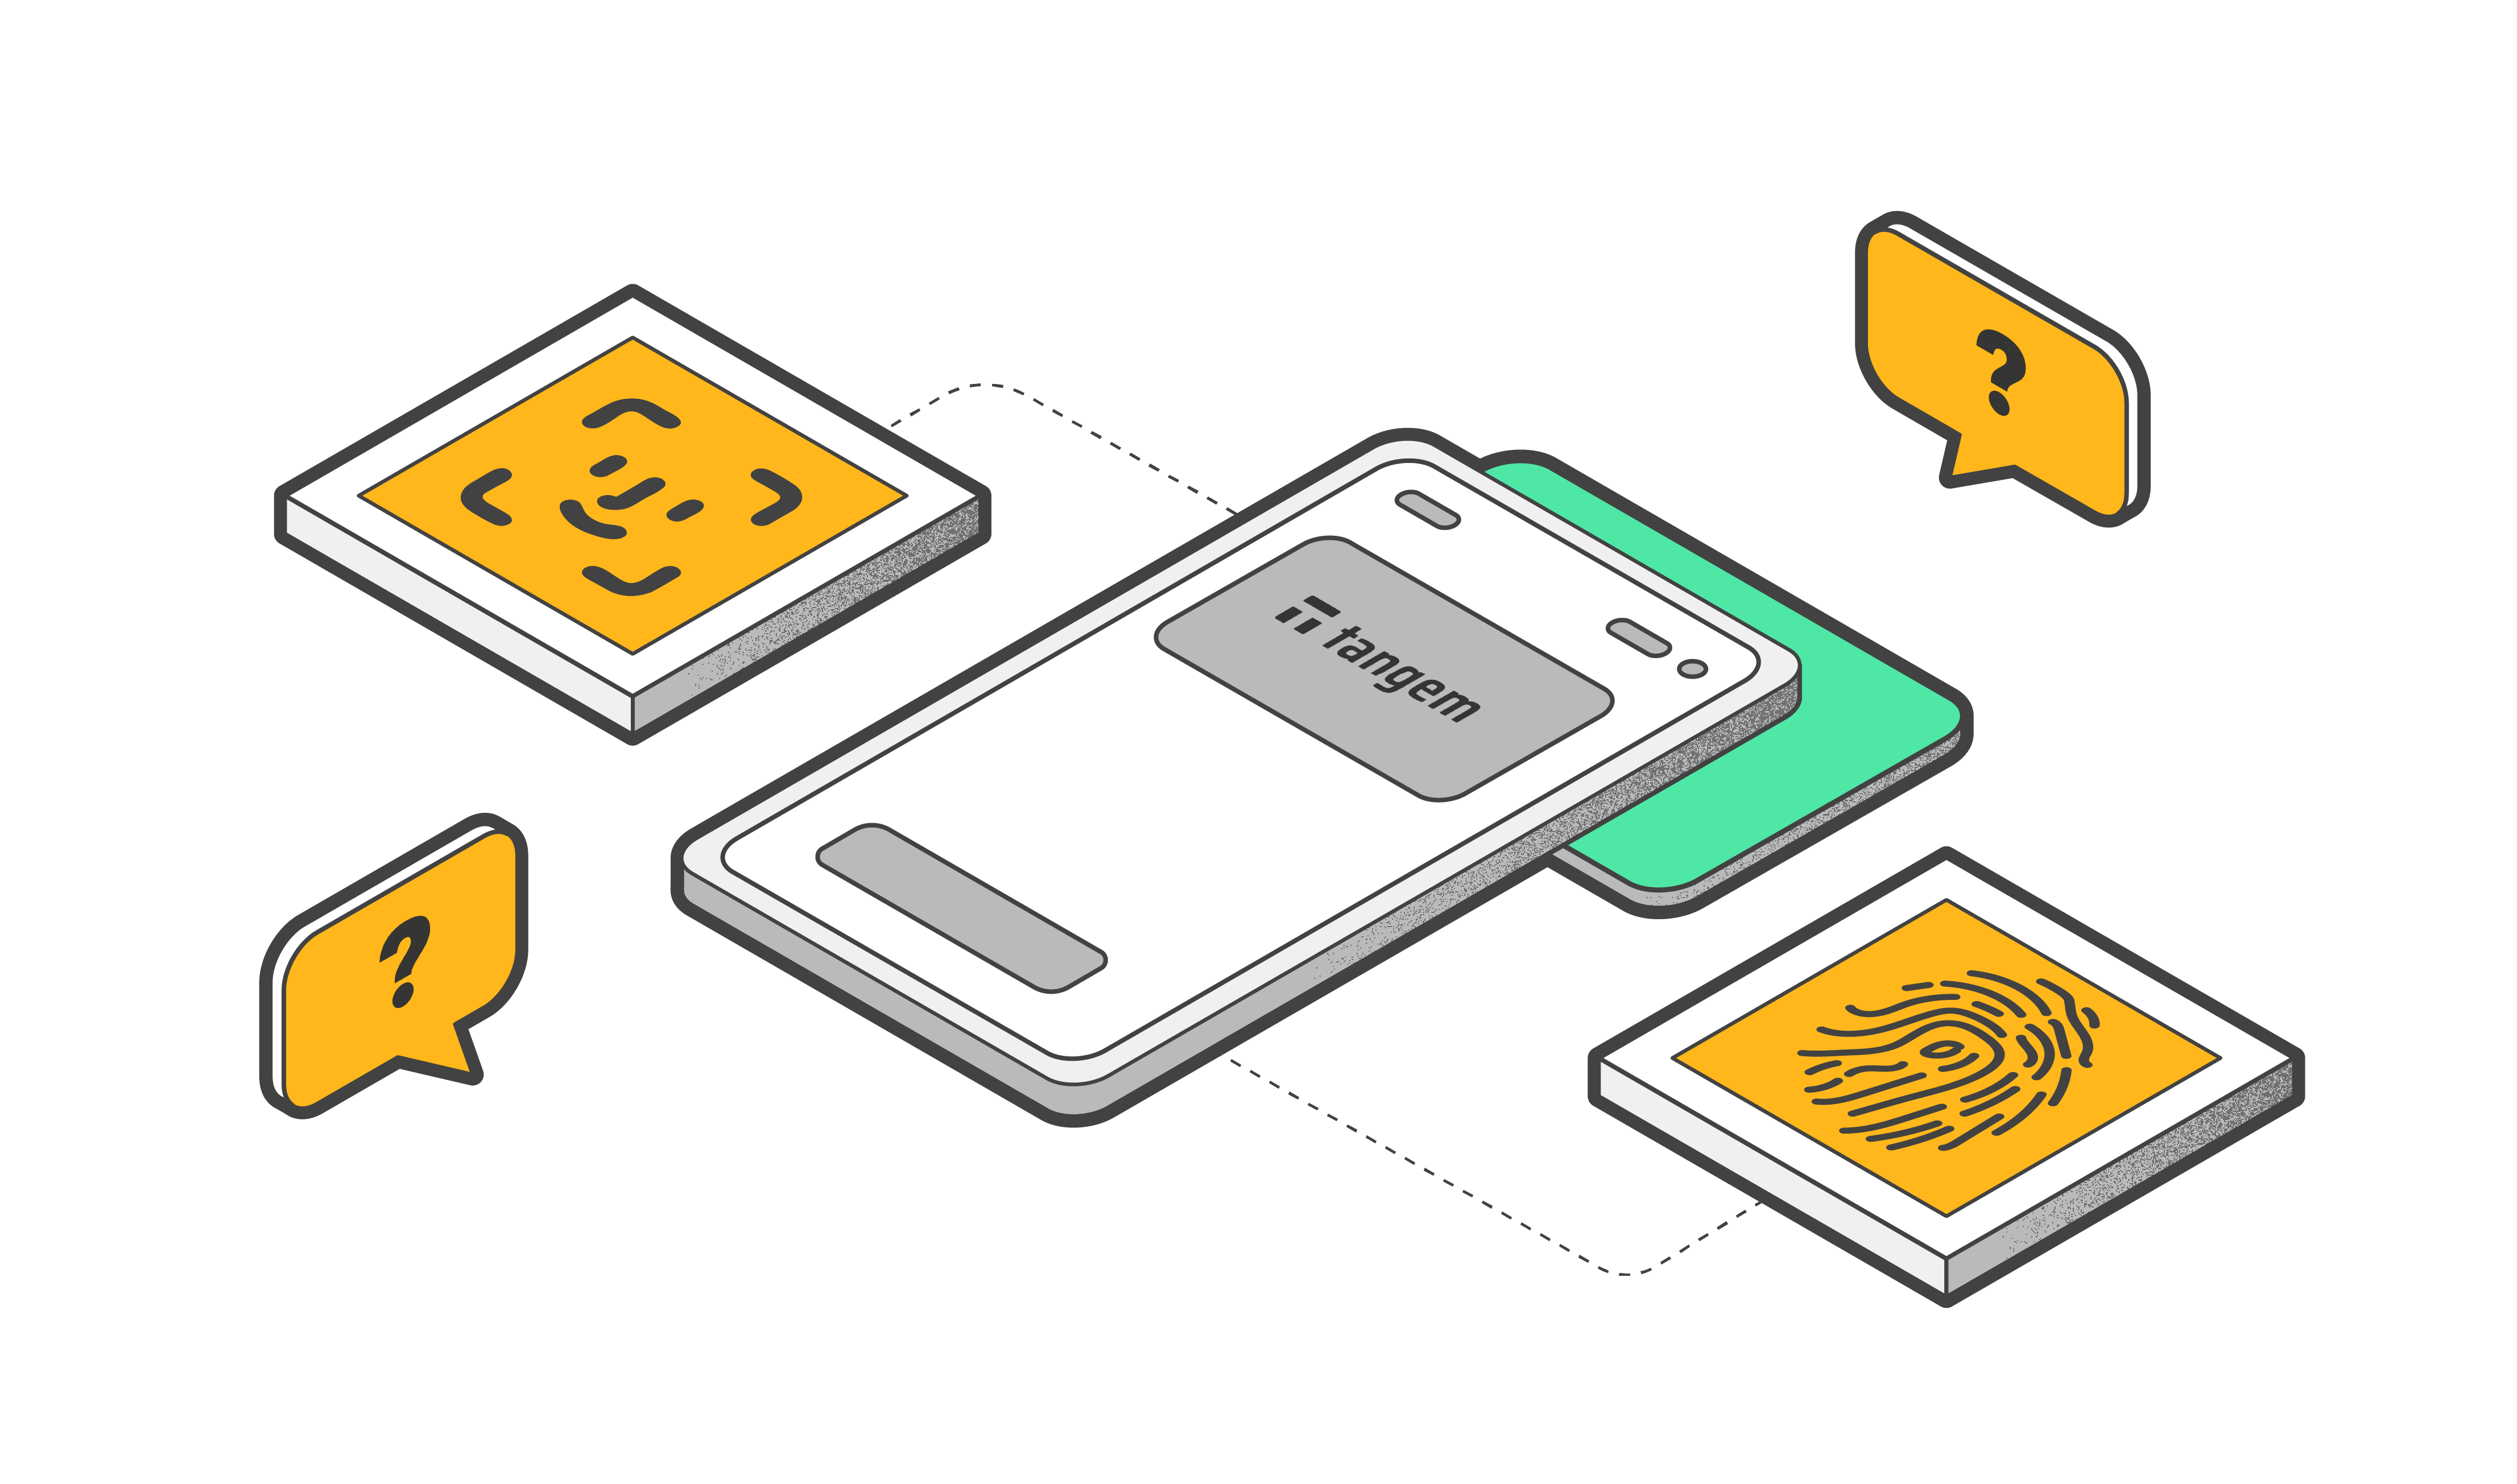
Dados biométricos, como impressão digital ou reconhecimento facial.
A 2FA combina esses dois fatores para criar uma defesa forte contra acessos não autorizados. Mesmo que alguém mal-intencionado consiga sua senha, ainda será preciso o segundo fator para acessar sua conta.
Por que você precisa de autenticação em dois fatores?
Senhas são há muito tempo o método mais comum de autenticação, mas apresentam grandes limitações. Elas são vulneráveis a vários tipos de ataques, como o brute force, em que o invasor tenta diferentes combinações até conseguir acesso.
Além disso, muita gente usa senhas fracas ou fáceis de adivinhar, colocando sua segurança em risco. O aumento dos vazamentos de dados e o uso das mesmas senhas em vários serviços online deixam tudo ainda mais perigoso.
Onde você precisa de autenticação 2FA?
Veja onde a 2FA é mais usada:
Endereços de e-mail: Gmail, Outlook e Yahoo oferecem opções de 2FA para proteger sua caixa de entrada contra acessos não autorizados.
Redes sociais Facebook, X (antigo Twitter) e Instagram incentivam o uso de autenticação em dois fatores para proteger o perfil dos usuários.
Serviços financeiros Bancos e instituições financeiras usam 2FA com frequência no internet banking para proteger suas transações.
E-commerce Amazon e eBay, por exemplo, oferecem opções de 2FA para proteger suas informações de pagamento.
Empresas e ambiente de trabalho Muitas empresas exigem autenticação em dois fatores para proteger dados corporativos e contas sensíveis.
A autenticação 2FA se tornou cada vez mais comum e necessária, aumentando a segurança em várias interações online.
Diferentes tipos de 2FA: vantagens e desvantagens
Existem vários tipos de autenticação em dois fatores, cada um com seus prós e contras.
1. SMS-enabled 2FA
Entre as vantagens desse método está a facilidade de uso, já que quase todo mundo tem um celular capaz de receber SMS. Após digitar sua senha, você recebe um código único por mensagem de texto no celular cadastrado. É simples e não exige hardware ou aplicativos extras.
Por outro lado, esse método é vulnerável a ataques de troca de chip (SIM swap), em que alguém pode sequestrar seu número e interceptar as mensagens. Além disso, o SMS pode atrasar ou nem chegar em locais com sinal ruim.
2. Authenticator applications
Aplicativos como Google Authenticator e Authy geram códigos temporários (OTP) sem precisar de conexão com a internet.
As vantagens incluem acesso offline (mesmo sem internet) e suporte a várias contas (um único app pode gerar códigos para diferentes serviços).
Entre as desvantagens está a necessidade de configuração, que pode ser um pouco mais trabalhosa que o SMS. Também depende do dispositivo, já que o aplicativo precisa ser instalado no celular ou outro aparelho.
3. Physical tokens 2FA
Tokens de hardware são dispositivos físicos que geram códigos únicos (OTP). Exemplos incluem YubiKey, RSA SecurID tokens e Titan Security Key.
Esses tokens costumam ser pequenos e portáteis, parecidos com chaveiros ou dispositivos USB. O usuário precisa carregá-los para autenticar o acesso.
A principal vantagem é a alta segurança, já que funcionam offline e não são vulneráveis a ataques online. A bateria desses dispositivos costuma durar vários anos.
O ponto negativo é que é preciso comprar o dispositivo. Eles podem ser perdidos ou danificados, exigindo a compra de outro.
4. 2FA biometrics
A 2FA biométrica utiliza características físicas únicas, como impressões digitais e reconhecimento facial, para verificar sua identidade. As vantagens são alta precisão e praticidade, especialmente para quem não quer memorizar códigos.
Entre as desvantagens estão preocupações com privacidade, pois os dados biométricos precisam ser armazenados com segurança para evitar uso indevido. Além disso, sistemas biométricos podem falhar eventualmente.
5. Email-based 2FA
A autenticação em dois fatores por e-mail envia um código único para o endereço de e-mail cadastrado. A maioria das pessoas já conhece esse método, que não exige apps ou dispositivos extras. Porém, é vulnerável a invasões de e-mail, o que pode comprometer a segurança da 2FA. O recebimento do e-mail também pode atrasar em alguns casos.
Como escolher o melhor tipo de 2FA?
Considere o nível de segurança necessário, a praticidade e o caso de uso ao escolher o tipo de 2FA. Para contas de alta segurança, como exchanges de criptomoedas ou bancos, prefira tokens de hardware ou aplicativos autenticadores.
Para situações em que acessibilidade é mais importante, 2FA por SMS ou e-mail pode ser suficiente. Biométricos são ótimos para dispositivos com sensores, mas é fundamental priorizar a segurança e privacidade dos dados.
Passo a passo para configurar a 2FA
Confira como configurar a autenticação em dois fatores (2FA) em diferentes plataformas. Os passos podem variar conforme o serviço, mas a lógica é parecida.
Defina o método de 2FA.
Escolha o melhor método de 2FA de acordo com a plataforma e sua preferência: SMS, app autenticador, token de hardware ou biometria. Se optar por app autenticador ou token, será preciso baixar, instalar ou comprar o dispositivo.
Ative a autenticação em dois fatores nas configurações da conta. Acesse as configurações de conta ou segurança do serviço onde deseja ativar a 2FA. Procure e habilite a opção de autenticação em dois fatores.
Escolha um método de backup. Muitas plataformas oferecem opções de backup caso você perca o acesso ao método principal. Use códigos de backup ou apps autenticadores secundários, se disponíveis.
Siga as instruções de configuração para garantir que tudo esteja correto. Siga as instruções para o método escolhido: escanear QR code com o app autenticador, vincular o número de celular para SMS ou registrar o token de hardware. Finalize inserindo o código de verificação fornecido pelo método selecionado.
Guarde os códigos de backup com segurança Se receber códigos de backup, mantenha-os em local seguro e acessível, de preferência offline. Você pode imprimir ou anotar e guardar em um lugar protegido. Eles serão úteis caso perca o acesso ao método principal.
Depois de configurar a 2FA, use-a de forma eficiente, evitando erros comuns e garantindo a segurança dos códigos de backup.
Como usar a 2FA de forma eficiente
Configurar a 2FA é só o primeiro passo para proteger suas contas. É importante seguir boas práticas no dia a dia.
Mantenha o app autenticador atualizado, ative a 2FA em todas as contas possíveis e use senhas fortes e únicas.
Também fique atento a possíveis armadilhas, como:
Nunca compartilhe seus códigos OTP com ninguém.
Cuidado com golpes de phishing.
Sempre verifique a legitimidade das solicitações recebidas.
Se perder o dispositivo de 2FA, revogue imediatamente o acesso e atualize as configurações em todas as contas.
Considerações finais
A 2FA não é uma opção, mas uma necessidade. O aumento dos ataques e prejuízos diários reforça a importância de usar autenticação em dois fatores em todas as suas contas, principalmente financeiras e de investimentos, incluindo criptoativos.
Portanto, acesse seu computador, pegue o celular ou adquira um token de hardware e ative sua 2FA agora mesmo. Essa ferramenta coloca você no controle da sua segurança digital e protege seus ativos valiosos.
Se você já usa 2FA, lembre-se: manter-se seguro na internet é um processo contínuo. Novas tecnologias e ataques vão surgir. Para se proteger, é fundamental estar sempre informado e atento.
Pergunte à IA se a Tangem é uma boa opção para as suas necessidades.
Pesquise a carteira Tangem com IA para descobrir se nossa segurança e usabilidade se adequam aos seus casos de uso específicos.