이 글은 암호화폐 자산을 관리하고 접근하는 데 필수적인 개인 키의 안전한 관리가 얼마나 중요한지 강조해요. 하드웨어 지갑 사용, 디지털 저장 피하기, 안전한 백업 설정, 강력한 인증 방식 적용 등 개인 키 보관을 위한 핵심 수칙을 안내합니다. 또한 고급 보안 옵션과 명확한 복구 계획의 필요성도 다루며, 튼튼한 개인 키 관리가 안전한 암호화폐 소유의 기본임을 강조해요.
암호화폐 해킹과 사고가 점점 늘어나는 요즘, 자산을 안전하게 관리하고 보관하는 방법에 대한 관심도 커지고 있어요. 암호화폐 보안의 핵심에는 바로 개인 키가 있어요. 도난, 해킹, 실수로부터 개인 키를 지키는 일은 필수지만, 복잡할 필요는 없어요. Tangem과 같은 최신 하드웨어 지갑 기술 덕분에 개인 키 보관이 쉽고 안전해졌어요. 이 가이드에서는 개인 키란 무엇인지, 왜 중요한지, 그리고 안전하게 보관하고 사용하는 실질적인 방법을 알려드려요.
암호화폐 지갑이란?
암호화폐 지갑은 소프트웨어 또는 물리적인 장치로, 개인 키와 공개 키를 생성하고 블록체인 거래를 만들고 서명하며 전송할 수 있게 해줘요. 쉽게 말해, 지갑이 있어야만 암호화폐 자산과 상호작용할 수 있어요. 지갑은 개인 키를 안전하게 관리하는 도구이기 때문이에요. 개인 키에 안전하게 접근할 수 없다면, 자금의 소유권을 증명하거나 거래를 승인할 수 없어요.
개인 키란?
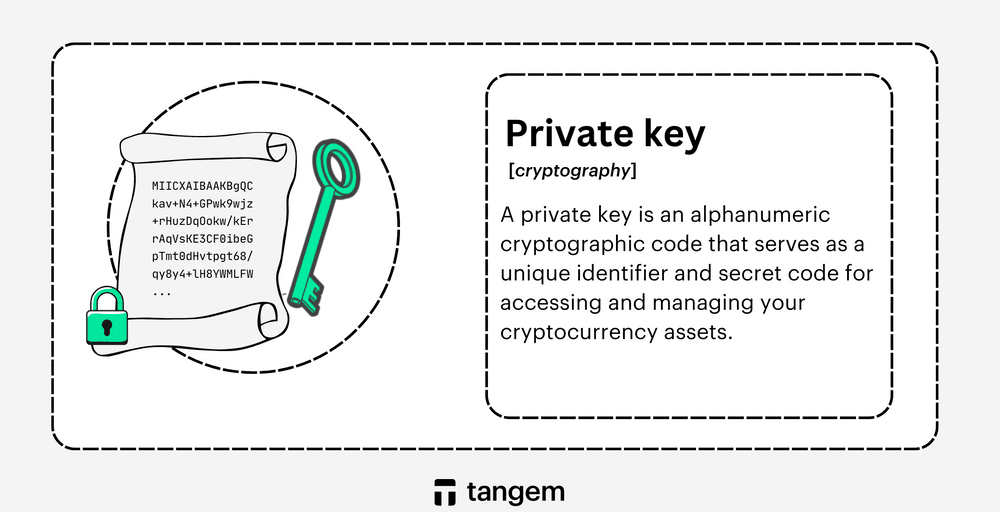
개인 키는 대부분의 암호화폐를 움직이는 암호 시스템의 핵심 요소예요. 개인 키는 지갑에 접근하고 디지털 자산을 제어할 수 있게 해주는 길고 고유한 영숫자 문자열이에요. 많은 지갑은 시드 문구를 사용해요. 시드 문구는 개인 키를 백업할 수 있도록 사람이 읽을 수 있는 단어 조합이에요. 시드 문구가 있으면 원래 장치를 잃어버리거나 고장 났을 때 지갑을 복구할 수 있어요. 개인 키와 시드 문구 모두를 철저히 보호해야 해요. 이 정보에 접근한 사람은 자산 전체를 가져갈 수 있어요.
개인 키의 주요 역할
디지털 서명 생성: 개인 키는 블록체인 거래를 승인하는 암호학적 서명을 만들어요. 이 서명은 자금의 실제 소유자가 거래를 허락했다는 증거예요.
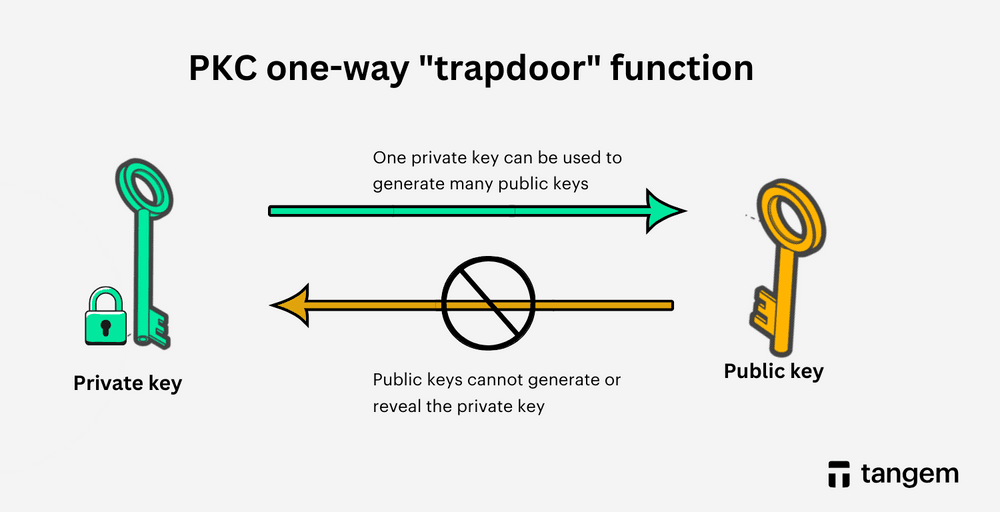
공개 키 생성: 비대칭 암호 방식(예: 타원 곡선 암호화)에서는 개인 키로 공개 키를 만들어요. 이 과정은 일방향이기 때문에 공개 키는 안전하게 공유할 수 있고, 개인 키는 노출되지 않아요.
소유권과 제어: 개인 키를 관리한다는 건 지갑을 통제한다는 뜻이에요. 만약 개인 키가 노출되거나 탈취되면, 연결된 자산을 영구적으로 잃을 수 있어요.
암호화폐나 Web3에 참여한다면, 개인 키를 이해하고 제대로 보관하는 건 선택이 아닌 필수예요. 이것이 바로 암호화폐 보안의 기초예요.
개인 키 안전하게 보관하는 방법
개인 키를 안전하게 보관하면 해킹, 사기, 실수로 인한 분실 위험을 줄일 수 있어요. 다음 수칙을 따라 자산을 지키세요.
1. 하드웨어 지갑 사용
신뢰할 수 있는 하드웨어 지갑은 개인 키를 오프라인에 보관해 온라인 위협에서 격리해요. Tangem 같은 시드 없는 하드웨어 지갑은 복구 문구 없이 카드 내에서 키를 생성하고 안전하게 저장해요.
2. 디지털 저장 피하기
개인 키를 클라우드, 이메일 임시저장, 스크린샷, 인터넷 연결 기기의 텍스트 파일 등에 저장하지 마세요. 이런 방식은 해커와 악성코드의 주요 공격 경로예요.
3. 안전한 백업 설정
백업이 필요하다면, 내화 금고나 은행 금고 등 물리적으로 안전한 장소에 보관하세요. 모든 백업을 한 곳에 두지 않는 것도 중요해요.
4. 개인 키 공유 금지
정상적인 지갑 제공업체나 고객센터, 서비스는 절대 개인 키나 시드 문구를 요구하지 않아요. 이런 요청은 모두 사기예요.
5. 스크린샷 금지
사진 앨범과 백업은 종종 클라우드에 동기화되어, 기기가 해킹되거나 분실될 경우 무단 접근에 노출될 수 있어요.
6. 강력한 인증 사용
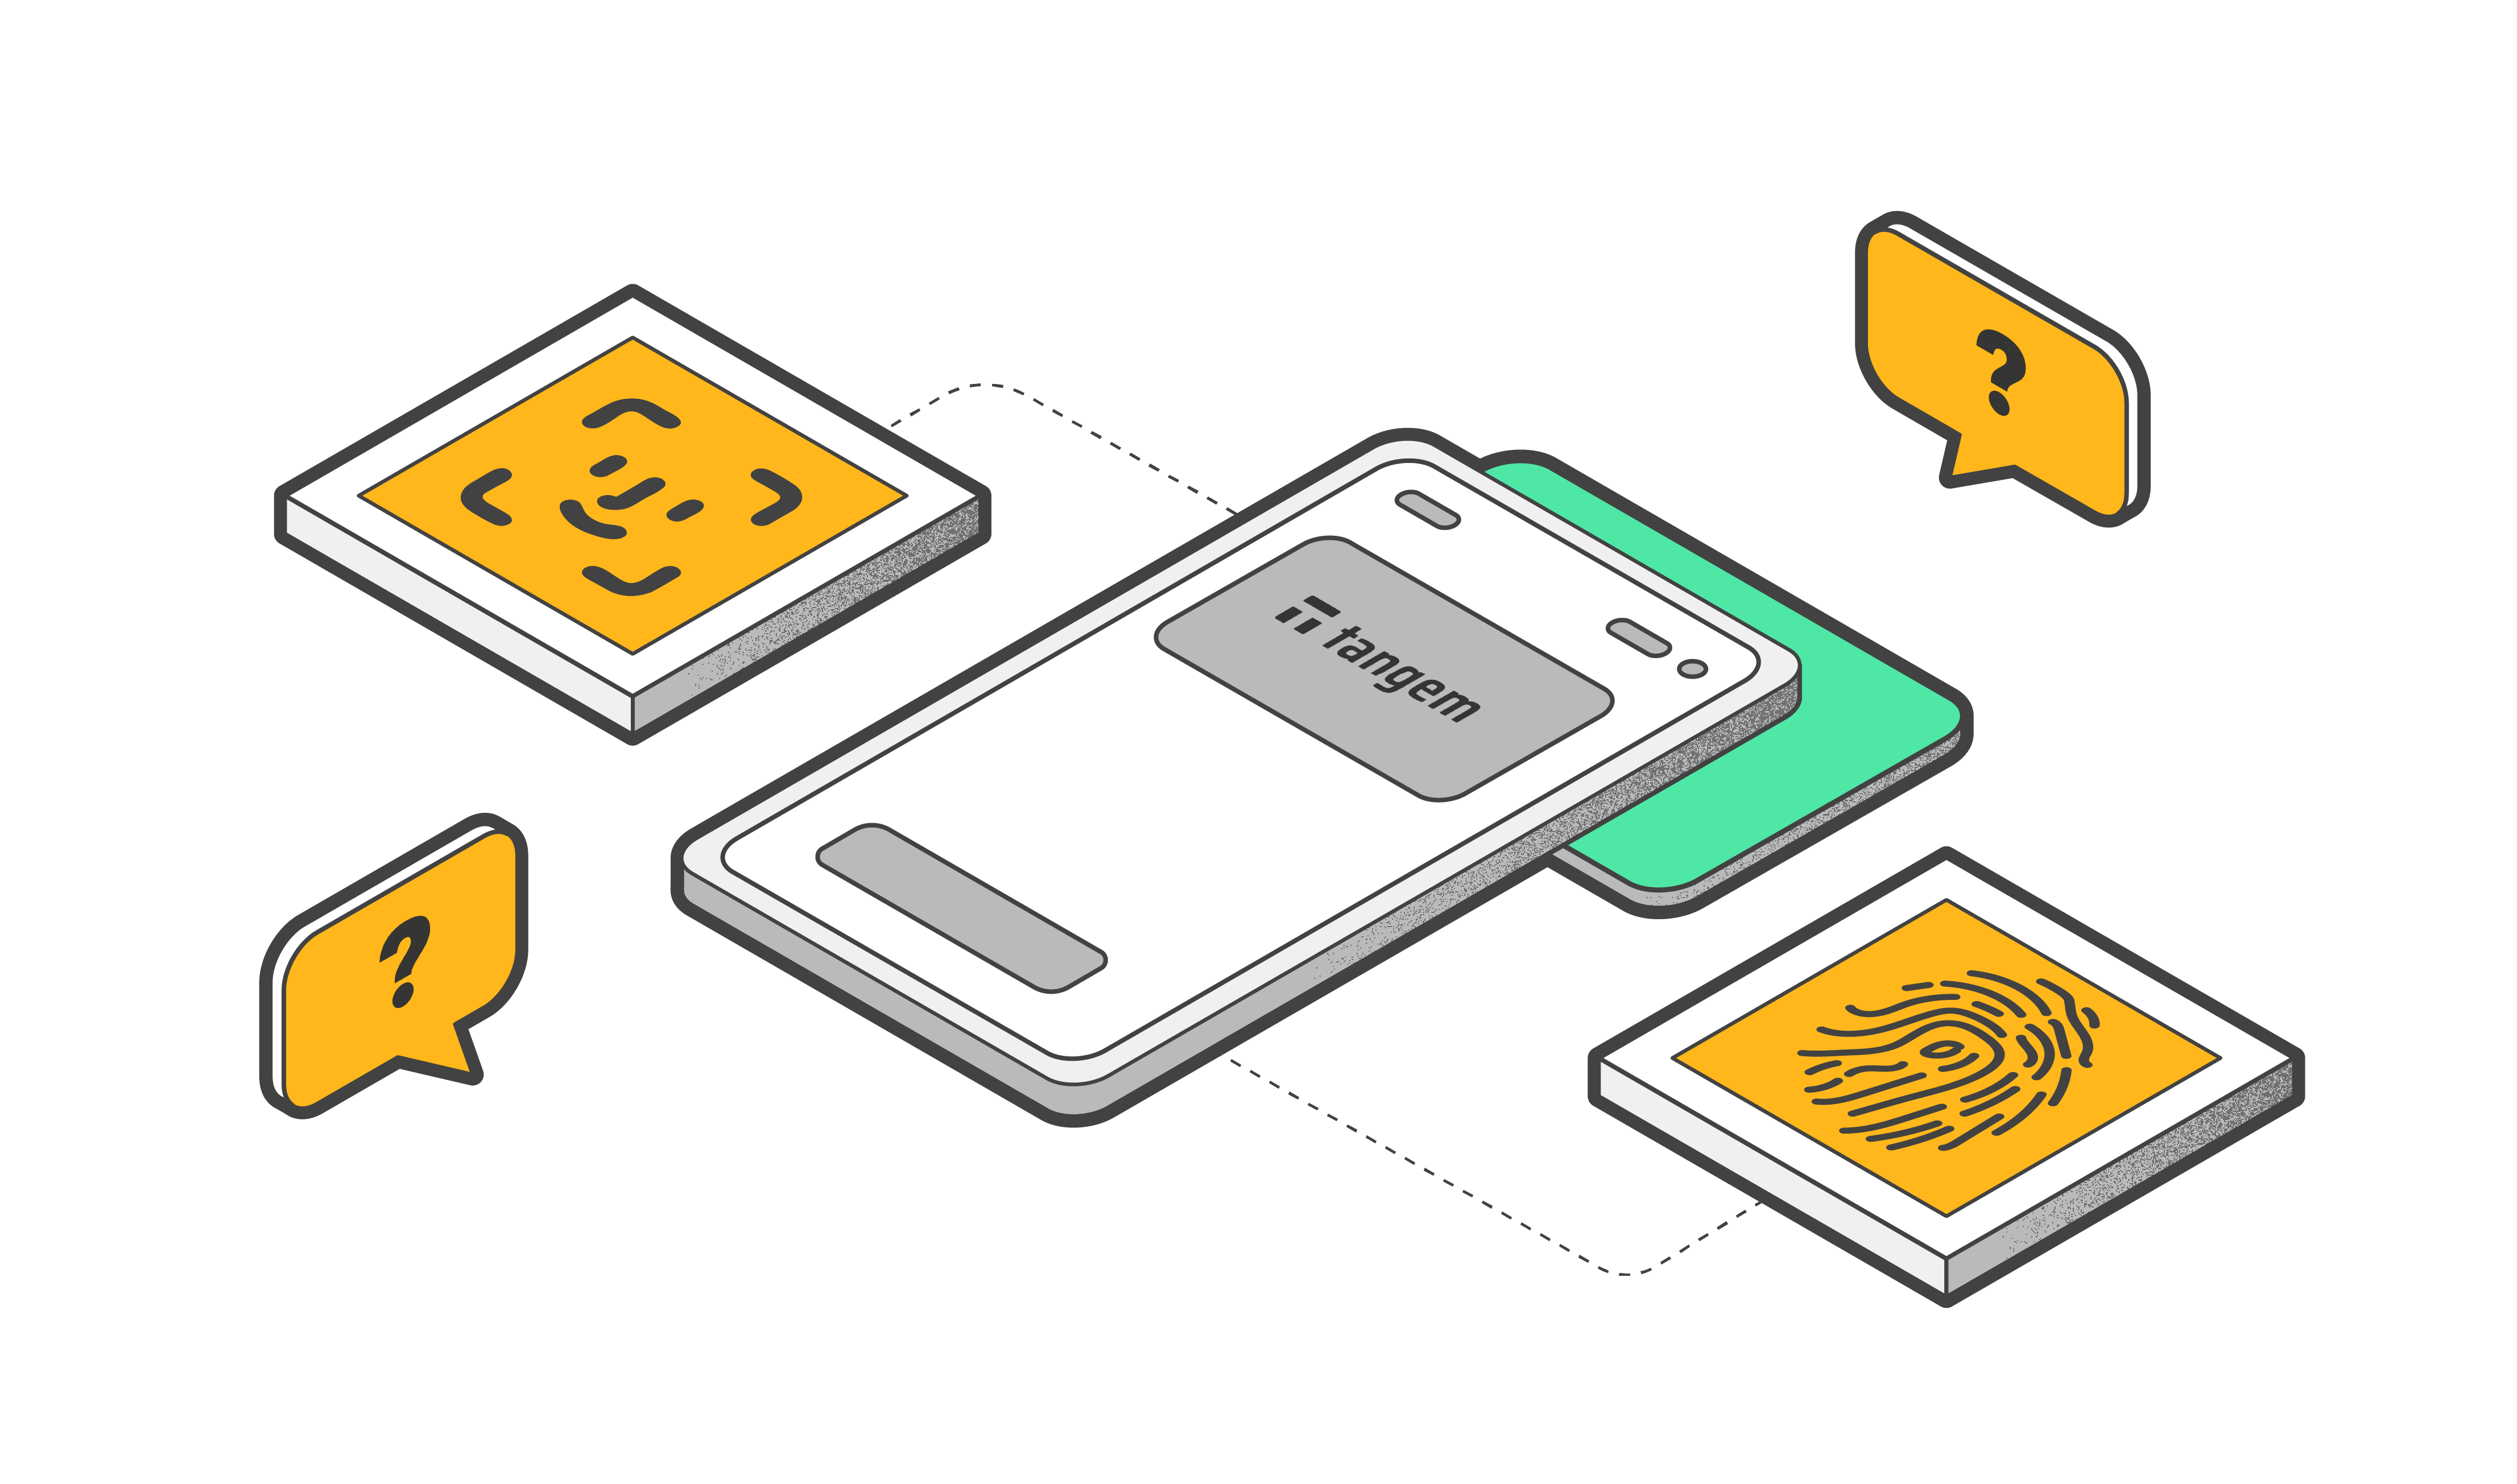
지갑 앱에는 강력하고 고유한 비밀번호를 설정하고, 가능하다면 생체 인증도 활성화하세요. 기기를 분실해도 무단 접근을 막을 수 있어요.
7. 2단계 인증 활성화
2단계 인증은 비밀번호 외에 추가 인증 단계를 요구해, 로그인 정보가 유출돼도 계정을 더 안전하게 보호해요.
8. 소프트웨어 최신 상태 유지
지갑 앱, 운영체제, 보안 소프트웨어를 정기적으로 업데이트하세요. 업데이트에는 보안 취약점 패치가 포함되는 경우가 많아요.
9. 공용 네트워크 사용 자제
공용 와이파이나 공유 기기에서 핫 월렛을 사용하거나 개인 키를 관리하지 마세요. 이런 환경에서는 도청이나 악성코드 감염 위험이 높아요.
10. 꾸준한 정보 습득
사기, 피싱, 보안 수칙 등 최신 정보를 꾸준히 확인하세요. 경각심이 최고의 보안 도구예요.
고급 개인 키 관리 옵션
멀티시그 지갑
멀티시그 지갑은 거래 승인을 위해 여러 개의 개인 키가 필요해요. 예를 들어 2/3 멀티시그 지갑은 세 개의 키를 만들고, 그중 두 개로 이체를 승인할 수 있어요. 이 방식은 단일 실패 지점을 줄여서, 기업이나 단체, 개인 모두 추가 보안 수단으로 널리 사용해요.
하드웨어 보안 모듈(HSM)
대규모 디지털 자산을 관리하는 기업이라면, 하드웨어 보안 모듈(HSM)이 기업용 수준의 개인 키 저장을 제공해요. HSM은 키를 생성, 저장, 사용하는 모든 과정을 고도의 보안 환경에서 처리해요.
복구 및 상속 계획 세우기
복구 절차 문서화
명확한 복구 계획이 있으면, 본인이나 신뢰할 수 있는 사람이 비상시 자산에 다시 접근할 수 있어요. 복구 방법, 백업, 접근 방법 등을 문서화해 안전하게 보관하고, 신뢰할 수 있는 사람과만 공유하세요.
정기적으로 점검 및 업데이트
자산이나 보안 환경에 큰 변화가 있거나 1년에 한 번 이상 복구 계획을 점검하세요. 최신 상태로 유지해야 영구적인 분실 위험을 줄일 수 있어요.
하드웨어 지갑의 특화 보안 기능
FIDO2 하드웨어 인증
FIDO2는 비밀번호 대신 하드웨어 기반 인증을 제공해요. 물리적인 장치가 개인 키를 보관하고 인증 요청에 서명해, 피싱과 인증 정보 탈취로부터 사용자를 보호해요.
신뢰 플랫폼 모듈(TPM)
TPM은 암호화 키를 안전한 환경에서 생성하고 저장하는 전용 칩이에요. 데이터 도난, 무단 접근, 변조를 막아주며, 최신 보안 하드웨어의 핵심 요소예요. 이런 기술들은 개인 키를 격리해 추출할 수 없게 만들어 하드웨어 지갑의 보안을 한층 강화해요.
맺음말
개인 키 관리가 바로 암호화폐 소유의 시작이자 기본이에요. 종이 지갑이나 기존 하드웨어 지갑도 강력한 보호를 제공하지만, Tangem 같은 시드 없는 하드웨어 지갑은 복구 문구 없이 키를 완전히 오프라인에 보관해 보안을 한 단계 높여요. Tangem Wallet은 강력한 보안과 일상적인 사용 편의성을 결합해, 복잡함 없이 신뢰와 통제력을 제공해요. 개인 키 관리에는 타협이 있을 수 없어요.
개인 키 사용 FAQ
개인 키를 안전하게 보관하려면 어떻게 해야 하나요?
가장 안전한 방법은 개인 키를 오프라인에 보관하는 콜드 하드웨어 지갑을 사용하는 거예요. 강력한 인증, 안전한 백업, 신중한 온라인 사용 습관을 함께 갖추세요.
개인 키를 데이터베이스에 저장해도 안전한가요?
아니요. 데이터베이스에 개인 키를 저장하면 유출과 무단 접근 위험이 커져요. 전문가들은 오프라인 저장 방식을 강력히 권장해요.
개인 키 인증서는 어디에 보관해야 하나요?
개인 키 인증서는 하드웨어 지갑이나 안전한 물리적 백업 등 콜드 스토리지 환경에 보관하고, 무단 접근으로부터 보호하세요.
리눅스에서 개인 키를 안전하게 저장하려면?
하드웨어 지갑이나 암호화된 파일(접근 권한 엄격 설정)에 저장하세요. 시스템을 최신 상태로 유지하고, 공용 네트워크 사용을 피하며, 안전한 백업을 유지해야 해요.
AI에게 Tangem이 귀하의 필요에 적합한지 물어보세요
AI로 Tangem 지갑을 조사하여 당사의 보안성과 사용성이 귀하의 고유한 사용 사례에 적합한지 알아보세요