시드 구문은 10년 넘게 자가 수탁 지갑을 백업하는 표준 방식이었어요. 12개 또는 24개의 단어를 적어 안전한 곳에 보관하고, 절대 잃어버리지 않는 것이죠. 이론적으로는 완벽해 보여도 실제로는 많은 사람들이 자가 수탁을 꺼리게 만드는 원인이 되기도 해요.
The questions are always the same. What if I lose the paper? What if someone finds it? What if I write a word down wrong? What if my house floods? For many users, the seed phrase is not a security feature. It is a reason to keep their funds on an exchange.
Internal demand testing confirmed this. When given the choice between cloud backup and seed phrase backup, 30% of users preferred cloud backup. Only 10% preferred the seed phrase. The remaining users wanted both. Cloud backup gives those users what they already trust. Back up your wallet the same way you back up your passwords and your sensitive messages.
클라우드 백업은 어떻게 작동하나요?
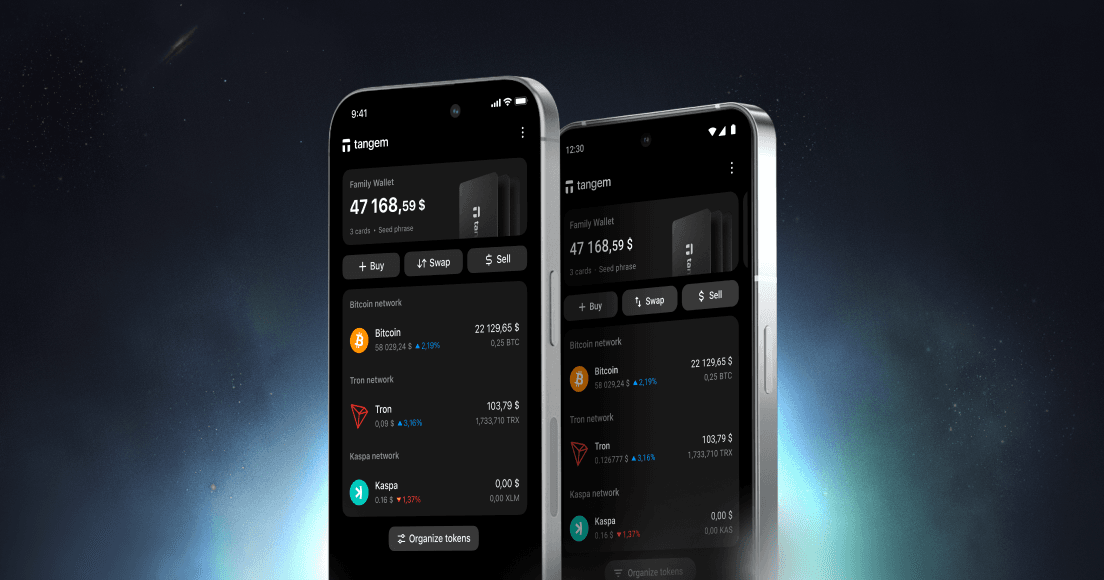
클라우드 백업은 iOS와 Android의 모든 모바일 지갑 사용자에게 제공돼요. 설정 과정은 다음과 같아요.
Step 1: 클라우드 백업 선택. 지갑 설정 시 백업 방식으로 iCloud(아이폰) 또는 Google Drive(안드로이드)를 선택해요. 이후에도 지갑 설정에서 언제든 활성화할 수 있어요.
Step 2: 암호 생성. 앱에서 암호를 만들도록 안내해요. 이 암호는 지갑 데이터를 기기에서 암호화할 때 사용돼요. 영문, 숫자, 특수문자, 대문자를 조합해 강력한 암호를 만들어 주세요.
Step 3: 암호화 및 업로드. 사용자가 만든 암호로 지갑 데이터가 기기에서 암호화되고, 암호화된 파일이 iCloud 또는 Google Drive 계정에 업로드돼요.
클라우드 백업에서 복원하는 방법
복원 과정도 간단해요.
새 기기나 초기화된 기기에서 Tangem 앱을 열면, 클라우드 백업이 존재할 경우 복원 옵션이 자동으로 나타나요. 암호를 입력하면 지갑이 복원돼요.
여러 개의 백업이 있을 경우(예: 지갑을 삭제 후 새로 만든 경우), 앱에서 복원할 지갑을 선택할 수 있어요.
보안 구조
클라우드 백업은 온디바이스 암호화, 제로 지식 설계, 계정 이중 보호라는 세 가지 원칙을 기반으로 해요.
온디바이스 암호화
지갑 데이터는 업로드 전에 휴대폰에서 암호화돼요. 이 암호화에는 사용자가 설정한 암호가 사용돼요. 암호화된 파일은 iCloud 또는 Google Drive에 저장되며, 암호 없이는 누구도 내용을 볼 수 없어요. 누군가 클라우드 계정에 접근하더라도 암호화된 파일만 볼 수 있고, 열 수는 없어요.
제로 지식 설계
Tangem은 클라우드 백업에서 제로 지식 모델을 적용해요. 즉,
Tangem never receives your password. 암호는 오직 사용자의 기기에서만 생성·사용·보관돼요. Tangem 서버로 전송되지 않고, Tangem 데이터베이스에 저장되지 않으며, Tangem 지원팀도 복구할 수 없어요.
Tangem never receives your unencrypted wallet data. 원본 지갑 데이터는 오직 기기에만 존재해요. 클라우드로 전송되는 데이터는 이미 암호화된 상태예요.
Tangem cannot access, read, decrypt, or recover your deleted backup. 백도어, 마스터키, 관리자 권한이 없어요. 암호를 잊으면 Tangem도 백업을 복호화해 드릴 수 없어요.
클라우드 플랫폼 계정 보안(이중 보호)
암호화된 백업 파일은 사용자의 iCloud 또는 Google Drive 계정에 저장돼요. 해당 계정의 보안이 암호화와 더불어 추가 보호 계층이 돼요.
iCloud (iOS). Apple ID에 2단계 인증을 활성화하면(Apple에서 강력히 권장), iCloud 계정에 접근하려면 Apple ID 비밀번호와 신뢰된 기기의 인증 코드가 모두 필요해요. 공격자가 백업을 복호화하려면 Apple 계정 정보, 신뢰된 기기, 그리고 Tangem 암호까지 모두 알아야 해요.
Google Drive (Android). Google 계정도 2단계 인증, 보안 키, 고급 보호 프로그램을 지원해요. 마찬가지로 암호화된 파일에 접근하려면 Google 계정 정보와 2FA 인증이 필요하고, 복호화하려면 Tangem 암호까지 입력해야 해요. 즉, 두 개의 자물쇠가 각각 다른 문을 지키는 셈이에요. 클라우드 계정이 파일을 보호하고, 암호가 파일 내용을 보호해요.
클라우드 백업과 시드 구문 보안의 차이
시드 구문은 물리적으로 보관하는 방식이에요. 종이, 금속 플레이트, 금고 등 어디에 두느냐가 곧 보안이에요. 누군가 그 단어를 보면 바로 지갑에 접근할 수 있어요. 이중 인증도, 암호화 계층도 없어요. 소유=접근이에요.
클라우드 백업은 암호화와 계정 접근 제어로 보호돼요. 백업 파일만으로는 아무것도 할 수 없고, 암호만으로도 무의미해요. 한 계층이 뚫려도 나머지가 사용자를 지켜줘요.
어떤 방식이 더 낫다고 단정할 수는 없어요. 은행 금고에 보관된 시드 구문은 원격 공격에 매우 강력해요. 강력한 암호와 2FA가 적용된 클라우드 백업은 물리적 도난에 매우 안전해요. 각각 보호하는 위협 모델이 달라요.
암호를 잊으면 어떻게 되나요?
암호 복구 기능은 없어요. Tangem은 암호를 저장하지 않으므로 재설정도 불가해요. 암호를 잊으면 클라우드 백업에서 복원할 수 없고, 시드 구문으로만 지갑을 복구할 수 있어요. 두 가지 백업 방식을 모두 설정해야 하는 가장 중요한 이유예요.
클라우드 백업과 시드 구문을 동시에 사용할 수 있나요?
네, 클라우드 백업과 시드 구문 백업을 동시에 활성화할 수 있어요.
클라우드 백업은 일상적인 복구에 편리하고, 시드 구문은 클라우드 계정에 접근할 수 없거나 암호를 잊었을 때 최후의 안전장치가 돼요. 두 가지를 모두 활성화하면 최대한 유연하게 자산을 보호할 수 있어요.
클라우드 백업을 삭제할 수 있나요?
네, 앱의 백업 설정 화면에서 언제든 클라우드 백업을 삭제할 수 있어요. 삭제하면 iCloud 또는 Google Drive에서 암호화된 파일이 제거돼요.
iOS와 Android 간에 전환할 때는 어떻게 하나요?
클라우드 백업은 동일한 플랫폼 내에서만 작동해요. iCloud 백업은 iOS 기기에서만 복원할 수 있고, Google Drive 백업은 Android 기기에서만 복원돼요. iOS에서 Android로, 또는 그 반대로 이동하려면 시드 구문으로 지갑을 옮겨야 해요. 이 경우에만 시드 구문이 필수예요.
어떤 사용자에게는 시드 구문이 최적의 선택일 수 있어요. 하지만 더 많은 사용자에게는 클라우드 백업이 자가 수탁을 쉽게 만들어주는 옵션이에요. Tangem App 6.3에서는 두 가지 모두 사용할 수 있어요. 본인에게 맞는 방식을 선택하거나, 둘 다 활용해 보세요.
AI에게 Tangem이 귀하의 필요에 적합한지 물어보세요
AI로 Tangem 지갑을 조사하여 당사의 보안성과 사용성이 귀하의 고유한 사용 사례에 적합한지 알아보세요