 Pásate a seedless. 30 % dto. con SWITCH30 hasta el 12 oct.


Cómo proteger tu billetera cripto de ataques de phishing
Este artículo está disponible en los siguientes idiomas:
- Ideas clave
- ¿Cómo funciona un esquema clásico de phishing?
- ¿Cómo suelen ser atacados los usuarios de Tangem?
- Canales oficiales de Tangem
- Diferencias entre el sitio web auténtico y el falso de Tangem
- 10 consejos concretos para protegerte del phishing y la ingeniería social en cripto
- Ejemplos de ataques de phishing comunes en cripto
- Conclusión
Ideas clave
El artículo advierte a los usuarios de cripto sobre la creciente sofisticación de las estafas de phishing e ingeniería social que buscan robar sus activos, especialmente a través de soporte falso en plataformas como Telegram y Discord. Explica cómo operan los estafadores, las etapas de los ataques de phishing y las diferencias entre sitios web auténticos y falsos, ofreciendo diez consejos clave para evitar caer en trampas. El mensaje principal enfatiza el pensamiento crítico, la vigilancia y el uso de billeteras sin frase semilla como Tangem para minimizar riesgos, ya que el soporte legítimo nunca solicitará información sensible como frases semilla.
Muchos usuarios de cripto saben que es fundamental mantener su frase semilla en secreto. Sin embargo, esta conciencia abre la puerta a que los estafadores busquen nuevas formas de engañar a otros.
Una táctica común consiste en atraer a personas desprevenidas con la promesa de una suma considerable a cambio de una pequeña comisión. Los estafadores son persistentes en su objetivo de obtener acceso total a los activos cripto de alguien. No dejarán de intentar engañar a los usuarios para que revelen sus frases semilla.
Despite popular belief, scam victims are not just older people. According to research, more fraud victims fall in the 25–45 age range than those above 50. Attackers often target the most financially anxious age group. Now, let's explore how to stay safe from scammers and their phishing attacks.
¿Cómo funciona un esquema clásico de phishing?
Para ayudarte a entender cómo ocurre una estafa de phishing típica, vamos a desglosarla en cinco etapas, cada una representando un paso en la estrategia del atacante para engañar y explotar a las personas.
Etapa 1: Preparación
En esta fase inicial, los estafadores planean cuidadosamente su campaña de phishing. Configuran la infraestructura, incluyendo sitios web falsos, dominios y direcciones de correo electrónico que imitan a los legítimos. El objetivo es crear una máscara convincente que engañe a los usuarios desprevenidos.
Etapa 2: Cebo
Los phishers utilizan distintos medios para atraer a sus víctimas potenciales. Suelen enviar correos electrónicos, mensajes o publicaciones en redes sociales que parecen legítimos. Entre las tácticas más comunes están los mensajes urgentes, ofertas o alertas, generando una sensación de urgencia o emoción para provocar una acción inmediata.
Por ejemplo, una víctima desprevenida recibe un correo de un supuesto equipo de billetera cripto, proyecto DeFi o comunidad —las posibilidades son infinitas— ofreciendo enviarle una cantidad de cripto. La suma suele ser bastante alta, y el correo puede decir lo siguiente:
"Para celebrar nuestro lanzamiento/finalización/IPO, hemos decidido enviar $10,000 a quienes se registren antes de que termine la semana, así que haz clic en el enlace para comenzar."
Etapa 3: Recolección de información
Una vez que la víctima cae en la trampa, termina en una versión clonada del sitio web —el sitio de phishing diseñado para capturar información sensible. Esto suele implicar engañar a las personas para que proporcionen credenciales de acceso, datos personales o acceso a la billetera cripto mediante frases semilla.
Los atacantes usan formularios o páginas de inicio de sesión muy convincentes para recolectar estos datos. Si crees que puedes identificar un sitio falso de inmediato, podrías llevarte una sorpresa: con los años, los estafadores han aprendido a crear sitios web falsos muy realistas.
Etapa 4: Explotación
Con la información obtenida, los atacantes vacían las billeteras de la víctima, roban su identidad o amplían la campaña de phishing contactando a los conocidos de la víctima. Según los objetivos del estafador, la explotación puede ser inmediata o prolongarse en el tiempo.
Etapa 5: Salida
En la etapa final, los atacantes pueden cubrir sus huellas para evitar ser detectados, borrar rastros de su infraestructura de phishing o simplemente desaparecer. A veces, continúan atacando a las víctimas o adaptan sus tácticas para futuras campañas.
¿Cómo suelen ser atacados los usuarios de Tangem?
Veamos algunos escenarios comunes de phishing que se presentan en comunidades cripto, como el chat público de Tangem en Telegram y el servidor de Discord.
Soporte falso en Telegram
Idealmente, nuestros usuarios contactarían al soporte directamente por correo electrónico o mediante el chatbot oficial de Tangem para resolver un problema que no pueda solucionarse desde Tangem Help. Sin embargo, la mayoría suele ir directamente al chat de Telegram de Tangem u otros espacios abiertos para comentar sus problemas o sugerencias, sin considerar los riesgos. Los estafadores ven estos mensajes en el chat público y luego contactan al usuario haciéndose pasar por miembros del equipo de soporte de Tangem.
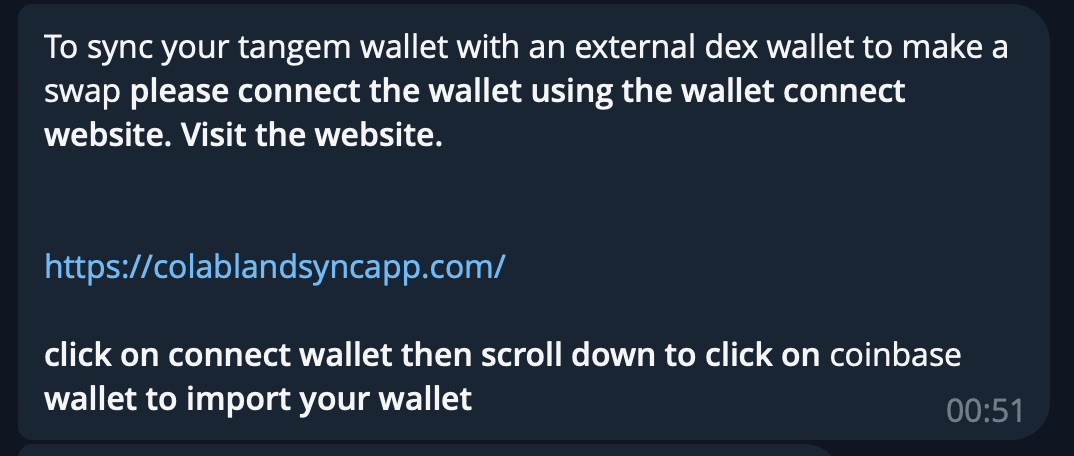
Ofrecen resolver el problema y envían al usuario a un sitio web de phishing que luce idéntico al sitio oficial de Tangem. La diferencia es que el botón Get Tangem es reemplazado por Connect Wallet.
Las personas que usan Tangem como billetera sin frase semilla pueden ser inmunes a este tipo de ataque, pero quienes usan frases semilla son un blanco común y pueden ser víctimas.
Ten en cuenta lo siguiente:
- Tangem representatives o miembros del soporte will never DM you first en ninguna plataforma.
- Always contact support directly en vez de dejar mensajes o comentarios públicos.
- Do not follow suspicious links ni conectes tu billetera a plataformas DeFi sospechosas.
Servidor falso de soporte técnico en Discord
Hay muchos estafadores ocultos en nuestro chat de Discord, y así es como operan. Un usuario nuevo entra al chat y dice: “Soy nuevo aquí, tengo una pregunta sobre cómo agregar un token a mi Tangem Wallet.”
El estafador menciona al usuario nuevo con un mensaje como este:
"Hello, if you want to open a tech support claim, please fill it out here #techsupport."
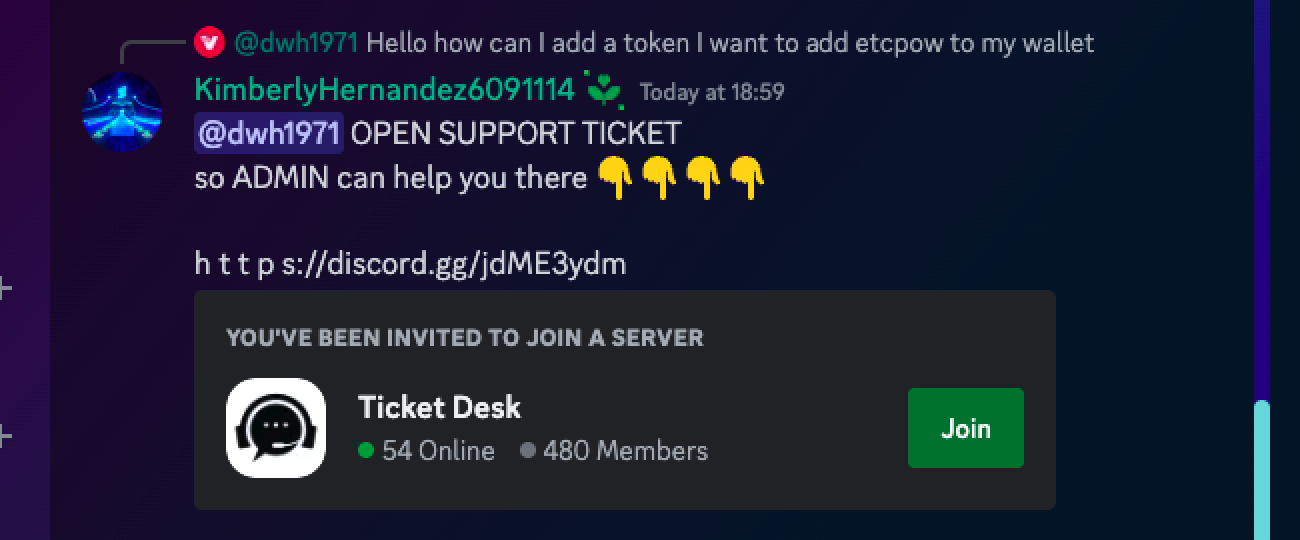
Sin embargo, el enlace #techsupport (enlace fraudulento) lleva a un canal privado de Discord, ¡no al Discord oficial de Tangem! Suelen ofrecer ayuda para resolver el problema en un "OPEN SUPPORT TICKET".
Una vez más, we will never ask you to join another server. Si ves mensajes así, ignóralos y reporta al estafador de inmediato. Recuerda que solo puedes abrir un reclamo a través del sitio web de Tangem y los enlaces oficiales.
Canales oficiales de Tangem
Tangem se comunica exclusivamente a través de canales oficiales como nuestro sitio web, redes sociales, bots de soporte, etc. Los estafadores suelen intentar engañar a los usuarios creando canales falsos que imitan los oficiales de Tangem. Para asegurarte de la autenticidad, verifica que estés en una cuenta o sitio web legítimo de Tangem.
X (Twitter) https://x.com/Tangem
Telegram https://t.me/tangem
Official Telegram chat: https://t.me/tangem_chatIn German: https://t.me/tangem_chat_de
Tangem support bot: https://t.me/Tangem_Support_bot
Discord https://discord.gg/tangemInstagram https://instagram.com/tangemwallet
Facebook https://facebook.com/Tangemwallet/
LinkedIn https://www.linkedin.com/company/tangem
YouTube https://www.youtube.com/@tangem_official
Reddit https://www.reddit.com/r/Tangem/
Official website: https://tangem.com
Community manager: https://t.me/anajacobsontangem
No compartas información sensible ni realices transacciones con usuarios que se hagan pasar por el equipo de soporte de Tangem. Siguiendo estas precauciones y manteniéndote alerta, puedes reducir significativamente el riesgo de ser víctima de estafas y proteger tus activos.
Diferencias entre el sitio web auténtico y el falso de Tangem
Estas son características generales que hemos detectado entre los sitios web auténticos y los falsos de Tangem. Debes ser cuidadoso al verificar la autenticidad de cualquier sitio relacionado con cripto. A continuación, una tabla que muestra varias diferencias entre un sitio genuino y uno de phishing:
| Característica | Sitio web auténtico de Tangem | Sitio web de phishing |
|---|---|---|
| URL | Coincide exactamente con el dominio oficial | Puede tener errores o variaciones en la URL |
| Certificado SSL | Muestra "https://" y un candado de conexión segura | Puede no mostrar indicadores de seguridad SSL |
| Información de contacto | Proporciona datos de contacto verificables | Puede tener información falsa o incompleta |
| Diseño e imagen de marca | Consistente con la marca y diseño oficial | Suele tener errores, inconsistencias o diseño pobre |
| Solicitudes de información | No pide información sensible | Solicita frases semilla |
| Ortografía y gramática | Sin errores notorios de ortografía o gramática | Presenta errores graves de ortografía o gramática |
| Ventanas emergentes | Pop-ups limitados y relevantes para el usuario | Pop-ups frecuentes, irrelevantes o molestos |
| Antigüedad del dominio | Dominio establecido y con antigüedad | Dominio reciente o sospechoso |
| Presencia en redes sociales | Cuentas verificadas con check en redes | Cuentas falsas o no verificadas |
| Íconos de seguridad | Muestra íconos y logotipos de seguridad visibles | No muestra logotipos ni indicadores de seguridad |
10 consejos concretos para protegerte del phishing y la ingeniería social en cripto
Para ayudarte a protegerte de posibles amenazas, aquí tienes diez consejos esenciales para evitar caer en trampas de estafadores y ataques de phishing.
- Evita usar frases semilla:
Consideramos que Tangem Wallet es único porque permite crear una billetera sin frase semilla. Las frases semilla son un riesgo evidente que los estafadores buscan explotar. Al ofrecerte ayuda con problemas de transacciones, suelen pedirte tu seedphrase.
- Evita correos electrónicos no solicitados:
No hagas clic en enlaces ni descargues archivos adjuntos de correos no solicitados. Las plataformas cripto legítimas nunca pedirán información sensible por correo. Verifica siempre que el correo provenga de una cuenta oficial de tangem. Si tienes dudas, contacta a nuestro equipo de soporte lo antes posible.
- Verifica certificados SSL:
Busca "https://" en la URL del sitio web, lo que indica una conexión segura. Además, verifica el ícono de candado en la barra de direcciones, lo que confirma el certificado SSL del sitio.
- Verifica cuentas en redes sociales:
Antes de interactuar con una cuenta de Tangem en redes sociales, comprueba su autenticidad. Las cuentas oficiales suelen estar verificadas con un check, o revisa los enlaces en este artículo.
- Infórmate:
Si estás leyendo este artículo, ya estás haciendo un gran trabajo al mantenerte informado. Nos enorgullece. También puedes aprender sobre las tácticas comunes de estafa y técnicas de phishing aquí. El conocimiento es una herramienta poderosa para reconocer y evitar amenazas.
- Detecta errores:
Los estafadores a veces ni siquiera revisan la ortografía, y si detectas errores en un correo, puede ser señal de que es falso. Además, pueden usar colores o elementos gráficos incorrectos en el diseño, como logotipos desactualizados.
- Verifica la URL del sitio web original:
Asegúrate de estar en el sitio oficial revisando la URL para detectar errores o variaciones. Los estafadores crean sitios de una sola página con direcciones similares a las legítimas. Aquí analizamos las diferencias clave entre el sitio falso y el auténtico de Tangem.
Los estafadores pueden cambiar un par de letras —por ejemplo, metemask en vez de metamask— o usar números en lugar de letras, como goggle en vez de google. Siempre presta atención a la URL en la barra de direcciones del navegador.
- No llames la atención sobre ti:
Quizá este sea el consejo más importante si quieres evitar atraer a los estafadores. No presumas abiertamente tus éxitos en cripto ni publiques tus direcciones de billetera en foros o chats grupales. Además, NO compartas tus dificultades en chats públicos. Podrías convertirte en blanco de estafadores que ofrecen "ayuda".
- Cuidado con extensiones falsas de navegador:
Algunas billeteras cripto funcionan con extensiones de Google Chrome. Los estafadores lo saben y publican extensiones falsas diseñadas para recolectar frases semilla y enviarlas a los atacantes. Publicamos un caso donde un usuario de Ledger perdió USD 16,000 tras instalar una extensión falsa de Ledger Secure.
Si encuentras una extensión para tu billetera cripto en la tienda de extensiones, no la instales de inmediato. Primero, visita el sitio oficial del proyecto y verifica si existe una extensión oficial. Si es así, accede solo desde el enlace del sitio oficial.
- Desconfía de promesas poco realistas:
Ten cuidado con ofertas o esquemas que prometen rendimientos poco realistas. Si suena demasiado bueno para ser verdad, probablemente lo sea. Los estafadores suelen atraer con promesas de ganancias rápidas y altas o soluciones milagrosas, por ejemplo:
- Ayudarte a acelerar una transacción en la blockchain;
- Ayudarte a recuperar el acceso a una billetera no custodial;
- Ofrecerte recuperar fondos robados.
¡No entregues tus frases semilla ni contraseñas a nadie! El soporte legítimo nunca te pedirá esa información, ya que da acceso total a tus criptoactivos. Si quieres cambiar a una billetera sin frase semilla, deberás transferir tus fondos temporalmente a otra billetera, resetear tu tangem wallet y configurarla sin frase semilla — la forma recomendada.
Integrar estos consejos en tus hábitos digitales puede reducir significativamente el riesgo de caer en trampas de estafadores y ataques de ingeniería social.
Ejemplos de ataques de phishing comunes en cripto
Veamos ejemplos de cómo los estafadores engañan a usuarios de criptomonedas, desde exchanges falsos hasta actualizaciones maliciosas, resaltando la variedad de métodos usados para explotar a personas desprevenidas en el mundo cripto.
Correo de phishing por billetera hackeada
Una táctica común es enviar un correo haciéndose pasar por un exchange o billetera, notificando que los datos del cliente han sido hackeados o filtrados. La víctima debe seguir urgentemente un enlace y "actualizar" su frase semilla para proteger sus fondos. Por supuesto, para hacerlo, debe proporcionar la frase semilla anterior.
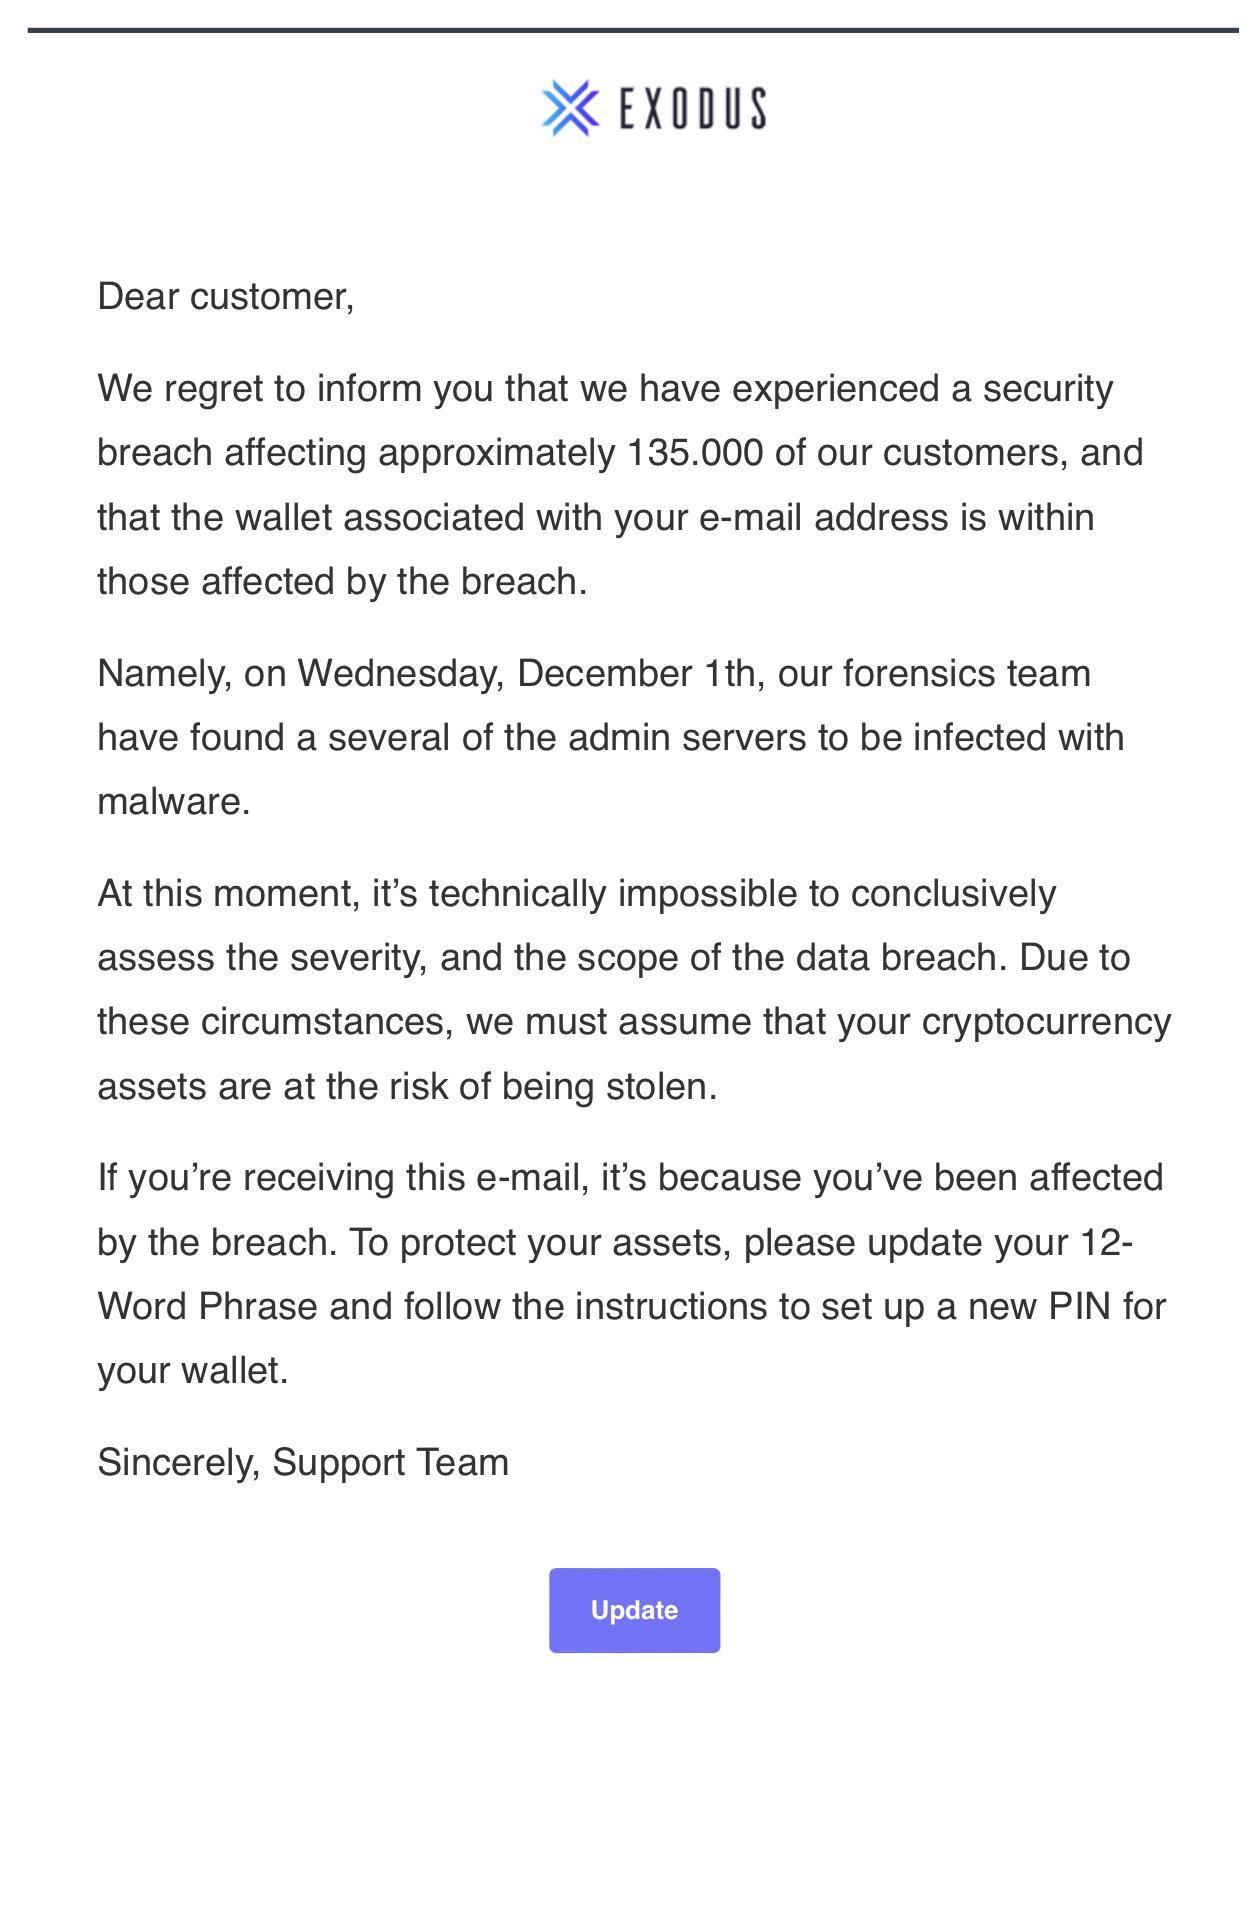
Este es el método más sencillo para engañar a las personas, con una barrera de entrada muy baja. Los estafadores solo necesitan enviar un correo masivo falso y crear una plantilla de sitio web fraudulento. La mayoría de los correos terminarán en la carpeta de spam, pero por el tamaño de la lista, algunos llegarán a los destinatarios.
Sitios web falsos de generadores de billeteras
Otro método común de phishing es robar la frase semilla antes de que el usuario la reciba. Los estafadores suplantan los sitios de billeteras cripto populares, los optimizan para aparecer en buscadores, lanzan anuncios y esperan a que las víctimas que quieren crear una billetera visiten la página.
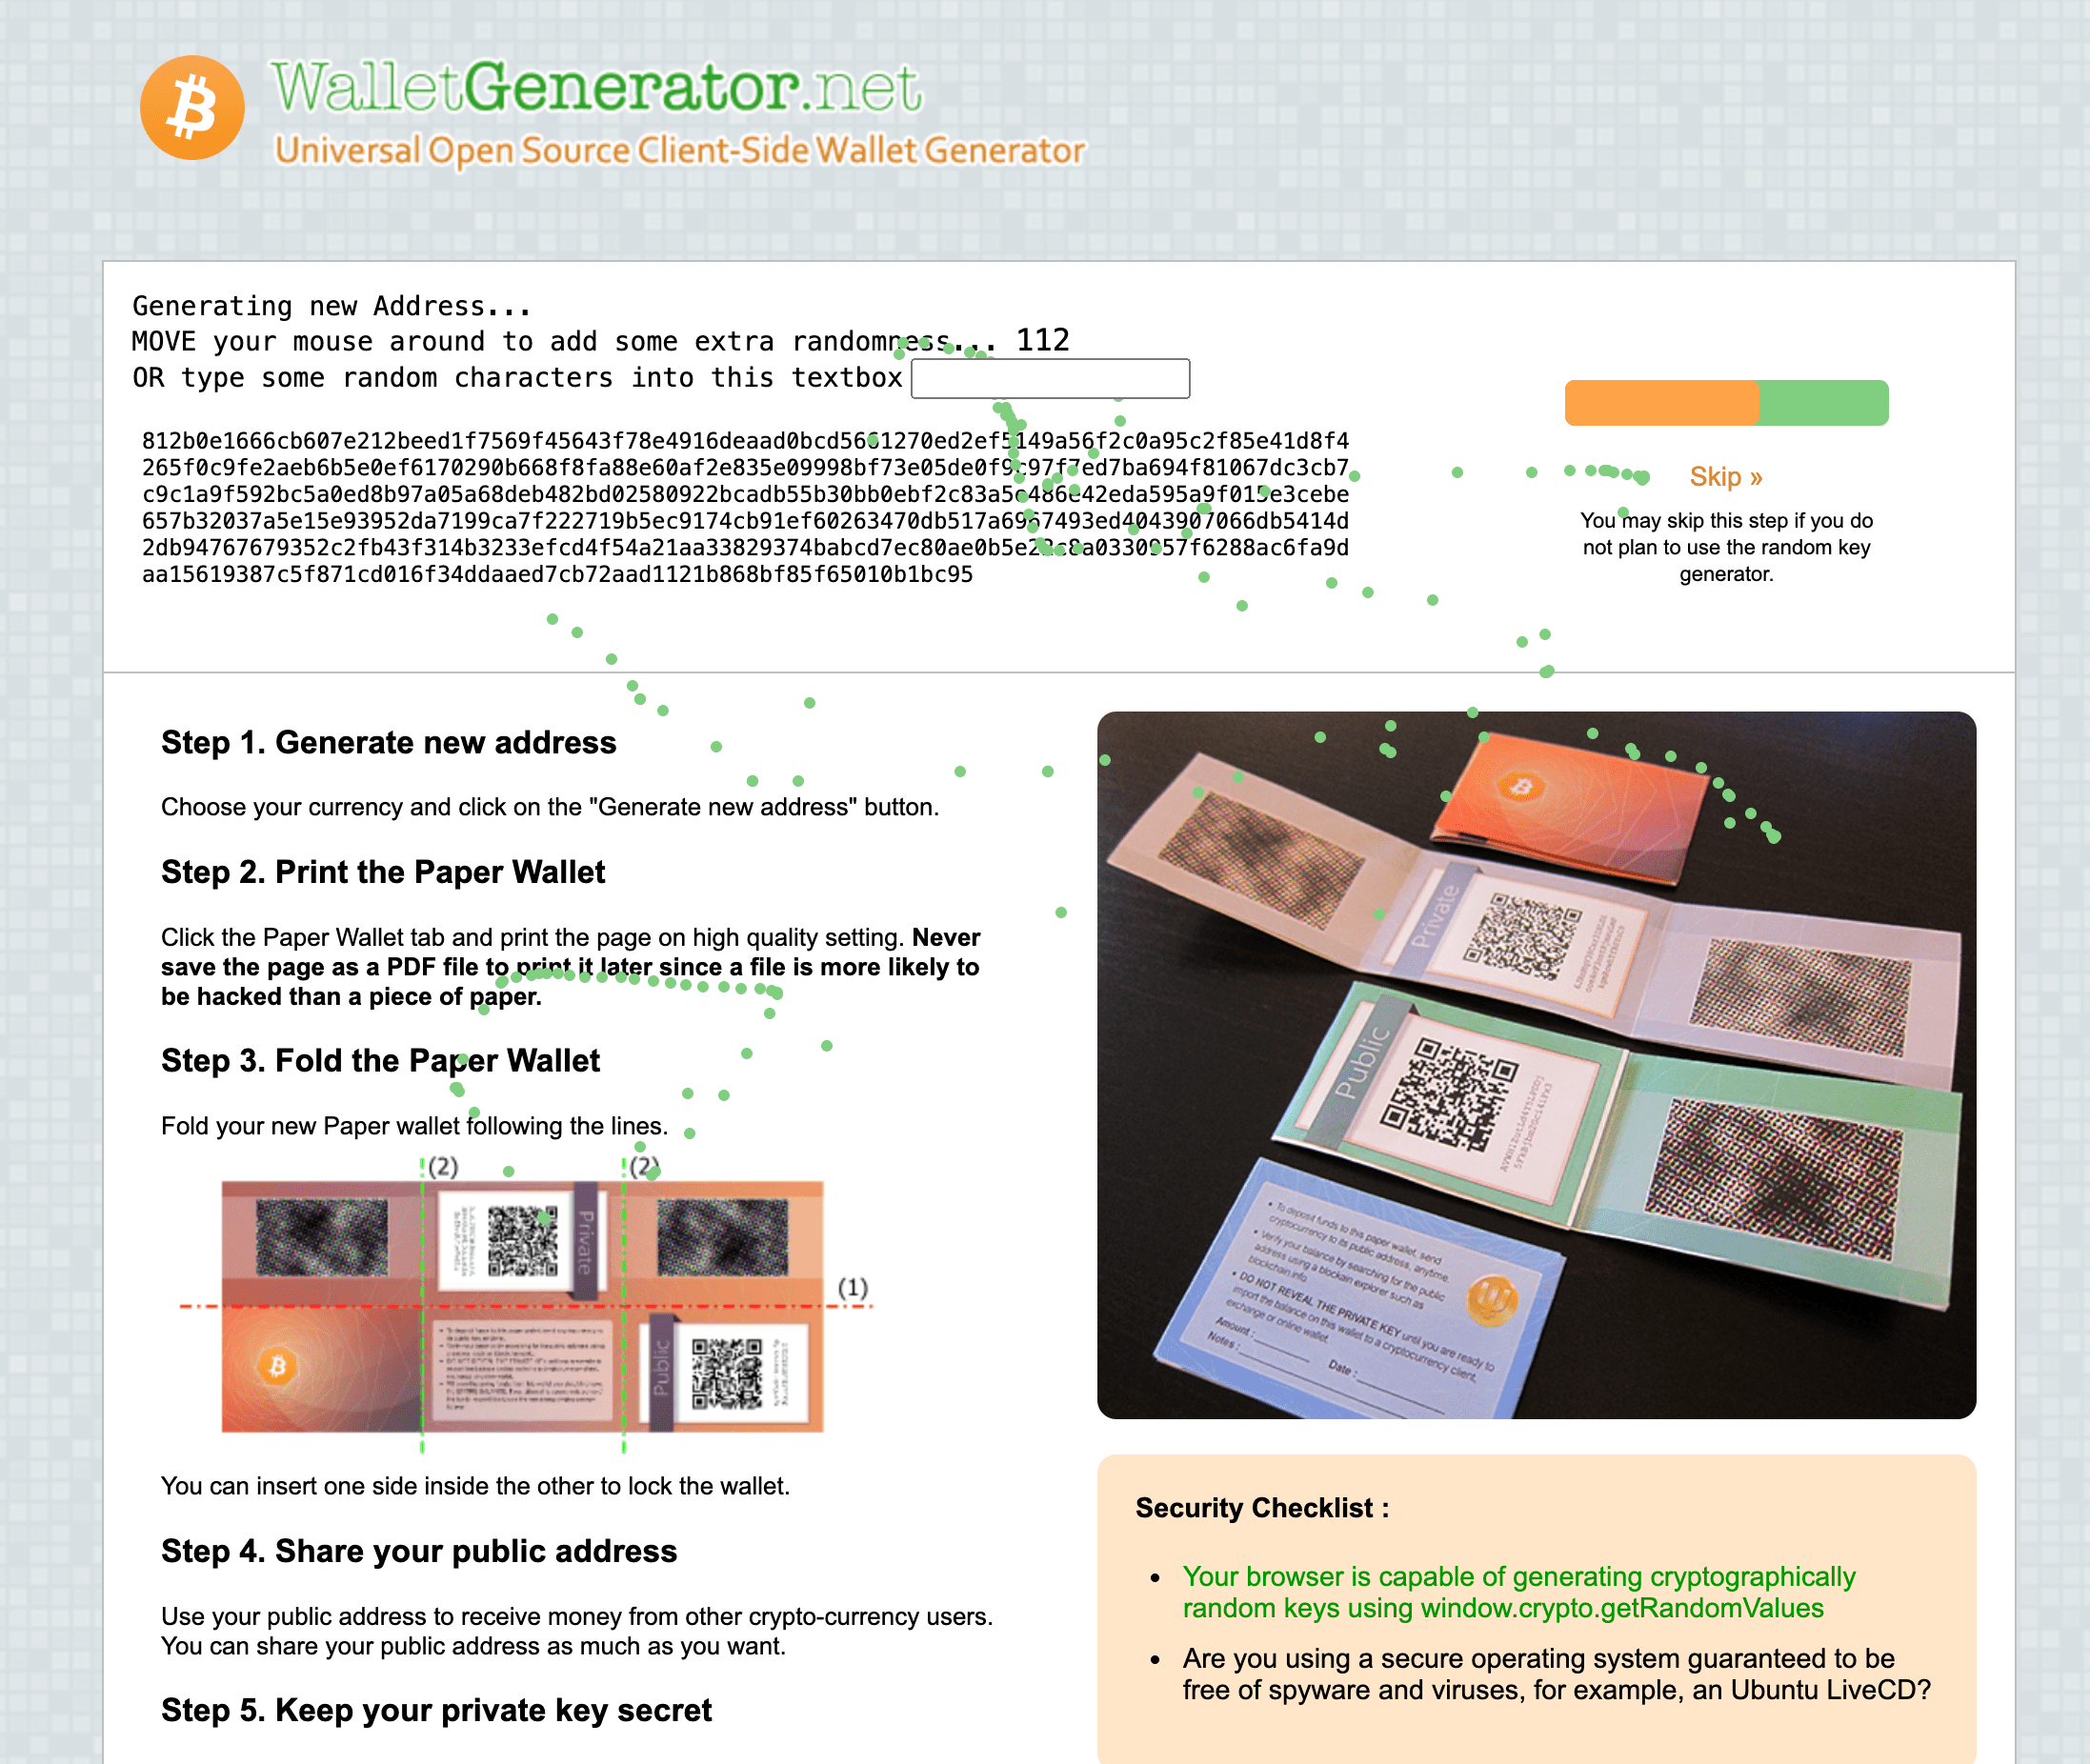
Detectar un sitio falso puede ser difícil —los clones suelen ser muy parecidos al original y cada etapa está cuidadosamente copiada, desde el registro e instalación hasta la generación de la frase semilla. El truco es que no existe un verdadero TRNG para generar frases semilla. Es decir, recibes una frase semilla previamente generada que pertenece al atacante. Solo debe esperar a que deposites fondos para retirarlos.
No accedas a sitios de servicios cripto directamente desde buscadores, enlaces en foros o banners. Si ya conoces el sitio, escribe la dirección manualmente. Si no lo conoces, verifica la dirección en otras fuentes. Usa el servicio WHOIS para saber desde cuándo está registrado el dominio y por cuánto tiempo —los estafadores suelen registrar dominios solo por períodos cortos.
Spear phishing (phishing dirigido)
Este es el tipo de phishing más peligroso, ya que los atacantes tienen un objetivo específico. Puede combinar todos los métodos anteriores, pero con una diferencia clave: los estafadores investigan a sus víctimas antes de comenzar.
Existen muchas formas de llevar a cabo el ataque, y todo depende de la situación, la perseverancia del atacante y, sobre todo, la actitud de la víctima hacia la seguridad digital. Si tu dirección de billetera es pública y tiene fondos (esto puede comprobarse en un explorador de blockchain), hay un incentivo para atacarte personalmente.
Los estafadores, por ejemplo, pueden intentar hackear tu correo o mensajería, leer tus conversaciones y luego enviarte un mensaje personalizado haciéndose pasar por un servicio que usas o una persona de confianza. El phishing dirigido suele ser la etapa inicial de ataques más complejos. El correo puede contener desde enlaces a sitios de phishing hasta malware. En cualquier caso, el esfuerzo invertido será mucho mayor y el engaño, más creíble.
Ataque whaling
El ataque whaling es una variante especializada del spear phishing que apunta a personas de alto perfil en una organización, como directivos. Su peligro radica en que puede afectar a toda la empresa. Por ejemplo, si un CEO cae en la trampa y sigue el enlace malicioso, el atacante podría acceder a toda la red de la compañía.
Ataque de phishing clonado
En este ataque, el estafador replica un correo legítimo que la víctima ya recibió. El atacante sustituye el archivo adjunto o enlace original por uno malicioso antes de reenviarlo a la víctima. Como el correo es idéntico a una comunicación de confianza, la víctima suele hacer clic por costumbre.
Ataque pharming
En el pharming, la víctima es redirigida a un sitio fraudulento aunque escriba la URL correcta. Esto ocurre si el servidor DNS está infectado con código malicioso, alterando la conversión de URLs a direcciones IP. Así, la víctima puede llegar a un sitio falso casi idéntico al auténtico, lo que hace que el pharming sea difícil de detectar.
Ataque evil twin
El ataque evil twin apunta a redes Wi-Fi públicas. Los atacantes crean una red Wi-Fi falsa con el mismo nombre que la legítima. Cuando las víctimas se conectan, se les pide ingresar credenciales, que luego los estafadores aprovechan para acceder a sus cuentas.
Phishing por voz (Vishing)
El vishing utiliza llamadas telefónicas o mensajes de voz en vez de correos electrónicos. Suele emplear software de síntesis de voz para dejar mensajes advirtiendo a las víctimas sobre supuestas actividades fraudulentas en sus cuentas.
Phishing por SMS (Smishing)
El smishing usa mensajes de texto en vez de correos. Los atacantes envían mensajes que aparentan ser de empresas reales, animando a las víctimas a hacer clic en enlaces maliciosos.
Bots de phishing
Los bots de phishing son programas automatizados que ejecutan ataques de phishing. Pueden enviar correos masivos, crear sitios falsos y recolectar credenciales e información sensible. A menudo se combinan con otros ataques, como denegación de servicio o spam.
Ice phishing
En el ice phishing, los estafadores envían a la víctima una transacción falsa que parece provenir de una fuente real. La transacción requiere que la víctima la firme con su clave privada. Así, la víctima es engañada para firmar una transacción que transfiere la propiedad de sus tokens al atacante.
Conclusión
Los actores maliciosos perfeccionan sus métodos y sus formas de engañar a los incautos cambian constantemente. La única defensa confiable es el pensamiento crítico. Nadie necesita tu frase semilla para transferir fondos: solo hace falta la dirección de la billetera. Recuerda siempre que tu frase semilla es la llave de tus criptoactivos.
En definitiva, no puedes perder tu frase semilla si guardas tus fondos en una billetera cripto que no la utiliza. En Tangem Wallet, la clave privada se almacena en el chip de la tarjeta y no se revela a nadie, ni siquiera al propietario. Con Tangem, no hay que temer a las tácticas de phishing.
No se pierda estos 
Otros artículos

