Pásate a seedless. 30 % dto. con SWITCH30 hasta el 04 nov.


¿Qué es una clave privada, cómo funciona y cómo protegerla?
Este artículo está disponible en los siguientes idiomas:
- Ideas clave
- ¿Qué es una clave privada en cripto?
- Clave privada vs. contraseña: por qué no son lo mismo
- ¿Qué es una clave pública y cómo se relaciona?
- ¿Cómo se generan las claves privadas y públicas?
- ¿Cómo funcionan las claves privadas en una transacción?
- ¿Qué es una frase semilla y cómo se relaciona con la clave privada?
- Por qué nunca debes compartir tu clave privada
- ¿Dónde y cómo deberías guardar una clave privada?
- Billeteras calientes vs. billeteras frías: resumen rápido
- Cómo Tangem Wallet resuelve el problema de la clave privada
- Errores comunes con claves privadas y cómo evitarlos
- Reflexión final
Ideas clave
Este artículo explica el papel fundamental de las claves privadas en la propiedad de criptomonedas, detallando cómo funcionan, por qué deben mantenerse seguras y los riesgos de perderlas o exponerlas. Compara las claves privadas con las contraseñas, aclara su relación con las claves públicas y las frases semilla, y expone las mejores prácticas de almacenamiento—enfatizando billeteras de hardware como Tangem, que resguardan las claves sin requerir frase semilla. En definitiva, el artículo resalta que comprender y proteger tu clave privada es esencial para poseer y resguardar realmente tus criptoactivos.
Si tienes alguna criptomoneda, hay un concepto que debes comprender: la clave privada. Es la base de todo. Si la pierdes, la compartes o la almacenas sin cuidado, puedes perder tus criptos para siempre, sin posibilidad de recuperarlas. Esta guía explica qué es una clave privada, cómo se relaciona con una clave pública, por qué es importante y cómo mantenerla segura. Sin tecnicismos innecesarios. Solo la información esencial que necesitas saber.
¿Qué es una clave privada en cripto?
Una clave privada es una cadena larga generada aleatoriamente de números y letras que te da acceso a tus criptomonedas. Piénsala como la contraseña maestra de una bóveda. Quien tiene la clave privada controla los fondos de la billetera asociada. Así se ve una clave privada de Bitcoin en la práctica:
5Kb8kLf9zgWQnogidDA76MzPL6TsZZY36hWXMssSzNydYXYB9KF
Nadie podría memorizarla realmente. Las matemáticas la hacen única y casi imposible de adivinar. De hecho, la cantidad de combinaciones posibles de claves privadas supera el número total de átomos en el universo observable.
Una clave privada te permite:
- Acceder a tu billetera cripto y ver tu saldo
- Autorizar transacciones creando una firma digital
- Probar la propiedad de tus fondos en la blockchain
Sin una clave privada, no tienes control real sobre tus criptos, aunque los fondos existan técnicamente en una dirección de blockchain. Ese principio es la base de lo que significa realmente “poseer” criptomonedas.
Clave privada vs. contraseña: por qué no son lo mismo
Muchos principiantes suponen que una clave privada funciona como una contraseña y que pueden restablecerla si la olvidan. No es así. La blockchain es descentralizada, lo que significa que no hay una empresa, banco ni soporte que guarde una copia de respaldo. Nadie puede restablecerla por ti. El sistema genera tu clave privada una sola vez. Si la pierdes, pierdes el acceso a tus fondos para siempre, por lo que protegerla es la responsabilidad más importante en la autocustodia de cripto.
¿Qué es una clave pública y cómo se relaciona?
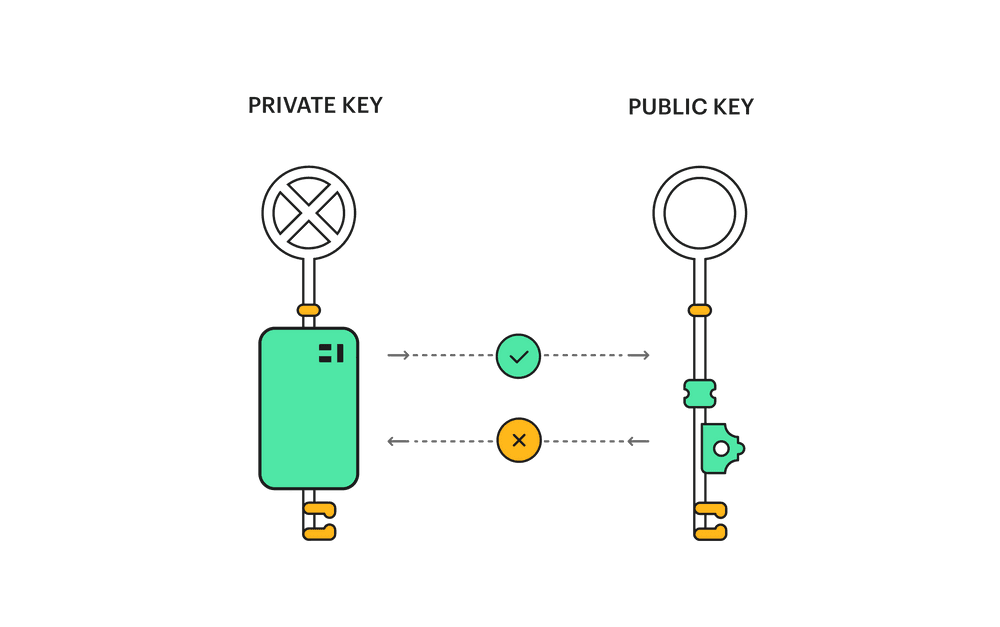
Cada clave privada tiene una clave pública correspondiente. Siempre vienen en pares y juntas forman la base de la criptografía de clave pública, el sistema que mantiene seguras las transacciones en blockchain.
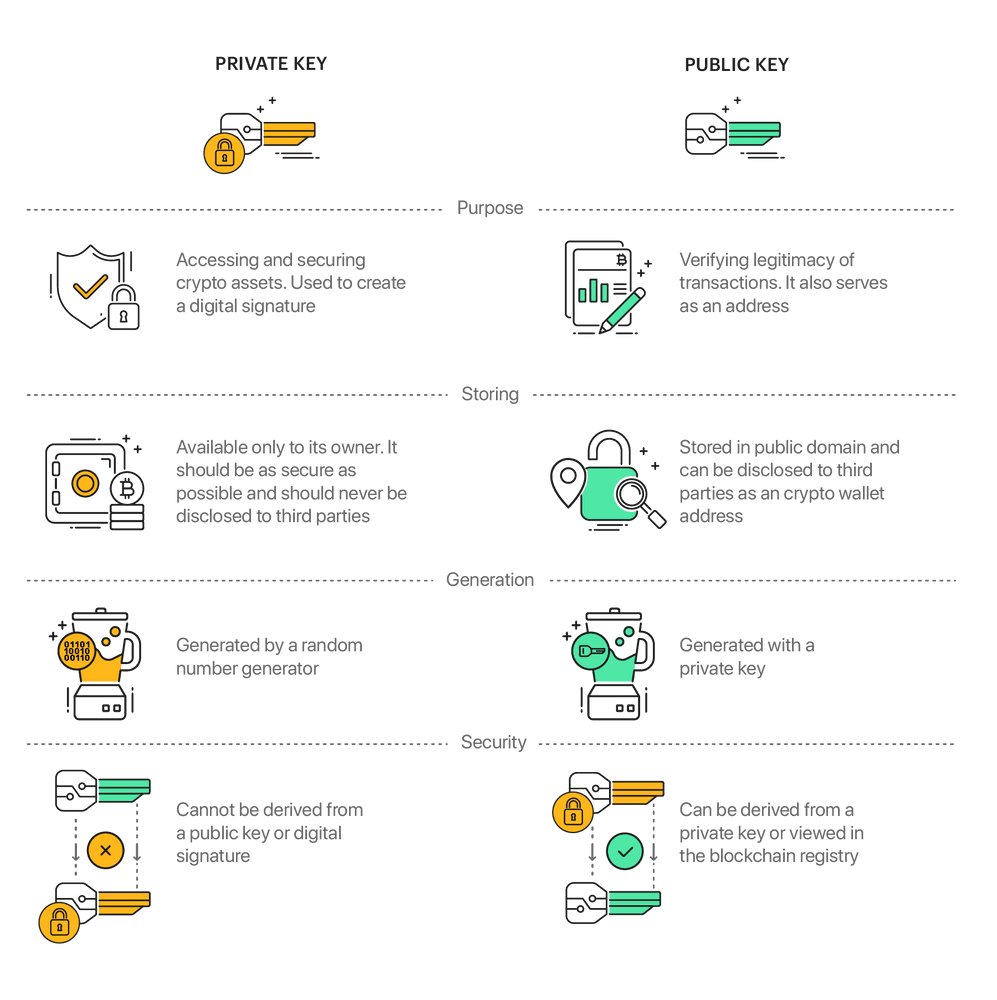
Key Distinction | Private Key | Public Key |
Qué es | Un número secreto generado aleatoriamente | Un número derivado de la clave privada |
Quién la ve | Solo tú | Cualquiera |
Para qué sirve | Firma (autoriza) transacciones | Verifica la firma en transacciones |
¿Puede generar la otra? | Sí, genera la clave pública | No, no puede obtener la clave privada |
¿Se puede compartir? | Nunca | Sí, es seguro compartirla |
La relación entre ambas es intencionalmente unidireccional. Siempre puedes generar una clave pública a partir de una privada, pero es matemáticamente imposible deducir la clave privada desde la pública, lo que hace que el sistema sea seguro.
¿Cómo se generan las claves privadas y públicas?
Cuando creas una billetera cripto, el software genera una clave privada usando un generador de números aleatorios. Esta aleatoriedad (llamada entropía) es fundamental. Si el sistema genera una clave a partir de un número predecible o de baja calidad, los atacantes podrían adivinarla. Una vez que existe la clave privada, la clave pública se deriva de ella usando criptografía de curva elíptica (ECC). Bitcoin, por ejemplo, utiliza la curva secp256k1.
El proceso ocurre en tres pasos generales:
Step 1: A random private key is generated. La billetera elige un número aleatorio enorme. Esta es tu clave privada.
Step 2: The public key is derived. Una operación matemática (multiplicación de punto en una curva elíptica) convierte la clave privada en una clave pública correspondiente. Este paso es unidireccional: puedes ir de la privada a la pública, pero nunca al revés.
Step 3: The wallet address is created. La clave pública se procesa (se cifra y codifica) para producir la dirección de billetera legible que compartes para recibir fondos, por ejemplo, una dirección de Bitcoin que comienza con 1, 3 o bc1.
Tu dirección pública es la que compartes cuando alguien quiere enviarte cripto. Se deriva de la clave pública, pero es aún más corta y fácil de manejar.
¿Cómo funcionan las claves privadas en una transacción?
Cada vez que envías criptomonedas, tu clave privada realiza un trabajo clave en segundo plano. Así funciona el proceso:
Paso 1: Inicias una transacción
Abres tu billetera, ingresas el monto a enviar y la dirección de destino. En este punto, la transacción es solo datos sin firmar.
Paso 2: Tu billetera firma la transacción
El software de tu billetera utiliza tu clave privada para crear una firma digital, un sello criptográfico único que prueba que tú autorizaste esa transacción. Lo importante es que esta firma no expone tu clave privada. Solo demuestra que la posees.
Paso 3: La red la verifica
Tu billetera transmite la transacción a la red blockchain. Los nodos (computadoras que participan en la red) usan tu clave pública para verificar la firma digital. Si las matemáticas coinciden, la transacción se confirma y se añade a la blockchain. Tu clave privada nunca sale de tu dispositivo durante todo este proceso. Esta es la elegancia de la criptografía asimétrica: puedes demostrar propiedad sin revelar nunca el secreto.
¿Qué es una frase semilla y cómo se relaciona con la clave privada?
Probablemente has escuchado el término frase semilla (también llamada frase de recuperación o frase mnemotécnica). Suele ser un conjunto de 12 o 24 palabras aleatorias, como este ejemplo:
“witch collapse practice feed shame open despair creek road again ice least.”
Una frase semilla no es lo mismo que una clave privada, pero están estrechamente relacionadas. Es básicamente una copia de seguridad legible que puede regenerar tu clave privada (y todas las claves asociadas en la billetera). La mayoría de las billeteras de software y hardware usan frases semilla como mecanismo de recuperación.
Lo delicado: una frase semilla tiene el mismo poder que una clave privada. Cualquiera que la obtenga tendrá acceso total a tus fondos. Escribirla en un papel adhesivo o guardarla como captura de pantalla es tan riesgoso como enviar tu contraseña por correo. Y a diferencia de la clave privada, la frase semilla está formada por palabras comunes, lo que la hace más fácil de anotar, pero también más fácil de robar si no tienes cuidado. Para saber más sobre la relación técnica entre frases semilla y claves privadas, lee cómo crear una clave privada para una billetera cripto con y sin frase semilla.
Por qué nunca debes compartir tu clave privada
Este punto merece su propia sección porque es así de importante. Ninguna billetera, exchange ni equipo de soporte legítimo te pedirá jamás tu clave privada. Si alguien lo hace, ya sea por correo, chat, llamada de “soporte” o sitio web, es una estafa. Punto final.
Trucos comunes que usan los estafadores:
- Soporte falso pidiéndote “verificar” tu billetera
- Sitios web de phishing que imitan apps de billetera legítimas
- Mensajes directos en redes sociales ofreciendo ayuda con una transacción “atascada”
- Extensiones de navegador o apps diseñadas para robar datos de claves
Compartir tu clave privada, incluso una vez, significa perder el control de tu billetera para siempre. La blockchain es inmutable, así que si alguien usa tu clave para hacer una transacción, no se puede revertir.
¿Dónde y cómo deberías guardar una clave privada?
Aquí es donde la mayoría comete errores costosos. Esto es lo que debes evitar y lo que realmente funciona.
Qué NO hacer
- No la guardes en la nube (Google Drive, iCloud, Dropbox). Si tu cuenta se ve comprometida, tu clave también.
- No tomes capturas de pantalla ni la guardes en tu celular. Las fotos suelen sincronizarse automáticamente con la nube.
- No te la envíes por correo electrónico. El correo no es un medio seguro de almacenamiento.
- No la guardes en apps de notas. La mayoría se respaldan en la nube por defecto.
- No la almacenes en un exchange centralizado. Cuando tu cripto está en un exchange, confías la custodia a la plataforma. Ellos tienen las claves, no tú.
- No la escribas en formularios o sitios web a menos que estés 100% seguro del origen.
Qué sí funciona
Las billeteras de hardware son el estándar de oro. Una billetera de hardware es un dispositivo físico que almacena tu clave privada fuera de línea, así nunca queda expuesta a internet ni al mundo plagado de malware de los dispositivos conectados. Tu clave vive dentro del chip seguro del dispositivo y firma transacciones localmente, sin salir nunca del dispositivo.
Las placas metálicas para respaldar frases semilla valen la pena si usas una billetera basada en frase semilla. El papel puede degradarse, quemarse o mojarse. Grabar tu frase semilla en acero es mucho más duradero, y almacenarla en varios lugares seguros es ideal para respaldos. Tener una copia en casa y otra en una caja de seguridad es una estrategia razonable para guardar frases semilla.
Billeteras calientes vs. billeteras frías: resumen rápido
Escucharás estos términos al hablar de seguridad de claves privadas.
Hot wallets están conectadas a internet, como extensiones de navegador tipo MetaMask, apps móviles o cuentas en exchanges. Son convenientes para transacciones frecuentes, pero están más expuestas a hackeos, phishing y malware.
Cold wallets (or cold storage) mantienen tu clave privada completamente fuera de línea. Las billeteras de hardware entran en esta categoría. El punto en contra es que son un poco menos prácticas para uso inmediato, pero la ventaja en seguridad es enorme.
Para cualquier monto mayor al que usas para trading frecuente, el almacenamiento en frío es la opción más inteligente.
Cómo Tangem Wallet resuelve el problema de la clave privada
La mayoría de la complejidad en la seguridad de claves privadas se reduce a una cuestión fundamental: la clave debe existir en algún lugar, y donde exista, puede ser expuesta o perderse. Los métodos tradicionales te obligan a memorizar una frase semilla (riesgoso si se anota sin cuidado), guardar la clave en software (vulnerable a malware) o confiar en un tercero como un exchange (no tienes el control real).
La clave nunca sale de la tarjeta
Tangem es una billetera de hardware con formato de tarjeta de crédito. Al configurarla por primera vez, el chip de la tarjeta genera una clave privada usando un generador de números aleatorios verdaderos (TRNG) certificado, integrado en el propio chip. La clave se almacena exclusivamente dentro de ese elemento seguro y nunca sale de la tarjeta bajo ninguna circunstancia. Ni siquiera Tangem puede acceder a ella. Ni si la tarjeta es robada. Ni si contactas al soporte. La arquitectura impide físicamente la extracción.
El chip es un elemento seguro de Samsung Semiconductor certificado EAL6+, el mismo estándar de seguridad usado en pasaportes internacionales y sistemas bancarios. Las firmas independientes Kudelski Security y Riscure auditaron el firmware de Tangem y confirmaron que no existen puertas traseras, vulnerabilidades ni formas de comprometer la clave.
No requiere frase semilla (por defecto)
Aquí Tangem se diferencia de la mayoría. La configuración por defecto no requiere frase semilla. En su lugar, puedes respaldar tu clave privada clonándola en dos o tres tarjetas Tangem mediante un proceso cifrado y autenticado mutuamente. Sin texto plano. Sin palabras escritas en papel. Sin riesgo de phishing. Cada tarjeta del set otorga acceso idéntico a tus fondos, como tener tres llaves iguales para la misma bóveda. Si pierdes una, las otras siguen funcionando. Puedes guardarlas en lugares distintos para mayor protección.
Si prefieres una frase semilla tradicional, Tangem permite importarla. La frase se convierte en una clave privada y se almacena en el chip, pero ten en cuenta que las frases semilla son un eslabón más débil: pueden ser fotografiadas, copiadas o encontradas. El modo sin frase semilla es, en realidad, más seguro.
Firmas transacciones acercando tu teléfono
Para enviar cripto, abres la app de Tangem en tu celular, preparas la transacción y acercas la tarjeta usando NFC. La tarjeta firma la transacción internamente y solo devuelve la firma digital a la app. La clave privada permanece dentro del chip en todo momento.
Este diseño elimina los vectores de ataque más comunes: no hay software de escritorio, ni conexión USB, ni ingreso de frase semilla en una computadora potencialmente comprometida, ni sincronización en la nube. Como Tangem no tiene pantalla, verificas los detalles de la transacción en tu celular, no en la tarjeta, lo que significa que dependes de la pantalla de tu teléfono para revisar los datos. Es un compromiso real, pero para la gran mayoría que solo busca almacenamiento seguro y simple, es una decisión razonable.
Pensada para personas reales, no solo expertos
La mayoría de las billeteras de hardware tienen una curva de aprendizaje. Tangem es realmente diferente. Cabe en tu bolsillo como una tarjeta, no necesita recargarse, funciona con cualquier smartphone compatible con NFC y puedes configurarla en minutos sin experiencia técnica.
No busca ser la billetera más compleja del mercado, sino la que la mayoría realmente usará correctamente, lo que en seguridad suele ser más importante que la protección teórica máxima, y además es muy asequible para cualquier persona. Para ver en detalle cómo Tangem gestiona los respaldos de claves, revisa cómo Tangem Wallet respalda las claves privadas.
Errores comunes con claves privadas y cómo evitarlos
Mistake | Why It's Dangerous | Better Approach |
Guardar la clave digitalmente en el celular | La sincronización en la nube la expone | Billetera de hardware o almacenamiento cifrado fuera de línea |
Usar un exchange como billetera | El exchange controla tu clave | Billetera de autocustodia |
Compartir la clave con “soporte” | Táctica clásica de estafa | Los servicios legítimos nunca la piden |
Un solo lugar de respaldo | Robo, incendio o inundación pueden destruirla | Respaldo en varios lugares geográficos |
Escribir la frase semilla en un sitio web | Puede ser un sitio de phishing | Nunca ingreses frases semilla en línea |
Usar un generador de números aleatorios débil | Los atacantes pueden descifrar claves predecibles | Usa billeteras de hardware con TRNG certificado |
Reflexión final
La clave privada es la información más importante en tu vida cripto. Es lo que prueba que eres dueño de tus fondos y te permite moverlos. Si la pierdes, pierdes los fondos. Si la compartes, alguien puede robarla. Si la almacenas sin cuidado, una sola brecha puede dejarte sin nada.
La buena noticia es que proteger una clave privada no tiene que ser complicado. Herramientas como Tangem Wallet han simplificado el problema eliminando la frase semilla de la ecuación y manteniendo la clave bloqueada dentro de un chip de hardware certificado, todo en algo lo bastante pequeño para llevar en tu billetera junto a tu identificación. Entender cómo funcionan las claves privadas es el primer paso. Proteger la tuya correctamente es el segundo; ambos importan. Para más sobre buenas prácticas de seguridad de claves privadas, lee cómo almacenar y usar una clave privada de forma segura.
Preguntas frecuentes sobre claves privadas: pérdida, adivinanza y contraseñas
-
Pierdes para siempre el acceso a los fondos de esa billetera. No hay opción de recuperación, ni atención al cliente que pueda ayudarte, ni forma de revertirlo, por lo que una copia de seguridad segura es imprescindible.
-
En teoría, sí. En la práctica, es funcionalmente imposible. Una clave privada de Bitcoin tiene 2^256 combinaciones posibles, un número que supera con creces la cantidad de átomos del universo observable. Un superordenador funcionando eternamente no podría descifrarla por fuerza bruta.
-
No. La contraseña o el PIN de tu billetera protege el acceso a la app o al dispositivo de la billetera. Tu clave privada es la clave criptográfica que realmente controla tus fondos en la blockchain. Son cosas distintas.
-
Sí. La mayoría de las billeteras modernas generan muchos pares de claves a partir de una sola frase de recuperación mediante una estructura de billetera HD (Hierarchical Deterministic). Cada dirección de blockchain que uses tiene su propio par de claves, todos derivados de una clave maestra.
-
Una frase de recuperación es una copia de seguridad legible por humanos que puede regenerar tu clave privada (y todas las claves derivadas). Una clave privada es el valor criptográfico real que se usa para firmar transacciones. La frase de recuperación genera la clave privada y la clave privada controla tus fondos. Debes proteger ambas con el mismo cuidado.
-
Es cómodo, pero el exchange tiene tu clave privada, no tú. Esto significa que confías tus fondos a ellos. Los exchanges pueden ser hackeados, quebrar o congelar los retiros. Para cantidades importantes, la autocustodia con una billetera de hardware es más segura.
-
Es una frase popular en el mundo cripto que resume una verdad sencilla: si no tienes la clave privada, no eres realmente dueño de las criptomonedas. Tienes un derecho frente a quien la tiene, pero no las controlas directamente.
-
Tangem genera la clave privada dentro del chip seguro de la tarjeta mediante un generador de números aleatorios por hardware. La clave nunca sale del chip. La copia de seguridad se realiza clonando la clave en tarjetas Tangem adicionales a través de una conexión cifrada; no interviene ninguna frase de recuperación y no hay posibilidad de interceptación en texto plano.
-
No. La clave privada se guarda dentro del elemento seguro de la tarjeta y físicamente no se puede extraer; ni Tangem, ni un ladrón, ni nadie. Dos auditorías de seguridad independientes lo han verificado.
-
Si tienes una tarjeta de respaldo (Tangem vende sets de 2 y 3 tarjetas), sigues teniendo acceso completo a tus fondos. Si pierdes todas las tarjetas sin copia de seguridad, pierdes el acceso a esa billetera, por eso recomendamos encarecidamente la configuración de copia de seguridad con varias tarjetas.