Güçlü çevrimiçi güvenliğin önemi, hayatımızın giderek daha fazlası internete taşındıkça, her zamankinden daha kritik hâle geldi. Örneğin, bu makalenin yazarı farklı yazım araçlarına giriş yapmalı ve gününün çoğunu internette araştırma ve bilgi toplama ile geçiriyor. To perform their tasks, they must share sensitive information online, like emails, phone numbers, IDs, or credit card numbers.
Ancak, ilk savunma hattı genellikle kullanıcı adı ve parola olur; bunlar ise siber saldırılara ve veri ihlallerine karşı savunmasızdır. İşte bu noktada iki faktörlü kimlik doğrulama (2FA), bu tehditlere karşı güçlü bir engel olarak öne çıkar.
İki faktörlü kimlik doğrulama (2FA), geleneksel parola modelinin ötesine geçen ve ek bir güvenlik katmanı sunan önemli bir güvenlik teknolojisidir.
Temelde, 2FA çevrimiçi varlığımız ile onu kötüye kullanmak isteyen tehditler arasında bir bariyer oluşturur.
İki Faktörlü Kimlik Doğrulama (2FA) Nedir?
2FA, sisteme erişim izni vermeden önce kimliğinizi doğrulayan çok katmanlı bir güvenlik mekanizmasıdır. Geleneksel kullanıcı adı ve parolanın aksine, 2FA iki farklı kimlik doğrulama yöntemi ister ve böylece ek bir güvenlik katmanı sunar:
1. Parola
Parolanız, dijital kimliğinizin ilk savunma hattı olarak görev yapar ve bir kapı bekçisi gibi davranır.
2. Kod İkinci faktör, yalnızca yetkili kullanıcının sahip olduğu harici bir unsuru devreye sokar. Bu unsur şunlardan biri olabilir:
Akıllı telefon gibi fiziksel bir cihaz veya YubiKey, RSA SecurID tokenları ya da Titan Security Key gibi donanım anahtarları.
Authenticator uygulaması tarafından üretilen tek seferlik kod.
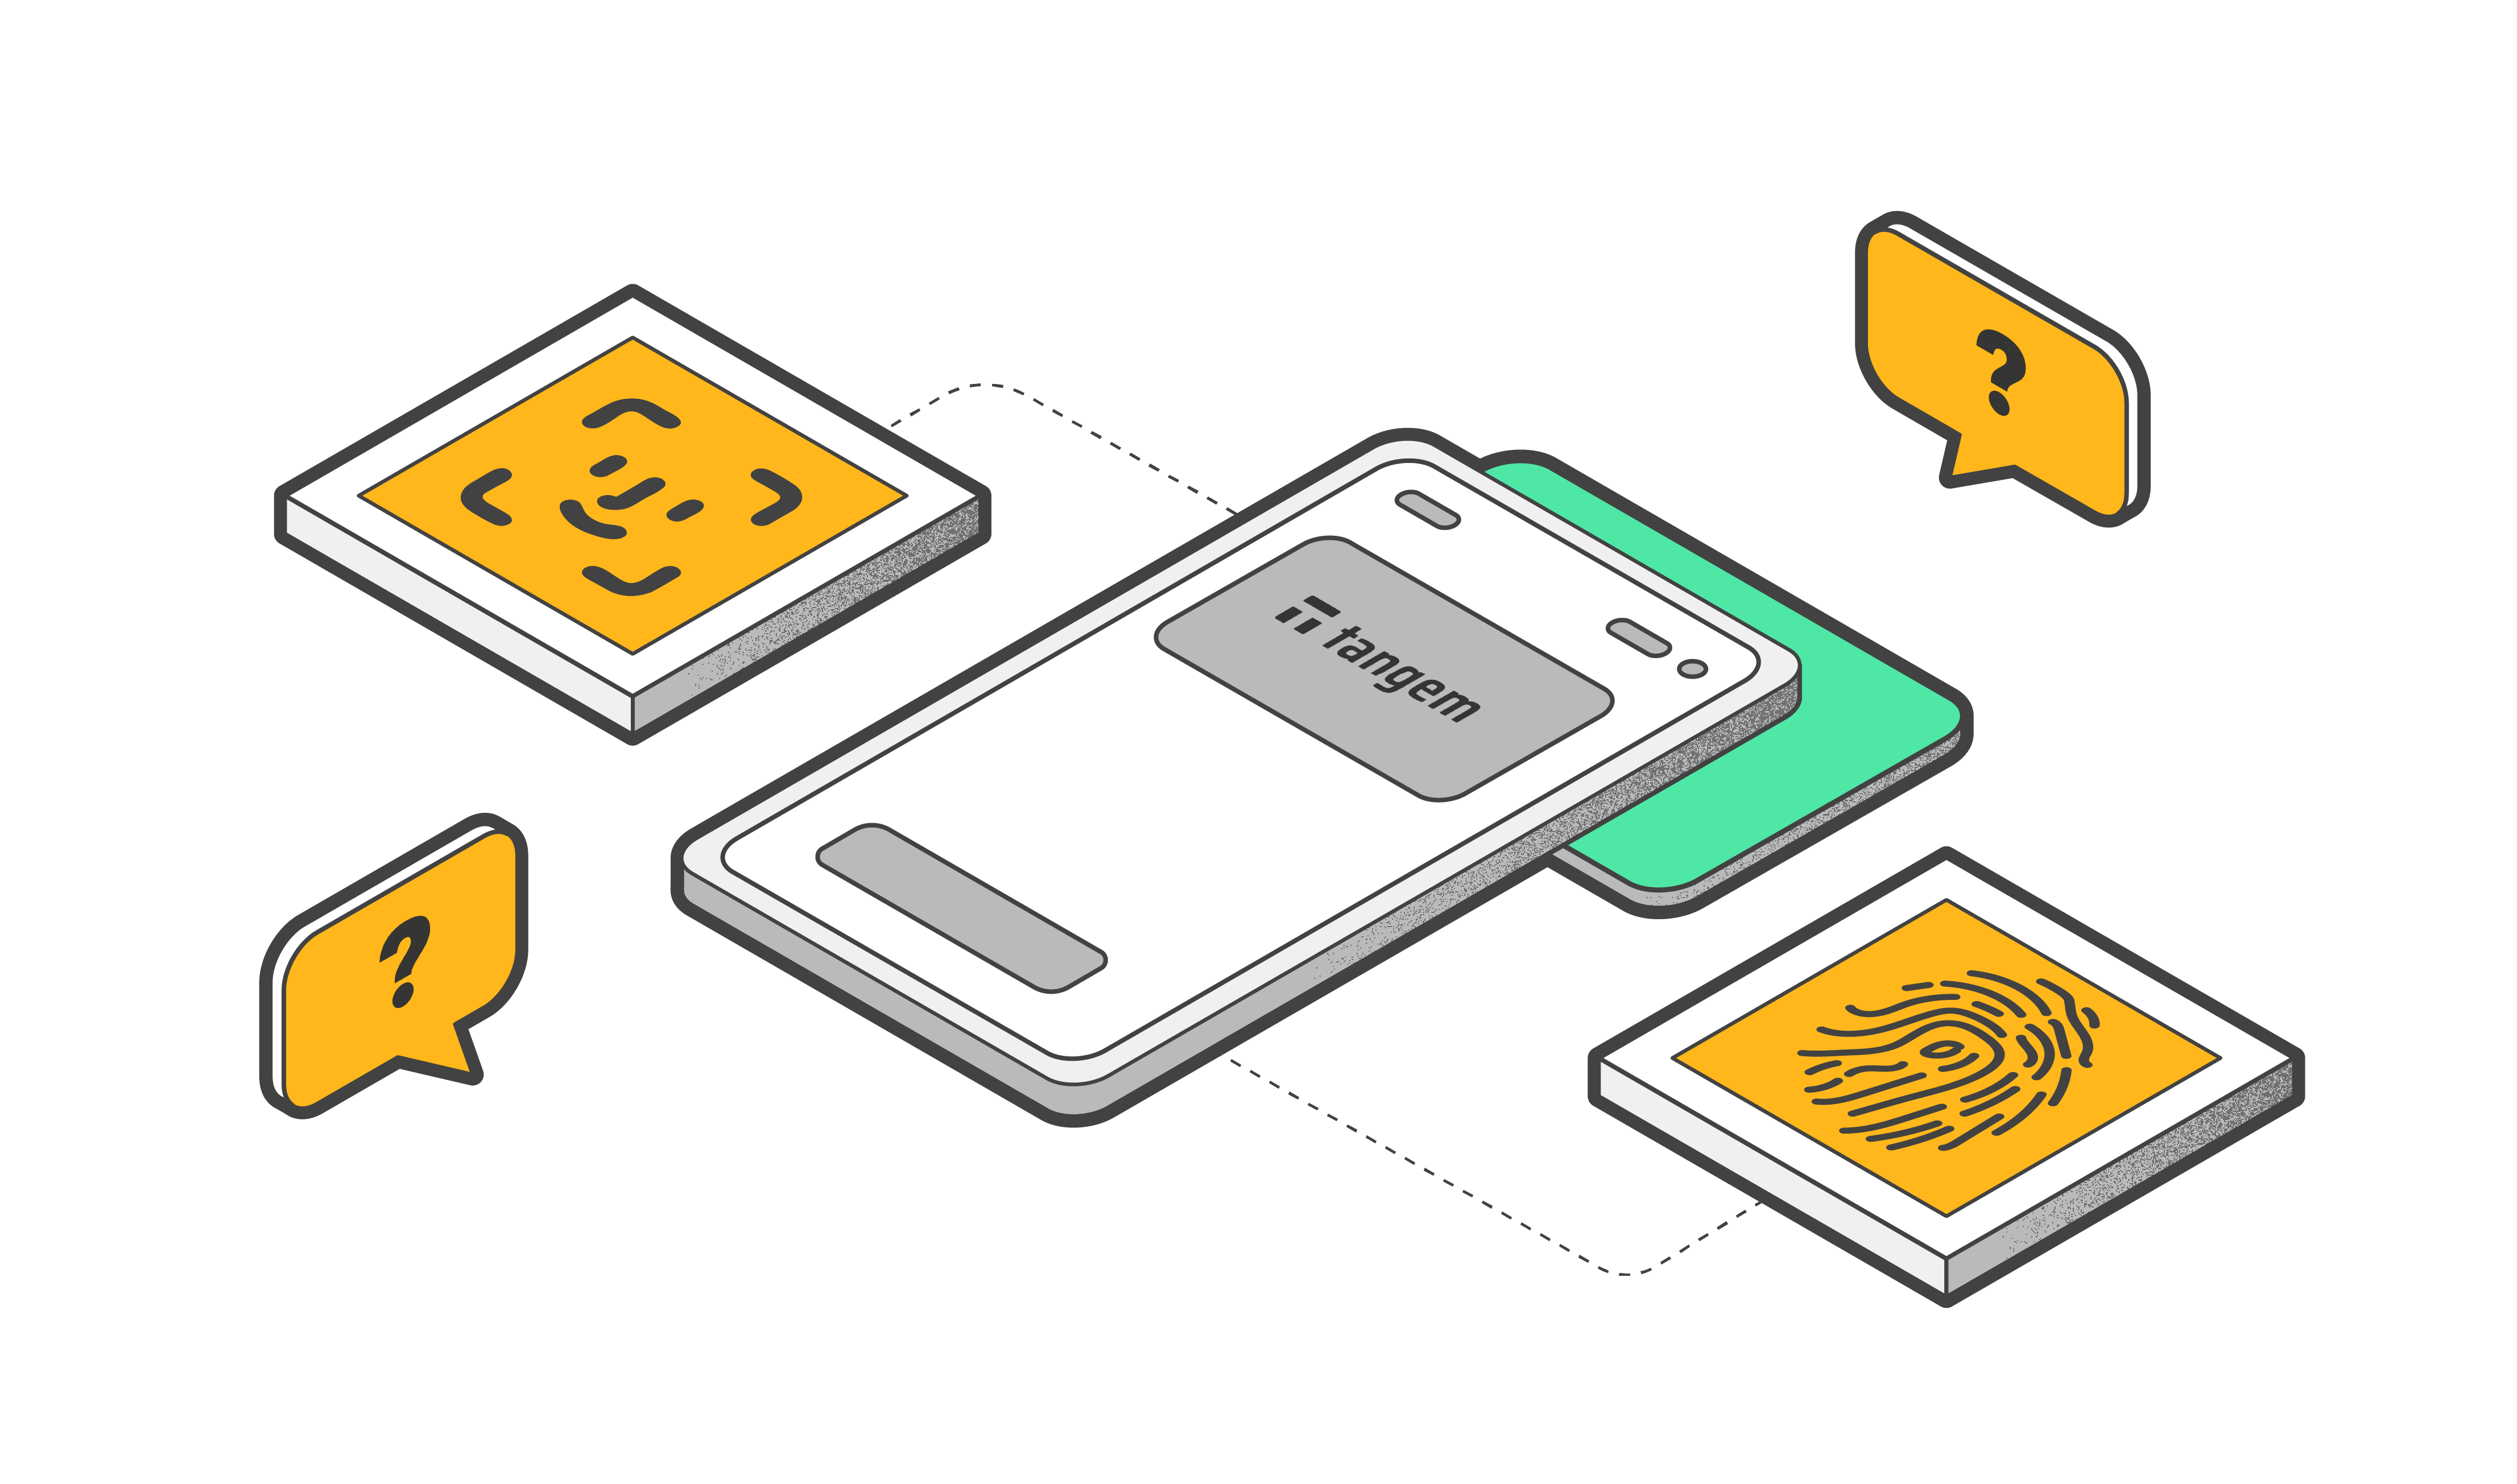
Parmak izi veya yüz tanıma gibi biyometrik veriler.
2FA, bu iki faktörü birleştirerek yetkisiz erişimlere karşı güçlü bir savunma oluşturur. Kötü niyetli kişiler parolanızı ele geçirse bile, hesabınıza erişmek için her zaman ikinci faktöre ihtiyaç duyarlar.
Neden İki Faktörlü Kimlik Doğrulama Kullanmalısınız?
Parolalar uzun süredir yaygın bir kimlik doğrulama yöntemi olsa da, ciddi sınırlamalara sahiptir. Özellikle brute force saldırıları gibi yöntemlerle, saldırganlar farklı parolaları deneyerek erişim sağlamaya çalışabilirler.
Çoğu kişi zayıf veya tahmin edilmesi kolay parolalar kullanır ve bu da güvenliği riske atar. Ayrıca, veri ihlallerinin artması ve aynı parolaların birden fazla çevrim içi hizmette kullanılması, parolaların güvenliğini daha da azaltmaktadır.
2FA Hangi Alanlarda Kullanılır?
İşte en yaygın 2FA uygulama alanları:
Email addresses: Gmail, Outlook ve Yahoo, gelen kutunuzu yetkisiz erişime karşı korumak için 2FA seçenekleri sunar.
Sosyal medya platformları Facebook, X (eski adıyla Twitter) ve Instagram, kullanıcıların profillerini iki faktörlü kimlik doğrulama ile güvenceye almalarını teşvik eder.
Finansal hizmetler Bankalar ve finans kuruluşları, çevrim içi bankacılık işlemlerini korumak için sıklıkla 2FA kullanır.
E-ticaret Amazon ve eBay gibi platformlar, ödeme bilgilerinizi korumak için 2FA seçenekleri sunar.
İş ve kurumsal ortamlar Birçok işletme, hassas kurumsal verileri ve hesapları korumak için iki faktörlü kimlik doğrulama kullanır.
2FA, çevrim içi etkileşimlerde güvenliği artıran yaygın ve gerekli bir özellik hâline gelmiştir.
2FA Türleri ve Artı/Eksi Yönleri
İki Faktörlü Kimlik Doğrulamanın (2FA) çeşitli türleri vardır ve her birinin avantajları ile dezavantajları bulunur.
1. SMS tabanlı 2FA
Bu yöntemin avantajı, neredeyse herkesin SMS alabilen bir cep telefonuna sahip olması nedeniyle kolay kullanıma sahip olmasıdır. Parolanızı girdikten sonra, kayıtlı telefonunuza SMS ile tek seferlik bir kod gönderilir. Ek donanım veya uygulama gerektirmemesi de önemli bir kolaylıktır.
Ancak, SIM kart değişimi saldırılarına karşı savunmasızdır; bir başkası telefon numaranızı ele geçirip SMS'lerinizi alabilir. Ayrıca, zayıf şebeke çekiminde SMS iletimi gecikebilir veya başarısız olabilir.
2. Authenticator uygulamaları
Google Authenticator ve Authy gibi uygulamalar, internet bağlantısına gerek kalmadan zaman tabanlı tek seferlik şifreler (OTP) üretir.
Avantajları arasında çevrimdışı kullanım (internet olmasa bile erişim) ve birden fazla hesap için tek uygulama ile OTP üretme imkânı bulunur.
Dezavantajı ise, kurulumun SMS tabanlı 2FA'ya göre biraz daha karmaşık olmasıdır. Ayrıca, uygulamanın akıllı telefonunuza veya başka bir cihaza kurulması gerekir.
3. Fiziksel token ile 2FA
Donanım tokenları, tek seferlik şifreler (OTP) üreten fiziksel cihazlardır. YubiKey, RSA SecurID tokenları ve Titan Security Key gibi örnekler mevcuttur.
Bu donanım tokenları genellikle anahtarlık boyutunda veya USB benzeri küçük ve taşınabilir cihazlardır. Kimlik doğrulama için kullanıcıların bu cihazları yanında taşıması gerekir.
Avantajı, çevrimdışı olmaları nedeniyle çevrim içi saldırılara karşı çok yüksek güvenlik sunmalarıdır. Ayrıca, bu cihazların pil ömrü genellikle yıllarca sürer.
Dezavantajı ise, kullanıcıların bu cihazları satın alması gerekmesidir. Ayrıca, kaybolabilir veya zarar görebilirler; bu durumda yenisini almak gerekir.
4. 2FA biyometri
Biyometrik 2FA, parmak izi veya yüz tanıma gibi benzersiz fiziksel özelliklerle kimlik doğrulama sağlar. Yüksek doğruluk ve kullanıcı dostu olması, kodları hatırlamak istemeyenler için avantaj sağlar.
Dezavantajı ise, biyometrik verilerin kötüye kullanılmasını önlemek için güvenli şekilde saklanması gerekliliğidir. Ayrıca, biyometrik sistemler zaman zaman hata yapabilir.
5. E-posta tabanlı 2FA
E-posta tabanlı iki faktörlü kimlik doğrulamada, kayıtlı e-posta adresinize tek seferlik bir kod gönderilir. Çoğu kullanıcı bu yönteme aşinadır ve ek uygulama veya cihaz gerekmez. Ancak, e-posta hesabının ele geçirilmesi 2FA'nın güvenliğini riske atabilir. Ayrıca, e-posta iletimi zaman zaman gecikebilir.
En Uygun 2FA Türü Nasıl Seçilir?
Bir 2FA yöntemi seçerken ihtiyaç duyulan güvenlik seviyesi, kullanıcı kolaylığı ve kullanım alanı dikkate alınmalıdır. Finansal işlemler veya kripto para borsası hesapları gibi yüksek güvenlik gerektiren durumlarda donanım tokenları veya authenticator uygulamaları tercih edilebilir.
Erişilebilirliğin ön planda olduğu durumlarda SMS veya e-posta tabanlı 2FA daha uygun olabilir. Biyometri ise dahili sensöre sahip cihazlarda idealdir; fakat gizlilik ve veri güvenliği ön planda tutulmalıdır.
2FA Kurulumu: Adım Adım Rehber
Farklı platformlarda İki Faktörlü Kimlik Doğrulama (2FA) kurulumunu adım adım inceleyelim. Adımlar platforma göre değişebilir, ancak temel mantık aynıdır.
2FA yöntemini belirleyin.
Kullanacağınız platforma ve tercihinize göre en uygun 2FA yöntemini seçin: SMS tabanlı, authenticator uygulaması, donanım tokenı veya biyometri. Authenticator uygulaması veya donanım tokenı tercih ediyorsanız, önce bunları indirmeniz, kurmanız veya satın almanız gerekir.
Hesap ayarlarından iki faktörlü kimlik doğrulamayı etkinleştirin. 2FA'yı etkinleştirmek istediğiniz platform veya hizmette hesap ya da güvenlik ayarlarına gidin. İki Faktörlü Kimlik Doğrulama seçeneğini bulun ve aktif edin.
Yedekleme yöntemi seçin. Birçok platform, ana 2FA yöntemine erişiminizi kaybetmeniz durumunda yedekleme seçenekleri sunar. Yedek kodlar veya ikincil authenticator uygulamaları gibi yöntemleri kullanabilirsiniz.
Kurulum talimatlarını dikkatlice takip edin. Seçtiğiniz 2FA yöntemi için kurulum talimatlarını uygulayın. Authenticator uygulamasıyla QR kod tarama, SMS tabanlı 2FA için telefon numarasını eşleştirme veya donanım tokenı kaydı gibi adımlar olabilir. Kurulumu, tercih ettiğiniz 2FA yönteminin verdiği doğrulama kodunu girerek tamamlayın.
Yedek kodları güvenli şekilde saklayın Yedek kodlar aldıysanız, bunları güvenli ve erişilebilir bir yerde, tercihen çevrimdışı olarak saklayın. Yazdırabilir veya kâğıda yazıp güvenli bir yerde tutabilirsiniz. Ana 2FA yöntemine erişiminizi kaybederseniz bu kodları kullanabilirsiniz.
2FA'yı kurduktan sonra, onu etkin şekilde kullanmak ve yedek kodlarınızın güvenliğini sağlamak için dikkatli olmalısınız.
2FA'yı Etkili Kullanmanın Yolları
2FA'yı kurmak, hesaplarınızı korumada sadece ilk adımdır. Kullanırken en iyi uygulamalara uymanız gerekir.
Bunlar arasında authenticator uygulamanızı güncel tutmak, tüm uygun hesaplarda 2FA'yı etkinleştirmek ve güçlü, benzersiz parolalar kullanmak yer alır.
Ayrıca, olası hatalara ve risklere karşı dikkatli olmalısınız. Bunlar şunları içerir:
OTP'lerinizi asla kimseyle paylaşmayın.
Kimlik avı (phishing) dolandırıcılıklarına karşı dikkatli olun.
Aldığınız taleplerin meşruiyetini her zaman doğrulayın.
Bir 2FA cihazınızı kaybederseniz, hemen erişimi iptal edin ve tüm hesaplarınızda 2FA ayarlarınızı güncelleyin.
Son Düşünceler
2FA bir seçenek değil, zorunluluktur. Güvenlik ihlalleri ve her gün yaşanan kayıplar, tüm hesaplarınızda İki Faktörlü Kimlik Doğrulama (2FA) kullanmanız gerektiğini açıkça gösteriyor. Özellikle finansal ve yatırım hesaplarınızı, kripto varlıklarınızı korumak için 2FA büyük önem taşır.
Bilgisayarınızı açın, telefonunuzu elinize alın veya bir donanım tokenı satın alın ve hemen 2FA kurulumunu yapın. Bu araç, dijital güvenliğinizin kontrolünü size verir ve değerli varlıklarınızı korur.
Eğer zaten 2FA kullanıyorsanız, çevrim içi güvenliğin sürekli bir süreç olduğunu unutmayın. Gelecekte yeni teknolojiler ve saldırı yöntemleri ortaya çıkacaktır. Güvende kalmak için bilgili ve dikkatli olmalısınız.
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Tangem'in ihtiyaçlarınıza uygun olup olmadığını yapay zekâya sorun
Güvenliğimizin ve kullanım kolaylığımızın benzersiz kullanım senaryolarınıza uygun olup olmadığını öğrenmek için Tangem cüzdanını yapay zekâ ile araştırın
Or open it in
Still deciding?
Explore the basics, compare your options, or save when you’re ready to get Tangem.