


Neden Değiştirilemez (İmmutable) Firmware Kriptonuz İçin En Güvenli
Donanım cüzdanlarında neden güncellenebilir firmware’e karşı olduğumuzu açıklıyoruz.
Bu makale aşağıdaki dillerde mevcuttur:
- Donanım cüzdanlarında firmware nedir?
- Değiştirilemez firmware hangi risklere karşı koruma sağlar?
- Güncelleme mekanizmaları nasıl saldırı yüzeyi oluşturur?
- Güncellenebilir firmware’in belgelenmiş riskleri
- Dark Skippy: firmware tabanlı saldırılara bir örnek
- Açık kaynak firmware’e karşı argüman
- Tangem’in değiştirilemez firmware mimarisi
- Ledger’ın iddialarına yanıt
- Bağımsız denetim zaman çizelgesi
- Kaynaklar
Firmware, donanım cüzdanının çipine gömülü temel yazılımdır. Tüm kritik işlemleri yönetir: özel anahtarların nasıl üretildiği, saklandığı ve işlemlerin imzalanmasında nasıl kullanıldığı gibi. Firmware, cihazın en derin seviyesinde çalışır ve özel anahtarların bulunduğu güvenli elemana doğrudan erişime sahiptir; bu nedenle bütünlüğü hayati önem taşır. Firmware’in tehlikeye girmesi halinde sonuçlar çok ağır ve çoğu zaman geri döndürülemez olur.
Bu makale, donanım cüzdanlarında firmware yönetimine dair iki rakip yaklaşımı kapsamlı şekilde inceler: güncellenebilir ve değiştirilemez (immütabl) firmware. Belgelenmiş güvenlik açıklarını ele alır, yeni ortaya çıkan saldırı yöntemlerini analiz eder ve immütabl firmware’in sınırlarıyla ilgili sektördeki son iddialara doğrudan yanıt verir.
Donanım cüzdanlarında firmware nedir?
Firmware, donanım cüzdanının çipine doğrudan gömülü, özel amaçlı düşük seviyeli yazılımdır. Cihazın işletim sistemi gibi çalışır; ancak bilgisayar ya da akıllı telefondaki yazılımlara kıyasla çok daha kısıtlıdır. Firmware, özel anahtar üretimi, anahtar saklama, işlem imzalama ve yardımcı uygulamalarla iletişim gibi tüm güvenlik kritik işlevleri kontrol eder.
Normal uygulamalardan farklı olarak firmware, doğrudan donanım üzerinde çalışır ve güvenli elemana anında erişim sağlar. Bu özel konum, firmware’in bütünlüğünün önemini vurgular. Eğer firmware tehlikeye girerse, bir saldırgan cüzdanın en hassas bilgilerine erişim sağlayabilir.
Donanım cüzdanı üreticileri, firmware yönetiminde iki farklı yaklaşım benimsemiştir:
Güncellenebilir firmware: Üretici, kullanıcıların cihazlarına indirip yükleyebileceği yeni firmware sürümleri yayınlayabilir.
Değiştirilemez (immütabl) firmware: Firmware, üretim sırasında çipe bir kez yazılır ve sonrasında üretici, dış aktörler veya başka bir yöntemle değiştirilemez. Tangem’in kullandığı model budur.
İlk bakışta, güncellenebilir firmware’in açık avantajları vardır: güvenlik açıklarını yamalayabilme, yeni özellikler ekleyebilme ve tehditlere uyum sağlama. Ancak, güncelleme mekanizması beraberinde ciddi güvenlik riskleri getirir ve bu riskler avantajlarından ağır basar.
Değiştirilemez firmware hangi risklere karşı koruma sağlar?
Her güvenlik mimarisi bir tehdit modeliyle başlar: Sistemin hangi saldırıları önlemeye yönelik tasarlandığının, hangi riskleri kabul ettiğinin ve sorumluluğun katmanlar arasında nasıl dağıldığının resmi değerlendirmesi.
Güncellenebilir firmware, cihaz satıldıktan sonra bile kod aktarımına açık kalıcı bir kanal oluşturur. Bu kanal, meşru iyileştirmeler için tasarlanmış olsa da, cihazın ömrü boyunca kötü niyetli aktörler için açık bir saldırı yüzeyi de sunar.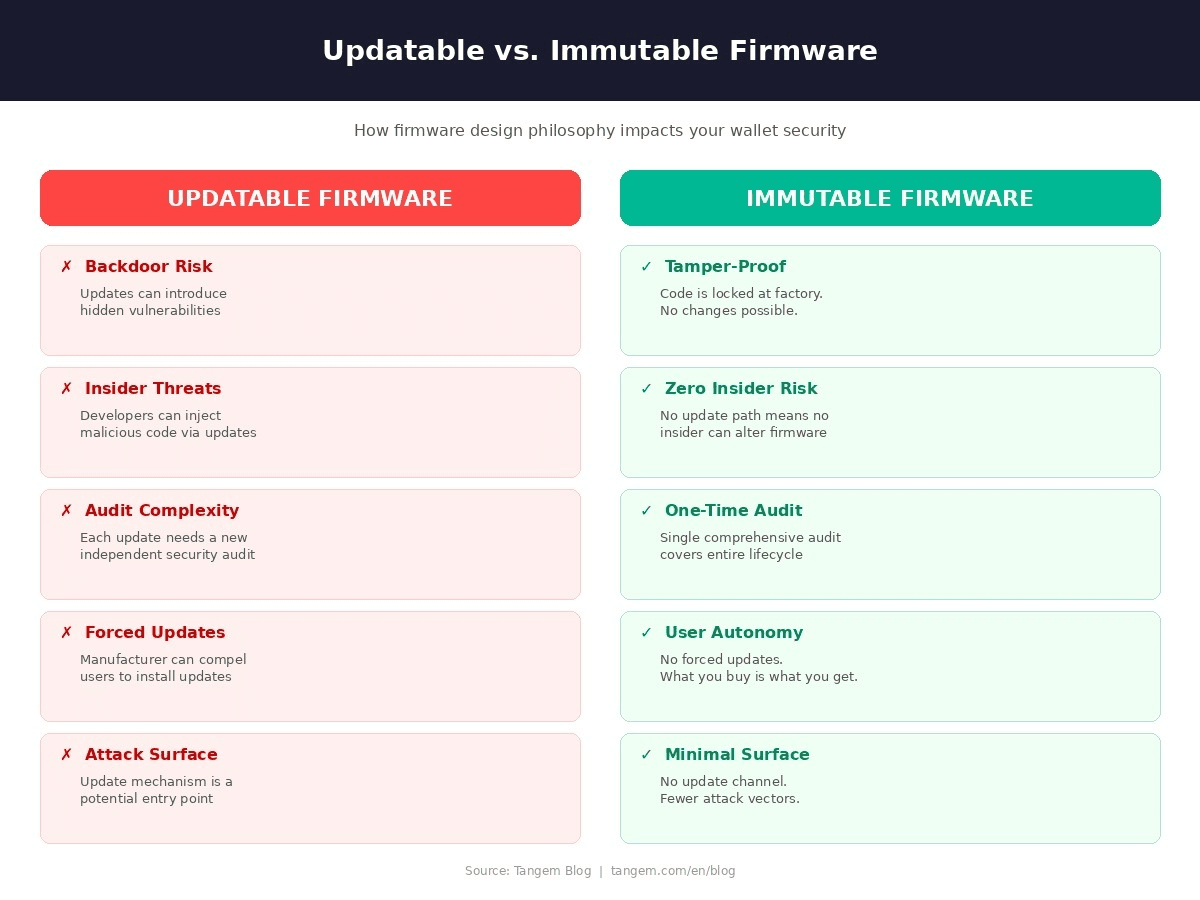
Değiştirilemez firmware, son kullanıcıya yönelik güvenli cihazlarda yaygın olarak kabul edilen tek yaklaşımdır. Saha ortamında kablosuz firmware güncellemesine izin veren hiçbir banka kartı veya e-pasaport yoktur. İki faktörlü ve çok faktörlü kimlik doğrulama sağlayan YubiKey de değiştirilemez firmware’e sahiptir. Çünkü güvenlik riskleri her zaman çok yüksektir.
Bu tehditleri sıralayalım:
1. İç tehditler
Firmware güncellemesi gönderebilen her kuruluş, kullanıcıların özel anahtarlarını kontrol eden kodu değiştirebilecek kişileri de istihdam eder. Kötü niyetli bir çalışan, ister maddi kazanç, ister ideolojik sebepler veya dış baskı nedeniyle olsun, bir güncellemeye arka kapı veya güvenlik açığı yerleştirebilir.
Siber güvenlik sektörü, son on yılda iç kaynaklı olaylarda istikrarlı bir artış olduğunu belgeledi. Donanım cüzdanlarında, tek bir kod yolunun tehlikeye girmesi milyonlarca dolarlık kullanıcı fonunu etkileyebilir; bu risk burada çok daha kritiktir.
2. Sosyal mühendislik
Firmware güncelleme hattının varlığı, sosyal mühendislik saldırıları için yüksek değerli bir hedef oluşturur. Saldırganlar, çalışanları kodu değiştirmeye, erişim bilgilerini paylaşmaya veya oltalama, kimliğe bürünme ya da sahte acil durum senaryoları yoluyla zararlı değişiklikleri onaylamaya ikna etmeye çalışabilir.
Tehdit ciddi şekilde arttı: 2025’in ilk çeyreğinde deepfake sesli oltalama saldırıları %1.600’den fazla yükseldi. Güncelleme mekanizması olan her şirket, bu gelişen taktiklere karşı sürekli savunma yapmak zorundadır.
3. Devlet baskısı ve düzenleyici zorlamalar
Bazı ülkelerde, yasalar devlet kurumlarının teknoloji şirketlerine uzaktan erişim veya gözetim yetenekleri eklemesini zorunlu kılmasına izin verir.
Bir donanım cüzdanı firmware güncellemelerini destekliyorsa, devlet üreticiden kullanıcı fonlarına arka kapı erişimi sağlayan bir güncelleme dağıtmasını talep edebilir.
Çalışanlar da devlet aktörleri, suç örgütleri veya düzenleyici kurumlar tarafından doğrudan baskı görebilir. Güncelleme mekanizması, bu tür zorlamaları mümkün kılan vektördür. Bu mekanizma olmadan, talep yerine getirilemez.
4. Yetersiz kalite güvencesi
Tüm firmware açıkları kötü niyetle ortaya çıkmaz. Aceleye getirilen geliştirme döngüleri, eksik kod incelemeleri ve yetersiz testler, güncellemelerin istemeden yeni güvenlik açıkları içermesine yol açabilir.
Üretici sık sık güncelleme yayınladığında, ister küçük yamalar, ister yeni özellikler veya arayüz değişiklikleri olsun, her sürümde istenmeyen bir güvenlik açığı oluşma olasılığı artar.
5. Denetim boşlukları
Firmware denetimi, bağımsız bir üçüncü taraf güvenlik firması tarafından kaynak kodunun, mimarinin ve geliştirme uygulamalarının kapsamlı şekilde incelenmesidir. Amacı, arka kapıların yokluğunu doğrulamak, kriptografik uygulama kalitesini değerlendirmek ve sektör güvenlik standartlarına uygunluğu kontrol etmektir.
Kapsamlı denetimler pahalı ve zaman alıcıdır, genellikle yüz binlerce dolara mal olur ve tamamlanması aylar sürer. Her firmware sürümü için bağımsız denetim yapmak çoğu üretici için ekonomik ve lojistik olarak mümkün değildir.
6. Tedarik zinciri riski
Firmware güncelleme süreci, yazılımın yazılması, gözden geçirilmesi, derlenmesi, kriptografik olarak imzalanması, sunucular üzerinden dağıtılması ve kullanıcının cihazına kurulması gibi karmaşık bir tedarik zinciri oluşturur.
Her aşama, potansiyel bir saldırı noktasıdır. Saldırganlar, derleme ortamını hedef alabilir, dağıtım kanalını kesebilir veya güncellemenin doğruluğunu onaylayan imzalama anahtarlarını ele geçirebilir. İçerden birinin yardımıyla, güncelleme aktarım sırasında değiştirilip tüm standart doğrulama kontrollerinden geçen zararlı firmware teslim edilebilir.
7. Kullanıcıya baskı
Güncellenebilir cüzdan üreticileri, genellikle yardımcı yazılımla uyumluluğu korumak için güncelleme yapılmasını zorunlu kılar. Güncellemeyi reddeden kullanıcılar, işlev kaybı veya bazı özelliklere erişimin kapanmasıyla karşılaşabilir.
Bu dinamik, kullanıcıları güncellemeleri bağımsız olarak doğrulanmamış olsa bile güvenmek zorunda bırakır. Değiştirilemez firmware bu bağımlılığı ortadan kaldırır. Cihaz, ömrü boyunca teslim edildiği haliyle çalışır; gelecekteki kod değişikliklerine bağlı değildir.
Güncelleme mekanizmaları nasıl saldırı yüzeyi oluşturur?
Firmware sorunlarını yamalamayı mümkün kılan mekanizmanın kendisi, cihazın ömrü boyunca kalıcı bir saldırı yüzeyi oluşturur.
Bir cihazın firmware güncellemesini kabul edebilmesi için şunları yapması gerekir:
- Harici kodu bir iletişim kanalı (USB, Bluetooth) üzerinden almak,
- Kodun doğruluğunu kriptografik imzalarla doğrulamak;
- Yeni kodu güvenli elemanın hafızasına yazmak ve mevcut firmware’in üzerine yazmak veya değiştirmek.
Güncelleme protokolü zayıfsa, yardımcı uygulama ile cihazın bootloader’ı arasındaki iletişim kanalı, USB veya Bluetooth taşıma katmanında ortadaki adam (man-in-the-middle) saldırılarıyla kesilebilir veya taklit edilebilir.
İmza doğrulaması, imzalama anahtarları sızdırılırsa veya doğrulama rutini voltaj bozulması gibi hata enjeksiyonu ile atlatılırsa aşılabilir.
Yazma işlemi ise, doğrulanan firmware’in gerçek flaş yazma adımı ile doğrulama adımı arasındaki süreçte zararlı kodla değiştirilmesi anlamına gelen TOCTOU (kontrol-zamanı/kullanım-zamanı) saldırılarına açıktır.
Bu yeteneklere sahip olmayan bir cihazda böyle saldırı yüzeyleri bulunmaz.
Güncellenebilir firmware’in belgelenmiş riskleri
Birçok belgelenmiş olay, firmware açıklarının donanım cüzdanlarını nasıl tehlikeye atabileceğini göstermiştir.
- Ledger Nano S MCU firmware değiştirme açığı (2018).
Güvenlik araştırmacısı Saleem Rashid, bir saldırganın Ledger Nano S firmware’ini değiştirebileceğini ve zararlı bir sürüm yükleyerek özel anahtarları dışarı sızdırabileceğini gösterdi. Değiştirilmiş firmware’i cüzdana yüklemeyi başardı ve cihaz bir sonraki kez kullanıldığında kullanıcının özel anahtarlarını ortaya çıkardı.
Ayrıca, mağdurun bilgisayarına zararlı yazılım yükleyerek firmware’in uzaktan yüklenmesinin de mümkün olduğunu, yazılımın kullanıcılara “arızalı” cüzdan firmware’ini güncellemeleri için uyarı verebileceğini iddia etti. Ledger, sorunu gidermek için 1.4.1 firmware güncellemesini yayınladı.
- Ledger Recover tartışması (2023).
Ledger’ın 2.2.1 sürümlü firmware’i, Secure Element’ten seed phrase verisi çıkarıp harici taraflara iletebilen yeni bir kurtarma özelliği ekledi. Hizmetin kullanıma sunulması, Ledger firmware’inin teknik olarak seed phrase bilgisini çıkarıp iletebildiğini gösterdi.
Bu yetenek, kullanıcı hizmete abone olmasa bile güncellenmiş firmware’e sahip tüm cihazlarda mevcuttur. Kullanıcılar, bunun Ledger’ın daha önce Secure Element’ten özel anahtarların çıkarılamayacağı yönündeki açıklamasıyla doğrudan çeliştiğini belirtti.
- Blockstream Jade firmware oltalama kampanyası (2025).
Blockstream, Jade donanım cüzdanı sahiplerini hedef alan sahte firmware güncelleme e-postaları yoluyla yürütülen bir oltalama kampanyası hakkında acil güvenlik uyarısı yayınladı. Sahte e-postalar, kullanıcıları firmware güncellemelerini indirmeleri için zararlı bağlantılara tıklamaya yönlendiren meşru Blockstream iletişimi gibi görünüyordu. Kurulan sahte firmware, yüklendikten sonra fonları saldırgana ait adreslere yönlendirmiş olabilir.
- Ledger Nano X cüzdanlarında tedarik zinciri saldırıları.
Kraken Security Labs, Ledger Nano X cüzdanlarına bağlı bilgisayarların kontrolünü ele geçirip zararlı yazılım yükleyebilecek saldırıları tespit etti. Bu senaryoda, güvenli olmayan işlemciye hata ayıklama protokolüyle müdahale edilerek cihaz bir giriş aygıtı (ör. klavye) gibi davranacak şekilde firmware değiştirilebiliyor ve ardından kullanıcının bilgisayarına zararlı tuş vuruşları gönderilebiliyor.
Ledger Nano X, güvenli olmayan işlemcisinde hata ayıklama fonksiyonu etkin olarak gelir; bu özellik, cihazda ilk uygulama (ör. Bitcoin uygulaması) yüklendiğinde devre dışı bırakılır. Ancak herhangi bir uygulama yüklenmeden önce, cihaza zararlı firmware yeniden yüklenebilir ve ana bilgisayarı “BadUSB” ve “Rubber Ducky” saldırılarına benzer şekilde tehlikeye atabilir.
Dark Skippy: firmware tabanlı saldırılara bir örnek
Ağustos 2024’te açıklanan Dark Skippy saldırısı, bugüne kadar tespit edilen en teknik açıdan gelişmiş firmware tabanlı tehditlerden biridir. Tehlikeye giren firmware’in donanım cüzdanı kullanıcıları için ne kadar ciddi risk oluşturduğunu gösterir.
Teknik özet
Dark Skippy, kriptografik işlem imzalama sırasında kullanılan nonce üretim sürecini hedefler. Normalde bir donanım cüzdanı, her işlem imzaladığında rastgele bir sayı (nonce) üretir. Bu rastgelelik, imza şemasının güvenliği için zorunludur. Saldırı dört aşamada ilerler:
Firmware’in ele geçirilmesi: Zararlı firmware, değiştirilmiş bir güncelleme, tedarik zinciri saldırısı veya fiziksel erişim yoluyla cihaza yüklenir.
Nonce manipülasyonu: Tehlikeye giren firmware, rastgele nonce üretmek yerine, kullanıcı seed phrase’inin bir kısmından türetilen zayıf ve belirli nonce’lar üretir.
Veri sızdırma: Kullanıcı bir işlem imzaladığında, seed phrase’in parçaları imza içine gömülür ve blokzincire yayınlanır.
Seed’in yeniden oluşturulması: Saldırgan, blokzincirdeki ilgili imzaları izleyerek, halka açık nonce verisinden orijinal seed phrase’i Pollard’s Kangaroo algoritması ile hesaplar.
Sonuçlar
Nonce tabanlı veri sızdırma saldırılarının önceki türlerinde yeterli veri çıkarmak için onlarca imzalı işlem gerekirdi. Dark Skippy, yalnızca 2 işlemle tüm seed phrase’i çıkarabilir. Tehlikeye giren bir cihazın tek kullanımı, cüzdanın tamamen boşaltılması için yeterlidir.
Bu saldırı ayrıca tespit edilmesi son derece zordur. Tehlikeye giren imzalar, kullanıcı için meşru imzalardan ayırt edilemez. Hata mesajı, görsel anormallik veya davranışsal bir uyarı yoktur. Sızdırma sessizce gerçekleşir ve mağdurlar, fonları aktarılana kadar ihlali fark etmeyebilir.
Açıklamadan sorumlu araştırmacılar (Frostsnap ekibinden Lloyd Fournier ve Nick Farrow ile ZeroSync’ten Robin Linus), Mart 2024’te bulgularını yayınlamadan önce 15’ten fazla donanım cüzdanı üreticisini özel olarak bilgilendirdi. Bu makalenin yazıldığı sırada Dark Skippy’nin gerçek saldırıda kullanıldığına dair bir bulgu yoktur; ancak kanıt kodu tamamen işlevseldir ve halka açık olarak paylaşılmıştır.
Açık kaynak firmware’e karşı argüman
Açık kaynak paylaşımı, kaynak kodunu kamuya açarak daha fazla kişinin hata bulmasına olanak tanır. Bu yaklaşım, işletim sistemleri, kriptografik kütüphaneler ve ağ protokollerinde güvenlik açısından fayda sağlamıştır.
Ancak açık kaynak incelemesi gönüllüdür, yapısızdır ve belirli bir kod yolunun mutlaka inceleneceğine dair garanti sunmaz.
Yüksek profilli açık kaynak projelerinde bile yıllarca kritik açıklar kalabilmiştir (OpenSSL’deki Heartbleed açığı, yoğun şekilde incelenen kodda iki yıldan fazla gizli kalmıştır). Kaynak kodunun erişilebilir olması, kodun gerçekten uzman kişilerce incelendiği veya güvenli eleman firmware’i için gerekli uzmanlığa sahip kişilerce denetlendiği anlamına gelmez.
Ayrıca, donanım cüzdanı firmware’inin kaynak kodunun yayınlanması, sistemin iç yapısının ayrıntılı haritasını saldırganlara sunar ve uygulamaya özgü davranışlara yönelik hedefli saldırıların önünü açabilir.
Bu nedenle Tangem, derinlikli güvenlik yaklaşımını benimser: Firmware kapalı kaynaklıdır ve akredite uzmanlarca resmi olarak değerlendirilir; yardımcı uygulama ve SDK ise GitHub’da tamamen açık kaynaktır.
Tangem’in değiştirilemez firmware mimarisi
Tangem’de firmware, üretim sırasında güvenli elemana yüklenir ve sonrasında değiştirilemez veya yeniden yazılamaz. Herhangi bir güncelleme mekanizması, firmware flaşlama için USB arayüzü veya kablosuz güncelleme kanalı yoktur. Güvenli eleman, ilk kurulumdan sonra yeni kod yazma girişimlerini mimari olarak reddedecek şekilde tasarlanmıştır.
Kriter | Güncellenebilir Cüzdanlar | Tangem (Değiştirilemez) |
Firmware Güncellemeleri | Etkin (kalıcı saldırı yüzeyi) | Yok (fabrikada kilitli) |
Denetim Modeli | Her sürümde gerekli; çoğu zaman atlanır | Tek seferlik; kalıcı geçerli |
İçerden Saldırı Riski | Ürün ömrü boyunca mevcut | Tasarım gereği ortadan kaldırılmış |
Dark Skippy Açığı | Firmware tehlikeye girerse savunmasız | Uygulanamaz |
Tedarik Zinciri Karmaşıklığı | Yüksek (çoklu kod aktarım aşamaları) | Minimum (güncelleme altyapısı yok) |
Güven Gereksinimi | Sürekli (her güncellemede) | Tek seferlik (denetimli fabrika kodu) |
Tangem Wallet kurulurken, Tangem mobil uygulaması kart veya yüzükteki firmware’in orijinal olduğunu ve cüzdanın Tangem tarafından üretildiğini doğrular. Teknik olarak, değiştirilmiş firmware’e sahip bir Tangem Wallet bulmak veya kullanmak imkânsızdır.
Ledger’ın iddialarına yanıt
Ledger, Tangem hakkında kamuya açık şekilde birçok kez yorum yaptı ve kendi güvenlik araştırma ekibi de Tangem üzerinde kapsamlı analizler yürüttü. Bu bağlamı göz önünde bulundurarak Tangem’le ilgili dolaşan iddialara yanıt veriyoruz.
İddia: "Sistemi dondurmak kullanıcıyı değil, saldırganı korur."
Bu ifade, değiştirilemezliğin sadece eylemsizlik olduğunu, durağan bir sistemin daha az güvenli olabileceğini ima ediyor; oysa bu yaklaşım yaygın olarak benimsenmiştir. Daha önce de belirttiğimiz gibi, kredi kartlarınız, pasaportlarınız ve YubiKey’lerinizin hepsi değiştirilemez firmware ile çalışır. Değiştirilemez bir sistem, saldırganın en güçlü uzaktan saldırı aracını — güncellemelerle zararlı kod enjekte etmeyi — ortadan kaldırır.
Ledger’ın yaklaşımı ise oldukça alışılmadık ve risklidir; her firmware güncellemesi, saldırganlara yeni bir fırsat sunar.
İddia: “Tangem’in denetim boşlukları, yıllarca harici inceleme olmamasına neden oluyor.”
Ledger, Tangem’in iki denetimi (2018’de Kudelski, 2023’te Riscure) arasında harici incelemenin olmadığı dönemler olduğunu öne sürdü. Ancak bu argüman, değiştirilemez firmware için güncellenebilir firmware’e kıyasla daha az geçerlidir. Firmware denetimler arasında değişirse, denetlenmeyen dönemde yeni ve incelenmemiş kod çalışır. Firmware değiştirilemez olduğunda ise, denetlenmeyen dönemde daha önce incelenmiş aynı kod çalışmaya devam eder.
İddia: “Tangem yeni kriptografik eğrilere veya blockchain protokollerine uyum sağlayamaz.”
Ledger daha önce, değiştirilemez firmware’in yeni kriptografik eğrileri destekleyemeyeceğini ve bunun zamanla işlev kaybına yol açabileceğini savundu. Ancak bu, iki farklı mimari katmanın karıştırılmasıdır.
Tangem’in firmware’i, blockchain ağlarının büyük çoğunluğunda kullanılan temel kriptografik ilkelere (ECDSA ve EdDSA) sahiptir.
Yeni blockchain, token standardı ve protokol desteği ise uygulama katmanında, yardımcı uygulama üzerinden sağlanır; firmware’de değil. Tangem şu anda 85’ten fazla blockchain ve 16.000’den fazla token’ı desteklemektedir ve kartın firmware’i değiştirilmeden uygulama güncellemeleriyle yeni ağlar eklenmeye devam etmektedir.
İddia: “Tangem Firmware’de bulunan herhangi bir sorun düzeltilemez.”
Değiştirilemez firmware’de yamalanmamış bir açığın oluşturduğu risk, güncelleme mekanizmasının getirdiği risklerle karşılaştırılmalıdır. Bu makalede gösterildiği gibi, güncelleme hattı kalıcı tehditler doğurur.
Asıl soru, değiştirilemez firmware’in hiç taviz vermediği değil, toplam güvenlik pozisyonunun üstün olup olmadığıdır. Kanıtlar bu sonucu güçlü şekilde desteklemektedir.
Bağımsız denetim zaman çizelgesi
Güvenlik değerlendirmesinde şeffaflık, kullanıcı güveni için esastır. Tangem’in eksiksiz bağımsız denetim geçmişi, gelecekteki değerlendirmelere olan bağlılığımızı kanıtlar.
Yıl | Firma | Kapsam ve Bulgular |
2018 | Kudelski Security (İsviçre) | Tam kapsamlı firmware incelemesi. Özel anahtarların donanım TRNG ile üretildiği doğrulandı. Arka kapı bulunmadı. Fon kaybına yol açacak bir açık tespit edilmedi. |
2023 | Riscure (Hollanda) | Kapsamlı firmware denetimi. Arka kapı, gizli algoritma veya istismar edilebilir açık bulunmadı. Kriptografik uygulama kalitesi doğrulandı. |
Kaynaklar
- Dark Skippy Resmi Açıklaması — Saldırıyı tespit eden güvenlik araştırmacılarının orijinal makalesi ve teknik SSS. darkskippy.com
- Merkle Science: Dark Skippy Tehdit Analizi — Dark Skippy saldırı vektörünün teknik analizi ve donanım cüzdanı güvenliğine etkileri. www.merklescience.com
- Common Criteria Portal (ISO/IEC 15408) — Donanım bileşenleri için EAL güvenlik sertifikasyonunu düzenleyen uluslararası standart. www.commoncriteriaportal.org
- Cointelegraph: Güncellenebilir Firmware’in Gizli Riski — Donanım cüzdanlarında firmware güncelleme mekanizmalarının güvenlik etkilerine dair sektör haberi. cointelegraph.com
- CryptoSlate: Dark Skippy Teknik Kapsamı — Dark Skippy kanıt konsepti ve açıklama zaman çizelgesi hakkında teknik haber. cryptoslate.com
- Saleem Rashid: Ledger Güvenlik Modelinin Kırılması — Ledger Nano S’te MCU firmware değiştirme açığını gösteren 2018 tarihli orijinal araştırma. saleemrashid.com
Değiştirilemez yazılım SSS: güvenlik ödünleşimleri
-
Bu çok düşük bir ihtimal. Tangem'in yazılımı iki önde gelen güvenlik firması (Kudelski Security ve Riscure) tarafından bağımsız olarak denetlendi. Bu da fark edilmemiş kritik bir hata olasılığını önemli ölçüde azaltıyor.
-
Hayır. Güvenli öğe çipi, ilk fabrika kurulumundan sonra gelen her türlü yazılım yazma işlemini reddedecek şekilde tasarlandı. Yeni kod aktarmak için bir arayüz ya da mekanizma yok. Kart fiziksel olarak saldırganın elinde olsa bile yazılım değiştirilemez.
-
Dark Skippy, 2024'te açıklanan ve yazılım tabanlı çalışan bir saldırı yöntemi. Yalnızca iki imzalı işlemle bir cüzdanın kurtarma ifadesinin tamamını çıkarabiliyor. İmzalama sürecindeki rastgele nonce değerlerini, kurtarma ifadesinden türetilen deterministik değerlerle değiştirerek çalışıyor. Dark Skippy, cihazda kötü amaçlı yazılımın bulunmasını gerektirir. Tangem'in yazılımı değiştirilemez ve üretimden sonra değiştirilemediği için bu saldırı yöntemi geçerli değil.
-
Hayır. Bu, bütün risk kategorilerini ortadan kaldıran bilinçli bir güvenlik mimarisi kararı: içeriden tehditler, sosyal mühendislik, düzenleyici baskı, tedarik zinciri saldırıları ve sık yazılım sürümlerinin doğasında olan denetim boşluğu.
-
Başlıca ödünleşim, üretimden sonra yazılıma yeni işlevler eklenememesi. Ancak özellik iyileştirmelerinin, yeni blokzincir desteğinin ve kullanıcı deneyimi geliştirmelerinin büyük bölümü, düzenli olarak güncellenen ve tamamen açık kaynaklı olan Tangem mobil uygulaması üzerinden sunuluyor.
-
EAL6+ (Evaluation Assurance Level 6, augmented), Common Criteria uluslararası standardı (ISO/IEC 15408) kapsamındaki en yüksek güvenlik sertifikalarından biri. Çipin yarı biçimsel olarak doğrulandığı ve gelişmiş fiziksel ve yan kanal saldırılarına karşı titizlikle test edildiği anlamına geliyor. Aynı sertifikasyon seviyesi uluslararası pasaportlar, ulusal kimlik belgeleri ve yüksek güvenlikli devlet ödeme sistemleri için de gerekli. Tangem'in güvenlik mimarisine dair ayrıntılı bir genel bakışı güvenlik özellikleri belgelerinde bulabilirsin.
-
Yazılım, sertifikalı bir güvenli öğenin içinde çalışır ve dar kapsamlı bir dizi kriptografik işlem yapar. Kullanıcıya dönük işlevleri yürüten ve blokzincirlerle etkileşime giren yardımcı uygulama ise geniş topluluk incelemesinden yararlanır ve GitHub'da tamamen açık kaynaklıdır. Bu katmanlı yaklaşım, doğrulama yöntemini her bileşenin risk profiline uygun hale getirir.


Bunları kaçırmayın 
Diğer makaleler

